Gerenciamento de ameaças internas

Identifique riscos emergentes com o Proofpoint Insider Threat Management

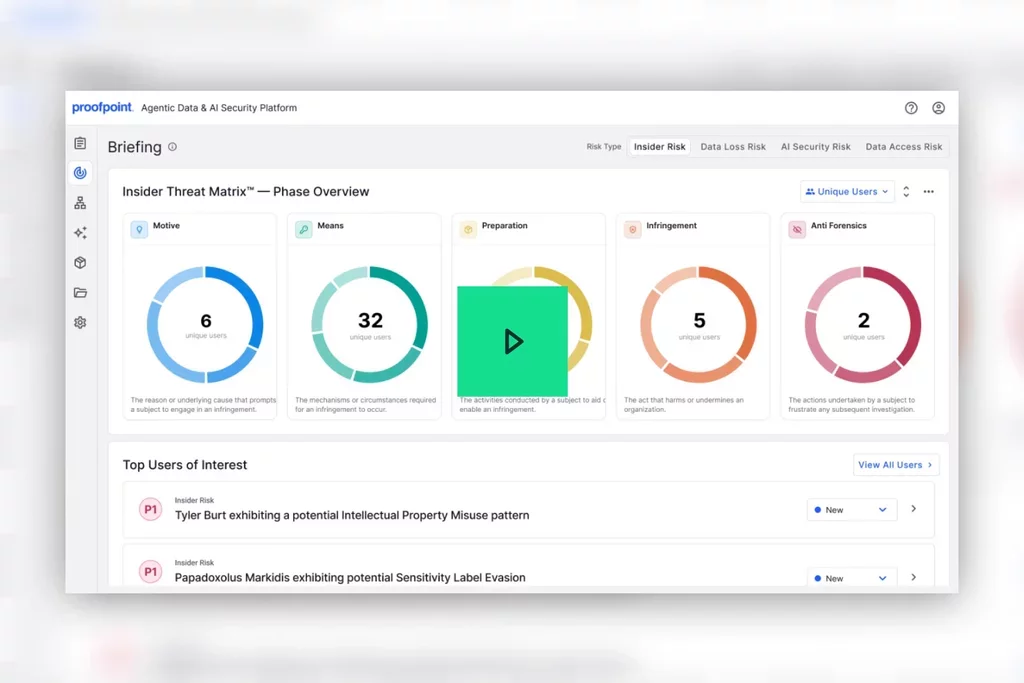
Detecte motivações e comportamentos de risco em endpoint, chat, IA, e-mail, nuvem e Web para acelerar investigações e prevenir danos.

insider-threat-management-data-security-employee-risk

VISÃO GERAL

Reduza os riscos internos em toda a sua organização

O gerenciamento de ameaças internas ajuda as equipes de segurança a detectar e compreender comportamentos de risco, investigar atividades suspeitas e prevenir incidentes de segurança em todos os canais. Ao combinar insights comportamentais, atividade do usuário, contexto de dados e controles adaptáveis, ele capacita as equipes de segurança a identificar riscos internos mais cedo e a responder a incidentes de segurança mais rapidamente.

Aja de forma decisiva para reduzir os riscos

Concentre-se nos usuários com maior probabilidade de causar danos, combinando motivação, comportamento e sinais de dados.

insider-threat-management-user-activity-monitoring

Acelere as investigações com evidências

Entenda o que aconteceu com cronologias de usuário, análise inteligente de sentimentos e evidências forenses.

insider-threat-management-threat-detection-risk-analysis

Proteja as pessoas e a privacidade

Detecte ameaças respeitando a privacidade dos usuários com anonimização por meio de monitoramento comportamental.

insider-threat-management-data-loss-prevention
01 04

POR QUE ISSO É IMPORTANTE

As ameaças internas modernas escapam da detecção baseada em regras

Seus usuários têm acesso a dados confidenciais em mais lugares do que nunca, desde endpoints e aplicativos de nuvem até e-mail, web e ferramentas de GenAI. Como elementos internos frequentemente têm acesso legítimo, comportamentos de risco podem parecer uma atividade normal até que dados sejam roubados, expostos ou usados indevidamente. As equipes de segurança precisam de visibilidade sobre a atividade e as motivações dos usuários para que possam detectar riscos internos precocemente e responder antes que ocorram danos.

58 %

das organizações citam usuários e terceiros descuidados como principais causas de perda de dados.

48 %

das organizações afirmam que a visibilidade sobre comportamentos de risco é um dos principais desafios de segurança de dados.

76 %

dos eventos de perda de dados são causados ​​por apenas 1% dos usuários

DETALHES DO PRODUTO

Identifique os riscos mais cedo com a equipe que você tem

As soluções de gerenciamento de ameaças internas da Proofpoint identificam usuários de alto risco, combinando insights comportamentais, atividade do usuário, movimentação de dados e sinais de risco humano em endpoints, navegadores, nuvem, e-mail e Web. O monitoramento adaptável de riscos em tempo real ajuda as equipes de segurança a se concentrarem nas atividades com maior probabilidade de causar incidentes de segurança.

Monitoramento da atividade do usuário

Veja instantaneamente o comportamento e a atividade do usuário em tempo real em endpoints, navegadores, nuvem e e-mail, sem fila de alertas.

Análise de sentimentos

Compreenda a motivação analisando as comunicações no local de trabalho em busca de sinais precoces de risco.

Detecções de risco predefinidas

Comece rapidamente com bibliotecas de alertas prontas para uso, cenários de ameaças internas predefinidos e regras de detecção personalizáveis.

Monitoramento adaptável de riscos

Intensifique o monitoramento quando os usuários executarem ações de risco. Combine comportamento, identidade, dados e motivação para prevenir danos.

01 04

COMPLETE INCIDENT CONTEXT

Investigue incidentes internos com contexto completo

Integre a atividade do usuário, o contexto comportamental e as evidências forenses em um fluxo de trabalho de investigação unificado. As equipes de segurança podem validar riscos internos mais rapidamente, compreender o sentimento do usuário de forma mais clara e compartilhar evidências decisivas com as partes interessadas de RH, jurídicas e de conformidade durante a resposta a incidentes.

Investigações baseadas em cronologia

Visualize a atividade antes, durante e depois de incidentes internos em um fluxo de trabalho de investigação unificado.

Coleta de evidências forenses

Capture imagens de tela e o contexto da atividade para validar comportamentos descuidados ou maliciosos.

Compartilhamento de evidências de investigação

Compartilhe as evidências forenses e o contexto da investigação com suas equipes de RH, jurídica e de conformidade.

Controles de privacidade por design

Proteja a privacidade dos seus usuários com anonimização de dados, mascaramento e controles de acesso baseados em funções.

01 04

VERSATILE, AUTOMATED CONTROLS

Mitigue o risco interno com controles adaptáveis

Utilize controles adaptáveis e políticas dinâmicas para evitar a movimentação de dados de risco entre endpoints, aplicativos de nuvem, atividades na Web e ferramentas de GenAI. As equipes de segurança podem bloquear ações de alto risco, aplicar proteções baseadas em políticas e orientar os usuários com instruções em tempo real sem interromper a produtividade.

Proteção de dados em tempo real

Bloqueie transferências de risco envolvendo dispositivos USB, aplicativos de sincronização em nuvem, uploads da Web e ferramentas de GenAI.

Aplicação dinâmica de políticas

Ajuste os controles automaticamente com base no comportamento do usuário e em indicadores de risco interno.

Orientação em tempo real

Ajude os usuários a aprenderem sobre o manuseio seguro de dados e a repensarem ações de risco com notificações personalizáveis.

Integração flexível de ecossistemas

Integre com fluxos de trabalho de SIEM e SOAR por meio de APIs e webhooks.

01 04

Aprimore seu programa de ITM

Fortaleça seu programa de ITM com orientação especializada, suporte operacional e insights que ajudam sua equipe a reduzir riscos mais rapidamente.

Saiba mais sobre os serviços de consultoria

VEJA POR QUE AS ORGANIZAÇÕES ESCOLHEM A PROOFPOINT

Proofpoint ITM versus monitoramento estático de ameaças internas

RecursoMonitoramento Estático de Ameaça InternaProofpoint ITM
Monitoramento adaptável Requer atualizações manuais de política conforme o risco do usuário muda Ajusta o monitoramento em tempo real com base no comportamento do usuário e em sinais de risco
Contexto comportamental Analisa eventos individuais com contexto comportamental limitado Combina comportamento, comunicações e atividade de dados para revelar o sentimento do usuário
Visibilidade entre canais Fornece visibilidade em menos fontes de atividade Unifica insights em e-mail, nuvem, Web, endpoints e movimentação de dados
Priorização do risco humano Prioriza alertas em vez de risco humano correlacionado Prioriza usuários combinando comportamento, identidade, dados e motivação
Contexto da investigação Exige que os investigadores reúnam evidências de diferentes eventos Combina cronologias, evidências forenses e contexto da atividade para acelerar as investigações
Privacidade por design Baseia-se em controles administrativos para gerenciar o acesso do investigador Protege a privacidade com anonimização, mascaramento de dados e acesso baseado em funções
Proteção adaptável de dados Aplica controles estáticos que não se ajustam automaticamente às mudanças de risco Aplica políticas dinâmicas, controles em tempo real e instruções ao usuário para ajudar a prevenir a perda de dados

Estenda a segurança de dados a toda a sua organização

Combine ITM com Enterprise DLP, Adaptive Email DLP, Email DLP e Encryption para identificar usuários de risco, proteger dados confidenciais e acelerar investigações.

Explore a segurança unificada de dados

Solicite uma demonstração

Antecipe-se às ameaças internas

Detecte comportamentos de risco mais cedo, acelere as investigações e reduza o risco de ameaças internas sem prejudicar o desempenho da sua equipe. Solicite uma demonstração e veja o Proofpoint Insider Threat Management em ação.

Perguntas frequentes

As ferramentas de segurança tradicionais têm dificuldade em detectar ameaças internas porque tendem a depender de regras estáticas e alertas isolados. Muitas ações de risco aparentam ser atividades normais de usuários com acesso legítimo a dados confidenciais. O gerenciamento moderno de ameaças internas acrescenta contexto comportamental e de dados, ajudando as equipes de segurança a identificar atividades suspeitas mais cedo e a responder antes que estas resultem em perda de dados ou incidentes de segurança.

As organizações devem procurar soluções de gerenciamento de ameaças internas (ITM) que possam identificar comportamentos de risco antes que estes resultem em incidentes de segurança. Muitas ferramentas de segurança tradicionais dependem de regras estáticas e alertas isolados, o que pode fazer com que elas não detectem riscos internos associados a atividades aparentemente normais. Soluções robustas de ITM combinam insights comportamentais, contexto de dados e monitoramento adaptável para ajudar as equipes de segurança a investigar incidentes mais rapidamente e a se concentrar nas principais fontes de risco real.

O gerenciamento de ameaças internas (ITM) ajuda as equipes de segurança a detectar comportamentos de risco antes que estes resultem em violações de dados ou vazamentos de dados. Muitas ameaças internas parecem atividades normais do usuário, o que dificulta sua detecção apenas com regras estáticas. O ITM moderno combina insights comportamentais, controles adaptáveis e monitoramento em tempo real para ajudar a proteger informações confidenciais e reduzir o risco interno.

O gerenciamento de ameaças internas concentra-se na detecção e resposta a atividades de risco que podem resultar em perda de dados, incidentes de segurança ou acesso não autorizado. O gerenciamento de riscos internos é uma abordagem mais abrangente que inclui identificação e redução do risco humano antes que os incidentes ocorram. As soluções modernas de gerenciamento de ameaças internas geralmente combinam ambas abordagens, utilizando insights comportamentais, monitoramento adaptável e controles em tempo real para ajudar as equipes de segurança a identificar e mitigar o risco interno mais cedo.