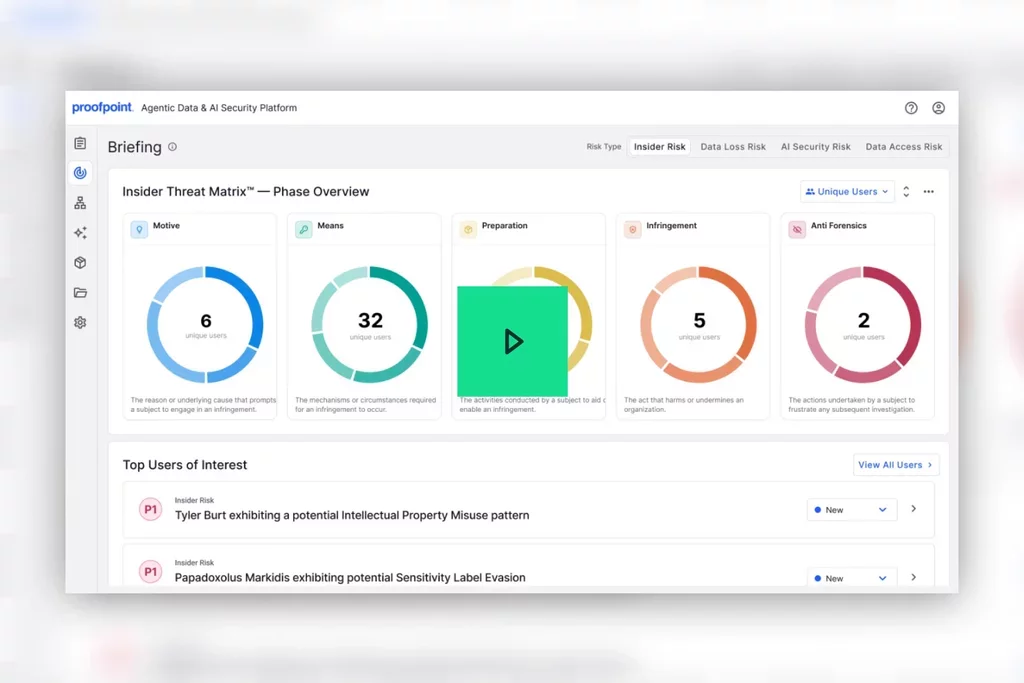
Proofpoint Insider Threat Management

Identifiez les risques émergents grâce à Proofpoint Insider Threat Management

Détectez les motivations et les comportements à risque au niveau des endpoints, des chats, de l'IA, de la messagerie électronique, du cloud et du Web pour accélérer les investigations et prévenir les dommages.

insider-threat-management-data-security-employee-risk

PRÉSENTATION

Réduisez les risques internes dans toute votre entreprise

La gestion des menaces internes aide les équipes de sécurité à détecter et à comprendre les comportements à risque, à enquêter sur les activités suspectes et à prévenir les incidents de sécurité sur tous les canaux. En combinant informations comportementales, activités des utilisateurs, contexte sur les données et contrôles adaptatifs, elle permet aux équipes d'identifier les risques internes plus tôt et de répondre plus rapidement aux incidents de sécurité.

Agissez de manière décisive pour réduire les risques

Concentrez-vous sur les utilisateurs les plus susceptibles de causer des dommages en combinant des signaux liés aux motivations, aux comportements et aux données.

insider-threat-management-user-activity-monitoring

Accélérez les investigations grâce à des preuves

Comprenez ce qui s'est passé grâce aux vues chronologiques des activités des utilisateurs, à l'analyse intelligente des sentiments et aux preuves numériques.

insider-threat-management-threat-detection-risk-analysis

Protégez les personnes et la confidentialité

Détectez les menaces tout en respectant la vie privée des utilisateurs grâce à l'anonymisation de la surveillance basée sur les comportements.

insider-threat-management-data-loss-prevention
01 04

POURQUOI C'EST IMPORTANT

Les menaces internes modernes échappent à la détection basée sur des règles

Vos utilisateurs ont accès à des données sensibles dans un nombre croissant d'environnements, des endpoints et applications cloud à la messagerie électronique, au Web et aux outils d'IA générative. Et comme les utilisateurs internes disposent souvent d'un accès légitime, un comportement à risque peut ressembler à une activité normale jusqu'à ce que des données soient volées, exposées ou utilisées à mauvais escient. Les équipes de sécurité ont besoin d'une visibilité sur les activités et les motivations des utilisateurs afin de pouvoir détecter les risques internes à un stade précoce et intervenir avant que des dommages ne surviennent.

58  %
des entreprises citent les utilisateurs négligents et les tiers comme les principales causes de fuites de données
48  %
des entreprises affirment que la visibilité sur les comportements à risque est un défi majeur en matière de sécurité des données
76  %
des fuites de données sont causées par seulement 1 % des utilisateurs

DÉTAILS DU PRODUIT

Détectez les risques plus tôt avec votre équipe actuelle

Les solutions Proofpoint Insider Threat Management identifient les utilisateurs à haut risque en combinant informations comportementales, activités des utilisateurs, mouvements de données et signaux liés aux risques humains au niveau des endpoints, des navigateurs, du cloud, de la messagerie électronique et du Web. La surveillance adaptative des risques en temps réel aide les équipes de sécurité à se concentrer sur les activités les plus susceptibles d'entraîner des incidents de sécurité.

Surveillance des activités des utilisateurs

Visualisez instantanément les comportements et les activités des utilisateurs en temps réel au niveau des endpoints, des navigateurs, du cloud et de la messagerie électronique, sans file d'attente d'alertes.

Analyse des sentiments

Comprenez les motivations en analysant les communications professionnelles pour détecter les signaux de risque précoces.

Détections de risques prédéfinies

Lancez-vous rapidement grâce à des bibliothèques d'alertes prêtes à l'emploi, à des scénarios de menaces internes prédéfinis et à des règles de détection personnalisables.

Surveillance adaptative des risques

Renforcez la surveillance lorsque les utilisateurs effectuent des actions à risque.

Combinez comportement, identité, données et motivation pour prévenir les dommages.


01 04

COMPLETE INCIDENT CONTEXT

Enquêtez sur les incidents internes grâce à un contexte complet

Intégrez les activités des utilisateurs, le contexte comportemental et les preuves numériques à un workflow d'investigation unifié. Les équipes de sécurité peuvent valider les risques internes plus rapidement, comprendre plus clairement les sentiments des utilisateurs et partager des preuves exploitables avec les parties prenantes des équipes RH, juridique et conformité lors de la réponse aux incidents.

Investigations basées sur une vue chronologique

Visualisez les activités avant, pendant et après les incidents internes au sein d'un workflow d'investigation unifié.

Collecte de preuves numériques

Enregistrez des captures d'écran et le contexte des activités pour valider un comportement négligent ou malveillant.

Partage des preuves d'investigation

Partagez les preuves numériques et le contexte des investigations avec vos équipes RH, juridique et conformité.

Contrôles intégrant la confidentialité dès la conception

Protégez la vie privée de vos utilisateurs grâce à l'anonymisation des données, au masquage et aux contrôles d'accès basés sur les rôles.

01 04

VERSATILE, AUTOMATED CONTROLS

Atténuez les risques internes grâce à des contrôles adaptatifs

Utilisez des contrôles adaptatifs et des règles dynamiques pour empêcher les mouvements de données à risque entre les endpoints, les applications cloud, les activités Web et les outils d'IA générative. Les équipes de sécurité peuvent bloquer les actions à haut risque, appliquer des protections basées sur des règles et guider les utilisateurs grâce à des enseignements ponctuels, sans perturber la productivité.

Protection des données en temps réel

Bloquez les transferts à risque impliquant des périphériques USB, des applications de synchronisation cloud, des chargements Web et des outils d'IA générative.

Application dynamique des règles

Ajustez automatiquement les contrôles en fonction du comportement de l'utilisateur et des indicateurs de risques internes.

Enseignements ponctuels

Aidez les utilisateurs à apprendre à manipuler les données en toute sécurité et à repenser les actions à risque grâce à des notifications personnalisables.

Intégration flexible à l'écosystème

Intégrez les workflows SIEM et SOAR via des API et des webhooks.

01 04

Renforcez votre programme ITM

Renforcez votre programme ITM grâce à des conseils d'experts, à un support opérationnel et à des informations qui aident votre équipe à réduire les risques plus rapidement.

En savoir plus sur les services Advisory

POURQUOI LES ENTREPRISES CHOISISSENT PROOFPOINT

Comparaison entre Proofpoint ITM et la surveillance statique des menaces internes

FonctionnalitéSurveillance statique des menaces internesProofpoint ITM
Surveillance adaptative Requiert des mises à jour manuelles des règles à mesure de l'évolution des risques liés aux utilisateurs Ajuste la surveillance en temps réel en fonction du comportement des utilisateurs et des signaux de risque
Contexte comportemental Examine les événements individuels avec un contexte comportemental limité Combine comportement, communications et activités relatives aux données pour révéler les sentiments des utilisateurs
Visibilité multicanale Offre une visibilité sur un nombre moindre de sources d'activités Unifie les informations issues de la messagerie électronique, du cloud, du Web, des endpoints et des mouvements de données
Hiérarchisation des risques humains Hiérarchise les alertes plutôt que les risques humains corrélés Hiérarchise les utilisateurs en combinant comportement, identité, données et motivations
Contexte des investigations Exige des enquêtes qu'ils assemblent des preuves provenant de différents événements Combine vues chronologiques, preuves numériques et contexte sur les activités pour accélérer les investigations
Confidentialité dès la conception S'appuie sur des contrôles administratifs pour gérer les accès des enquêteurs Préserve la confidentialité grâce à l'anonymisation, au masquage des données et aux accès basés sur les rôles
Protection adaptative des données Applique des contrôles statiques qui ne s'ajustent pas automatiquement au gré de l'évolution des risques Applique des règles dynamiques, des contrôles en temps réel et un accompagnement des utilisateurs pour prévenir les fuites de données

Étendez la sécurité des données à toute votre entreprise

Combinez Proofpoint ITM avec Enterprise DLP, Adaptive Email DLP et Email DLP and Encryption pour identifier les utilisateurs à risque, protéger les données sensibles et accélérer les investigations.

En savoir plus sur la sécurité unifiée des données

Demander une démonstration

Prenez une longueur d'avance sur les menaces internes

Détectez plus tôt les comportements à risque, accélérez les investigations et réduisez les risques internes sans ralentir votre équipe. Demandez une démonstration et découvrez Proofpoint Insider Threat Management en action.

Questions fréquentes (FAQ)

Les outils de sécurité traditionnels peinent à détecter les menaces internes, car ils ont tendance à s'appuyer sur des règles statiques et des alertes isolées. De nombreuses actions à risque ressemblent à des activités normales de la part d'utilisateurs disposant d'un accès légitime à des données sensibles. Les solutions modernes de gestion des menaces internes fournissent du contexte sur les comportements et les données, ce qui aide les équipes de sécurité à repérer plus tôt les activités suspectes et à intervenir avant qu'elles ne conduisent à des fuites de données ou à des incidents de sécurité.

Les entreprises doivent rechercher des solutions de gestion des menaces internes (ITM) capables d'identifier les comportements à risque avant qu'ils ne conduisent à des incidents de sécurité. De nombreux outils de sécurité traditionnels s'appuient sur des règles statiques et des alertes isolées, et peuvent ainsi passer à côté de risques internes liés à des activités en apparence normales. Les solutions ITM robustes allient informations comportementales, contexte sur les données et surveillance adaptative pour aider les équipes de sécurité à enquêter plus rapidement sur les incidents et à se concentrer sur les sources les plus importantes de risques réels.

La gestion des menaces internes (ITM) aide les équipes de sécurité à détecter les comportements à risque avant qu'ils ne conduisent à des compromissions ou à des fuites de données. De nombreuses menaces internes ressemblent à des activités utilisateur normales, ce qui les rend difficiles à détecter avec de simples règles statiques. Les solutions ITM modernes combinent des informations comportementales, des contrôles adaptatifs et une surveillance en temps réel pour contribuer à protéger les informations confidentielles et à réduire les risques internes.

La gestion des menaces internes se concentre sur la détection et la neutralisation des activités à risque susceptibles d'entraîner des fuites de données, des incidents de sécurité ou des accès non autorisés. La gestion des risques internes est une approche plus globale qui inclut l'identification et la réduction des risques humains avant que des incidents ne surviennent. Les solutions modernes de gestion des menaces internes combinent souvent les deux approches en s'appuyant sur des informations comportementales, une surveillance adaptative et des contrôles en temps réel pour aider les équipes de sécurité à identifier et à atténuer les risques internes plus tôt.