Sécurité des données d'IA générative

Sécurité des données d'IA générative pour les applications d'IA d'entreprise

Protégez les données sensibles dans les applications d'IA approuvées et non approuvées grâce à une gouvernance unifiée des données d'IA, à une visibilité et à des contrôles pour une adoption sécurisée de l'IA en entreprise.

Abstract metallic forms representing generative AI and data security technology.
Business professionals collaborating around a table during an office meeting.

Sécurisez l'adoption de l'IA

Adoptez l'IA en toute sécurité sans sacrifier la productivité

Pour préparer les données d'entreprise à l'IA et adopter l'IA générative en toute sécurité, les entreprises ne peuvent pas se contenter d'une simple surveillance de l'utilisation de l'IA. Elles doivent comprendre où résident les données sensibles, qui ou quoi peut y accéder, et comment les utilisateurs, les copilotes et les agents d'IA interagissent avec elles. La sécurité des données d'IA générative réduit les risques d'exposition de données tout en gouvernant l'utilisation des données sensibles dans les outils d'IA approuvés et non approuvés, les pipelines d'entraînement de l'IA et les workflows de génération augmentée par récupération (RAG).
Préparez-vous à l'IA

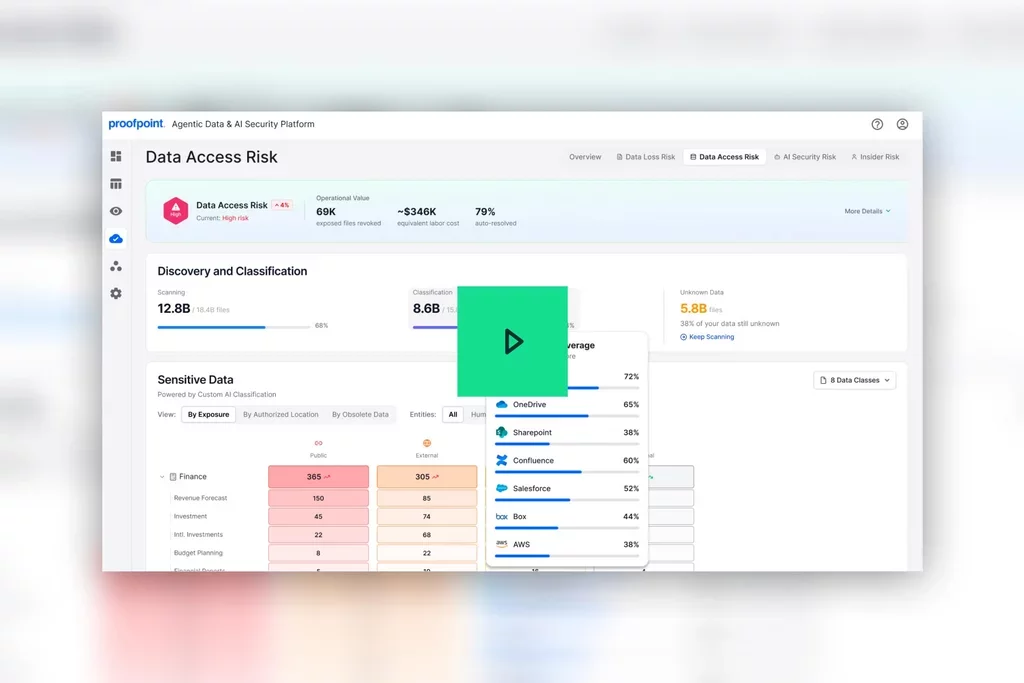
Découvrez et corrigez le partage abusif de contenus sensibles et les autorisations excessives avant d'étendre l'adoption de l'IA. 

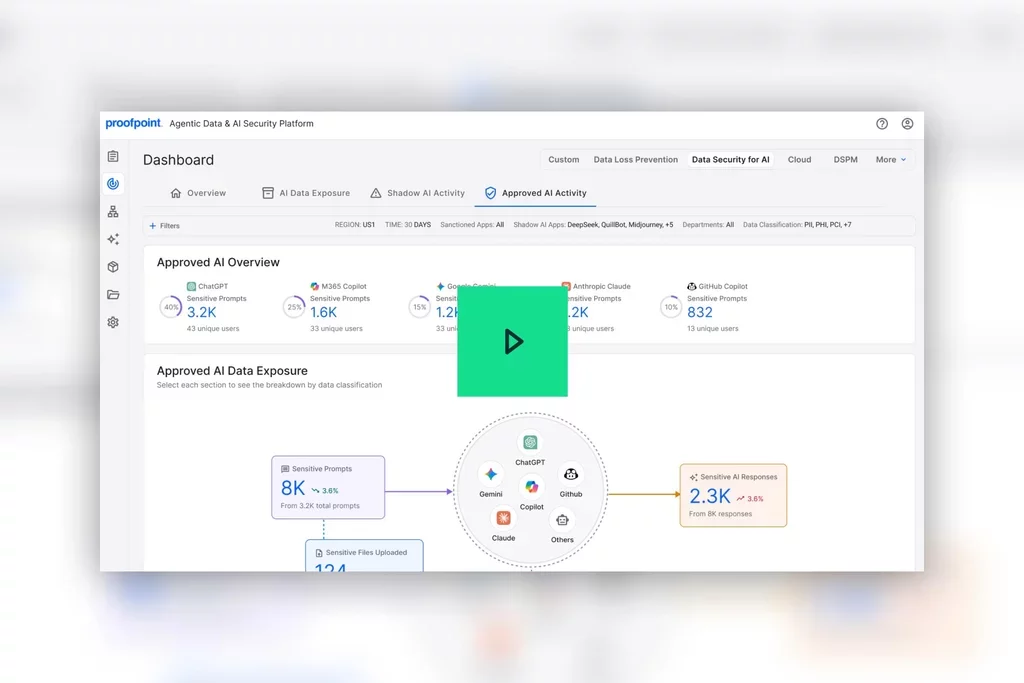
Gouvernez l'utilisation des données dans les applications d'IA approuvées

Surveillez les invites, les chargements, les réponses et les accès aux données par les applications d'IA approuvées.

Contrôlez l'utilisation des données dans le Shadow AI

Détectez et protégez les données sensibles partagées avec des outils d'IA non approuvés.

Le paysage des risques liés aux données d'IA

L'adoption de l'IA augmente les risques d'exposition de données

Les outils comme Microsoft Copilot, l'IA générative d'entreprise, les applications d'IA personnalisées et les agents d'IA élargissent considérablement l'accès aux données sensibles. Le partage abusif, les autorisations excessives et l'utilisation non gérée de l'IA peuvent exposer des éléments de propriété intellectuelle, des données réglementées et des données métier confidentielles. Les équipes de sécurité ont besoin de visibilité sur l'exposition des données sensibles et de contrôle sur la manière dont ces données sont utilisées dans les invites, les chargements, les workflows de développement de modèles et les résultats.

60  %

des RSSI dans le monde pensent que l'IA générative représente un risque pour leur entreprise

Proofpoint, 2026.

68  %

des entreprises utilisant des outils d'IA déclarent que les accès non autorisés ou l'utilisation inappropriée ont exposé des données sensibles

Metomic, 2025.

62  %

des entreprises invoquent l'absence de gouvernance des données comme étant le principal obstacle à l'adoption de l'IA

Precisely, 2024.

Posture de sécurité de l'IA

Préparez les données sensibles à l'adoption de l'IA en entreprise

Proofpoint Data Security Posture Management (DSPM), intégrant une gouvernance des accès aux données, aide les équipes à découvrir les données sensibles, à identifier qui et quoi peut y accéder, et à remédier au partage abusif avant l'adoption de l'IA. La Data Risk Map et les classificateurs d'IA aident les équipes à prioriser les expositions stratégiques et à réduire les risques liés à Microsoft Copilot, aux assistants d'IA générative d'entreprise, aux applications d'IA générative personnalisées et à des services tels qu'AWS Bedrock et Azure OpenAI.

Features

Identifiez les données réglementées, propriétaires et stratégiques grâce à une classification pilotée par l'IA.

Cartographiez les risques en fonction de la sensibilité des données, des accès et des mouvements entre les référentiels, les utilisateurs, les applications SaaS et d'IA, et les emplacements externes.

Identifiez les autorisations excessives, les liens publics et les configurations de partage à risque.

Impliquez les propriétaires de contenus pour supprimer les accès inutiles.  

Priorisez les banques de données à forte valeur les plus exposées.

Évaluez l'exposition des données d'IA par rapport au RGPD, au NIST, à la loi HIPAA, à la norme SOC 2 et au règlement de l'UE sur l'IA. 

01 04

Sécurité des données du Shadow AI

Découvrez et contrôlez l'utilisation des données dans les applications d'IA non approuvées

Proofpoint Data Security for AI découvre l'utilisation des données et les activités des utilisateurs dans le Shadow AI et protège les données sensibles dans les invites, les chargements et les activités du presse-papiers. Grâce à la visibilité sur l'utilisation des données d'IA, aux contrôles des données, au contexte sur les risques utilisateur et aux preuves d'investigation, les équipes peuvent réduire les risques sans freiner l'innovation.

Features

Identifiez les activités des utilisateurs sur des centaines de sites Web et d'applications de bureau d'IA.

Détectez les informations confidentielles partagées avec des outils d'IA non approuvés.

Masquez les données sensibles avant de les inclure dans des invites d'IA.

Bloquez, révoquez ou restreignez l'accès aux applications d'IA tierces non autorisées.

Corrélez les activités d'IA avec les indicateurs de risques internes.

Capturez le contexte des activités et des preuves pour les investigations de sécurité.

01 04

Pourquoi choisir Proofpoint ?

Comparaison entre Proofpoint Data Security et des contrôles de base des accès de l'IA 

CapacitéContrôles de base des accès de l'IAProofpoint Data Security
Préparation à l'IA et posture des données N'évaluent pas la préparation des données ni les risques de partage abusif Cartographie les données sensibles, les autorisations excessives et l'exposition accessible à l'IA avant le déploiement
Gouvernance des applications d'IA approuvées Suivent principalement les accès au sein des applications approuvées Surveille les invites, les chargements, les réponses et les accès aux données pilotés par l'IA, tout en identifiant et en corrigeant les erreurs de configuration de l'IA
Découverte et contrôle du Shadow AI Utilisent des règles générales d'autorisation ou de refus Identifie l'utilisation de données sensibles dans des outils d'IA non approuvés et applique des contrôles de blocage, d'avertissement, de masquage ou d'autorisation
Protection des données sensibles Autorisent ou bloquent souvent l'accès sans inspecter le contexte des données Détecte, bloque ou masque les informations sensibles avant qu'elles ne soient exposées à des outils d'IA
Gouvernance RAG et des LLM personnalisés Peuvent autoriser ou refuser largement l'accès, mais manquent de visibilité sur les données utilisées dans workflows de développement de l'IA Gouverne les données sensibles utilisées dans des services tels qu'AWS Bedrock et Azure OpenAI, ainsi que dans les workflows RAG, d'entraînement de modèles et d'optimisation
Classification propre à l'entreprise S'appuient sur des modèles prédéfinis et des catégories génériques Utilise des classificateurs d'IA pour identifier de manière cohérente les contenus propriétaires dans Proofpoint DSPM, Proofpoint Data Access Governance, Proofpoint Enterprise DLP et Proofpoint Data Security for AI
Preuves d'investigation Offrent des preuves limitées pour examen par les analystes ou pour les rapports destinés aux RSSI Capture les invites, les réponses, des captures d'écran, les correspondances de règles et des rapports exportables
Two technology professionals reviewing information together on a desktop computer.

Plate-forme unifiée

Protégez et gouvernez l'utilisation de l'IA générative et les données sensibles

Combinez Proofpoint DSPM, Proofpoint Data Access Governance, Proofpoint Enterprise DLP et Proofpoint Data Security for AI afin de soutenir la préparation à l'IA, la gouvernance des données liées aux applications d'IA approuvées et les contrôles du Shadow AI via une plate-forme complète.

Accélérez la préparation à l'IA grâce à des services spécialisés 

Obtenez des conseils d'experts pour évaluer l'exposition des données, réduire le partage abusif et soutenir l'adoption sécurisée de l'IA.

Explorer les services Premium

Demander une démonstration

Préparez les données à l'IA et protégez les données sensibles dans les applications d'IA approuvées et non approuvées. Demandez une démonstration dès aujourd'hui.

Questions fréquentes (FAQ)

La sécurité des données d'IA générative protège les données sensibles à mesure que les entreprises adoptent des applications d'IA, des assistants, des agents et des modèles d'IA personnalisés. Elle aide à préparer les données à l'IA, gouverne la manière dont l'IA accède aux informations sensibles et les utilise, et surveille en permanence les invites, les résultats de l'IA et les activités des utilisateurs. Ensemble, ces capacités réduisent les risques d'exposition de données dans les applications d'IA approuvées et non approuvées, tout en soutenant l'adoption sécurisée de l'IA.

Les entreprises se préparent à l'IA en découvrant les données sensibles, en classifiant les informations stratégiques et en remédiant au partage abusif avant de déployer l'IA. Proofpoint DSPM et Proofpoint Data Access Governance aident à garantir que les systèmes d'IA, les copilotes, les agents et les LLM personnalisés n'accèdent qu'aux sources de données approuvées. Cela réduit les risques et aide à accélérer les initiatives d'IA.

Les entreprises doivent surveiller en permanence les invites, les chargements de fichiers, les résultats de l'IA et les accès aux données dans les applications d'IA approuvées. Elles doivent également détecter les comportements à risque, appliquer des règles de protection des données et conserver des preuves d'investigation. Des audits réguliers contribuent à renforcer la gouvernance des données d'IA sans perturber l'utilisation productive de l'IA.

Les entreprises doivent découvrir les applications d'IA non approuvées, surveiller la manière dont les collaborateurs les utilisent et inspecter les invites, les chargements et les activités du presse-papiers pour les données sensibles. Les contrôles basés sur les risques, tels que les actions de blocage, d'avertissement et de masquage, contribuent à réduire l'exposition des données tout en soutenant l'adoption sécurisée de l'IA.

La gouvernance des données d'IA aide les entreprises à contrôler la manière dont les données sensibles sont consultées, partagées et utilisées tout au long du cycle de vie de l'IA. Elle assure la conformité réglementaire, protège l'intégrité des données et contribue à garantir que les applications d'IA utilisent des données de confiance. Une bonne gouvernance réduit également les risques d'exposition involontaire de données.

Une solution de sécurité des données d'IA d'entreprise doit préparer les données à l'IA, surveiller en continu les activités de l'IA, contrôler les accès aux données sensibles, inspecter les invites et les résultats de l'IA, et appliquer des règles de protection des données. Elle doit également fournir des preuves d'investigation et soutenir la conformité réglementaire tout au long du cycle de vie de l'IA.