CONFRONTO TRA FORNITORI DI SOLUZIONI DI SICUREZZA AZIENDALI

Confronto tra Proofpoint e Check Point Harmony Email Security

Confronta la copertura del rilevamento, i modelli di distribuzione, il controllo di Microsoft 365 e la protezione dei dati.

Cybersecurity professional seated beside a laptop in an office

Panoramica

Proteggi ogni email senza ulteriore complessità

Check Point Harmony Email and Collaboration è un prodotto di sicurezza dell’email cloud basato sulle API che offre opzioni di distribuzione in linea. Proofpoint Core Email Protection supporta l’implementazione tramite API, gateway email sicuro e ibrida con rilevamento guidato dall’IA, protezione al momento del clic e controlli integrati dei rischi legati ai dati e agli utenti.
Perché i clienti preferiscono Proofpoint a Check Point Harmony

Copertura del rilevamento

Check Point Harmony protegge la posta elettronica cloud tramite API e routing inline opzionale. Gli acquirenti devono verificare che la copertura delle email interne, dei messaggi inoltrati e dei flussi d’email non standard sia garantita.

Proofpoint analizza le email in entrata, in uscita e interne con l’IA multimodello, il sandboxing, la protezioen degli URL e l’intelligence relazionale in tutti i modelli di implementazione.

Scelta del metodo di implementazione

Check Point utilizza un modello incentrato su API con opzioni inline. I team devono confrontare i requisiti in termini di routing, le autorizzazioni, le modifiche al DNS e l’impatto amministrativo prima di scegliere un percorso di distribuzione.

Proofpoint supporta le implementazioni tramite API, gateway email sicuro e ibride offrendo un’amministrazione unificata, in modo che i team possano adattare la protezione alla loro architettura Microsoft 365.

Ampiezza della piattaforma

Check Point si concentra sulla sicurezza delle email e della collaborazione. Gli acquirenti devono valutare in che modo la DLP, i rischi interni e le funzionalità di sensibilizzazione si collegano ai risultati relativi alla sicurezza delle email.

Proofpoint estende la sicurezza dell’email con Proofpoint Adaptive Email DLP, Proofpoint Enterprise DLP, Proofpoint Insider Threat Management e formazione di sensibilizzazione alla sicurezza informatica da un’unica piattaforma.

Security professionals discussing their work beside computer monitors

Confronto tra Proofpoint e Check Point Harmony

  • Proofpoint e Check Point Harmony proteggono entrambi le email aziendali, ma differiscono per copertura del rilevamento, flessibilità di implementazione, controllo di Microsoft 365, rischi legati ai dati e agli utenti e efficienza del SOC.
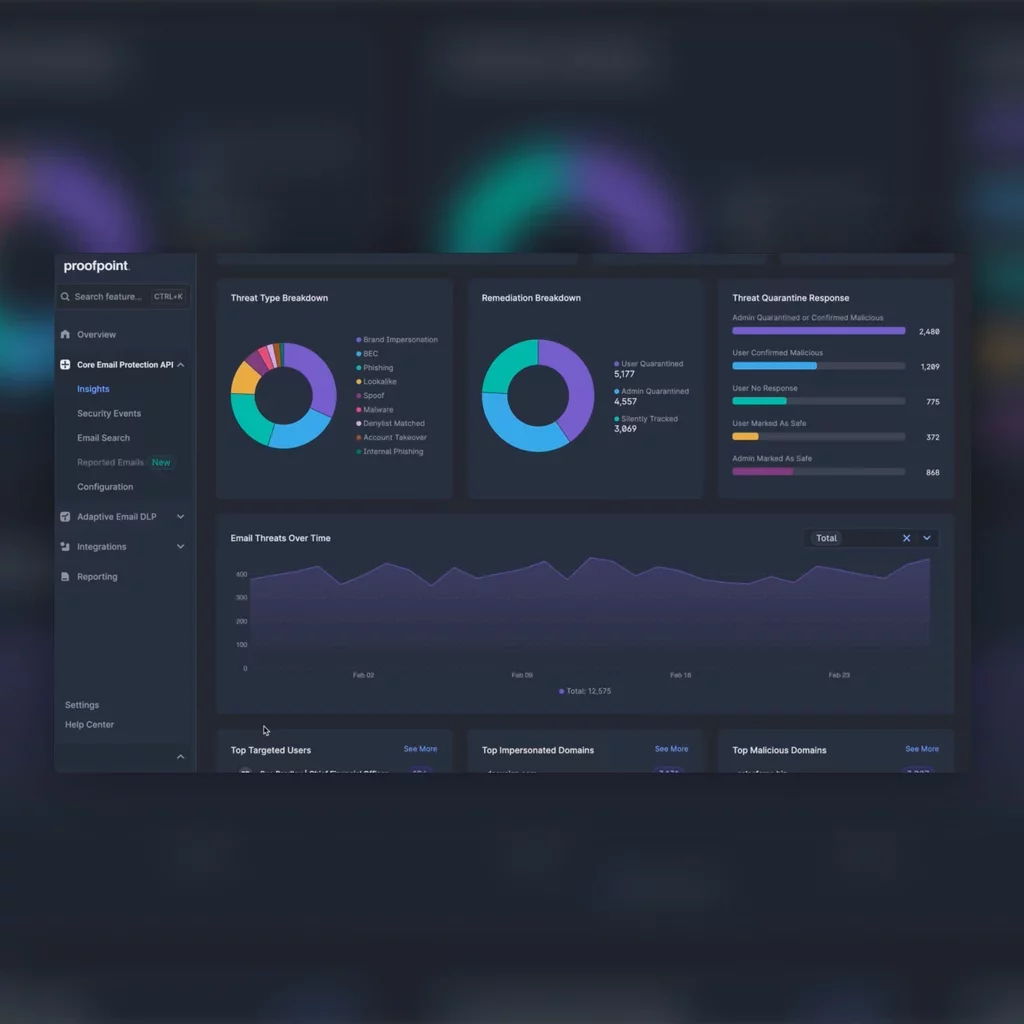
  • Proofpoint Core Email Protection analizza le email in entrata, in uscita e interne tramite modelli basati su API, gateway email sicuro e ibridi utilizzando un’IA multilivello, il sandboxing, la protezione degli URL e misure correttive automatiche.
  • Check Point Harmony è una soluzione incentrata su API con routing inline opzionale. Le aziende devono convalidare la copertura delle email interne e dei messaggi inoltrati, i requisiti in termini di routing, le autorizzazioni e il modo in cui i flussi di lavoro DLP e di sensibilizzazione si collegano ai risultati in termini di sicurezza delle email.
Funzionalità Check Point Harmony Proofpoint Core Email Protection
Copertura del rilevamento Protegge l’email cloud tramite API con una modalità inline opzionale. Gli acquirenti devono verificare che le email interne e i messaggi inoltrati siano controllati attentamente in tutte le configurazioni. Analizza i messaggi in entrata, in uscita e interni con l’IA multilivello, il sandboxing, la protezione degli URL e l’intelligence relazionale.
Flessibilità di implementazione Soluzione incentrata sulle API con routing inline opzionale che aggiunge complessità legata a DNS e SPF. Gli acquirenti devono confrontare la profondità dell’ispezione prima della consegna, la protezione al momento del clic e i requisiti di routing. Supporta implementazioni tramite API, gateway email sicuro e ibride per Microsoft 365, con protezione prima della consegna, dopo la consegna e al momento del clic da un’unica piattaforma.
Controllo di Microsoft 365 L’integrazione delle API può richiedere autorizzazioni in lettura/scrittura estese. La modalità in linea richiede modifiche di SPF e delle regole di trasporto. Gli acquirenti devono valutare l’impatto operativo. Mantiene il controllo sulle impostazioni di sicurezza di Microsoft 365, l’accesso ai dati e i flussi di lavoro di applicazione di misure correttive in tutti i modelli di implementazione.
Rilevamento degli attacchi BEC e del phishing Utilizza ThreatCloud AI e l’analisi comportamentale per rilevare il phishing e la violazione dell’email aziendale (BEC, Business Email Compromise). Gli acquirenti devono confrontare la profondità di rilevamento del phishing delle credenziali d’accesso e del takeover degli account. Combina Proofpoint Nexus® AI, threat intelligence, segnali comportamentali, sandboxing e computer vision per il rilevare phishing avanzato e la violazione dell’email aziendale (BEC).
Rischi legati ai dati e agli utenti Si concentra sulla prevenzione delle minacce legate alle email e alla collaborazione. Di recente ha aggiunto la DLP e la formazione di sensibilizzazione alla sicurezza informatica, con una copertura della sicurezza dei dati meno integrata. Estende la protezione a Proofpoint Adaptive Email DLP, Proofpoint Enterprise DLP, Proofpoint Insider Threat Management e alla formazione sulla sensibilizzazione alla sicurezza informatica.
Efficienza del SOC Assicura l’automazione della sicurezza dell’email. I team devono valutare l’estensione dei flussi di lavoro tra tenant, ambienti ibridi e l’integrazione con operazioni di sicurezza più ampie. Automatizza l’applicazione di misure correttive dopo la consegna, i flussi di lavoro dei messaggi segnalati dagli utenti e le azioni di amministrazione tra i modelli di implementazione da un’unica console.

Confronto dei modelli di implementazione per Microsoft 365

Valuta il blocco prima della consegna, l’applicazione di misure correttive dopo la consegna, la visibilità sulle email interne e la protezione al momento del clic.

Scopri quando prendere in considerazione un cambiamento

Considera la possibilità di passare a Proofpoint se il tuo team ha bisogno di una copertura più ampia, di un’implementazione più semplice o di flussi di lavoro DLP e di gestione delle minacce interne integrati.

Richiedi una demo

Proteggi ogni email e semplifica la sicurezza di Microsoft 365 con Proofpoint. Richiedi una demo oggi stesso.

Domande frequenti (FAQ)

Entrambe le piattaforme proteggono le email di Microsoft 365, ma le loro architetture sono diverse. Proofpoint supporta le implementazioni tramite API, gateway email sicuro e ibride e offre un’amministrazione unificata. Check Point Harmony è incentrata sulle API con opzioni inline. Si consiglia perciò agli acquirenti di confrontare routing, autorizzazioni, visibilità sulle email interne e protezione al momento del clic.

Check Point Harmony protegge la posta elettronica cloud tramite API e routing inline opzionale. Gli acquirenti devono verificare che sia garantita la copertura delle email interne, dei messaggi inoltrati e del traffico di terze parti nella loro configurazione specifica. Proofpoint è concepita per analizzare le email in entrata, in uscita e interne in tutti i modelli di implementazione.

Una soluzione di sicurezza dell’email basata su API si connette a Microsoft 365 dopo la consegna per analizzare i messaggi e applicare misure correttive a quelli che presentano dei problemi. Un gateway email sicuro ispeziona la posta inline prima della consegna. Molte aziende utilizzano un approccio ibrido per combinare il blocco prima della consegna, l’applicazione di misure correttive dopo la consegna e la protezione al momento del clic.

Valuta la possibilità di passare a Proofpoint se la tua configurazione attuale presenta lacune a livello di trattamento delle email interne, aumenta la complessità del routing, limita il controllo di Microsoft 365 o non dispone di flussi di lavoro integrati di prevenzione della perdita di dati, gestione delle minacce interne e sensibilizzazione alla sicurezza informatica. La scelta giusta dipende dal flusso delle email, dal profilo di rischio e dal modello operativo.