Sicurezza dei dati dell’IA generativa

Sicurezza dei dati dell’IA generativa per applicazioni di IA aziendale

Proteggi i dati sensibili nelle applicazioni di IA approvate e non approvate grazie a una governance unificata dei dati dell’IA, alla visibilità e ai controlli per un’adozione sicura dell’IA in azienda.

Abstract metallic forms representing generative AI and data security technology.
Business professionals collaborating around a table during an office meeting.

Proteggi l’adozione dell’IA

Adotta l'IA in tutta sicurezza senza sacrificare la produttività

Per preparare i dati aziendali per l'IA e adottare l'IA generativa in tutta sicurezza, le aziende hanno bisogno di più del semplice monitoraggio dell'uso dell'IA. Devono capire dove risiedono i dati sensibili, chi o cosa può accedervi e come utenti, copiloti e agenti IA interagiscono con essi. La sicurezza dei dati dell’IA generativa riduce i rischi di esposizione dei dati governando l’uso dei dati sensibili nelle applicazioni di IA approvate e non approvate, nelle pipeline di addestramento dell’IA e nei flussi di lavoro di generazione potenziata dal reperimento (RAG).
Preparati all'IA

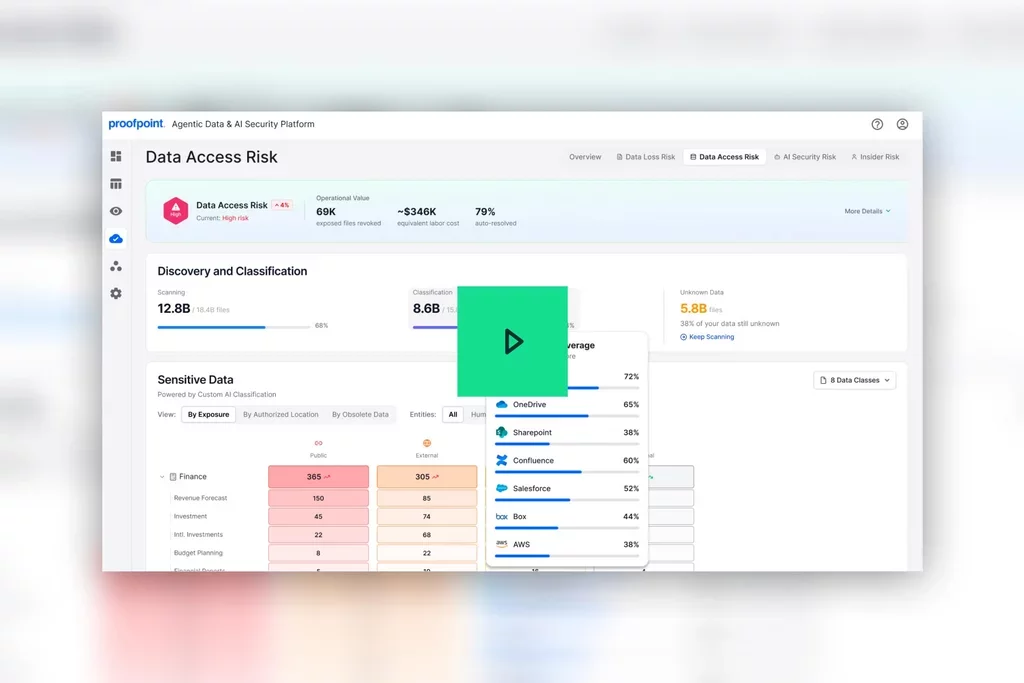
Individua e correggi la condivisione impropria di contenuti sensibili e le autorizzazioni eccessive prima di estendere l'adozione dell'IA. 

Governa l'uso dei dati nelle applicazioni di IA approvate

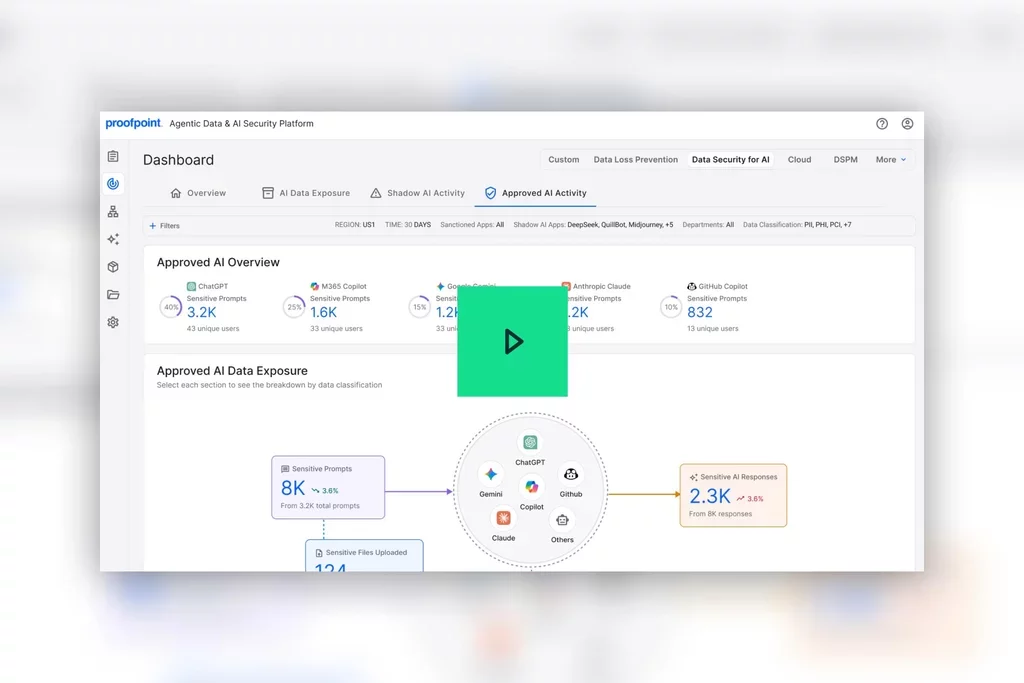
Monitora prompt, caricamenti, risposte e accesso ai dati da parte delle applicazioni di IA approvate.

Controlla l'uso dei dati nella Shadow AI

Rileva e proteggi i dati sensibili condivisi con strumenti di IA non approvati.

Il panorama dei rischi legati ai dati dell'IA

L'adozione dell'IA amplia i rischi di esposizione dei dati

Strumenti come Microsoft Copilot, l’IA generativa aziendale, le applicazioni di IA personalizzate e gli agenti IA ampliano notevolmente l'accesso ai dati sensibili. La condivisione impropria, le autorizzazione eccessive e l’uso non gestito dell’IA possono esporre elementi di proprietà intellettuale, dati regolamentati e informazioni aziendali riservate. I team della sicurezza hanno bisogno di visibilità sull'esposizione di dati sensibili e di controllo sul modo in cui tali dati vengono utilizzati nei prompt, nei caricamenti, nei flussi di lavoro di sviluppo dei modelli e nei risultati.

60 %

CISO a livello globale che ritengono che l’IA generativa rappresenti un rischio per la loro azienda

Proofpoint, 2026.

68 %

Aziende che utilizzano strumenti di IA che affermano che gli accessi non autorizzati o l'uso improprio hanno esposto dati sensibili

Metomic, 2025.

62 %

Aziende che segnalano la mancanza di governance dei dati come il principale ostacolo all’adozione dell’IA.

Precisely, 2024.

Livello di sicurezza dell’IA

Prepara i dati sensibili all’adozione dell'IA aziendale

Proofpoint Data Security Posture Management (DSPM), che integra la governance degli accessi ai dati, aiuta i team a individuare i dati sensibili, identificare chi e cosa può accedervi e correggere le condivisioni improprie prima dell’adozione dell’IA. La Data Risk Map e i classificatori di IA aiutano i team a dare priorità alle esposizioni strategiche e a ridurre i rischi legati a Microsoft Copilot, agli assistenti di IA generativa aziendali, alle applicazioni di IA generativa personalizzate e a servizi come AWS Bedrock e Azure OpenAI.

Features

Identifica i dati regolamentati, proprietari e strategici grazie a una classificazione guidata dall'IA.

Mappa i rischi in base alla sensibilità dei dati,agli accessi e agli spostamenti tra repository, utenti, applicazioni SaaS e di IA, e sedi esterne.

Identifica le autorizzazioni eccessive, i link pubblici e le configurazioni di condivisione a rischio.

Coinvolgi i proprietari dei contenuti per rimuovere accessi non necessari.  

Dai priorità ai repository di dati ad alto valore maggiormente esposti.

Valuta l'esposizione dei dati dell'IA rispetto a GDPR, NIST, HIPAA, SOC 2 e il regolamento sull'IA dell’Unione Europea. 

01 04

Sicurezza dei dati delle applicazioni di IA non approvate

Scopri e controlla l'uso dei dati nelle applicazioni di IA non approvate

Proofpoint Data Security for AI rileva l'uso dei dati e le attività degli utenti nella Shadow AI e protegge i dati sensibili nei prompt, nei caricamenti e nelle attività negli appunti. Grazie alla visibilità sull'uso dei dati dell'IA, ai controlli dei dati, al contesto sui rischi dell'utente e alle prove investigative, i team possono ridurre i rischi senza bloccare l'innovazione.

Features

Identifica le attività degli utenti su centinaia di siti web e applicazioni desktop di IA.

Rileva le informazioni riservate condivise con strumenti di IA non approvati.

Oscura i dati sensibili prima di inserirli nei prompt di IA.

Blocca, revoca o limita l'accesso alle applicazioni di IA non approvate di terze parti.

Correla le attività dell’IA con gli indicatori di rischi interni.

Acquisisci il contesto delle attività e le prove per le indagini di sicurezza.

01 04

Perché scegliere Proofpoint?

Confronto tra Proofpoint Data Security e i controlli di base degli accessi dell’IA 

FunzionalitàControlli di base degli accessi dell’IAProofpoint Data Security
Preparazione all’IA e postura dei dati Non valutano la preparazione dei dati né i rischi di condivisione impropria Mappa i dati sensibili, le autorizzazione eccessive ed esposizione accessibile all'IA prima dell’implementazione
Governance delle applicazioni di IA approvate Tracciano principalmente gli accessi all'interno delle applicazioni approvate  Monitora i prompt, i caricamenti, le risposte e l'accesso ai dati guidati dall'IA, identificando e correggendo gli errori di configurazione dell'IA
Identificazione e controllo della Shadow AI Utilizzano policy generali di autorizzazione o rifiuto  Identifica l'uso di dati sensibili in strumenti di IA non approvati e applica controlli di blocco, avvertimento, oscuramento o autorizzazione 
Protezione dei dati sensibili Spesso autorizzano o bloccano l'accesso senza controllare il contesto dei dati  Rileva, blocca o oscura le informazioni sensibili prima che vengano esposte agli strumenti di IA 
Governance RAG e degli LLM personalizzata Possono autorizzare o negare l'accesso in modo ampio, ma mancano di visibilità sui dati utilizzati nei flussi di lavoro di sviluppo dell'IA Governa i dati sensibili utilizzati in servizi come AWS Bedrock e Azure OpenAI, oltre ai flussi di lavoro RAG, di addestramento dei modelli e di ottimizzazione 
Classificazione specifica per l’azienda Si basano su modelli predefiniti e categorie generiche  Utilizza classificatori di IA per identificare in modo coerente i contenuti proprietari in Proofpoint DSPM, Proofpoint Data Access Governance, Proofpoint Enterprise DLP e Proofpoint Data Security per l'IA 
Prove d'indagine Offrono prove limitate per la revisione da parte degli analisti o per i report destinati ai CISO Acquisisce prompt, risposte, schermate, corrispondenze delle policy e report esportabili 
Two technology professionals reviewing information together on a desktop computer.

Piattaforma unificata

Proteggi e governa l'uso dell'IA generativa e i dati sensibili

Combina Proofpoint DSPM, Proofpoint Data Access Governance, Proofpoint Enterprise DLP e Proofpoint Data Security for AI per supportare la preparazione all'IA, la governance dei dati legati alle applicazioni di IA approvate e i controlli della Shadow AI tramite un'unica piattaforma completa.

Accelera la preparazione all'IA grazie a servizi specialistici 

Ricevi consigli da esperti per valutare l'esposizione dei dati, ridurre la condivisione impropria e favorire l'adozione sicura dell'IA.

Esplora i servizi Premium

Richiedi una demo

Prepara i dati all'IA e proteggi i dati sensibili nelle applicazioni di IA approvate ce non approvate. Richiedi una demo oggi stesso.

Domande frequenti (FAQ)

La sicurezza dei dati dell’IA generativa protegge i dati sensibili mentre le aziende adottano applicazioni di IA, assistenti, agenti e modelli di IA personalizzati. Aiuta a preparare i dati all'IA, governa il modo in cui l'IA accede alle informazioni sensibili e le utilizza e monitora continuamente i prompt, i risultati dell'IA e le attività degli utenti. Insieme, queste capacità riducono i rischi di esposizione dei dati nelle applicazioni di IA autorizzate e non autorizzate, supportando al contempo un'adozione sicura dell'IA.

Le aziende si preparano all'IA individuando i dati sensibili, classificando le informazioni strategiche e correggendo le condivisioni improprie prima di implementare l'IA. Proofpoint DSPM e Proofpoint Data Access Governance aiutano a garantire che sistemi di IA, copiloti, agenti e LLM personalizzati accedano solo alle fonti di dati approvate. Questo riduce i rischi e aiuta ad accelerare le iniziative di IA.

Le aziende devono monitorare continuamente i prompt, i caricamenti di file, i risultati dell'IA e gli accessi ai dati nelle applicazioni di IA approvate. Dovrebbero anche rilevare i comportamenti a rischio, applicare policy di protezione dei dati e conservare le prove delle indagini. Audit regolari aiutano a rafforzare la governance dei dati dell'IA senza interrompere l'uso produttivo dell'IA.

Le aziende dovrebbero individuare le applicazioni di IA non approvate, monitorare come i collaboratori le utilizzano e esaminare i prompt, i caricamenti e le attività di appunti per i dati sensibili. I controlli basati sui rischi come le azioni di blocco, avviso e oscuramento aiutano a ridurre l'esposizione dei dati supportando al contempo un'adozione sicura dell'IA.

La governance dei dati dell'IA aiuta le aziende a controllare il modo in cui i dati sensibili vengono consultati, condivisi e utilizzati durante l’intero ciclo di vita dell'IA. Assicura la conformità normativa, protegge l'integrità dei dati e aiuta a garantire che le applicazioni di IA utilizzino dati affidabili. Una governance solida riduce anche i rischi di esposizione involontaria ai dati.

Una soluzione di sicurezza dei dati dell’IA aziendale deve preparare i dati per l'IA, monitorare continuamente le attività dell'IA, regolare l'accesso ai dati sensibili, ispezionare i prompt e i risultati dell'IA e applicare policy di protezione dei dati. Deve inoltre fornire prove investigative e supportare la conformità normativa durante l’intero ciclo di vita dell'IA.