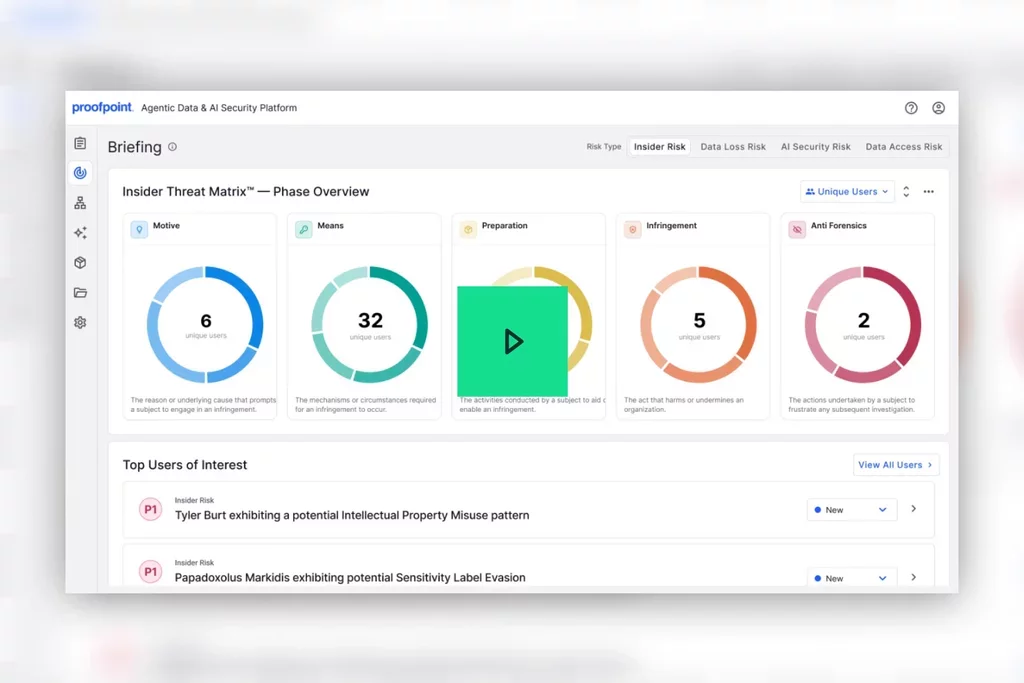
Gestión de amenazas internas

Identifique los riesgos emergentes con Proofpoint Insider Threat Management

Detecte las motivaciones y los comportamientos de riesgo en los endpoints, los chats, la IA, el correo electrónico, la nube y la web para acelerar las investigaciones y prevenir daños.

insider-threat-management-data-security-employee-risk

DESCRIPCIÓN GENERAL

Reduzca los riesgos internos en toda su organización

La gestión de amenazas internas ayuda a los equipos de seguridad a detectar y comprender los comportamientos de riesgo, investigar las actividades sospechosas y prevenir incidentes de seguridad en todos los canales. Al combinar información sobre el comportamiento, las actividades de los usuarios, el contexto de los datos y los controles adaptativos, permite a los equipos identificar antes los riesgos internos y responder con mayor rapidez a los incidentes de seguridad.

Actúe con decisión para reducir los riesgos

Al combinar información sobre el comportamiento, las actividades de los usuarios, el contexto de los datos y los controles adaptativos, permite a los equipos identificar antes los riesgos internos y responder con mayor rapidez a los incidentes de seguridad.

insider-threat-management-user-activity-monitoring

Acelere las investigaciones con pruebas

Comprenda lo sucedido gracias a las vistas cronológicas de las actividades de los usuarios, el análisis inteligente del sentimiento y las pruebas digitales.

insider-threat-management-threat-detection-risk-analysis

Proteja a las personas y preserve la privacidad

Detecte las amenazas respetando al mismo tiempo la privacidad de los usuarios mediante una supervisión anonimizada basada en el comportamiento.

insider-threat-management-data-loss-prevention
01 04

POR QUÉ ES IMPORTANTE

Las amenazas internas modernas eluden la detección basada en reglas

Sus usuarios acceden a datos sensibles en cada vez más entornos, desde endpoints y aplicaciones en la nube hasta el correo electrónico, la web y las herramientas de IA generativa. Y dado que los usuarios internos suelen tener acceso legítimo, un comportamiento de riesgo puede parecer una actividad normal hasta que acaba provocando el robo, la pérdida o el uso indebido de datos. Los equipos de seguridad necesitan una visión clara de las actividades y las motivaciones de los usuarios para detectar los riesgos internos a tiempo e intervenir antes de que se produzcan daños.

58 %
de las organizaciones señala a los usuarios negligentes y a terceros como las principales causas de las pérdidas de datos
48 %
de las organizaciones señala a los usuarios negligentes y a terceros como las principales causas de las pérdidas de datos
76 %
de las pérdidas de datos las provoca solo el 1 % de los usuarios

DETALLES DEL PRODUCTO

Detecte los riesgos antes con su equipo actual

Las soluciones Insider Threat Management de Proofpoint identifican a los usuarios de alto riesgo combinando información sobre el comportamiento, la actividad del usuario, el movimiento de datos y las señales de riesgo humano en endpoints, en navegadores, en la nube, en correo electrónico y en canales web. La supervisión adaptativa de riesgos en tiempo real ayuda a los equipos de seguridad a centrarse en las actividades con mayor probabilidad de provocar incidentes de seguridad.

Supervisión de las actividades de los usuarios

Visualice al instante el comportamiento y la actividad del usuario en tiempo real en endpoints, en navegadores, en la nube y en correo electrónico sin necesidad de una cola de alertas.

Análisis de sentimientos

Analice las comunicaciones profesionales para comprender las motivaciones y detectar señales tempranas de riesgo.

Detecciones de riesgos predefinidas

Comience rápidamente con bibliotecas de alertas listas para usar, escenarios de amenazas internas predefinidos y reglas de detección personalizables.

Supervisión adaptativa de riesgos

Refuerce la supervisión cuando los usuarios realicen acciones de riesgo. Relacione el comportamiento, la identidad, los datos y la motivación para prevenir daños.

01 04

COMPLETE INCIDENT CONTEXT

Investigue los incidentes internos con una visión completa de su contexto

Integre las actividades de los usuarios, el contexto conductual y las pruebas forenses en un flujo de trabajo de investigación unificado. Los equipos de seguridad pueden evaluar los riesgos internos con mayor rapidez, comprender mejor el sentimiento de los usuarios y compartir información útil con los equipos de RR. HH., asuntos jurídicos y cumplimiento normativo para responder a los incidentes.

Investigaciones basadas en cronologías

Visualice la actividad antes, durante y después de incidentes internos en un flujo de trabajo de investigación unificado.

Recopilación de pruebas forenses

Recopile capturas de pantalla y el contexto de las actividades para demostrar comportamientos negligentes o maliciosos.

Intercambio de pruebas de investigaciones

Comparta las pruebas forenses y el contexto de las investigaciones con sus equipos de RR. HH., asuntos jurídicos y cumplimiento normativo.

Controles de privacidad desde el diseño

Proteja la privacidad de sus usuarios mediante la anonimización de datos, el enmascaramiento y los controles de acceso basados en roles.

01 04

VERSATILE, AUTOMATED CONTROLS

Reduzca los riesgos internos mediante controles adaptativos

Utilice controles adaptativos y políticas dinámicas para impedir movimientos de datos que entrañen riesgos entre endpoints, aplicaciones en la nube, actividades web y herramientas de IA generativa. Los equipos de seguridad pueden bloquear las acciones de alto riesgo, aplicar medidas de protección basadas en políticas y orientar a los usuarios en tiempo real, sin afectar a la productividad.

Protección de datos en tiempo real

Bloquee las transferencias de datos que entrañen riesgos a través de dispositivos USB, aplicaciones de sincronización en la nube, descargas web y herramientas de IA generativa.

Aplicación dinámica de políticas

Ajuste automáticamente los controles en función del comportamiento del usuario y los indicadores de riesgo interno.

Coaching en Tiempo Real

Ayude a los usuarios a tratar los datos de forma segura y a replantearse las acciones de riesgo mediante notificaciones personalizables.

Integración flexible al ecosistema

Integre los flujos de trabajo de SIEM y SOAR a través de API y webhooks.

01 04

Refuerce su programa ITM

Potencie su programa ITM con el asesoramiento de expertos, soporte operativo e información que ayude a su equipo a reducir los riesgos con mayor rapidez.

Más información sobre los servicios Advisory

DESCUBRA POR QUÉ LAS ORGANIZACIONES ELIGEN PROOFPOINT

Comparación entre Proofpoint ITM y la supervisión estática de amenazas internas

CapacidadMonitoreo estático de amenazas internasProofpoint ITM
Supervisión adaptativa Requiere actualizaciones manuales de políticas a medida que cambian los riesgos asociados a los usuarios Ajusta la supervisión en tiempo real en función del comportamiento del usuario y de las señales de riesgo
Contexto de comportamiento Revisa eventos individuales con un contexto de comportamiento limitado Relaciona el comportamiento, las comunicaciones y la actividad de datos para identificar el sentimiento de los usuarios
Visibilidad multicanal Ofrece visibilidad sobre un menor número de fuentes de actividad Unifica la información procedente del correo electrónico, la nube, la web, los endpoints y los movimientos de datos
Priorización del riesgo humano Prioriza las alertas en lugar de correlacionar el riesgo humano Prioriza a los usuarios combinando el comportamiento, la identidad, los datos y la motivación
Contexto de las investigaciones Requiere que los investigadores reúnan pruebas de distintos eventos Combina cronologías, pruebas forenses y contexto de las actividades para acelerar las investigaciones
Privacidad por diseño Se basa en controles administrativos para gestionar el acceso de los investigadores Protege la privacidad con anonimización, enmascaramiento de datos y acceso basado en roles
Protección de datos adaptativa Aplica controles estáticos que no se adaptan automáticamente a los cambios en el riesgo Aplica políticas dinámicas, controles en tiempo real y orientación a los usuarios para ayudar a prevenir la pérdida de datos

Amplíe la seguridad de los datos a toda su organización

Combine ITM con Enterprise DLP, Adaptive Email DLP, Email DLP y Encryption para identificar usuarios de riesgo, proteger datos sensibles y acelerar las investigaciones.

Más información sobre la seguridad unificada de los datos

Solicitar una demostración

Anticípese a las amenazas internas

Detecte antes los comportamientos de riesgo, agilice las investigaciones y reduzca los riesgos internos sin ralentizar el trabajo de su equipo. Solicite una demostración y descubra Proofpoint Insider Threat Management en acción.

Preguntas frecuentes

Las herramientas de seguridad tradicionales tienen dificultades para detectar amenazas internas porque tienden a basarse en reglas estáticas y alertas aisladas. Muchas acciones sospechosas parecen actividades normales de usuarios con acceso legítimo a datos sensibles. Las soluciones modernas de gestión de amenazas internas proporcionan contexto sobre los comportamientos y los datos, lo que ayuda a los equipos de seguridad a detectar antes las actividades sospechosas e intervenir a tiempo para evitar pérdidas de datos o incidentes de seguridad.

Las organizaciones necesitan soluciones de gestión de amenazas internas (ITM) capaces de identificar comportamientos de riesgo antes de que den lugar a incidentes de seguridad. Muchas herramientas de seguridad tradicionales se basan en reglas estáticas y alertas aisladas, por lo que pueden pasar por alto riesgos internos relacionados con actividades aparentemente normales. Las soluciones robustas de ITM combinan información sobre el comportamiento, el contexto de los datos y la supervisión adaptativa para ayudar a los equipos de seguridad a investigar los incidentes con mayor rapidez y centrarse en las principales fuentes de riesgo real.

La gestión de amenazas internas (ITM) ayuda a los equipos de seguridad a detectar comportamientos de riesgo antes de que den lugar a fugas o filtraciones de datos. Muchas amenazas internas parecen actividades normales de los usuarios, lo que dificulta su detección únicamente mediante reglas estáticas. Las soluciones modernas de ITM combinan información sobre el comportamiento, controles adaptativos y supervisión en tiempo real para ayudar a proteger los datos sensibles y reducir los riesgos internos.

La gestión de amenazas internas se centra en detectar y responder a actividades de riesgo que podrían provocar pérdidas de datos, incidentes de seguridad o accesos no autorizados. La gestión de riesgos internos es un enfoque más amplio que incluye la identificación y reducción de los riesgos humanos antes de que se produzcan incidentes. Las soluciones modernas de gestión de amenazas internas suelen combinar ambos enfoques y utilizan información sobre el comportamiento, supervisión adaptativa y controles en tiempo real para ayudar a los equipos de seguridad a identificar y mitigar los riesgos internos con mayor antelación.