Seguridad de los datos de la IA generativa

Seguridad de los datos de la IA generativa para aplicaciones de IA empresarial

Proteja los datos sensibles en las aplicaciones de IA autorizadas y no autorizadas (Shadow AI) con funciones unificadas de gobierno, visibilidad y control de los datos de IA para garantizar una adopción segura de la IA empresarial.

Abstract metallic forms representing generative AI and data security technology.
Business professionals collaborating around a table during an office meeting.

Adopción segura de la IA

Adopte la IA sin riesgos y sin sacrificar la productividad

Para preparar los datos empresariales para la IA generativa y adoptarla con seguridad, no basta con supervisar el uso de la inteligencia artificial en la empresa. Las organizaciones deben saber dónde residen los datos sensibles, quién o qué puede acceder a ellos y cómo interactúan los usuarios, copilotos y agentes de IA con ellos. La seguridad de los datos de la IA generativa reduce el riesgo de exposición gobernando el uso de los datos sensibles en las herramientas de IA aprobadas y no aprobadas, los procesos de entrenamiento de IA y los flujos de trabajo de generación aumentada por recuperación (RAG).
Prepárese para la IA

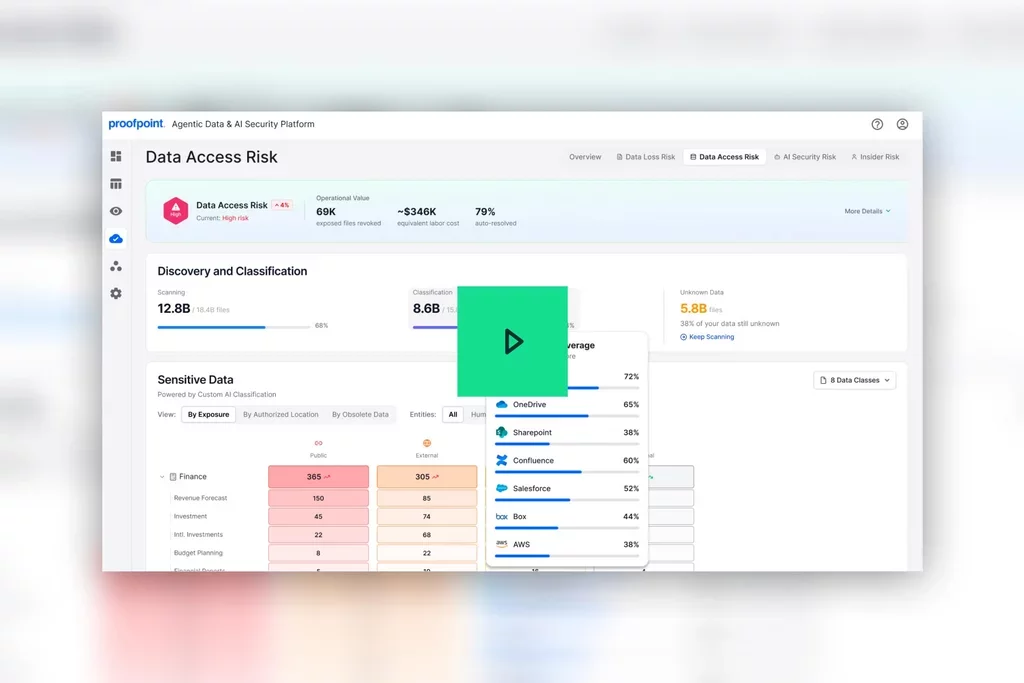
Descubra y corrija el exceso de permisos y contenido sensible compartido antes de continuar con la adopción de la IA. 

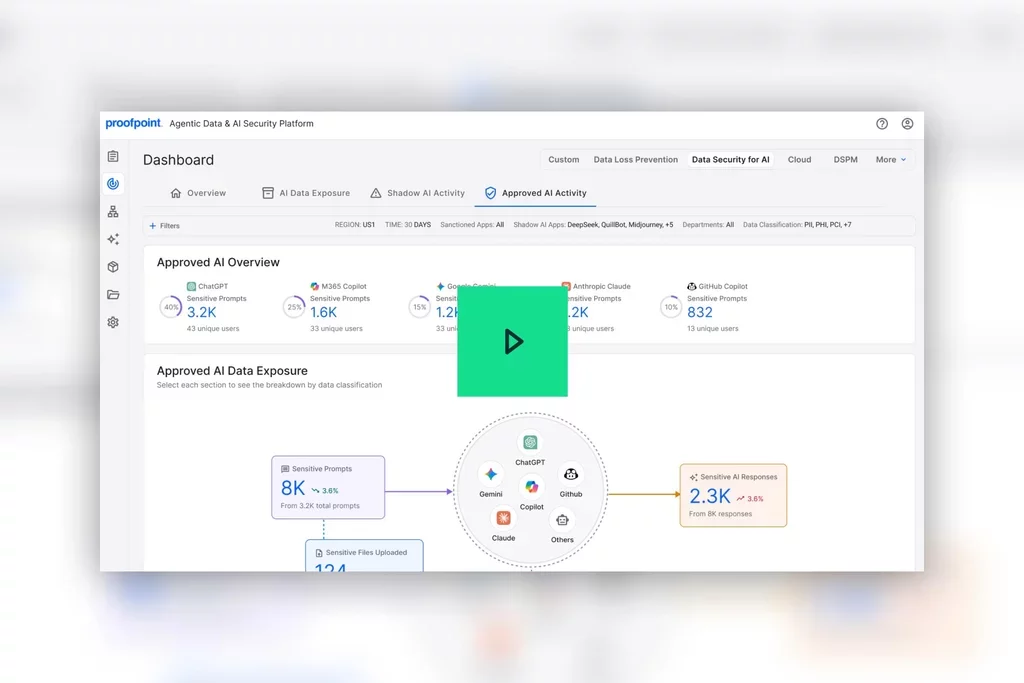
Gobierne el uso de los datos en aplicaciones de IA autorizadas

Supervise los prompts, las cargas, las respuestas y el acceso a los datos de las aplicaciones de IA aprobadas.

Controle el uso de los datos en las aplicaciones de IA no aprobadas

Detecte y proteja los datos sensibles compartidos con herramientas de IA no autorizadas.

Riesgo para los datos asociado a la IA

La adopción de la IA incrementa el riesgo de exposición de datos

Las herramientas como Microsoft Copilot, la IA generativa para empresas, las apps de IA personalizadas y los agentes de IA amplían enormemente el acceso a los datos sensibles. El exceso de permisos y uso compartido, junto con el uso no gestionado de la IA pueden exponer la propiedad intelectual, los datos sujetos a normativas y los datos confidenciales de la empresa. Los equipos de seguridad necesitan visibilidad de la exposición de datos sensibles y control sobre cómo se utilizan esos datos en los prompts, las cargas de archivos, los flujos de trabajo de desarrollo de modelos y las respuestas generadas.

60 %

de los CISO a nivel mundial consideran que la IA generativa representa un riesgo para su organización

Proofpoint, 2026.

68 %

de las organizaciones que utilizan herramientas de IA afirman que su uso indebido ha puesto en riesgo datos sensibles

Metomic, 2025.

62 %

de las organizaciones señalan que no contar con una estrategia adecuada de gobierno de los datos es el principal obstáculo para la adopción de la IA

Precisely, 2024.

Postura de seguridad de la IA

Prepare los datos sensibles para la adopción de la IA empresarial

Proofpoint Data Security Posture Management (DSPM), con gobierno de acceso a los datos integrado, ayuda a los equipos a descubrir los datos sensibles, a identificar quién y qué puede acceder a ellos y a corregir el exceso de uso compartido antes de la adopción de la IA. El Data Risk Map y los clasificadores de IA ayudan a los equipos a priorizar las exposiciones estratégicas y el riesgo en Microsoft Copilot, los asistentes de IA generativa para empresas, las apps de IA generativa personalizadas y servicios como AWS Bedrock y Azure OpenAI.

Features

Identifique los datos sujetos a normativas, los datos de propiedad exclusiva y los datos críticos para la empresa mediante la clasificación impulsada por IA.

Evalúe los riesgos en función de la confidencialidad de los datos, los permisos de acceso y su movimiento entre repositorios, usuarios, aplicaciones SaaS y de IA, y ubicaciones externas.

Detecte el exceso de permisos, los enlaces públicos y las configuraciones de uso compartido que impliquen riesgos.

Involucre a los propietarios del contenido para eliminar todo acceso innecesario.  

Priorice los almacenes de datos de alto valor más expuestos.

Evalúe la exposición de los datos utilizados por la IA en relación con el RGPD, los estándares del NIST, la HIPAA, SOC 2 y el Reglamento de IA de la UE 

01 04

Seguridad de los datos en la Shadow AI

Descubra y controle el uso de datos en apps de IA no autorizadas

Proofpoint Data Security for AI descubre el uso de los datos y la actividad de los usuarios en las apps de IA no aprobadas (Shadow AI) y protege los datos sensibles en los prompts, las cargas de archivos y la actividad en el portapapeles. Con visibilidad del uso de los datos de la IA, controles de datos, contexto de riesgos del usuario y pruebas de las investigaciones, los equipos pueden reducir el riesgo sin bloquear la innovación.

Features

Identifique la actividad de los usuarios en cientos de sitios web y aplicaciones de escritorio de IA.

Detecte la información confidencial compartida con herramientas de IA no autorizadas.

Oculte los datos sensibles antes de que se incluyan en los prompts de la IA.

Bloquee, revoque o restrinja el acceso a aplicaciones de IA de terceros no autorizadas.

Correlacione la actividad de la IA con los indicadores de riesgo interno.

Capture el contexto de la actividad y las pruebas para las investigaciones de seguridad.

01 04

Por qué elegir Proofpoint

Proofpoint Data Security vs. los controles básicos de acceso para la IA 

FunciónControles básicos de acceso de la IAProofpoint Data Security
Preparación para la IA y postura de datos No evalúan la preparación de los datos ni el riesgo de exceso de uso compartido. Identifica los datos sensibles, el exceso de permisos y la exposición de datos accesibles para la IA antes del despliegue.
Gobierno de la IA autorizada Controlan el acceso, principalmente en las aplicaciones aprobadas. Supervisa los prompts, las cargas, las respuestas y el acceso a datos mediante IA, al tiempo que identifica y corrige los errores de configuración de la IA.
Descubrimiento y control de las herramientas de IA no aprobadas Aplican políticas generales para permitir o denegar el acceso. Identifica el uso de datos sensibles en herramientas de IA no autorizadas y aplica controles para bloquear, avisar, ocultar información o permitir el acceso.
Protección de datos sensibles A menudo permiten o bloquean el acceso sin inspeccionar el contexto de los datos. Detecta, bloquea u oculta información sensible antes de que se exponga a las herramientas de IA.
Gobierno de LLM personalizados y RAG Pueden permitir o denegar el acceso general, pero carecen de visibilidad sobre los datos utilizados en los flujos de trabajo de desarrollo de IA. Gobierna los datos confidenciales utilizados en servicios como AWS Bedrock y Azure OpenAI, así como en los flujos de trabajo de generación aumentada por recuperación (RAG), y de entrenamiento y ajuste de modelos.
Clasificación específica para cada empresa Emplean patrones predefinidos y categorías genéricas. Utiliza clasificadores de IA para identificar de forma coherente el contenido de propiedad exclusiva en Proofpoint DSPM, Proofpoint Data Access Governance, Proofpoint Enterprise DLP y Proofpoint Data Security for AI.
Pruebas para las investigaciones Ofrecen pruebas limitadas para su análisis o para los informes destinados al CISO. Recopila prompts, respuestas, capturas de pantalla, coincidencias con las políticas e informes exportables.
Two technology professionals reviewing information together on a desktop computer.

Plataforma unificada

Proteja y gobierne el uso de la IA generativa y los datos sensibles

Combine Proofpoint DSPM, Proofpoint Data Access Governance, Proofpoint Enterprise DLP y Proofpoint Data Security for AI para facilitar la preparación para la adopción de la IA, el gobierno de los datos utilizados en herramientas de IA autorizadas y el control de la IA no aprobada, todo ello desde una única plataforma integral.

Acelere su preparación para la IA con la ayuda de expertos 

Reciba asesoramiento de expertos para evaluar la exposición de los datos, reducir el uso compartido de la información y facilitar una adopción segura de la IA.

Explorar los servicios Premium

Solicitar una demostración

Prepare los datos para la IA y proteja los datos sensibles tanto en aplicaciones de IA aprobadas como no aprobadas. Solicite una demostración hoy mismo.

Preguntas frecuentes

La seguridad de los datos para la IA generativa protege los datos sensibles a medida que las organizaciones adoptan aplicaciones, asistentes, agentes y modelos de IA personalizados. Además, ayuda a preparar los datos para la IA, a gobernar cómo accede y utiliza la IA la información sensible y a supervisar continuamente los prompts, la respuesta de la IA y la actividad de los usuarios. Todo esto contribuye a reducir el riesgo de exposición de los datos en herramientas de IA aprobadas y no autorizadas (Shadow AI), facilitando la adopción de la IA con seguridad.

Las organizaciones pueden prepararse para adoptar la IA identificando los datos sensibles, clasificando la información crítica para la empresa y corrigiendo los problemas de exceso de uso compartido de información antes del despliegue de la IA. Proofpoint DSPM y Proofpoint Data Access Governance ayudan a garantizar que los sistemas de IA, los copilotos, los agentes y los LLM personalizados accedan exclusivamente a fuentes de datos aprobadas. De esta forma se reduce el riesgo y se aceleran las iniciativas en materia de IA.

Las organizaciones deben supervisar continuamente los prompts, las cargas de archivos, las respuestas generadas por la IA y el acceso a los datos en las aplicaciones de IA aprobadas. También deben detectar comportamientos de riesgo, aplicar las políticas de protección de datos y conservar pruebas para las investigaciones. Las auditorías periódicas ayudan a reforzar el gobierno de los datos utilizados por la IA sin interferir en su uso productivo.

Las organizaciones deben identificar las aplicaciones de IA no autorizadas, supervisar cómo las utilizan los empleados y analizar los prompts, las cargas de archivos y la actividad del portapapeles para detectar datos sensibles. Los controles basados en el riesgo, como el bloqueo, los avisos y la ocultación de información confidencial, ayudan a reducir la exposición de los datos y favorecen una adopción segura de la IA.

El gobierno de los datos utilizados por la IA ayuda a las organizaciones a controlar cómo se accede a los datos sensibles, cómo se comparten y cómo se utilizan a lo largo de todo el ciclo de vida de la IA. Facilita el cumplimiento normativo, protege la integridad de los datos y ayuda a garantizar que las aplicaciones de IA utilicen datos fiables. Un gobierno sólido también reduce el riesgo de exposición involuntaria de los datos.

Una solución de seguridad de los datos para la IA empresarial debe preparar los datos para su uso con la IA, supervisar continuamente la actividad de la IA, controlar el acceso a los datos sensibles, analizar los prompts y las respuestas generadas por la IA, y aplicar las políticas de protección de datos. Además, debe proporcionar pruebas para las investigaciones y facilitar el cumplimiento normativo a lo largo de todo el ciclo de vida de la IA.