
Partie 4 sur 4 — Des signaux à la pertinence grâce à une plate-forme d'IA agentique
Imaginez : vous commencez votre matinée avec une file d'attente de 856 signaux individuels à examiner.
Vous connaissez déjà la suite de l'histoire. La plupart de ces signaux seront le reflet d'une activité métier légitime et déboucheront sur des efforts inutiles. Quelques-uns d'entre eux pourraient avoir une certaine importance. Et enfoui quelque part dans la masse d'alertes pourrait se trouver le seul enchaînement de comportements réellement capital — un élément d'information dont vous auriez dû prendre connaissance dans les 30 premières minutes de votre journée.
Le défi n'est pas de disposer d'une visibilité plus étendue. Les analystes qui examinent les risques internes ont besoin d'une vision à la fois globale et approfondie pour mener leurs investigations. Le nœud du problème est de pouvoir déterminer quel signal mérite d'être étudié en priorité.
C'est là qu'une approche agentique peut changer la donne.
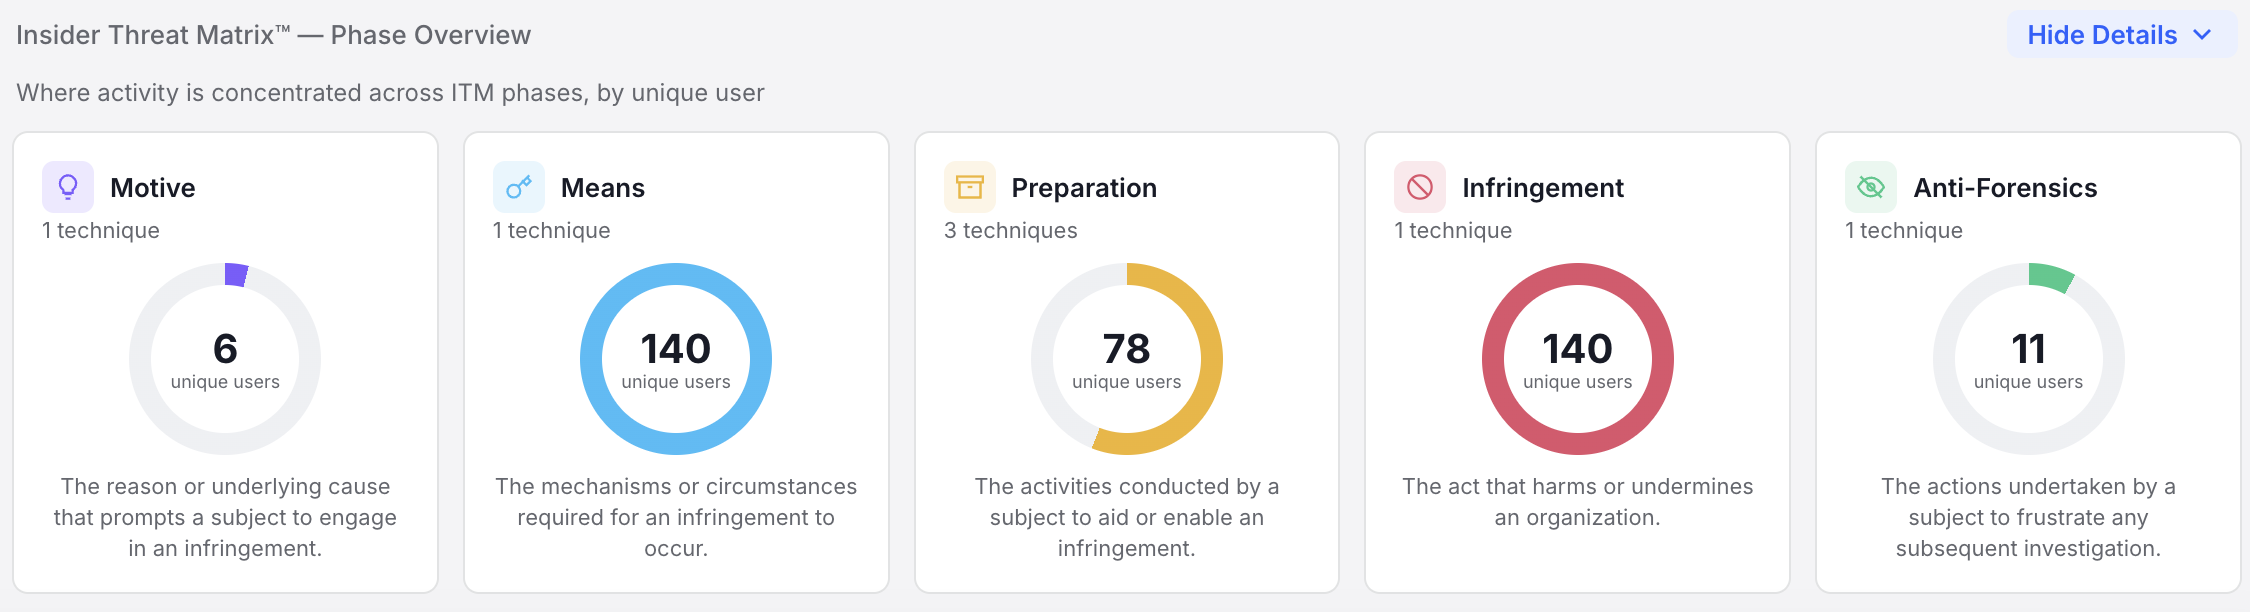
Au lieu d'exiger de l'analyste qu'il établisse manuellement les liens requis au départ d'une file d'attente, l'IA peut évaluer les risques en continu par l'examen des signaux, des comportements et du contexte, dans le but de mettre en évidence les personnes, les activités et les schémas émergents à examiner en premier. Pas simplement parce qu'une alerte s'est déclenchée, mais parce que plusieurs éléments de contexte, considérés dans leur ensemble, brossent un tableau plus significatif.
Nous passons de la phase « Voici tout ce qui s'est passé » à la phase « Voici ce qui compte, pourquoi cela compte et par où vous devriez commencer. »
À partir de ces informations, la plate-forme peut faire progresser l'analyse de façon constructive. Elle peut corréler des activités apparemment déconnectées, faire ressortir un contexte pertinent, soutenir les workflows d'investigation, proposer des recommandations, orchestrer les prochaines étapes et aider à appliquer un contrôle adaptatif à mesure que le risque évolue.
L'analyste reste au cœur de la démarche. L'IA ne rend pas l'investigation moins humaine : elle ne fait que prendre en charge un plus grand nombre des tâches nécessaires pour permettre à un humain de poser un jugement pertinent.
Cette distinction est importante.
La promesse d'une plate-forme agentique pour la gestion des risques internes ne se résume pas à davantage d'IA.
Son objectif est de procurer aux experts de terrain une réponse plus claire à la question à laquelle ils sont confrontés chaque matin :
Que dois-je examiner en premier et comment dois-je réagir ?
Où l'IA agentique rebat les cartes
Voilà la nouvelle donne : la technologie qui crée cette nouvelle surface de risque est également l'un des rares facteurs qui peuvent faire basculer l'approche réactive d'un programme vers une approche proactive à grande échelle.
La nouvelle génération de la détection des risques internes ne remplace pas l'analyste. Elle complète son travail et déplace son attention en amont, favorisant l'alerte précoce plutôt que les opérations de nettoyage. Elle corrèle des signaux fragmentés en récits cohérents, reconnaît lorsqu'une séquence d'actions ordinaires correspond à un schéma d'attaque connu et détecte la dérive comportementale avant que le risque ne s'aggrave. Pour chaque utilisateur et chaque jour, sans le surmenage qui sape les programmes traditionnels de détection des risques internes depuis des années.
Et il existe un signal précoce qui se fond dans le paysage, un signal que les outils réactifs n'ont jamais été conçus pour rechercher : l'intention se manifeste dans le langage bien avant d'apparaître dans le mouvement des fichiers. En analysant le ton et l'état d'esprit exprimés dans les outils de collaboration en entreprise, les systèmes agentiques peuvent identifier une démotivation, un grief ou un départ planifié des semaines ou des mois avant qu'un seul téléchargement suspect ne se produise. Cet écart qui se compte en semaines fait toute la différence entre un programme qui découvre les faits une fois les dommages causés et un programme qui intervient alors qu'il est encore possible de prévenir l'incident.
La chaîne de risque : de l'alerte au récit
Le mécanisme qui rend possible la détection proactive est la chaîne de risque, et c'est la véritable innovation qui sous-tend tout ce qui précède.
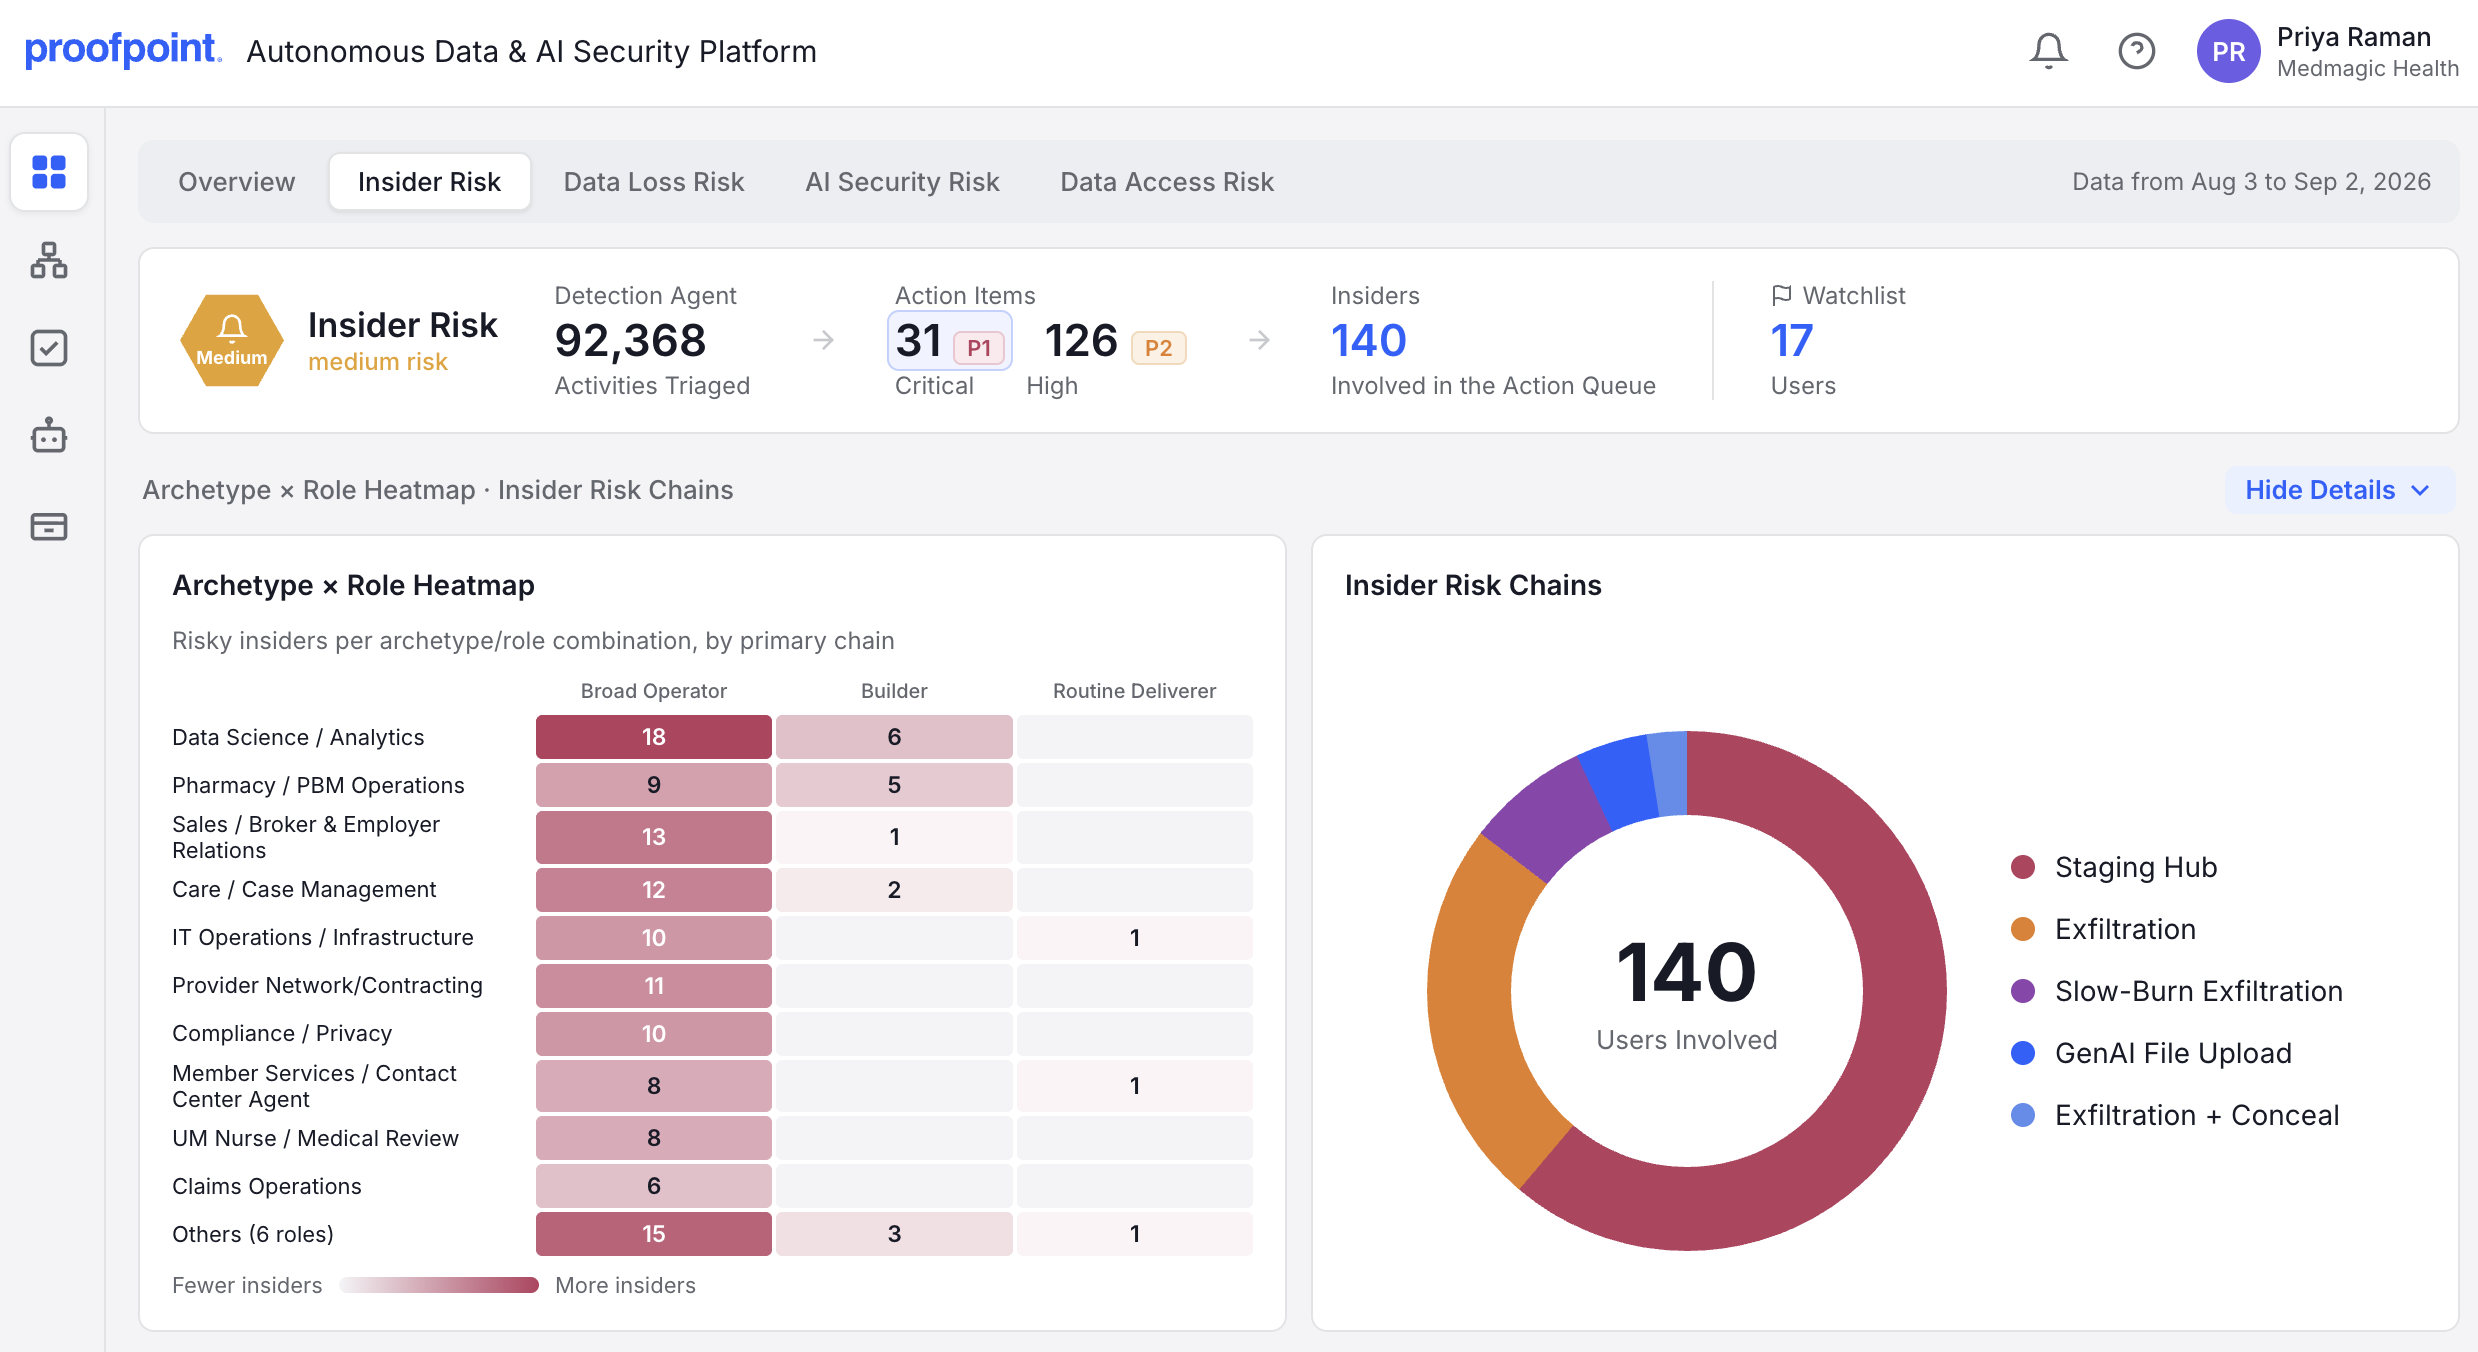
Les systèmes réactifs évaluent les événements de manière isolée : un téléchargement ici, une connexion depuis un nouveau terminal là, un changement d'attitude dans un message Slack ailleurs, chacun étant jugé uniquement après s'être produit. Une chaîne de risque ne considère pas ces événements isolément et n'attend pas que le dernier événement survienne avant d'effectuer un signalement. Elle relie des signaux connexes associés à des périodes, à des systèmes et à des acteurs différents pour en faire un récit unique au fur et à mesure qu'il se forme : motif, accès, préparation, activité et résultat. Le tout, assemblé comme le ferait un analyste humain s'il disposait d'un temps illimité et pouvait commencer à observer dès le départ.
Une chaîne de risque ne signale pas « cet utilisateur a téléchargé un fichier volumineux » après que le téléchargement a déjà eu lieu. Elle envoie un signal pendant que le schéma suspect est encore en train de se constituer : cet utilisateur, montrant des signes de démotivation au cours des six dernières semaines, a élevé son niveau d'accès à un référentiel extérieur à son équipe, puis l'a téléchargé et partagé en externe dans les 48 heures suivant sa date de démission.
Il ne s'agit pas d'une alerte mais d'un dossier et, de plus en plus souvent, un dossier dont un analyste peut prendre connaissance avant que l'étape finale, la plus dommageable, ne se produise. C'est là toute la différence entre une petite équipe submergée par des tickets de faible priorité après l'incident et une petite équipe agissant avec l'assurance d'un analyste qui a vu venir le problème.
Présenter le récit à l'analyste, avant qu'il ne soit trop tard
Les chaînes de risque ont besoin d'un point de chute, c'est pourquoi elles alimentent directement un briefing sur les risques internes conçu pour un workflow qui est proactif, par opposition au workflow réactif auquel les analystes sont aujourd'hui contraints. Au lieu d'une file d'attente d'alertes DLP disjointes qui n'ont de sens qu'une fois que le problème est survenu, le briefing fait apparaître une liste classée des utilisateurs les plus à risque de l'entreprise, classés par gravité et nombre de chaînes de risque qui leur sont associées, et non par volume brut d'événements.
Pour chaque utilisateur sur cette liste, le briefing fournit à l'analyste tout ce dont il a besoin pour prendre une décision en quelques minutes, idéalement tant qu'il est encore temps de renverser la vapeur :
- Un résumé en langage clair : ce qui s'est passé, sur quels systèmes, sur quelle période, rédigé comme un récit plutôt que comme un vidage de journaux.
- Un verdict de confiance : à quel point cette chaîne de risque correspond à des schémas de risques internes ou agentiques connus par rapport à une explication anodine.
- Mesures suggérées : l'action spécifique de confinement ou d'investigation que la situation exige, qu'il s'agisse de restreindre l'accès, d'impliquer les RH ou le service juridique, ou simplement de surveiller une dérive supplémentaire, avant que la situation ne dégénère en incident que les équipes réactives ne verraient qu'en aval.
Un analyste ouvre le briefing en sachant déjà qui examiner en priorité, pourquoi cette personne figure sur la liste, quel degré de gravité accorder à la situation et quelles actions entreprendre, plusieurs jours ou semaines plus tôt qu'une file d'attente purement réactive ne l'aurait signalé. Des heures de corrélation manuelle sont condensées sur un seul écran, et le recul est remplacé par un temps d'avance.
Ce que cela change pour les clients
Il s'agit là de la combinaison gagnante réclamée par les clients : moins d'alertes, des récits plus riches, une alerte plus précoce et un programme qui prend enfin les devants sur l'incident au lieu de nettoyer a posteriori. Au lieu d'un programme de gestion des risques internes qui monte en charge de manière linéaire en fonction des effectifs et du volume de télémétrie, toujours avec un temps de retard, l'IA agentique permet à une petite équipe de couvrir une surface d'attaque qui nécessitait autrefois une équipe beaucoup plus vaste, suffisamment tôt pour donner des résultats. Elle réduit ainsi la durée de confinement, le plus grand levier de coût selon le rapport 2026 Global Cost of Insider Risks du Ponemon Institute, et fait passer toute la posture du programme d'un tri réactif à une intervention proactive.
Le risque interne ne va pas disparaître. L'IA agentique n'a pas créé une surface d'attaque distincte. Elle a ajouté un nouvel acteur à cette même surface et augmenté le coût du maintien d'une posture réactive par la même occasion. Mais les entreprises qui traitent l'analyse de la chaîne d'activité, la détection de la dérive des archétypes et l'attitude de communication comme une seule discipline connectée, puis présentent le récit résultant aux analystes alors qu'il est encore temps d'agir, seront celles qui arrêteront le prochain incident avant qu'il soit mentionné dans le rapport Ponemon de l'année prochaine. Voilà ce qu'offre la proactivité dans la pratique : non pas une réaction plus rapide, mais l'anticipation.