
Teil 4 von 4: Von Signalen zu wichtigen Erkenntnissen mit einer agentenbasierten KI-Plattform
Stellen Sie sich vor, Sie beginnen Ihren Arbeitstag mit 856 Meldungen zu einzelnen Signalen, die überprüft werden sollen.
Sie wissen bereits, was sie erwartet. Bei den meisten Meldungen handelt es sich um legitime geschäftliche Aktivitäten, sodass der Überprüfungsaufwand überflüssig ist. Eine paar wenige Meldungen sind möglicherweise relevant. Und irgendwo in dieser großen List könnten sich Verhaltensweisen verbergen, die für die gesamte Untersuchung wirklich entscheidend sind. Das sind genau die Informationen, die Sie in den ersten 30 Minuten Ihres Arbeitstages benötigen.
Es geht nicht darum, mehr zu sehen. Insider-Risiko-Analysten benötigen umfassende und detaillierte Informationen für ihre Untersuchungen. Entscheidend ist jedoch, die Dinge zu sehen, die sofort Ihre Aufmerksamkeit erfordern.
An diesem Punkt bietet ein agentenbasierter Ansatz eine entscheidende Verbesserung.
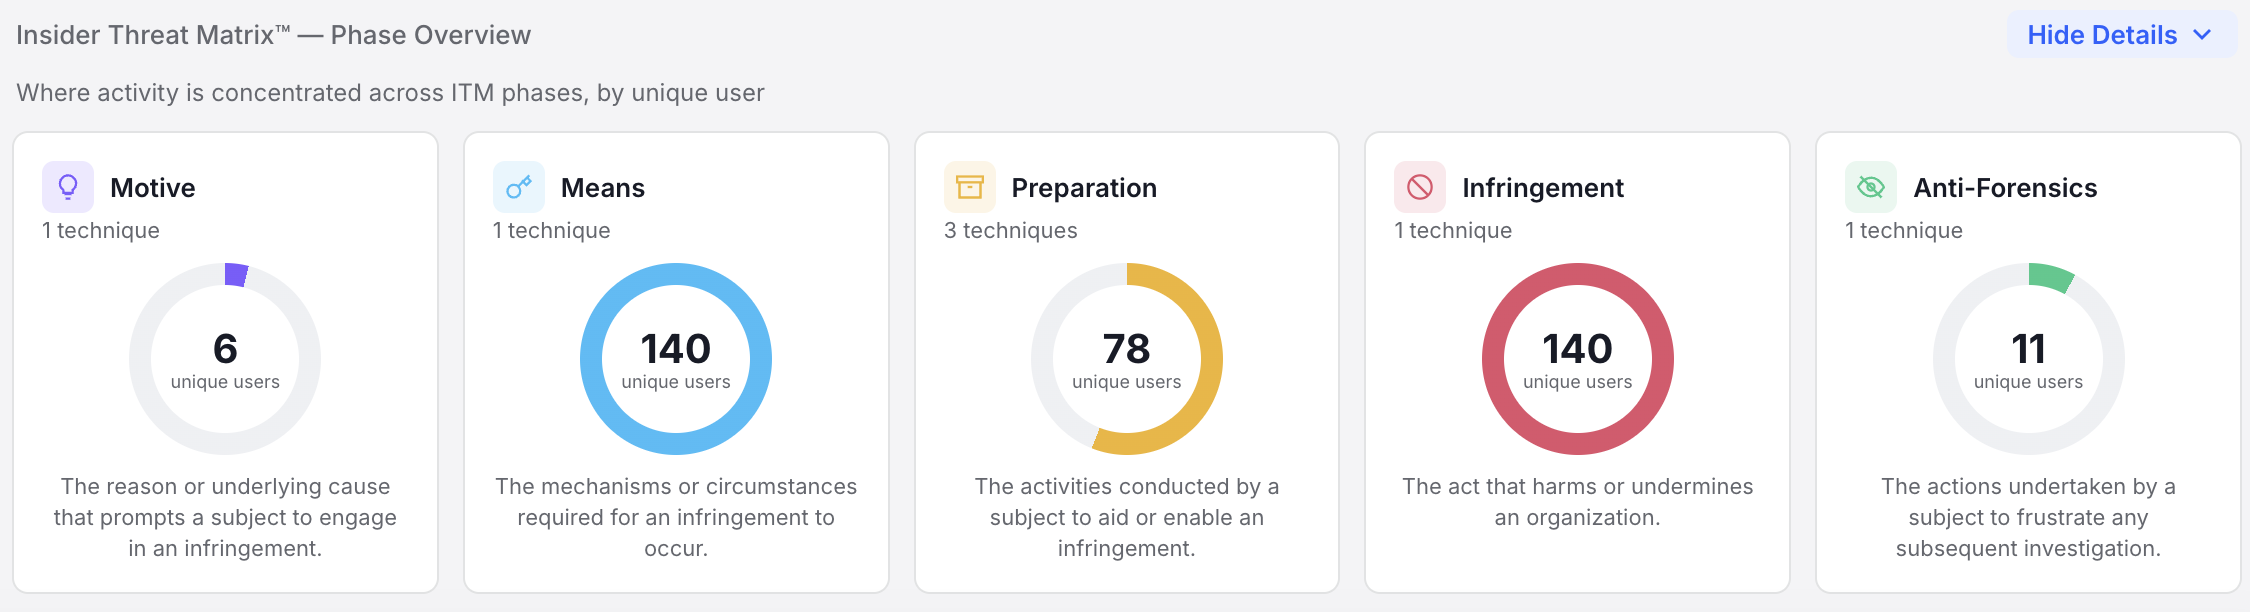
Anstatt einen Analysten zu bitten, eine Warteschlange abzuarbeiten und manuell die Verbindungen herzustellen, kann KI kontinuierlich Risiken anhand von Signalen, Verhaltensweisen und Kontext bewerten – und auf diese Weise gezielt auf Anwender, Aktivitäten und neue Muster hinweisen, die Aufmerksamkeit erfordern. Und zwar nicht einfach nur deshalb, weil eine Warnmeldung generiert wurde, sondern weil mehrere Kontextelemente zusammen betrachtet auf außergewöhnliche Ereignisse hinweisen.
Das ist vergleichbar mit einem Wechsel von „Das hier sind alle Ereignisse“ zu „Das hier sind die wichtigsten Ereignisse und die Gründe, warum sie wichtig sind, und die Ereignisse, bei denen Sie anfangen sollten“.
Von diesem Punkt aus kann die Plattform helfen, diese Erkenntnisse weiterzutragen. Sie kann scheinbar unzusammenhängende Aktivitäten korrelieren, relevanten Kontext aufdecken, Untersuchungsabläufe unterstützen, die nächsten Schritte empfehlen oder koordinieren und helfen, anpassbare Steuerelemente anzuwenden, wenn sich das Risiko ändert.
Der Analyst bleibt unverzichtbar. KI macht die Untersuchung nicht weniger menschlich. Sie reduziert lediglich den Aufwand, der erforderlich ist, um zu den relevanten menschlichen Einschätzungen zu gelangen.
Diese Unterscheidung ist wichtig.
Das Versprechen einer agentenbasierten Insider-Risiko-Plattform ist nicht einfach nur mehr KI.
Vielmehr gibt sie Analysten eine klarere Antwort auf die allmorgendliche Frage:
Was muss ich mir zuerst ansehen – und wie sollte ich darauf reagieren?
An welcher Stelle agentenbasierte KI den entscheidenden Unterschied macht
Die gleiche Technologie, die diese neue Risikofläche schafft, ist auch eines der wenigen Dinge, mit denen ein Programm im großen Maßstab von einem reaktiven in einen proaktiven Modus wechseln kann.
Die nächste Generation der Tools zur Erkennung von Insider-Risiken ersetzt den Analysten nicht, sondern erweitert dessen Möglichkeiten und lenkt dessen Aufmerksamkeit auf nachgelagerte Aufgaben und von Behebungsmaßnahmen zur Frühwarnung. Diese Tools korrelieren fragmentierte Signale zu kohärenten Geschichten, erkennen ein bekanntes Angriffsmuster in einer Abfolge gewöhnlicher Aktionen und erfassen allmähliche Veränderungen im Verhalten, bevor das Risiko eskaliert. Dabei können sie jeden Tag jeden Anwender im Blick behalten, ohne dass es zu einem Burnout kommt, der klassische Programme zur Abwehr von Insider-Risiken seit Jahren unbemerkt untergräbt.
Zudem gibt es ein Frühsignal, das häufig übersehen und von reaktiven Tools nicht erfasst wird: Das Motiv zeigt sich in der Sprache, lange bevor eine Dateiübertragung festgestellt werden kann. Durch das Auswerten von Tonfall und Stimmung in den Collaboration-Tools, die im Unternehmen verwendet werden, können agentenbasierte Systeme eine innere Kündigung, Unmut oder eine geplante Kündigung Wochen oder Monate im Voraus aufdecken, noch bevor ein einziger verdächtiger Download erfolgt. Diese Lücke zwischen einer Warnung Wochen im Voraus statt keiner Warnung ist der Unterschied zwischen einem Programm, das ein Problem erst dann erkennt, wenn der Schaden bereits eingetreten ist, und einem Programm, bei dem Sie eingreifen können, bevor es zu einem Zwischenfall kommt.
Die Risikokette: Von der Warnmeldung zur Geschichte
Diese proaktive Erkennung wird durch die Risikokette ermöglicht – und dieser Mechanismus ist die wahre Innovation hinter allem.
Reaktive Systeme bewerten Ereignisse isoliert: Hier ein Download, dort eine Anmeldung eines neuen Geräts und an einer anderen Stelle hat sich der Tonfall in Slack-Nachrichten verändert. Dabei wird jedes Ereignis erst nach seinem Eintreten beurteilt wird. Eine Risikokette betrachtet diese Ereignisses niemals einzeln und wartet auch nicht auf das Eintreten des letzten Ereignisses, bevor sie reagiert. Sie verknüpft zusammenhängende Signale im Zeitverlauf sowie über Systeme und Akteure hinweg zu einer (noch nicht abgeschlossenen) Geschichte: Motiv, Zugriff, Vorbereitung, Aktivitäten und Ergebnis. Diese wird so zusammengestellt, wie es ein menschlicher Analyst tun würde, wenn er unbegrenzte Zeit hätte und ab der ersten Woche beobachten könnte.
Eine Risikokette meldet nicht „dieser Anwender hat eine große Datei heruntergeladen“, nachdem der Download bereits stattgefunden hat. Die Meldung erfolgt, während das Muster sich noch bildet: Dieser Anwender, der in den letzten sechs Wochen Anzeichen einer inneren Kündigung zeigte, hat seine Zugriffsrechte für ein Repository außerhalb seines Teams erhöht, hat diese Daten anschließend heruntergeladen und innerhalb von 48 Stunden nach seiner Kündigung für externe Empfänger freigegeben.
Das ist keine Warnmeldung, sondern eine Akte. Und immer häufiger kann sie von einem Analyst gelesen werden, bevor der letzte, tatsächlich schädliche Schritt stattfindet. Das ist der Unterschied zwischen einem kleinen Team, das von der Bearbeitung nachträglich generierter Tickets mit niedriger Priorität überlastet ist, und einem kleinen Team, das mit der Zuversicht von Analysten handelt kann, die dieses Ereignis vorausgesehen haben.
Den Analysten auf die Geschichte hinweisen, bevor es zu spät ist
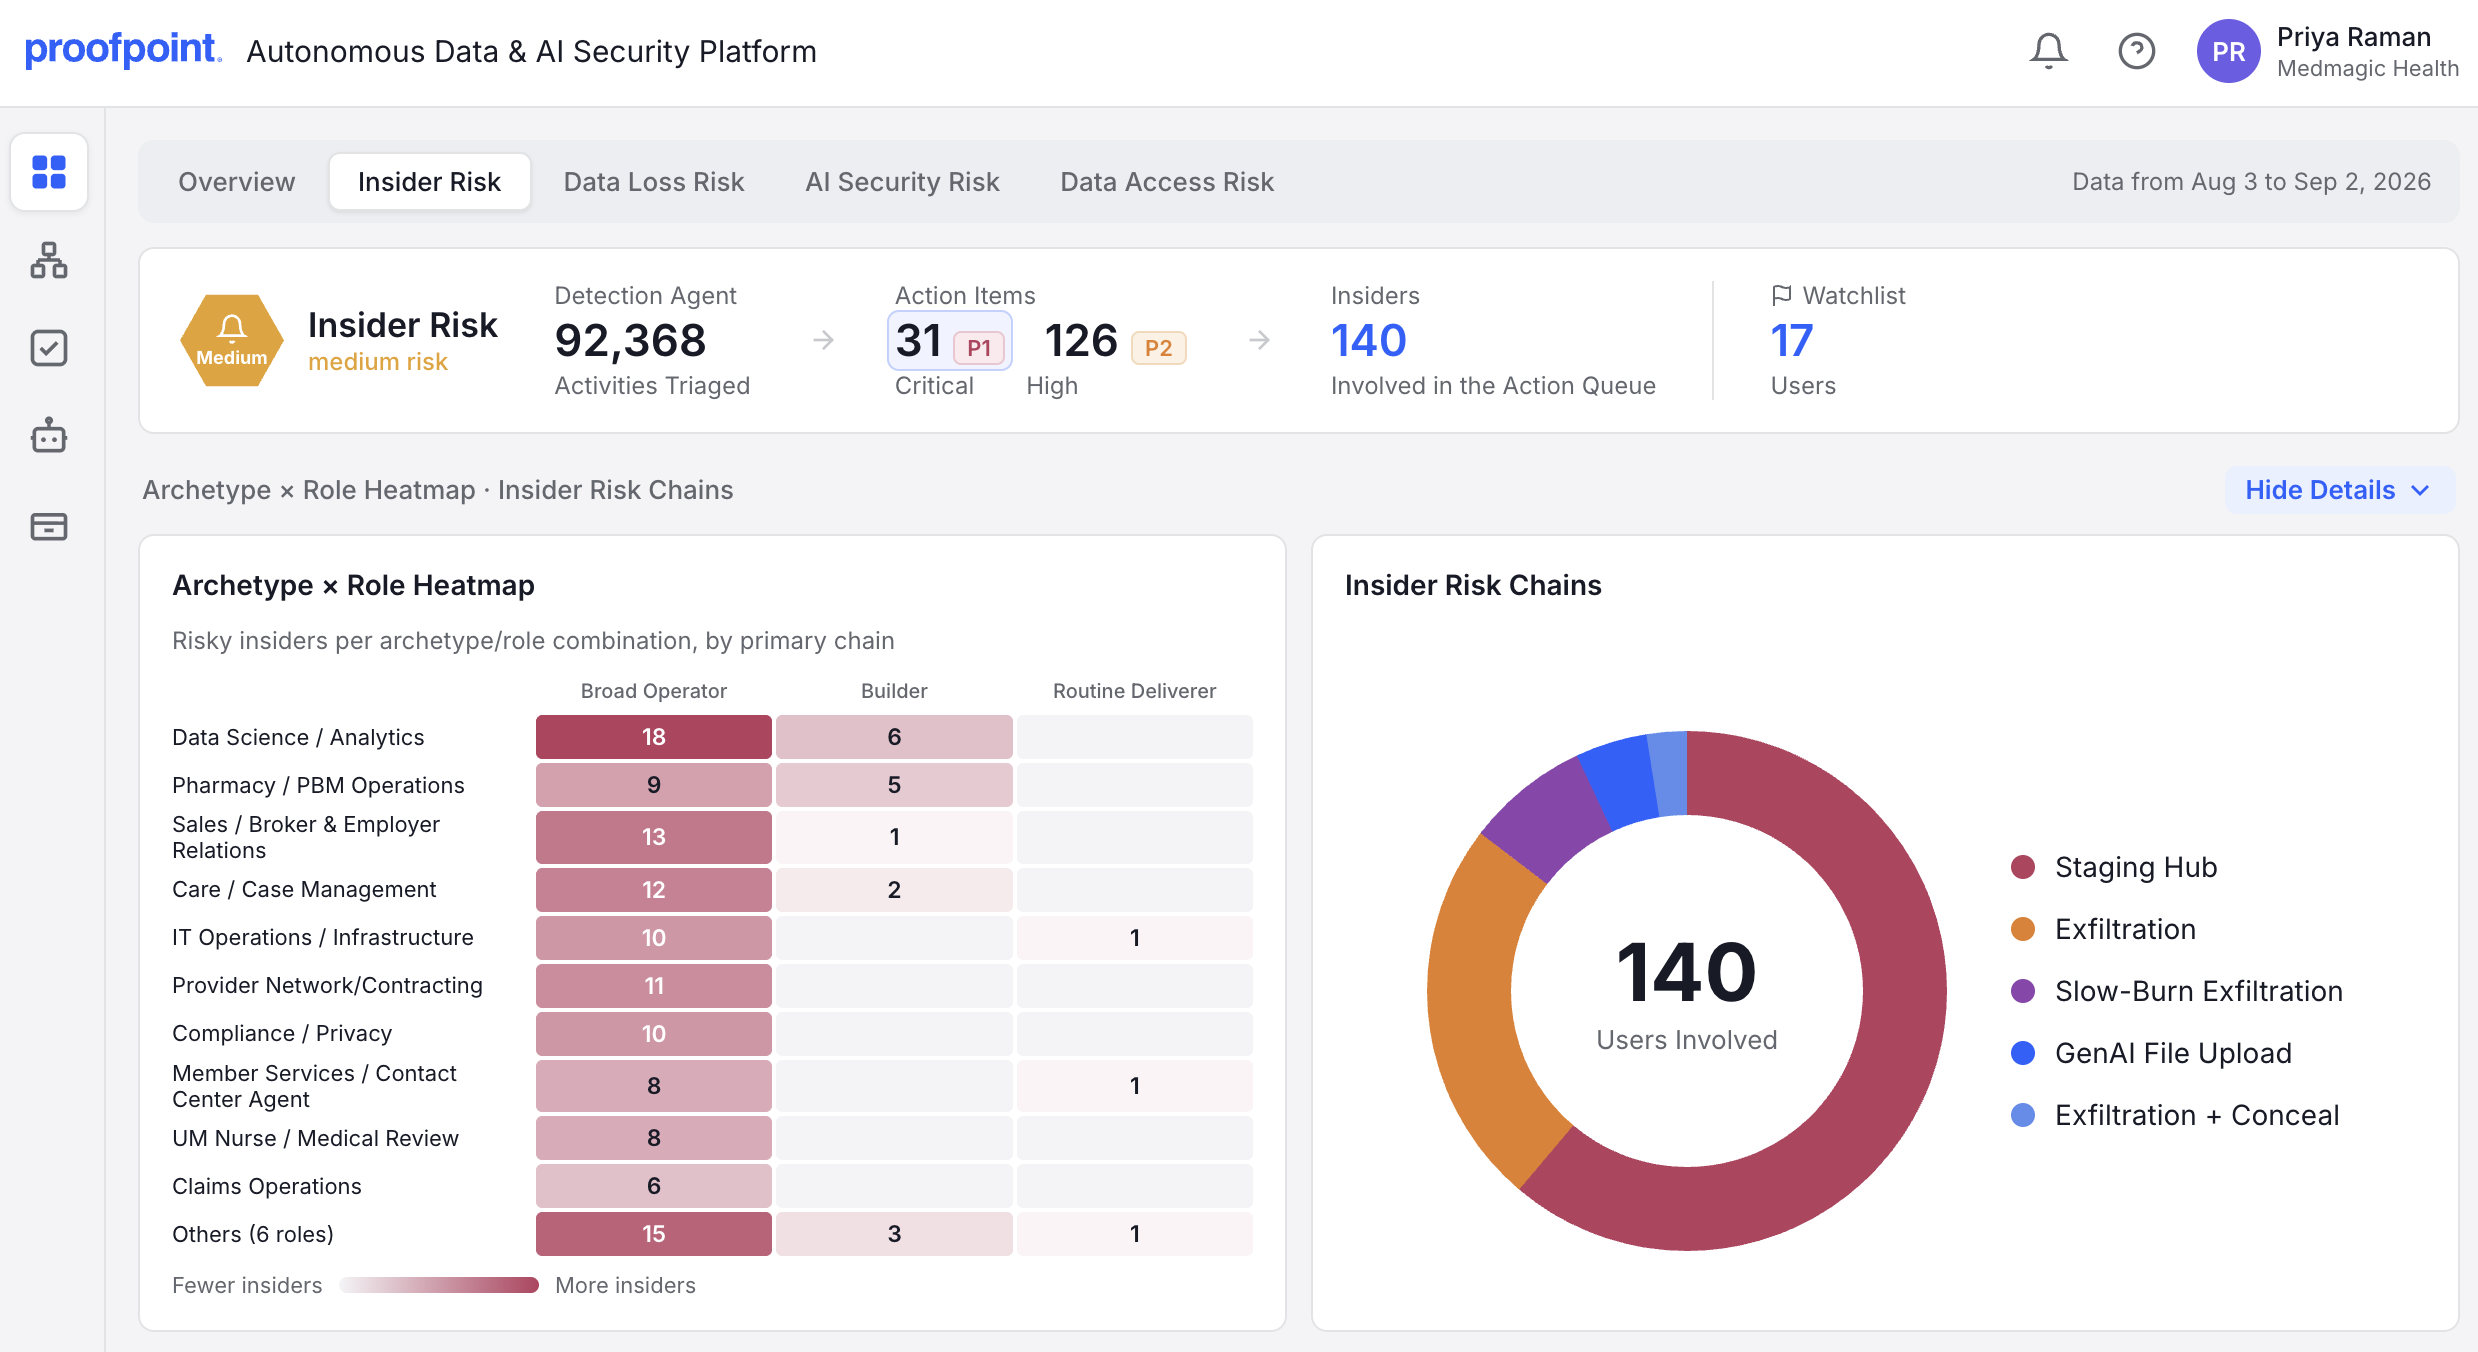
Risikoketten benötigen einen Anlaufpunkt. Deshalb fließen sie direkt in ein Insider-Risiko-Briefing ein, das für einen proaktiven Workflow konzipiert ist – nicht für einen von heutigen Analysten häufig verwendeten reaktiven Workflow. Das Briefing erstellt keine Warteschlange isolierter DLP-Warnmeldungen, die erst nach einem Zwischenfall Sinn ergeben. Stattdessen präsentiert es eine Rangliste der Unternehmensanwender mit dem höchsten Risiko, wobei nicht die Anzahl der Ereignisse, sondern der Schweregrad und die Anzahl der aktiven Risikoketten in das Ranking einfließen.
Für jeden Anwender auf dieser Liste erhält der Analysten alles, was er für eine Entscheidung innerhalb weniger Minuten benötigt – idealerweise so frühzeitig, dass das Ergebnis noch geändert werden kann. Die Details umfassen:
- Eine leicht verständliche Zusammenfassung: Was ist passiert, welche Systeme sind betroffen und über welchen Zeitraum erfolgten die Ereignisse? All dies wird als Geschichte formuliert und nicht als Protokollausgabe vorgelegt.
- Eine Einstufung der Konfidenz: Wie groß ist die Wahrscheinlichkeit, dass es sich bei dieser Kette um ein bekanntes Muster für Insider- oder agentenbasierten Risiken handelt, und wie wahrscheinlich ist eine harmlose Erklärung?
- Vorschläge für die nächsten Schritte: Welche konkreten Maßnahmen zur Eindämmung oder Untersuchung erfordert die Situation? Dabei kann es sich um die Beschränkung des Zugriffs, die Einbeziehung der Personal- oder Rechtsabteilung oder einfach die Beobachtung weiterer Entwicklungen handeln. Dabei geht es um Maßnahmen, die ergriffen werden, bevor die Situation zu etwas eskaliert, das reaktive Teams erst im Nachhinein bemerken würden.
Ein Analyst öffnet das Briefing bereits mit dem Wissen, welchen Anwender er zuerst ansehen muss, warum diese Person auf der Liste steht, wie ernst er es nehmen muss und was als Nächstes zu tun ist – Tage oder Wochen früher, als es eine rein reaktive Warteschlange getan hätte. Stunden manueller Korrelationen werden auf einem einzigen Bildschirm zusammengeführt, und der Rückblick wird durch die Vorlaufzeit ersetzt.
Das ändert sich für Kunden
Kunden fragen schon lange nach dieser Kombination: weniger Warnmeldungen, mehr Details zur Geschichte, frühere Warnungen und ein Programm, das handelt, bevor es zu einem Zwischenfall kommt, anstatt danach aufzuräumen. Bei einer agentenbasierten KI sind Sie nicht an ein Programm zu Abwehr von Insider-Risiken gebunden, das linear mit der Mitarbeiterzahl und dem Telemetrie-Volumen skaliert und immer einen Schritt hinterherhinkt. Stattdessen kann ein kleines Team einen Bereich abdecken, für den früher ein viel größeres Team erforderlich war. Zudem kann es früh genug handeln, sodass es wirklich einen Unterschied macht. Agentenbasierte KI verkürzt die Zeit bis zur Eindämmung. Dies ist laut dem Global Cost of Insider Risks Report 2026 des Ponemon Institute der größte Kostentreiber. Zudem wechselt das Programm so von reaktiver Triage zu proaktiven Interventionen.
Insider-Risiken werden nicht verschwinden. Agentenbasierte KI hat keine separate Angriffsfläche geschaffen, sondern einen neuen Akteur zur bestehenden Bedrohung hinzugefügt und damit die Kosten für eine rein reaktive Vorgehensweise erhöht. Unternehmen, die die Analyse von Aktivitätsketten, die Archetyp-Drift-Erkennung und die Analyse der Stimmung in Kommunikation als eine einzige zusammenhängende Disziplin behandeln und die daraus resultierende Geschichte den Analysten präsentieren, bevor ein Zwischenfall eintritt, werden diesen nächsten Zwischenfall verhindern können. Und dadurch werden sie nicht Bestandteil des nächsten Ponemon Institute-Berichts. Dadurch sieht proaktives Handeln in der Praxis aus. So ist keine schnellere Reaktion nötigt, sondern im Idealfall gar keine Reaktion.