Datensicherheit für generative KI

Datensicherheit für generative KI im Unternehmenseinsatz

Schützen Sie vertrauliche Daten in genehmigten KI-Anwendungen und Schatten-KI-Anwendungen durch eine einheitliche Governance der KI-Daten, Transparenz und Kontrollen, sodass Sie KI im Unternehmen sicher einsetzen können.

Abstract metallic forms representing generative AI and data security technology.
Business professionals collaborating around a table during an office meeting.

Sichere KI-Nutzung

Nutzen Sie KI auf sichere Weise, ohne die Produktivität zu beeinträchtigen

Um Unternehmensdaten für KI vorzubereiten und generative KI sicher einzusetzen, müssen Unternehmen nicht nur die KI-Nutzung überwachen. Sie müssen verstehen, wo vertrauliche Daten gespeichert sind, wer oder was darauf zugreifen kann und wie Anwender, Copiloten und KI-Agenten damit interagieren. Datensicherheit für generative KI reduziert das Risiko von Datenkompromittierungen und regelt gleichzeitig, wie vertrauliche Daten in genehmigten KI-Tools und Schatten-KI-Tools, KI-Trainingspipelines und Retrieval-Augmented-Generation (RAG)-Workflows genutzt werden dürfen.
Vorbereitung auf KI

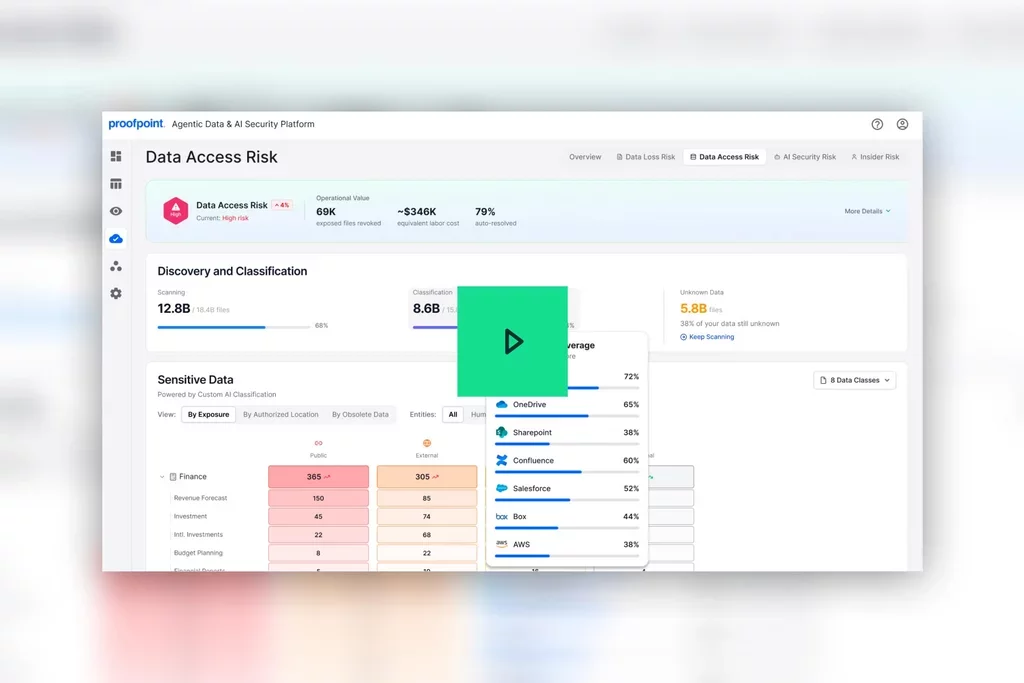
Identifizieren und beheben Sie zu freizügige Freigaben vertraulicher Inhalte sowie übermäßige Berechtigungen, bevor Sie die KI-Nutzung skalieren. 

Governance für die Datennutzung in genehmigten KI-Anwendungen

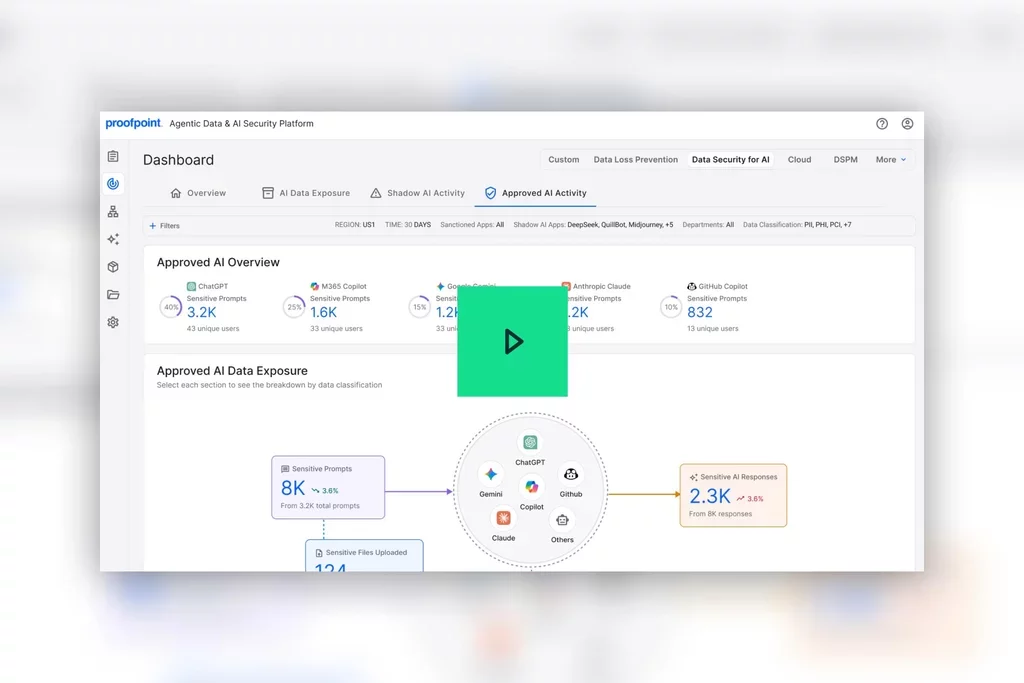
Überwachen Sie Prompts, Uploads, Antworten und Datenzugriffe durch genehmigte KI-Anwendungen.

Kontrolle der Datennutzung durch Schatten-KI

Erkennen und schützen Sie vertrauliche Daten, die durch nicht genehmigten KI-Tools weitergegeben werden.

Die verschiedene Arten von KI-Datenrisiken

KI erhöht das Risiko für Datenkompromittierungen

Tools wie Microsoft Copilot, Enterprise GenAI, kundenspezifische KI-Anwendungen und KI-Agenten erweitern den Zugriff auf vertrauliche Daten erheblich. Zu freizügige Datenweitergaben, übermäßige Berechtigungen und eine nicht verwaltete KI-Nutzung können geistiges Eigentum, regulierte Daten und vertrauliche Geschäftsdaten gefährden. Sicherheitsteams benötigen Einblicke in die Kompromittierung vertraulicher Daten und Kontrolle darüber, wie diese Daten in Prompts, Uploads, Modellentwicklungsworkflows und Ausgaben genutzt werden.

60  %

der CISOs weltweit sind der Meinung, dass GenAI ein Risiko für ihr Unternehmen darstellt

Proofpoint, 2026.

68  %

der Unternehmen, die KI-Tools einsetzen, melden Kompromittierungen vertraulicher Daten durch Schattenzugriffe oder Missbrauch

Metomic, 2025.

62  %

der Unternehmen geben unzureichende Datenkontrolle als Haupthindernis für die KI-Implementierung an

Precisely, 2024.

KI-Sicherheitslage

Bereiten Sie vertrauliche Daten auf die Nutzung von KI im Unternehmen vor

Proofpoint Data Security Posture Management (DSPM) unterstützt Teams mit integrierten Datenzugriffskontrollen dabei, vertrauliche Daten zu identifizieren, zu kartieren, wer und was darauf zugreifen kann, und zu freizügige Freigaben zu beheben, bevor die KI eingeführt wird. Mit Proofpoint Data Risk Map und KI-Klassifizierern können Teams geschäftskritische Kompromittierungsrisiken priorisieren und Risiken in Microsoft Copilot, Enterprise GenAI-Assistenten, kundenspezifischen GenAI-Anwendungen sowie in Services wie AWS Bedrock und Azure OpenAI reduzieren.

Features

Identifizieren Sie regulierte, geschützte und geschäftskritische Daten mithilfe KI-gestützter Klassifizierung.

Bewerten Sie das Risiko anhand der Datenvertraulichkeit, des Zugriffs und der Bewegung zwischen Repositorys, Anwendern, SaaS- und KI-Anwendungen sowie externen Standorten.

Spüren Sie übermäßige Berechtigungen, öffentliche Links und riskante Freigabekonfigurationen auf.

Fordern Sie für Inhalte verantwortliche Personen auf, unnötige Zugriffsrechte zu entfernen.  

Priorisieren Sie die am stärksten gefährdeten, wertvollen Datenspeicher.

Bewerten Sie das Kompromittierungsrisiko von KI-Daten im Hinblick auf DSGVO, NIST, HIPAA, SOC 2 und EU-Verordnung über künstliche Intelligenz. 

01 04

Schatten-KI-Datensicherheit

Erkennen und kontrollieren Sie die Datennutzung in nicht genehmigten KI-Tools

Proofpoint Data Security for AI erkennt die Datennutzung und Anwenderaktivitäten in Schatten-KI-Systemen und schützt vertrauliche Daten in Prompts, Uploads und Aktivitäten in der Zwischenablage. Aufgrund der Transparenz in Bezug auf die KI-Datennutzung, die Datenkontrollen, den Anwenderrisiko-Kontext und die Untersuchungsnachweise können Teams Risiken reduzieren, ohne Innovationen zu blockieren.

Features

Identifizieren Sie Anwenderaktivitäten in hunderten KI-Websites und Desktop-Anwendungen.

Erkennen Sie vertrauliche Informationen, die für nicht genehmigten KI-Tools freigegeben werden.

Schwärzen Sie vertrauliche Daten, bevor sie in KI-Prompts aufgenommen werden.

Blockieren, widerrufen oder beschränken Sie den Zugriff auf nicht genehmigte KI-Anwendungen von Drittanbietern.

Korrelieren Sie KI-Aktivitäten mit Insider-Risikoindikatoren.

Erfassen Sie Kontext zu Aktivitäten und Nachweise für Sicherheitsuntersuchungen.

01 04

Der Vorteil von Proofpoint

Proofpoint Data Security und grundlegende KI-Zugriffskontrollen im Vergleich 

FunktionGrundlegende KI-ZugriffskontrollenProofpoint Data Security
KI-Vorbereitung und Datenlage Bewerten nicht die Datenvorbereitung oder das Risiko durch zu freizügige Datenfreigaben Kartiert vertrauliche Daten, übermäßige Berechtigungen und KI-Zugriffsrisiken vor der Bereitstellung
Governance von genehmigter KI Verfolgen den Zugriff hauptsächlich innerhalb genehmigter Anwendungen Überwacht Prompts, Uploads, Antworten und KI-gesteuerten Datenzugriff und identifiziert und behebt gleichzeitig KI-Konfigurationsfehler
Erkennung und Kontrolle von Schatten-KI Verwenden allgemeine Zulassungs- oder Ablehnungsrichtlinien Erkennt die Nutzung vertraulicher Daten in nicht genehmigten KI-Tools und wendet Blockierungs-, Warn- sowie Schwärzungs- oder Zulassungskontrollen an
Schutz vertraulicher Daten Erlauben oder blockieren den Zugriff oft ohne Prüfung des Datenkontexts Erkennt, blockiert oder schwärzt vertrauliche Informationen, bevor sie KI-Tools zugänglich gemacht werden
Kundenspezifische LLM- und RAG-Governance Können breitgefächerten Zugriff erlauben oder verweigern, bieten jedoch keine Transparenz in Bezug auf Daten, die in KI-Entwicklungsworkflows genutzt werden Regelt vertrauliche Daten, die in Services wie AWS Bedrock und Azure OpenAI sowie in RAG-, Modelltrainings- und Feinabstimmungsworkflows verwendet werden
Unternehmensspezifische Klassifizierung Nutzen vordefinierte Muster und generische Kategorien Nutzt KI-Klassifizierer, um proprietäre Inhalte einheitlich über Proofpoint DSPM, Proofpoint Data Access Governance, Proofpoint Enterprise DLP und Proofpoint Data Security for AI hinweg zu identifizieren
Untersuchungsnachweise Bieten nur begrenzte Nachweise für Prüfungen durch Analysten oder für CISO-Berichte Erfasst Prompts, Antworten, Screenshots, Richtlinienübereinstimmungen und exportierbare Berichte
Two technology professionals reviewing information together on a desktop computer.

Einheitliche Plattform

Schützen und kontrollieren Sie die GenAI-Nutzung und vertrauliche Daten

Kombinieren Sie Proofpoint DSPM, Proofpoint Data Access Governance, Proofpoint Enterprise DLP und Proofpoint Data Security for AI, um die KI-Vorbereitung, die Governance von genehmigten KI-Anwendungen und Kontrollen für Schatten-KI auf einer umfassenden Plattform zu unterstützen.

Beschleunigen Sie die KI-Vorbereitung mit Experten-Services 

Lassen Sie sich von Experten beraten, um Datenkompromittierungen zu bewerten, übermäßige Datenfreigaben zu reduzieren und den sicheren Einsatz von KI zu unterstützen.

Mehr über Proofpoint Premium-Services

Demo anfordern

Bereiten Sie Daten für KI vor und schützen Sie vertrauliche Daten in genehmigten KI-Anwendungen und Schatten-KI-Anwendungen. Vereinbaren Sie noch heute eine Demo.

Häufig gestellte Fragen (FAQs)

Datensicherheit für generative KI schützt vertrauliche Daten, wenn Unternehmen KI-Anwendungen, Assistenten, Agenten und kundenspezifische KI-Modelle einsetzen. Sie hilft bei der Vorbereitung von Daten für die KI, kontrolliert den Zugriff und die Nutzung vertraulicher Informationen durch die KI und überwacht kontinuierlich alle Prompts, KI-Ausgaben und Anwenderaktivitäten. Zusammen verringern diese Funktionen das Risiko von Datenkompromittierungen durch genehmigte und Schatten-KI-Anwendungen. Gleichzeitig unterstützen sie die sichere Nutzung von KI.

Unternehmen sind bereit für die KI, wenn sie vertrauliche Daten aufdecken, geschäftskritische Informationen klassifizieren und übermäßige Datenfreigaben behoben haben, bevor sie die KI bereitstellen. Proofpoint DSPM und Proofpoint Data Access Governance tragen dazu bei, dass KI-Systeme, Copiloten, Agenten und kundenspezifische LLMs nur auf genehmigte Datenquellen zugreifen. Damit sinkt Risiko und die KI-Initiativen werden schneller.

Unternehmen müssen Prompts, Datei-Uploads, KI-Ausgaben und den Datenzugriff durch genehmigte KI-Anwendungen kontinuierlich überwachen. Darüber hinaus müssen sie riskantes Verhalten aufdecken, Datenschutzrichtlinien durchsetzen und Untersuchungsnachweise aufbewahren. Regelmäßige Audits stärken die Governance der KI-Daten, ohne die produktive Nutzung der KI zu beeinträchtigen.

Unternehmen müssen nicht genehmigte KI-Anwendungen aufspüren, ihre Nutzung durch die Mitarbeiter überwachen sowie Prompts, Uploads und Aktivitäten in der Zwischenablage auf vertrauliche Daten überprüfen. Risikobasierte Kontrollmechanismen wie das Blockieren, Warnen und Schwärzen tragen dazu bei, Datenkompromittierungen zu reduzieren und KI sicher einzusetzen.

Mithilfe von Governance für KI-Daten können Unternehmen kontrollieren, wie vertrauliche Daten während des gesamten KI-Lebenszyklus abgerufen, weitergegeben und genutzt werden. Sie unterstützt die gesetzliche Compliance, schützt die Datenintegrität und trägt dazu bei, dass KI-Anwendungen vertrauenswürdige Daten nutzen. Starke Governance verringert auch das Risiko unbeabsichtigter Datenkompromittierungen.

Eine unternehmensgerechte Datensicherheitslösung für KI muss Daten für die KI vorbereiten, die KI-Aktivitäten kontinuierlich überwachen, den Zugriff auf vertrauliche Daten kontrollieren, Prompts und KI-Ausgaben prüfen und Datenschutzrichtlinien durchsetzen. Darüber hinaus muss sie Untersuchungsnachweise bereitstellen und die gesetzliche Compliance über den gesamten KI-Lebenszyklus hinweg unterstützen.