다중 벡터 접근 방식
BEC 공격이 악용하는 신뢰 관계 보호
비즈니스 이메일 사기 공격 방지는 경영진, 공급업체 및 기타 신뢰할 수 있는 발신자를 사칭하는 사기를 차단하는 데 도움이 됩니다. 효과적인 보호는 행동 기반 위협 탐지, 이메일 인증, 공급업체 위험 가시성, 사용자 복원력 및 자동화된 대응을 결합합니다.
다중 벡터 접근 방식
비즈니스 이메일 사기 공격 방지는 경영진, 공급업체 및 기타 신뢰할 수 있는 발신자를 사칭하는 사기를 차단하는 데 도움이 됩니다. 효과적인 보호는 행동 기반 위협 탐지, 이메일 인증, 공급업체 위험 가시성, 사용자 복원력 및 자동화된 대응을 결합합니다.
인간을 겨냥한 위협
비즈니스 이메일 사기 공격은 결제, 송장, 공급업체 커뮤니케이션 및 기타 민감한 요청을 처리하는 사람들을 표적으로 삼습니다. 이러한 공격에는 악성 페이로드가 포함되지 않는 경우가 많으므로 효과적인 탐지를 위해서는 메시지 이면의 신원, 행동, 관계 및 의도를 이해해야 합니다.
고급 이메일 보안
악성 페이로드 대신 사칭 및 사회 공학 기법을 사용하는 공격을 탐지합니다. Proofpoint Core Email Protection은 다중 모델 AI를 사용하여 발신자 행동, 메시지 내용, 발신자와 수신자 관계, 평판 및 비정상적인 활동을 분석함으로써 BEC 공격을 노출합니다.
행동 기반 BEC 탐지
행동 패턴과 이상 징후를 분석하여 실시간으로 기만적인 메시지를 식별합니다.
메시지 및 의도 분석
메시지 내용과 언어를 다른 신호와 함께 파악하여 BEC 징후를 식별합니다.
관계 분석
발신자와 수신자의 관계를 평가하여 비정상적이거나 의심스러운 통신을 탐지합니다.
공급업체 사기 탐지
손상된 제3자 발신자를 포함하여 송장 사기와 관련된 전술을 탐지합니다.
이메일 사기 방지
정상적인 발신자를 발견하고, SPF, DKIM 및 DMARC를 관리하며, 사칭 및 이메일 사기에 사용되는 유사 도메인을 식별하십시오. Proofpoint Email Fraud Defense는 공격자가 귀사가 의존하는 도메인과 ID를 악용하지 못하도록 방지합니다.
발신자 검색 및 인증
이메일 생태계 전반에서 승인된 발신자를 식별하고 SPF, DKIM 및 DMARC를 검증합니다.
안전한 DMARC 시행
정상적인 이메일의 중단을 방지하는 유효성 검사를 통해 DMARC 거부 정책으로 전환하십시오.
유사 도메인 감지
귀사의 브랜드를 모방하여 BEC, 피싱 및 사칭에 사용될 수 있는 도메인을 모니터링하십시오.
공급업체 위험 가시성
공급업체 도메인, 인증 상태, 이메일 활동 및 위협 신호를 평가하여 위험한 관계를 식별하십시오.
맞춤형 사용자 교육
사용자가 BEC 공격을 식별하고, 더 안전한 결정을 내리며, 사기가 성공하기 전에 의심스러운 메시지를 보고하도록 교육하십시오. Proofpoint ZenGuide 보안 인식 교육은 사람들이 직면한 실제 위협을 기반으로 맞춤형 교육을 제공하며, 간소화된 보고 및 자동화를 통해 대응을 가속화합니다.
위험 기반 BEC 교육
사용자의 위험, 행동, 역할 및 직면한 위협을 기반으로 맞춤형 교육을 제공하십시오.
위협 기반 시뮬레이션
실제 공격을 사용하여 관련성 높은 피싱 시뮬레이션 및 학습 경험을 만드십시오.
원클릭 위협 보고
사용자가 데스크톱 및 모바일 기기에서 의심스러운 이메일을 간편하게 보고할 수 있는 방법을 제공하십시오.
적시 코칭
실제 행동을 기반으로 한 상황별 학습을 통해 위험한 순간에 사용자를 안내하십시오.
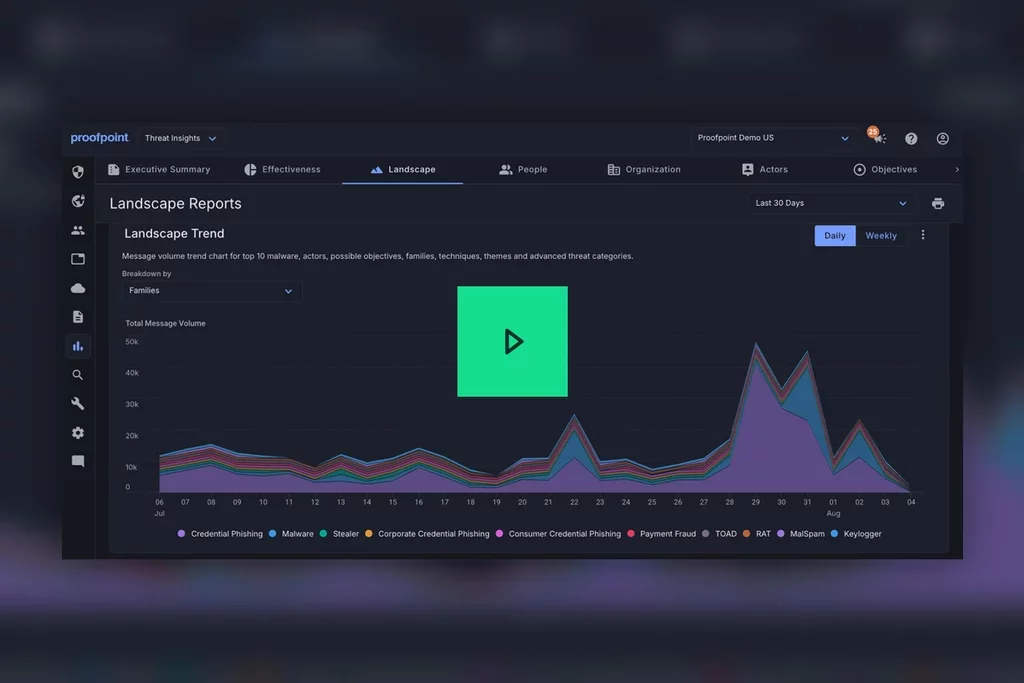
Proofpoint Core Email Protection이 어떻게 BEC 위협을 탐지하고, 위험에 처한 사용자를 식별하며, 보안 팀이 공격을 완전히 이해하고 조사할 수 있는 맥락을 제공하는지 확인하십시오.
Proofpoint를 선택해야 하는 이유
| 기능 | DMARC 전용 접근 방식 | Proofpoint BEC 보호 |
|---|---|---|
| BEC 탐지 | 도메인 스푸핑 방지에는 도움이 되지만, 다른 형태의 BEC 사칭은 방어하지 못합니다. | 행동, 메시지 내용, 관계 및 기타 신호를 분석하여 BEC를 탐지합니다. |
| 도메인 보호 | 인증된 도메인을 무단 사용으로부터 보호합니다. | 이메일 인증과 유사 도메인 모니터링을 결합합니다. |
| 공급업체 사기 방지 | 손상된 계정이나 유사 공급업체 도메인 문제를 해결하지 못합니다. | 공급업체 사칭, 손상된 계정, 위험한 공급업체 도메인을 식별합니다. |
| 계정 침해 방지 | 정상적으로 손상된 계정에서 발생하는 공격을 방어하지 못합니다. | 손상된 이메일 계정과 관련된 의심스러운 활동을 탐지합니다. |
| 사용자 복원력 및 대응 | 사용자 복원력 및 위협 대응을 위해 별도의 도구가 필요합니다. | 비즈니스 이메일 침해 보호 기능을 교육, 보고, 조사 및 수정 작업과 연결합니다. |
데모 요청
Proofpoint 사이버 보안 전문가가 곧 연락드릴 예정입니다.
맞춤 추천
비즈니스 이메일 사기 공격(BEC)은 사칭 및 기타 사회 공학적 전술을 통해 사람들을 기만하는 이메일 사기입니다. 공격자는 임원, 공급업체 또는 기타 신뢰할 수 있는 발신자로 가장하여 긴박감을 조성하고 사용자가 돈을 보내거나, 민감한 정보를 공유하거나, 기타 위험한 행동을 하도록 유도할 수 있습니다. 많은 피싱 공격과 달리 BEC는 악성 링크나 첨부 파일이 필요하지 않습니다.
조직은 행동 기반 위협 탐지, 이메일 인증, 계정 보호, 공급업체 위험 가시성 및 보안 인식 교육을 결합하여 BEC를 예방할 수 있습니다. 이러한 제어 기능은 스푸핑된 이메일, 사칭, 손상된 계정 및 기타 사회 공학적 기법을 탐지하는 동시에 사용자가 의심스러운 요청을 인식하고 신고하도록 돕습니다.
아니요. DMARC는 공격자가 신뢰할 수 있는 도메인을 스푸핑하는 것을 방지하는 데 도움이 되지만, BEC는 유사 도메인, 손상된 이메일 계정 및 공급업체 사칭을 사용할 수도 있습니다. 효과적인 BEC 보호는 이메일 인증과 행동 탐지, 도메인 모니터링, 계정 보호 및 사용자 회복 탄력성을 결합합니다.
AI는 발신자 행동, 메시지 내용, 통신 패턴, 관계 및 비정상적인 활동을 포함하여 기만을 드러낼 수 있는 신호를 분석함으로써 BEC를 탐지할 수 있습니다. 이는 알려진 멀웨어, 악성 링크 또는 기타 전통적인 위협 지표가 포함되지 않을 수 있는 이메일 사기를 식별하는 데 도움이 됩니다.
BEC는 사기성 요청을 합법적인 것처럼 보이게 하기 위해 사칭이나 기타 사회 공학적 전술을 사용합니다. 이메일 계정 침해는 공격자가 실제 이메일 계정을 장악하고 해당 신뢰할 수 있는 신원을 사용하여 공격을 수행할 때 발생합니다. 조직은 두 가지 형태의 신원 도용에 대한 보호가 필요합니다.