
Parte 2 de 4: Visibilidade abrangente de ameaças internas
Por que a cadeia de evidências é importante e por que nenhuma fonte de dados isolada consegue construí-la.
Na parte 1, falamos sobre por que a Insider Threat Matrix™ é importante: ela oferece a todos uma linguagem comum para o risco interno . Motivação. Meios. Preparação. Violação. Antiforense. Só isso já vale muito, pois evita que os departamentos de segurança, de RH e jurídico se desentendam.
Mas a pergunta seguinte é a que realmente importa: você consegue enxergar o suficiente para usar essa estrutura de forma eficaz?
Uma investigação é, no máximo, tão sólida quanto as provas que a sustentam. Não a contagem de alertas. Não o dashboard. As evidências. No caso de risco interno, essas evidências quase nunca estão concentradas em um único lugar. Elas estão espalhadas por endpoints, e-mails, nuvem, chats, prompts de IA, contexto de identidade e, às vezes, um gerente que percebeu que algo estava errado antes de qualquer sistema.
Assim, a parte 2 trata da visibilidade que abrange todo o ciclo de vida, mapeia conforme a matriz e fornece aos investigadores toda a história do usuário desde o primeiro dia. Neste blog, responderei às principais perguntas que recebo dos clientes sobre visibilidade.
A primeira pista raramente é a última coisa que acontece.
Onde começa, de fato, a história?
Muitos programas ainda tratam o risco interno como um problema de "achar o vazamento". Alguém baixa um arquivo. Alguém copia dados para um dispositivo USB. Alguém envia um anexo confidencial por e-mail para uma conta pessoal. Caso encerrado.
Só que não é essa a impressão que se tem ao analisar esses casos em retrospectiva.
O ato final costuma ser o sinal mais forte, mas quase nunca é o primeiro sinal significativo. A história começa antes. Uma mudança de tom na conversa. Uma pergunta estranha por e-mail. Um interesse repentino em assuntos fora da área de atuação habitual de alguém. Um prompt de IA estranho. Downloads que se parecem muito com um processo de preparação.
Se você conseguir observar o comportamento no momento exato em que ele ocorre, poderá conectar o antes, o durante e o depois, em vez de reconstruir o caso a partir de fragmentos. O que levanta a questão óbvia: de onde vem cada um desses fragmentos?
Um ciclo de vida, muitos sensores
Por que nenhuma fonte de dados isolada conta toda a história?
Eis a divisão de trabalho na qual passei a confiar:
-
O endpoint mostra a atividade
-
E-mails e chats revelam a motivação
-
A nuvem mostra a movimentação
-
A IA mostra o que o usuário tentou fazer com os dados
-
A identidade e o contexto de RH mostram quem essa pessoa é na organização e quais pressões podem estar em jogo
Cada uma delas é útil por si só. Nenhuma delas abrange a matriz por si só, e essa é a parte que costuma ser subestimada.
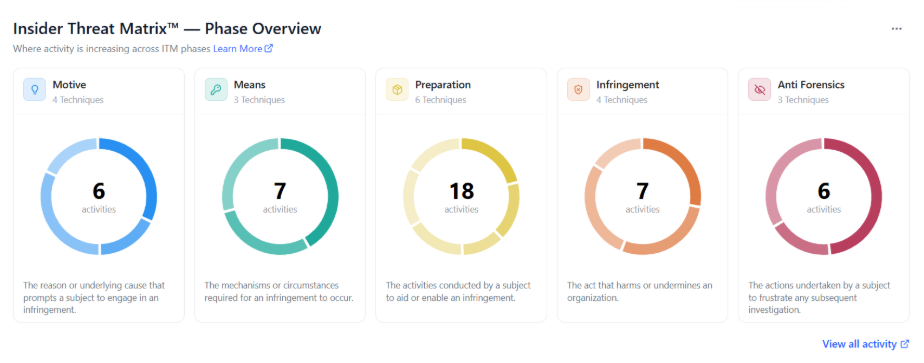
Ao comparar as fontes com o ciclo de vida, as lacunas saltam aos olhos. A motivação encontra-se quase que inteiramente nas comunicações, nos círculos de relacionamento e no contexto de RH. Os meios residem na identidade e no acesso. A preparação aparece no endpoint e na nuvem na forma de preparação, renomeação e acesso incomum. A violação ocorre na convergência das atividades do endpoint, da nuvem, dos e-mails e da inteligência artificial. A atividade antiforense está de volta ao endpoint: exclusões, histórico apagado, arquivos que desaparecem. Um programa baseado apenas no endpoint e na nuvem enxerga apenas o meio da história, sem nenhum começo. Um programa construído apenas com base nas comunicações vê apenas o início, sem nenhuma prova do que aconteceu depois.
Por isso a integração não é a demanda por um recurso. A questão é essa. Os indicadores técnicos informam o que uma pessoa fez. O sentimento revela o porquê, e muitas vezes é o primeiro a revelar. Juntos, eles abrangem toda a extensão do ciclo de vida. Separados, deixam você no escuro quanto à fase que não consegue enxergar.
Mas "juntos" pressupõe que você consiga de fato ler o lado da comunicação, e é aí que a maioria dos programas recorre à ferramenta errada.
Listas de palavras-chave sempre perdem eficácia
Se as pessoas sabem que estão sendo monitoradas, por que uma lista de palavras as detectaria?
No momento em que surge o assunto do risco interno, alguém sugere uma lista de palavras-chave, e isso me assombra durante todo o tempo em que gerenciei essas situações. É evidente que listas de palavras-chave capturam o óbvio. Mas os casos difíceis não se resumem ao óbvio.
Em muitos casos, as pessoas sabem que estão sendo monitoradas. Quem tem conhecimento técnico geralmente é o primeiro a saber. Eles se tornam vagos. Eles usam linguagem codificada. Às vezes, eles nem percebem que estão sinalizando risco, porque a motivação está oculta em frustração, sarcasmo ou em uma meia-piada que ainda carrega algum peso.
Depois, há a própria linguagem. A tradução nativa não é um recurso adicional, e na maioria dos programas com poucos funcionários, ninguém está interpretando tudo manualmente no ritmo em que os negócios acontecem. Diferentes idiomas possuem tons e abreviações diferentes, de modo que a mesma intenção se manifesta de maneiras muito distintas.
Uma lista estática não funciona sob todas essas condições. Ela só reconhece as frases que lhe foram passadas no último trimestre. O melhor modelo é uma estrutura que cresce à medida que os profissionais aprendem com casos reais.
O que geralmente suscita a próxima objeção.
"Mas os mais espertos não vão simplesmente esconder isso?"
Por que o ocultamento falha sob pressão?
Ouço essa reação constantemente, e ela é justa. Alguns farão isso.
Mas esconder algo exige disciplina, e a disciplina é a primeira coisa que desaparece quando as emoções estão à flor da pele. Além disso, essa troca de mensagens meio codificadas é muitas vezes a peça que une o restante das evidências.
Eis o que os casos reais continuam a mostrar: as pessoas começam a encobrir seus rastros enquanto estão cometendo o ato, e não antes. A limpeza é reativa. A motivação e a preparação são quase sempre mais complicadas do que a atividade antiforense porque a pessoa ainda não começou a se preocupar.
A versão mais difícil dessa questão não tem nada a ver com se esconder.
"Tudo o que eles estão fazendo se encaixa no papel. O que não estamos vendo?
Onde reside a motivação quando os registros se assemelham a um dia típico?
Essa é a pergunta que mais me fazem, e é a pergunta certa. Os casos óbvios se resolvem sozinhos: o download em massa às 2 da manhã, o pendrive na saída, o encaminhamento para um endereço pessoal. Essas ações acionam uma regra. Mas e quanto ao administrador de privilégios que parece estar apenas realizando tarefas administrativas? Os casos que mais preocupam são aqueles em que cada ação é coerente com a tarefa. O analista que gera relatórios gera relatórios. Nada nos dados de telemetria do endpoint ou da nuvem parece errado, porque, por si só, nada está errado. Se você só tem a camada técnica, essas pessoas são invisíveis até o momento em que deixam de ser.
O que vem à tona é a motivação, e esta raramente aparece em um registro. Ela se manifesta no sentimento: um tom que mudou, uma queixa que continua ressurgindo, uma súbita imprecisão com pessoas que antes recebiam respostas diretas. E isso se manifesta no contexto de RH em torno de eventos catalisadores: uma avaliação ruim, uma promoção negada, um aviso de demissão, um novo gerente, um pedido de demissão. Ao alinhar um desses eventos com o cronograma de atividades normalmente realizadas, o cenário muda completamente.
É por isso que a relação de RH não é uma mera formalidade de governança. Programas que criam manuais de procedimentos reais com o RH, definindo quem deve sinalizar o quê, quando e o que acontece em seguida, têm maior probabilidade de serem executados de forma proativa, em vez de reagir a incidentes. Sem esse canal, os sinais de motivação permanecem na cabeça de um gerente enquanto a telemetria indica que está tudo bem.
"E quanto àqueles que são treinados para esconder isso?"
Será que infiltrados deixam o mesmo rastro que um funcionário insatisfeito?
Um infiltrado treinado é algo completamente diferente de um funcionário com conhecimento técnico que foi descuidado. O funcionário fraudulento, cujo exemplo mais conhecido é o do trabalhador de TI da Coreia do Norte, não tem queixas a apresentar. Não há evento catalisador algum. A disciplina dele não é emocional. É operacional.
Mas a ausência também é um sinal. Funcionários de verdade têm complexidade. Eles podem reclamar de reuniões, falar demais no happy hour, entrar em uma rotina. Os infiltrados tendem a ser superficiais: respostas decoradas, desculpas recorrentes sobre a câmera, evasivas quando confrontados diretamente, tempos de resposta que não correspondem ao fuso horário de onde alegam estar, e informações de identidade que não coincidem nos registros de RH, de TI e de acesso. O restante é feito por endpoints e nuvem: amplo acesso ao SharePoint desde o início; extrações em massa que excedem a capacidade da tarefa; limpeza antes mesmo que alguém faça uma pergunta.
Mapeados de acordo com a Insider Threat Matrix™, eles podem percorrer todas as cinco fases em semanas. Sinais diferentes, a mesma lição: uma única fonte de dados não os detecta; a telemetria integrada, sim.
Então, o que realmente envolve compreender a motivação?
O sentimento é um indicador comportamental, e não um palpite.
O que o tom pode lhe dizer que um registro não pode?
O sentimento é frequentemente mal interpretado. Algumas pessoas ouvem a palavra e imaginam uma máquina tentando ler sentimentos. Essa não é a versão útil.
A versão útil é prática: reconhecer a escalada, o sigilo, a queixa, a urgência, os pedidos que se transformam em exigências e como o tom muda ao longo do tempo. As pessoas dão dicas. Eles fazem rodeios. Um usuário pode parecer perfeitamente bem nos dados de telemetria do endpoint, enquanto o chat mostra a pressão aumentando antes mesmo da ação arriscada ser executada.
É por isso que o sentimento deve estar na camada de detecção como um fator corroborativo, logo ao lado da atividade do endpoint, do e-mail, da nuvem e da IA. Ele responde a perguntas que os registros não conseguem responder. Foi acidental, negligente, imprudente, coagido ou malicioso? A mudança de tom ocorreu antes ou depois do evento técnico? Essas distinções são importantes para os departamentos de RH e jurídico, porque a resposta deve ser adequada à situação.
Outro aspecto que recebe pouca atenção: os relatórios humanos. Um gerente percebe uma mudança de tom. Um colega sinaliza uma mensagem estranha. Esses não são sinais sutis. Eles são frequentemente o primeiro ramo da árvore de evidências.
Eis como as camadas ficam quando estão todas em uso.
Visibilidade abrangente não significa monitorar todos igualmente. Trata-se de aplicar governança, limites de risco e revisão contextual para que os investigadores vejam apenas as informações necessárias para avaliar o risco.
Vocês já têm os registros e a maioria de vocês já os utiliza
Então, por que a triagem ainda é o gargalo?
Eis o que ouço de quase todas as equipes: elas já coletam esses dados em algum momento e se baseiam neles para entender as razões por trás de um alerta. E, contrariando a percepção de que os analistas querem ler tudo, não, eles não querem. Eles querem ver apenas os riscos que precisam ver, e nada mais. O problema é que o mecanismo precisa suportar isso, e nem a leitura manual nem os gatilhos do léxico o fazem.
É aqui que o componente LLM justifica sua importância. Não como substituto do julgamento. Como primeira etapa que se dedica à revisão tediosa: analisar o conteúdo continuamente, compará-lo com os comportamentos de risco específicos que sua organização realmente considera importantes, mapeá-los na matriz e apresentar apenas o que merece a atenção de um profissional.
Isso só funciona com medidas de segurança e essa parte é inegociável: mascaramento por padrão, limites de risco que restringem o que é revelado, acesso detalhado baseado em funções e níveis, alinhamento entre RH e departamento jurídico quanto ao escopo e registros de auditoria de todo o processo. Revisão controlada e defensável, onde as pessoas certas veem o nível certo de detalhes no momento certo.
Se você acertar isso, outra coisa muda: quando você vê o sinal.
O período inicial é onde suas opções se apresentam.
O que você realmente ganha ao vê-lo mais cedo?
Quanto mais cedo você vir o sinal, mais opções terá. Depois de extrair o arquivo, apagar o chat e limpar o histórico do navegador, você estará documentando as consequências.
Motivação e preparação são os principais indicadores: uma mudança de tom, pressão externa, pequenas ações que, isoladamente, parecem insignificantes, mas que, juntas, podem representar um grande impacto. É aí também que você pode perceber se alguém é malicioso, negligente, imprudente ou simplesmente está tendo uma semana ruim. Essa distinção muda tudo o que acontece a seguir. O departamento de RH pode precisar de um caminho, o departamento jurídico de outro. Um usuário pode precisar de intervenção antes que seu comportamento se torne um incidente.
Onde as partes 3 e 4 continuam.
O que precisa acontecer para que a proteção e a investigação se tornem mais inteligentes?
A parte 3 aborda a proteção dinâmica: reduzir a exposição sem interromper o trabalho normal, o que só funciona quando o sistema consegue distinguir a atividade rotineira do risco que está se acumulando em tempo real. A parte 4 explora como a telemetria conectada encurta investigações, reduz becos sem saída e fornece aos analistas as evidências necessárias para validar o risco em minutos, em vez de horas. Isso lhes dá o tempo necessário para proteger as pessoas, os dados e a marca.
Ambas dependem do que abordamos aqui. Sem sentimento, não há uma leitura real da motivação. Sem visibilidade, não há proteção confiável. Sem telemetria integrada ao longo do ciclo de vida, não há automação confiável. Sem cadeia de provas, não há caso defensável.
O risco interno geralmente não está oculto em um único evento. Ele está oculto nas conexões entre os eventos. As organizações que identificam essas conexões mais cedo têm mais opções, os argumentos mais sólidos e a melhor chance de intervir antes que um incidente se transforme em uma violação de segurança.
Então, eis o que me deixa curioso: no seu programa, quanto tempo atrás costuma surgir a primeira pista significativa e o que de fato leva a casos comprovados? Ou será que ainda estamos contando com o fato de alguém simplesmente perceber que algo está errado e esperar que isso seja compartilhado conosco a tempo de mudar o resultado?