
Parte 2 de 4: Visibilidad completa de los riesgos internos
Por qué es esencial la cadena de pruebas y por qué una sola fuente de datos no basta para construirla
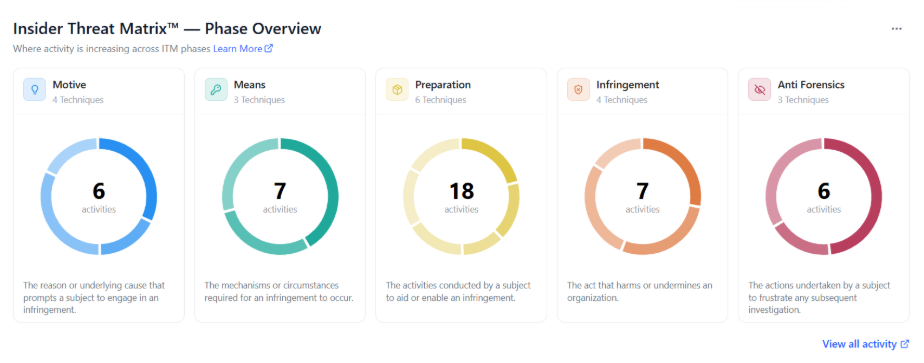
En la parte 1, hablamos de la importancia de la Insider Threat Matrix™: establece un lenguaje común para abordar los riesgos internos. Motivación. Medios. Preparación. Infracción. Ocultación de pruebas digitales. Este enfoque ya aporta por sí solo un gran valor, ya que permite que los equipos de RR. HH., jurídico y de seguridad compartan una misma visión del problema.
Pero la pregunta que viene a continuación es la más importante: ¿dispone realmente de la visibilidad necesaria para sacar partido a este marco?
La solidez de una investigación depende de las pruebas en las que se basa. No es el número de alertas. No es el panel. Son las pruebas. Y cuando se trata de riesgos internos, esas pruebas casi nunca están en un único lugar. Están dispersas entre los endpoints, el correo electrónico, la nube, las conversaciones de chat, las solicitudes a la IA, el contexto de identidad y, en ocasiones, incluso un responsable que ha percibido que algo no iba bien antes de que lo detectara ningún sistema.
Por lo tanto, la parte 2 se centra en una visibilidad que abarca todo el ciclo de vida, está vinculada a la matriz y proporciona a los investigadores una visión completa de la actividad de los usuarios desde el primer día. En este artículo, responderé a las preguntas más habituales de los clientes sobre la visibilidad.
El primer indicio rara vez es lo último que ha ocurrido
¿Dónde empieza realmente la historia?
Muchos programas siguen considerando los riesgos internos como un problema de "detección de la filtración". Alguien descarga un archivo. Alguien copia datos en una memoria USB. Alguien envía un archivo adjunto sensible a una cuenta de correo personal. Caso cerrado.
Pero lo cierto es que, cuando se reconstruye la cronología de estos incidentes, rara vez son tan sencillos.
La acción final suele ser la señal que más llama la atención, pero casi nunca es el primer indicio significativo. La historia empieza antes. Un cambio de tono en una conversación por chat. Una pregunta poco habitual por correo electrónico. Un interés repentino por archivos fuera del ámbito habitual del usuario. Un prompt de IA poco habitual. Descargas que se asemejan mucho a actividades de preparación.
Cuando puede observar los comportamientos allí donde realmente se producen, puede relacionar lo que ocurre antes, durante y después, en lugar de reconstruir el suceso a partir de fragmentos. Esto plantea una pregunta obvia: ¿de dónde procede toda esta información?
Un ciclo de vida, muchos sensores
¿Por qué ninguna fuente de datos por sí sola permite contar toda la historia?
Este es el reparto de funciones en el que suelo basarme:
-
Los endpoints muestran la actividad.
-
Los correos electrónicos y las conversaciones por chat muestran la motivación.
-
La nube muestra el movimiento.
-
La IA muestra lo que el usuario intentó hacer con los datos.
-
La identidad y el contexto de RR. HH. muestran quién es esa persona dentro de la empresa y a qué presiones puede estar sometida.
Cada una de estas fuentes resulta útil por sí misma. Pero ninguna de ellas abarca por sí sola toda la matriz, y este es precisamente un aspecto que a menudo se subestima.
Al relacionar estas fuentes con el ciclo de vida, las carencias se hacen evidentes. La motivación se revela principalmente a través de las comunicaciones, las relaciones y el contexto de RR. HH. Los medios están vinculados principalmente a la identidad y los accesos. La preparación se manifiesta en los endpoints y en la nube mediante acciones como agrupar información, cambiar el nombre de archivos o realizar accesos inusuales. En la infracción converge la actividad de los endpoints, la nube, el correo electrónico y la IA. La ocultación de pruebas digitales se produce en los endpoints: eliminaciones, borrado del historial, archivos que desaparecen. Un programa que se basa únicamente en los endpoints y la nube ve cómo se desarrolla la historia, pero se pierde el principio. Un programa que se basa únicamente en las comunicaciones capta el principio de la historia, pero no aporta pruebas de lo que ocurrió después.
Por eso, la integración no es una funcionalidad más. Es la clave de todo. Los indicadores técnicos muestran lo que ha hecho una persona. El sentimiento revela por qué lo ha hecho y, a menudo, es el primero en ofrecer una señal. Juntos, estos elementos abarcan todo el ciclo de vida. Si se analizan por separado, cada uno de ellos deja sin respuesta lo que ocurre en la parte del ciclo de vida que queda fuera de su alcance.
Pero para que estén realmente "juntos", también hay que poder analizar las comunicaciones, y ahí es donde la mayoría de los programas utilizan la herramienta equivocada.
Las listas de palabras clave siempre acaban quedándose cortas
Si los usuarios saben que alguien los vigila, ¿cómo va a detectarlos una lista de palabras clave?
En cuanto surge el tema de los riesgos internos, alguien propone una lista de palabras clave. Después de años gestionando este tipo de casos, es una idea que no consigo quitarme de encima. Por supuesto, las listas de palabras clave detectan los casos más evidentes. Pero esos no son los casos más difíciles.
En la mayoría de los casos, los usuarios saben que alguien los vigila. Y los usuarios más familiarizados con la tecnología suelen ser los primeros en darse cuenta. Se muestran evasivos. Utilizan un lenguaje en clave. A veces, ni siquiera se dan cuenta de que están enviando una señal de alerta, porque la motivación puede ocultarse tras la frustración, el sarcasmo o una broma velada que encierra más de lo que parece.
También está la cuestión del idioma. La traducción nativa no se puede añadir a posteriori. Y en la mayoría de los equipos con falta de personal, nadie interpreta manualmente cada comunicación al ritmo al que evoluciona la empresa. Cada idioma transmite matices y formas de expresión diferentes. Por lo tanto, una misma intención puede expresarse de maneras radicalmente distintas.
Una lista estática no puede hacer frente a toda esa complejidad. Solo reconoce las expresiones que se han incorporado durante el último trimestre. Un enfoque más eficaz es utilizar un marco que evolucione a medida que los profesionales aprenden de casos reales.
Esto suele dar lugar a la siguiente objeción.
"¿Pero no acabarán ocultándolo los más avispados?"
¿Por qué falla el ocultamiento cuando aumenta la presión?
Esta objeción surge constantemente, y es razonable. Algunos lo harán.
Pero ocultarlo exige disciplina, y la disciplina es lo primero que se pierde cuando las emociones se intensifican. Ese intercambio expresado parcialmente en clave suele ser la pieza que permite relacionar el resto de las pruebas.
Y los casos reales demuestran una y otra vez lo mismo: las personas empiezan a borrar sus huellas mientras actúan, no antes. La limpieza se produce como reacción. La motivación y la preparación casi siempre dejan más cabos sueltos que la ocultación de pruebas digitales, porque la persona todavía no ha empezado a preocuparse.
Pero la versión más difícil de esta pregunta no tiene nada que ver con ocultar nada.
"Todo lo que hacen encaja con sus funciones. ¿Qué se nos está escapando?"
¿Dónde se manifiesta la motivación cuando los registros reflejan un día normal?
Esta es la pregunta que más me plantean, y es la pregunta adecuada. Los casos más evidentes se detectan solos: una descarga masiva a las 2 de la madrugada, una memoria USB justo antes de marcharse, un reenvío a una dirección de correo personal. Todo eso activa una regla. Pero ¿qué ocurre con el administrador con privilegios que aparentemente se limita a realizar tareas administrativas? Los casos que preocupan a muchos son aquellos en los que todas las acciones son coherentes con las funciones de la persona. El analista que suele extraer informes sigue extrayendo informes. Nada en la telemetría de los endpoints o la nube parece anómalo porque, de forma aislada, nada lo es. Si solo se dispone de la capa técnica, estas personas permanecen invisibles hasta que dejan de serlo.
Lo que permite detectarlas es la motivación, y esta rara vez aparece en un registro. Se manifiesta en el sentimiento: un cambio de tono, un resentimiento que aflora una y otra vez o una repentina ambigüedad con personas que antes recibían respuestas directas. Y también se manifiesta en el contexto de RR. HH. en torno a acontecimientos desencadenantes: una mala evaluación, un ascenso denegado, un aviso de despido, un nuevo responsable o una dimisión. Cuando uno de esos elementos coincide en el tiempo con una actividad que, por lo demás, parece normal, el panorama cambia por completo.
Por eso, la relación con RR. HH. no es una mera formalidad de gobierno. Los programas que desarrollan procedimientos reales con RR. HH. para definir quién debe señalar cada situación, cuándo debe hacerlo y qué ocurre después tienen más probabilidades de actuar de forma proactiva en lugar de limitarse a reaccionar ante los incidentes. Sin ese canal, las señales de motivación se quedan en la cabeza de un responsable mientras la telemetría indica que todo va bien.
"¿Y qué ocurre con quienes están entrenados para ocultarlo?"
¿Dejan los infiltrados el mismo rastro que un empleado descontento?
Un infiltrado entrenado es muy distinto de un empleado con amplios conocimientos técnicos que ha cometido un descuido. En el caso de un infiltrado que actúe bajo una identidad falsa, como en las campañas atribuidas a los trabajadores informáticos norcoreanos, la amenaza no se debe a un descontento. No hay ningún acontecimiento desencadenante. Su disciplina no depende de las emociones. Es operativa.
Pero la ausencia también es una señal. Los empleados reales muestran más matices en su comportamiento. Pueden quejarse de las reuniones, mostrarse más habladores un viernes o adoptar una determinada rutina. Los infiltrados suelen mostrar un comportamiento plano: respuestas preparadas, excusas recurrentes para no usar la cámara, evasivas cuando se les pregunta directamente, tiempos de respuesta que no encajan con la zona horaria en la que dicen estar y datos de identidad que no coinciden entre los registros de RR. HH., TI y accesos. Los endpoints y la nube completan el resto: un acceso amplio a SharePoint desde el principio, descargas masivas que van más allá de lo que exige el puesto y actividades de limpieza antes de que nadie haya formulado una sola pregunta.
Al establecer una correspondencia con la Insider Threat Matrix™, se observa que pueden recorrer las cinco fases en cuestión de semanas. Señales diferentes, misma conclusión: una sola fuente de datos no permite detectarlas; la telemetría integrada, sí.
Entonces, ¿qué implica realmente interpretar la motivación?
El sentimiento es un indicador de comportamiento, no una corazonada
¿Qué puede revelar el tono que no revele un registro?
El sentimiento suele malinterpretarse. Algunas personas oyen el término e imaginan una máquina intentando interpretar sentimientos. Pero ese no es el enfoque útil.
El enfoque útil es práctico: reconocer la escalada, el secretismo, el resentimiento, la urgencia, cómo las peticiones se convierten en exigencias y cómo cambia el tono con el tiempo. Las personas dejan entrever sus intenciones. Se expresan con cautela. Un usuario puede no mostrar ninguna anomalía en la telemetría de los endpoints mientras las conversaciones de chat revelan un aumento de la presión antes incluso de que se produzca una acción de riesgo.
Por eso, el sentimiento debe formar parte de la capa de detección como factor de corroboración, junto con la actividad en los endpoints, el correo electrónico, la nube y la IA. Permite responder a preguntas que los registros no pueden responder. ¿Fue algo accidental, negligente, imprudente, coaccionado o malicioso? ¿Cambió el tono antes o después del evento técnico? Estas diferencias son importantes para RR. HH. y el equipo jurídico, porque la respuesta debe adaptarse a cada situación.
Hay otro aspecto en el que no se invierte lo suficiente: los avisos de las personas. Un responsable percibe un cambio de tono. Un compañero señala un mensaje extraño. No son señales menores. Con frecuencia, constituyen la primera rama del árbol de pruebas.
Así se presentan las distintas capas cuando todas entran en juego.
La visibilidad completa no consiste en vigilar a todos por igual. Se trata de aplicar criterios de gobierno, umbrales de riesgo y una revisión contextual para que los investigadores solo vean la información necesaria para evaluar el riesgo.
Ya dispone de los registros, y la mayoría ya los utiliza
Entonces, ¿por qué el triaje sigue siendo el cuello de botella?
Esto es lo que me dicen prácticamente todos los equipos: ya recopilan estos datos en algún momento y se apoyan en ellos para comprender el porqué de una alerta. Y, frente a la idea de que los analistas quieren leerlo todo, en realidad no es así. Quieren ver únicamente la información de riesgo que necesitan. El problema es que el mecanismo debe permitirlo, y ni la lectura manual ni los activadores basados en léxicos lo hacen.
Aquí es donde los LLM demuestran su utilidad. No como sustitutos del criterio humano, sino como un primer filtro que se encarga de la revisión tediosa: analizar continuamente el contenido, contrastarlo con los comportamientos de riesgo personalizados que realmente importan a su organización, establecer una correspondencia con la matriz y mostrar únicamente aquello que merece la atención de una persona.
Esto solo funciona si existen unas medidas de protección adecuadas, y aquí no hay margen de negociación: enmascaramiento por defecto, umbrales de riesgo que determinan qué información se muestra, acceso por niveles a los detalles según el rol, coordinación con RR. HH. y el equipo jurídico sobre el alcance y registros de auditoría de todo el proceso. Una revisión controlada y bien fundamentada en la que las personas adecuadas ven el nivel de detalle adecuado en el momento oportuno.
Si se hace bien, cambia algo más: el momento en que se detecta la señal.
Las primeras señales son las que ofrecen más opciones
¿Qué se gana realmente al detectarlas antes?
Cuanto antes se detecte la señal, más opciones habrá. Una vez que el archivo ha salido de la empresa, se ha eliminado el chat y se ha borrado el historial del navegador, solo queda documentar las consecuencias.
En la motivación y la preparación es donde aparecen los primeros indicadores: un cambio de tono, presión externa y pequeñas acciones que, por separado, no parecen significar nada pero que, juntas, sí. También es en ese momento cuando se puede determinar si alguien actúa de forma maliciosa, negligente o imprudente, o simplemente está pasando una semana horrible. Esa distinción cambia todo lo que viene después. RR. HH. puede necesitar una vía de actuación y el equipo jurídico, otra. Puede ser necesario intervenir antes de que el comportamiento de un usuario se convierta en un incidente.
Lo que abordarán las partes 3 y 4
¿Qué condiciones deben darse para mejorar la protección y las investigaciones?
La parte 3 aborda la protección dinámica: reducir la exposición sin obstaculizar el trabajo habitual, algo que solo es posible cuando el sistema puede distinguir la actividad rutinaria de un riesgo que aumenta en tiempo real. La parte 4 analiza cómo la telemetría conectada permite acortar las investigaciones, reducir los callejones sin salida y proporcionar a los analistas las pruebas que necesitan para validar el riesgo en minutos en lugar de horas. De este modo, disponen del margen de tiempo necesario para proteger a las personas, los datos y la marca.
Ambas dependen de lo que hemos analizado aquí. Sin sentimiento, no se puede interpretar realmente la motivación. Sin visibilidad, no hay protección fiable. Sin telemetría integrada en todo el ciclo de vida, no hay una automatización fiable. Sin cadena de pruebas, no hay una investigación sólida y bien fundamentada.
Los riesgos internos no suelen ocultarse en un único evento. Se ocultan en las conexiones entre los distintos eventos. Las organizaciones que detectan antes esas conexiones disponen de más opciones, pueden desarrollar investigaciones más sólidas y tienen más posibilidades de intervenir antes de que un incidente se convierta en una violación de la seguridad.
Así que me gustaría plantear una pregunta: en su programa, ¿con cuánta antelación suele aparecer el primer indicio significativo y qué es lo que realmente permite fundamentar los casos? ¿O seguimos confiando en que alguien simplemente perciba que algo no va bien y nos lo comunique a tiempo para cambiar el desenlace?