
Parte 1 de 4 da nossa série para o mês nacional da conscientização sobre ameaças internas
Hoje, a Proofpoint tem o orgulho de patrocinar a Insider Threat MatrixTM, uma estrutura aberta e orientada pela comunidade, projetada para ajudar as organizações a entender, detectar e investigar melhor o risco interno — tanto humano quanto sintético. Nosso apoio reflete uma convicção que temos há muito tempo: o maior desafio no gerenciamento de riscos internos raramente é a falta de ferramentas. Trata-se da ausência de uma estrutura comum para descrever o risco, priorizar a cobertura e conectar sinais díspares em uma investigação defensável. A Insider Threat Matrix é gerenciada de forma independente pela Forscie e, por princípio, mantém-se neutra em relação a fornecedores, com patrocínios financiando seu desenvolvimento e infraestrutura.
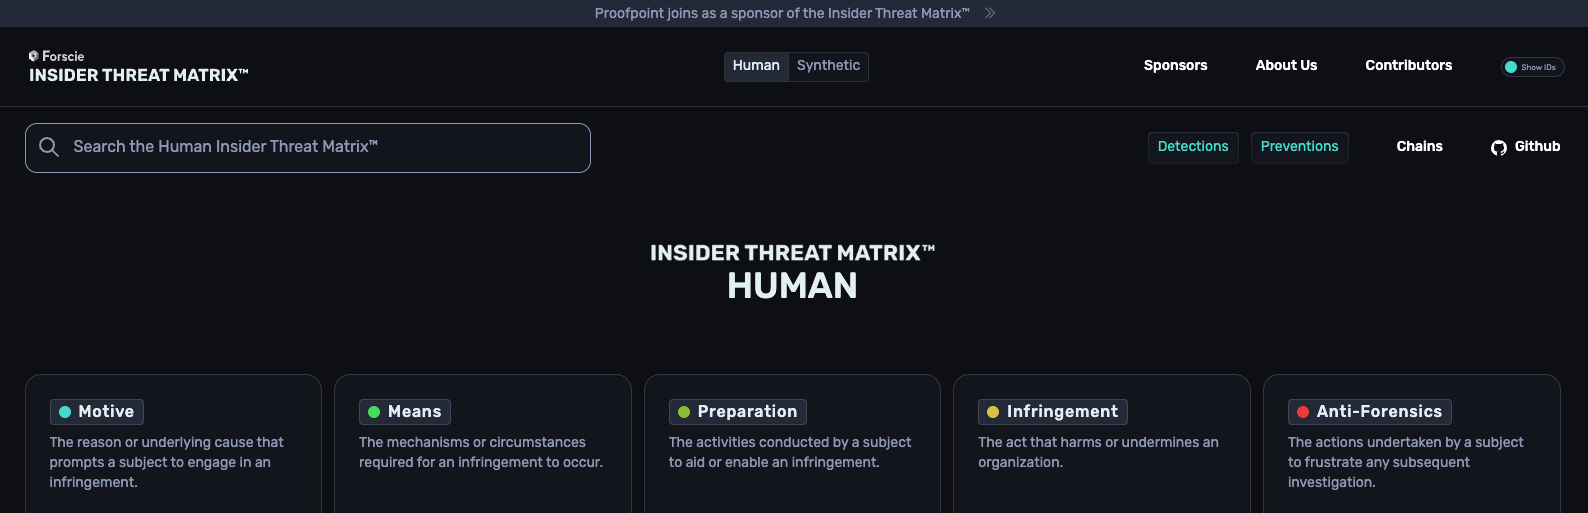
Desenvolvida por profissionais para profissionais, a Insider Threat Matrix fornece essa base. Ela mapeia todo o ciclo de vida de um evento de ameaça interna em cinco categorias: Motivação, meios, preparação, infração e anti-forense, documentando mais de 800 técnicas, motivações e capacidades. Sua abrangência é ao mesmo tempo sua maior força e a razão pela qual muitas organizações têm dificuldade em colocá-la em prática.
As equipes mais bem-sucedidas não encaram a Insider Threat Matrix como uma lista de verificação a ser implementada de uma só vez. Eles a utilizam para definir uma linguagem comum entre as partes interessadas (conforme o white paper), priorizar casos de uso, avaliar lacunas de visibilidade e orientar estratégias de detecção e prevenção. Quando abordada dessa forma, a Insider Threat Matrix se torna mais do que uma estrutura. Ela se torna um roteiro prático para construção de um programa de risco interno maduro e mensurável.
Por que essa matriz é importante agora?
Resolver o problema de fragmentação
O risco interno há muito tempo sofre com um problema de fragmentação. As equipes de segurança, RH, jurídico, compliance e especialistas em risco interno frequentemente examinam o mesmo evento sob perspectivas diferentes, usando terminologias e medidas de sucesso distintas. O resultado é uma confusão sobre quais riscos são mais importantes, onde há cobertura e como os incidentes devem ser investigados. A Insider Threat Matrix aborda esse desafio ao fornecer uma estrutura comum para compreensão do risco interno, criando alinhamento entre as partes interessadas antes mesmo da geração de um único alerta.
Esse alinhamento é o que transforma o risco interno, de uma função de segurança reativa em um programa estratégico e proativo. As organizações que alcançam o maior sucesso não tentam abordar todos os possíveis cenários de ameaça interna de uma só vez. Em vez disso, elas usam a estrutura para priorizar os riscos que são mais importantes para seus negócios, sejam eles roubo de propriedade intelectual, exposição de código-fonte, uso indevido de acesso privilegiado, perda de dados do cliente ou os riscos associados à saída de um funcionário. Ao concentrar recursos primeiro nos cenários de maior impacto, as equipes demonstram resultados mensuráveis, constroem credibilidade e criam um roteiro para uma maturidade mais ampla do programa.
Necessidade de confiança na visibilidade.
A Insider Threat Matrix também ajuda as organizações a responderem a uma pergunta fundamental: estamos realmente cobertos? A maioria das empresas já possui investimentos significativos em tecnologias como segurança de rede, DLP, segurança de identidade, detecção de endpoint e plataformas de SIEM. No entanto, as lacunas de visibilidade continuam sendo comuns e entender onde há cobertura e onde não há é frequentemente difícil. Ao mapear os casos de uso prioritários em relação à Insider Threat Matrix, as organizações identificam onde possuem visibilidade significativa, onde existem pontos cegos críticos e onde os investimentos em pessoas, processos ou tecnologia trarão o maior retorno.
Uma investigação adequada vai além de mera detecção.
Talvez o mais importante seja que a Insider Threat Matrix vai além da simples detecção. Muitas estruturas ajudam as organizações a identificar atividades suspeitas, mas nem tantas as ajudam a compreendê-las e investigá-las. A Insider Threat Matrix oferece uma maneira estruturada de conectar comportamentos, contexto e evidências ao longo do ciclo de vida de um incidente, proporcionando aos investigadores uma visão mais completa do que ocorreu e por que. O resultado é uma abordagem investigativa mais consistente, mais defensável e mais adequada para a colaboração com as partes interessadas em RH, jurídico, conformidade e liderança executiva.
O impacto pode ser significativo. Organizações que incorporam a Insider Threat Matrix em seus programas de risco interno podem reduzir a carga de trabalho dos analistas, resolver casos mais rapidamente e aumentar a confiança nos resultados de suas investigações. Mais importante ainda, as equipes obtêm uma maneira repetível de mensurar a cobertura, priorizar investimentos e aprimorar continuamente a forma como detectam e respondem ao risco interno. Um cliente da Proofpoint reduziu em 97% o número de casos que exigiam revisão por analistas, mapeando as detecções para a Insider Threat Matrix e correlacionando o comportamento em 3 a 5 artigos, em vez de fazer triagem de infrações individuais.
Mas entender o problema é apenas o primeiro passo. As organizações ainda precisam das capacidades adequadas para operacionalizar esse entendimento.
O que um programa de risco interno bem-sucedido realmente precisa
O patrocínio da Insider Threat Matrix reflete nosso compromisso em promover uma estrutura compartilhada no setor e uma linguagem comum para o risco interno. Mas uma estrutura por si só não reduz o risco. A Insider Threat Matrix ajuda as organizações a definir cenários de risco interno. Em todos os programas empresariais que observamos apresentando resultados mensuráveis, três capacidades essenciais diferenciam consistentemente os programas maduros e eficazes daqueles sobrecarregados por alertas e sinais desconectados. Ao longo das próximas três semanas, cada um desses pilares de risco interno será explorado nesta série de postagens em blog:
Visibilidade abrangente de ameaças internas — As investigações não são mais fortes do que as evidências que as sustentam. Os programas devem mapear a telemetria nativa para a Insider Threat Matrix, incluindo o sentimento das comunicações, o uso de IA, e-mail, nuvem e endpoint. O mapeamento fornece uma cadeia de evidências completa desde o primeiro dia.
Proteção dinâmica — Reduza a exposição sem prejudicar o desempenho dos negócios. A proteção deve se adaptar à forma como os funcionários realmente trabalham — levando em consideração o acesso, a função e o risco — para salvaguardar os dados em todos os canais sem comprometer a produtividade.
Investigações agênticas — Quando a telemetria abrange todo o ciclo de vida da ameaça interna, as investigações podem ser executadas de ponta a ponta: motivação, preparação e infração, conectadas autonomamente em um caso baseado em evidências. Os analistas resolvem problemas mais rapidamente e a capacidade aumenta sem a necessidade de aumentar o número de funcionários.
Investigações agênticas, proteção dinâmica — nada disso funciona se você não consegue observar o comportamento. Então, como é, na prática, uma visibilidade abrangente? Essa é a parte 2 .
Saiba mais