
Partie 2 sur 4 – Visibilité complète sur les risques internes
Pourquoi la chaîne de preuves est essentielle, et pourquoi aucune source de données unique ne peut la constituer
Dans la partie 1, vous avez découvert pourquoi l'Insider Threat Matrix™ est importante : elle offre à chacun un langage commun pour aborder les risques internes. Motivation. Moyens. Préparation. Violation. Dissimulation des preuves numériques. À elle seule, cette approche a déjà une grande valeur, car elle évite que les équipes RH, juridique et de sécurité travaillent avec des compréhensions différentes du problème.
Mais la question qui vient ensuite est la plus importante : disposez-vous réellement d'une visibilité suffisante pour exploiter efficacement ce cadre ?
Une investigation n'est jamais plus solide que les preuves sur lesquelles elle repose. Pas le nombre d'alertes. Pas le tableau de bord. Les preuves. Et lorsqu'il s'agit de risques internes, ces preuves ne se trouvent presque jamais au même endroit. Elles sont dispersées entre les endpoints, les emails, le cloud, les conversations par chat, les invites adressées à l'IA, le contexte lié à l'identité et, parfois, un responsable qui a remarqué que quelque chose n'allait pas avant même qu'un système ne détecte quoi que ce soit.
La partie 2 porte donc sur une visibilité qui couvre l'ensemble du cycle de vie, qui se rattache à la matrice et qui fournit aux enquêteurs une vision complète des activités des utilisateurs dès le premier jour. Dans cet article, je répondrai aux principales questions que les clients me posent sur la visibilité.
Le premier indice est rarement le dernier événement
Où l'histoire commence-t-elle réellement ?
De nombreux programmes considèrent encore les risques internes comme un problème de « détection de l'exfiltration ». Quelqu'un télécharge un fichier. Quelqu'un copie des données sur une clé USB. Quelqu'un envoie par email une pièce jointe sensible à un compte personnel. Dossier clos.
Sauf que ce n'est pas ainsi que ces incidents se présentent lorsque l'on remonte leur chronologie.
L'action finale constitue généralement le signal le plus visible, mais ce n'est presque jamais le premier signal significatif. L'histoire commence plus tôt. Un changement de ton dans une conversation par chat. Une question inhabituelle par email. Un intérêt soudain pour des fichiers qui sortent du périmètre habituel de l'utilisateur. Une invite étrange adressée à l'IA. Des téléchargements qui ressemblent fortement à des activités d'implantation.
Lorsque vous pouvez observer les comportements là où ils se produisent réellement, vous pouvez relier l'avant, le pendant et l'après, plutôt que de reconstituer l'événement à partir de fragments. Cela soulève une question évidente : d'où provient chacun de ces éléments ?
Un cycle de vie, de nombreux capteurs
Pourquoi aucune source de données unique ne permet-elle de raconter toute l'histoire ?
Voici la répartition des rôles sur laquelle je m'appuie :
-
Les endpoints montrent l'activité.
-
Les emails et les conversations par chat montrent la motivation.
-
Le cloud montre les mouvements de données.
-
L'IA montre ce que l'utilisateur a essayé de faire avec les données.
-
L'identité et le contexte RH montrent qui est cette personne dans l'entreprise et quelles pressions peuvent être à l'œuvre.
Chacune de ces sources est utile individuellement. Mais aucune ne couvre à elle seule l'ensemble de la matrice, et c'est précisément ce qui est souvent sous-estimé.
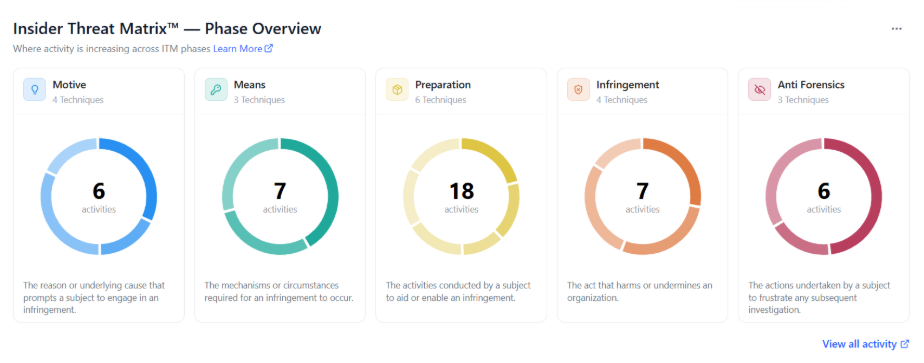
Lorsque l'on met ces sources en regard du cycle de vie, les lacunes deviennent évidentes. La motivation se trouve principalement dans les communications, les relations et le contexte RH. Les moyens se trouvent dans l'identité et les accès. La préparation apparaît sur les endpoints et dans le cloud, sous la forme d'activités d'implantation, de renommages de fichiers ou d'accès inhabituels. La violation est le point de convergence des activités au niveau des endpoints, du cloud, des emails et de l'IA. Les activités de dissimulation des preuves numériques se retrouvent sur les endpoints : suppressions, effacement de l'historique, archives qui disparaissent. Un programme reposant uniquement sur les endpoints et le cloud voit le milieu de l'histoire, mais pas le début. Un programme reposant uniquement sur les communications voit le début, mais ne dispose d'aucune preuve de ce qui s'est produit ensuite.
C'est pourquoi l'intégration n'est pas simplement une fonctionnalité supplémentaire. C'est tout l'enjeu. Les indicateurs techniques vous montrent ce qu'une personne a fait. Le ressenti vous indique pourquoi elle l'a fait – et souvent, elle fournit ce signal en premier. Ensemble, ces éléments couvrent toute l'étendue du cycle de vie. Pris séparément, chacun vous laisse dans le doute quant à la phase que vous ne pouvez pas observer.
Mais « ensemble » suppose que vous puissiez réellement analyser le volet communications – et c'est là que la plupart des programmes se tournent vers le mauvais outil.
Les listes de mots-clés finissent toujours par montrer leurs limites
Si les utilisateurs savent qu'ils sont surveillés, pourquoi une liste de mots-clés permettrait-elle de les détecter ?
Dès que les risques internes sont évoqués, quelqu'un propose une liste de mots-clés. Cette approche me poursuit depuis des années. Bien sûr, les listes de mots-clés permettent de détecter les cas les plus évidents. Mais les cas les plus difficiles ne sont justement pas ceux-là.
La plupart du temps, les utilisateurs savent qu'ils sont surveillés. Et ceux qui maîtrisent le mieux la technologie le savent généralement en premier. Ils se montrent évasifs. Ils utilisent un langage codé. Parfois, ils ne se rendent même pas compte qu'ils émettent un signal de risque, car la motivation se dissimule derrière la frustration, le sarcasme ou une plaisanterie à demi-mot qui n'en reste pas moins significative.
Il y a également la question de la langue. La traduction native ne peut pas être ajoutée après coup. Et dans la plupart des équipes en sous-effectif, personne n'interprète manuellement chaque communication au rythme auquel évolue l'entreprise. Les différentes langues véhiculent des tons et des raccourcis différents. Une même intention peut donc s'exprimer de façons radicalement différentes.
Une liste statique ne résiste pas à tout cela. Elle ne reconnaît que les expressions qui lui ont été fournies au dernier trimestre. Le meilleur modèle est un cadre qui évolue à mesure que les professionnels tirent des enseignements de cas réels.
Ce qui conduit généralement à l'objection suivante.
« Mais les utilisateurs les plus avertis ne vont-ils pas simplement chercher à dissimuler leurs actions ? »
Pourquoi la dissimulation échoue-t-elle sous pression ?
J'entends constamment cette objection, et elle est légitime. Certains le feront.
Mais dissimuler ses actions demande de la discipline, et la discipline est la première chose qui disparaît lorsque les émotions montent. Cet échange à demi codé est souvent l'élément qui permet de relier les autres preuves entre elles.
Et voici ce que les cas réels montrent régulièrement : les utilisateurs commencent à effacer leurs traces pendant qu'ils agissent, et non avant. Le nettoyage est réactif. La motivation et la préparation sont presque toujours plus désordonnées que la dissimulation des preuves numériques, car la personne n'a pas encore commencé à s'inquiéter.
La version plus difficile de cette question ne concerne d'ailleurs pas la dissimulation.
« Tout ce qu'ils font correspond à leur rôle. Qu'est-ce qui nous échappe ? »
Où se trouve la motivation lorsque les journaux montrent une journée normale ?
C'est la question que l'on me pose le plus souvent – et c'est la bonne. Les cas évidents se détectent d'eux-mêmes : le téléchargement en masse à 2 heures du matin, la clé USB branchée juste avant le départ, le transfert vers une adresse personnelle. Ces actions déclenchent une règle. Mais qu'en est-il de l'administrateur disposant de privilèges élevés qui semble simplement effectuer ses tâches habituelles ? Les cas qui préoccupent de nombreux professionnels sont ceux où chaque action est cohérente avec le rôle du collaborateur concerné. L'analyste qui extrait des rapports ne fait qu'extraire des rapports. Rien dans les données télémétriques des endpoints ou du cloud ne semble anormal, car aucun élément pris isolément ne l'est. Si la couche technique est tout ce dont vous disposez, ces personnes restent invisibles jusqu'au moment où elles ne le sont plus.
Ce qui permet de les faire émerger, c'est la motivation – et la motivation apparaît rarement dans un journal. Elle apparaît dans le ressenti : un changement de ton, une frustration qui revient régulièrement, une soudaine réticence avec des personnes auxquelles l'utilisateur répondait auparavant directement. Elle apparaît également dans le contexte RH entourant certains événements déclencheurs : une mauvaise évaluation, une promotion refusée, une notification de licenciement, l'arrivée d'un nouveau responsable ou une démission. Alignez l'un de ces éléments avec la chronologie d'une activité par ailleurs normale, et la situation change complètement.
C'est pourquoi la relation avec les RH n'est pas une simple formalité de gouvernance. Les programmes qui construisent de véritables procédures avec les RH – en définissant qui signale quoi, à quel moment et ce qui se passe ensuite – sont plus susceptibles d'adopter une approche proactive plutôt que de réagir aux incidents. Sans ce canal, les signaux de motivation restent dans la tête d'un responsable tandis que les données télémétriques indiquent que tout va bien.
« Et qu'en est-il des personnes formées à dissimuler leurs actions ? »
Les infiltrateurs laissent-ils les mêmes traces qu'un collaborateur mécontent ?
Un infiltrateur formé est très différent d'un collaborateur maîtrisant bien la technologie qui a fait preuve de négligence. Dans le cas d'un infiltrateur opérant sous une fausse identité, comme dans les campagnes attribuées aux travailleurs informatiques nord-coréens, la menace ne découle pas d'un mécontentement. Il n'y a pas d'événement déclencheur. Leur comportement n'est pas émotionnel. Il est opérationnel.
Mais l'absence de certains signaux constitue elle aussi un signal. Les véritables collaborateurs présentent une certaine richesse comportementale. Ils peuvent se plaindre des réunions, devenir plus bavards le vendredi ou adopter progressivement un rythme de travail. Les infiltrateurs ont tendance à être plus uniformes : réponses scriptées, excuses récurrentes concernant la caméra, évitement lorsqu'ils sont directement confrontés, temps de réponse qui ne correspondent pas au fuseau horaire qu'ils déclarent être le leur, informations d'identité qui ne concordent pas entre les dossiers RH, informatiques et les enregistrements d'accès. Les données des endpoints et du cloud complètent le tableau : accès étendu à SharePoint à un stade précoce, extractions massives dépassant les besoins du poste, nettoyage avant même que quiconque ait posé une question.
Rapportés à l'Insider Threat Matrix™, ces comportements peuvent faire progresser l'individu à travers les cinq phases en quelques semaines. Des signaux différents, une même leçon : une source de données unique peut passer à côté, mais pas des données télémétriques intégrées.
Alors, que signifie réellement analyser la motivation ?
Le ressenti est un indicateur comportemental, pas une intuition
Que peut révéler le ton qu'un journal ne peut pas montrer ?
Le ressenti est souvent mal compris. Certaines personnes entendent ce terme et imaginent une machine qui tenterait de lire les émotions. Ce n'est pas la version utile.
La version utile est pragmatique : identifier une escalade, une volonté de dissimulation, une frustration, un sentiment d'urgence, des demandes qui deviennent progressivement des exigences, ainsi que les évolutions de ton au fil du temps. Les personnes laissent des indices. Elles nuancent leurs propos. Un utilisateur peut sembler parfaitement normal dans les données télémétriques de son endpoint alors que les conversations par chat montrent une pression qui monte avant même que l'action à risque ne se produise.
C'est pourquoi le ressenti doit faire partie de la couche de détection comme facteur de corroboration, aux côtés des activités liées aux endpoints, aux emails, au cloud et à l'IA. Il permet de répondre à des questions auxquelles les journaux ne peuvent pas répondre. S'agissait-il d'un acte accidentel, négligent, imprudent, contraint ou malveillant ? Le changement de ton est-il intervenu avant ou après l'événement technique ? Ces distinctions sont importantes pour les RH et l'équipe juridique, car la réponse doit être adaptée à la situation.
Un autre élément est trop souvent sous-exploité : les signalements humains. Un responsable remarque un changement de ton. Un collègue signale un message étrange. Ce ne sont pas des signaux secondaires. Ils constituent fréquemment la première branche de l'arbre des preuves.
Voici à quoi ressemblent les différentes couches lorsqu'elles sont toutes prises en compte.
Une visibilité complète ne consiste pas à surveiller tout le monde de la même manière, mais à appliquer une gouvernance, des seuils de risque et une analyse contextuelle afin que les enquêteurs ne voient que les informations nécessaires à l'évaluation des risques.
Vous disposez déjà des journaux – et la plupart d'entre vous les utilisent
Alors pourquoi le tri reste-t-il le principal goulot d'étranglement ?
Voici ce que j'entends de la part de presque toutes les équipes : elles collectent déjà ces données à un moment donné et s'en servent pour comprendre le pourquoi derrière une alerte. Et contrairement à l'idée selon laquelle les analystes voudraient tout lire, ce n'est pas le cas. Ils veulent voir les risques qu'ils doivent analyser – rien d'autre. Le hic, c'est que le mécanisme doit permettre cela. Or, ni la lecture manuelle ni les déclencheurs basés sur des lexiques ne le permettent.
C'est là que la composante LLM prend tout son sens. Non pas pour remplacer le jugement humain, mais comme première étape permettant de prendre en charge les vérifications fastidieuses : analyser continuellement les contenus, les évaluer au regard des comportements à risque qui comptent réellement pour votre entreprise, les rattacher à la matrice et ne faire remonter que ce qui mérite l'attention d'un humain.
Cela ne fonctionne qu'avec des garde-fous, et cet aspect est non négociable : masquage par défaut, seuils de risque déterminant les éléments remontés, accès aux détails selon les niveaux et les rôles, alignement des RH et de l'équipe juridique sur le périmètre, et journaux d'audit couvrant l'ensemble du processus. Des vérifications contrôlées et défendables, dans lesquelles les bonnes personnes voient le bon niveau de détail au bon moment.
Lorsque cela est correctement mis en place, un autre élément évolue également : le moment auquel vous détectez le signal.
C'est dans la fenêtre précoce que se trouvent vos options
Que gagne-t-on réellement à détecter un signal plus tôt ?
Plus vous détectez le signal tôt, plus les options qui s'offrent à vous sont nombreuses. Une fois le fichier sorti, la conversation par chat supprimée et l'historique du navigateur effacé, vous ne faites plus que documenter les conséquences.
La motivation et la préparation sont là où se trouvent les indicateurs avancés : un changement de ton, une pression extérieure, de petites actions qui semblent insignifiantes prises individuellement mais deviennent significatives lorsqu'elles sont analysées ensemble. C'est également à ce stade que vous pouvez déterminer si quelqu'un agit de manière malveillante, négligente, imprudente ou passe simplement une très mauvaise semaine. Cette distinction change tout pour la suite. Les RH peuvent avoir besoin d'une approche, l'équipe juridique d'une autre. Un utilisateur peut avoir besoin d'une intervention avant que son comportement n'entraîne un incident.
Ce que les parties 3 et 4 vont aborder
Quelles conditions doivent être réunies avant de pouvoir améliorer la protection et les investigations ?
La partie 3 s'intéresse à la protection dynamique : réduire l'exposition sans perturber les tâches normales, ce qui n'est possible que lorsque le système est capable de distinguer les activités habituelles des risques engendrés en temps réel. La partie 4 examine comment des données télémétriques connectées accélèrent les investigations, réduisent les impasses et fournissent aux analystes les preuves nécessaires pour valider des risques en quelques minutes plutôt qu'en plusieurs heures. Cela leur donne la longueur d'avance nécessaire pour protéger les personnes, les données et la marque.
Les deux dépendent de ce que nous avons abordé ici. Pas de ressenti, pas de véritable lecture de la motivation. Pas de visibilité, pas de protection fiable. Pas de données télémétriques intégrées sur l'ensemble du cycle de vie, pas d'automatisation digne de confiance. Pas de chaîne de preuves, pas de dossier défendable.
Les risques internes sont rarement dissimulés dans un événement isolé. Ils se cachent dans les connexions entre les événements. Les entreprises qui identifient ces connexions le plus tôt disposent de davantage de possibilités d'action, de dossiers plus solides et de meilleures chances d'intervenir avant qu'un incident ne devienne une compromission.
Voici ce que j'aimerais savoir : dans votre programme, jusqu'où remonte généralement le premier indice réellement significatif, et qu'est-ce qui conduit concrètement à des cas étayés ? Ou espérez-vous encore que quelqu'un remarque que quelque chose semble anormal et que l'information vous parvienne à temps pour en modifier l'issue ?