
Parte 2 di 4: Visibilità completa sui rischi interni
Perché la catena delle prove è importante e perché nessuna singola fonte di dati può costituirla
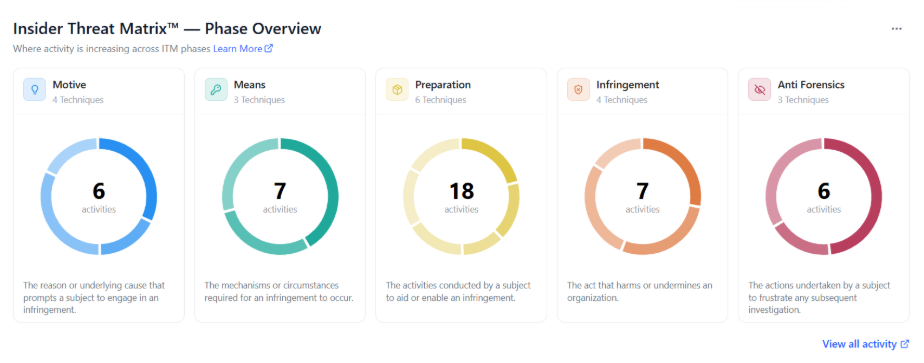
Nella parte 1 abbiamo parlato del motivo per cui l'Insider Threat Matrix™ è importante: offre a tutti un linguaggio comune per affrontare i rischi interni. Motivazione. Mezzi. Preparazione. Violazione. Occultamento delle prove forensi. Già di per sé, questo approccio ha un grande valore, perché evita che i team dell’ufficio legale, delle risorse umane e della sicurezza lavorino con una visione diversa del problema.
Ma la domanda successiva è la più importante: disponi realmente di una visibilità sufficiente per utilizzare efficacemente tale framework?
Un'indagine non è mai più solida delle prove su cui si basa. Non il numero degli avvisi. Non la dashboard. Le prove. E quando si tratta di rischi interni, tali prove difficilmente si concentrano in un unico luogo. Sono sparse su endpoint, email, cloud, chat, prompt di IA, contesto legato all’identità e, talvolta, un manager che ha percepito un'anomalia prima che qualunque sistema la rilevasse.
La Parte 2 tratta quindi di una visibilità che abbraccia l'intero ciclo di vita, si collega alla matrice e offre agli investigatori una visione completa delle attività degli utenti sin dal primo giorno. In questo articolo, risponderò alle principali domande sulla visibilità che ricevo dai clienti.
Il primo indizio è raramente l'ultimo evento
Da dove inizia realmente la storia?
Molti programmi considerano ancora i rischi interni come un problema di “rilevamento della sottrazione”. Qualcuno scarica un file. Qualcuno copia i dati su una chiavetta USB. Qualcuno invia via email un allegato sensibile a un account personale. Caso chiuso.
Solo che questi episodi non si presentano in questo modo se si ripercorre la loro cronologia.
L'atto finale è di solito il segnale più visibile, ma non è quasi mai il primo segnale significativo. La storia inizia prima. Un cambio di tono in una chat. Una strana domanda via email. Un improvviso interesse per file al di fuori delle normali aree di competenza dell’utente. Un insolito prompt posto all’IA. Download che assomigliano molto a delle attività di insediamento.
Se puoi osservare i comportamenti laddove si verificano realmente, puoi collegare il prima, il durante e il dopo, anziché ricostruire il caso a partire da frammenti. Il che solleva un’ovvia domanda: da dove proviene ognuno di quegli elementi?
Un ciclo di vita, molti sensori
Perché nessuna singola fonte di dati permette di raccontare l'intera storia?
Ecco la ripartizione dei ruoli su cui mi baso:
-
Gli endpoint mostrano l'attività.
-
L’email e le conversazioni mostrano la motivazione.
-
Il cloud mostra gli spostamenti dei dati.
-
L'IA mostra cosa l'utente ha cercato di fare con i dati.
-
L'identità e il contesto delle risorse umane mostrano chi è questa persona all'interno dell'azienda e quali pressioni potrebbero essere in gioco.
Ognuna di queste fonti è utile singolarmente. Ma nessuna di esse, da sola, copre l’intera matrice, ed è proprio questo aspetto che spesso viene sottovalutato.
Se si mettono a confronto queste fonti con il ciclo di vita, le lacune diventano evidenti. La motivazione risiede principalmente nelle comunicazioni, relazioni e contesto delle risorse umane. I mezzi risiedono nell'identità e negli accessi. La preparazione si manifesta sugli endpoint e nel cloud sotto forma di attività di insediamento, ridenominazione di file o accessi insoliti. La violazione è il punto in cui convergono le attività di endpoint, cloud, email e IA. Le attività volte a nascondere le prove digitali si riscontrano sull'endpoint: eliminazioni, cancellazione della cronologia, archivi che svaniscono. Un programma che si basa esclusivamente su endpoint e cloud coglie la parte centrale della storia, ma non l'inizio. Un programma fondato esclusivamente sulle comunicazioni coglie l'inizio, ma non dispone delle prove relative agli eventi successivi.
Ecco perché l'integrazione non è solo una funzionalità supplementare. È questo il punto. Gli indicatori tecnici ti mostrano cosa ha fatto una persona. Il sentimento ti indica perché l’ha fatto, e spesso fornisce questo segnale per primo. Insieme, questi elementi coprono l'intero ciclo di vita. Presi separatamente, ciascuno di essi lascia spazio a dubbi riguardo alla fase che non puoi osservare.
Ma «insieme» presuppone che tu sappia effettivamente analizzare il lato delle comunicazioni, ed è qui che la maggior parte dei programmi si rivolge allo strumento sbagliato.
Gli elenchi di parole chiave finiscono sempre per mostrare i loro limiti
Se gli utenti sanno di essere monitorati, perché un elenco di parole permetterebbe di individuarli?
Non appena si parla di rischi interni, c’è sempre qualcuno che suggerisce un elenco di parole chiave, un approccio che mi perseguita da anni. È vero che gli elenchi di parole chiave permettono di rilevare i casi più evidenti. Ma i casi più complessi non sono quelli.
Nella maggior parte dei casi, gli utenti sanno di essere monitorati. E coloro che hanno maggior dimestichezza con la tecnologia di solito lo sanno per primi. Diventano evasivi. Usano un linguaggio codificato. A volte non si rendono nemmeno conto di inviare un segnale di rischio, poiché la motivazione si nasconde dietro la frustrazione, il sarcasmo o una mezza battuta che non per questo perde di significato.
Poi c'è il linguaggio stesso. La traduzione nativa non può essere aggiunta a posteriori. Nella maggior parte dei team con risorse limitate, nessuno traduce manualmente ogni comunicazione al ritmo con cui evolve l’azienda. Le lingue esprimono toni e abbreviazioni differenti, per cui lo stesso intento può esprimersi in forme molto diverse.
Un elenco statico non è efficace di fronte a tutto ciò. Riconosce solo le frasi che gli sono state fornite il trimestre precedente. Il modello migliore è un framework che evolve man mano che i professionisti imparano da casi reali.
Il che di solito porta all'obiezione successiva.
«Ma gli utenti più esperti non cercheranno semplicemente di nascondere le loro azioni? »
Perché la dissimulazione fallisce sotto pressione?
Sento spesso quest’obiezione, ed è legittima. Alcuni lo faranno.
Ma nascondere le proprie azioni richiede disciplina, e la disciplina è la prima cosa che viene meno quando le emozioni prendono il sopravvento. Questo scambio semi-codificato è spesso l'elemento che permette di collegare tra loro le prove.
Ed ecco cosa continuano a mostrare i casi reali: gli utenti iniziano a nascondere le proprie tracce mentre agiscono, non prima. La pulizia è reattiva. La motivazione e la preparazione risultano quasi sempre più disorganizzate rispetto all’occultamento delle prove forensi, poiché la persona non ha ancora iniziato a preoccuparsi.
La versione più difficile di questa domanda non riguarda affatto il nascondere.
«Tutto ciò che fanno corrisponde al loro ruolo. Cosa ci sfugge?»
Dove si trova la motivazione quando i log mostrano una giornata tipica?
Questa è la domanda che mi pongono di più, ed è quella giusta. I casi ovvi si rilevano da soli: il download massivo alle 2 del mattino, l'uso di una chiave USB poco prima di andarsene e l'inoltro a un indirizzo personale. Queste azioni attivano una regola. Ma che dire dell'amministratore con privilegi elevati che sembra effettuare le sue attività abituali? I casi che destano maggiore preoccupazione sono quelli in cui ogni azione risulta conforme alle mansioni del collaboratore in questione. L'analista che estrae i report non fa altro che estrarre report. Niente nei dati di telemetria degli endpoint o del cloud sembra anormale, perché nessun elemento preso da solo lo è. Se il livello tecnico è tutto ciò di cui disponi, queste persone restano invisibili fino al momento in cui non lo sono più.
Ciò che permette di farli emergere è la motivazione, che raramente compare in un registro. Si manifesta nei sentimenti: un cambio di tono, una lamentela che continua a riemergere, un'improvvisa reticenza con persone che erano solite ottenere risposte dirette. E si manifesta nel contesto delle risorse umane intorno a certi eventi catalizzatori: una valutazione negativa, una promozione negata, un avviso di licenziamento, l’arrivo di un nuovo responsabili o delle dimissioni. Allinea tali elementi con la cronologia di un'attività regolare e la situazione cambia radicalmente.
Ecco perché il rapporto con le risorse umane non rappresenta una mera formalità di governance. I programmi che sviluppano procedure concrete in collaborazione con le risorse umane—definendo chi segnala cosa, quando e cosa accade successivamente—tendono a adottare un approccio proattivo anziché reagire agli incidenti. Senza tale canale, i segnali relativi alla motivazione rimangono nella testa di un responsabile, mentre i dati di telemetria indicano che tutto è in ordine.
«E che dire delle persone addestrate a nascondere le proprie azioni?»
Gli infiltrati lasciano le stesse tracce di un collaboratore scontento?
Un infiltrato addestrato è molto diverso da un collaboratore che ben padroneggia la tecnologia che ha dato prova di negligenza. Nel caso di un infiltrato che agisce sotto falsa identità, come nelle campagne attribuite ai lavoratori informatici nordcoreani, la minaccia on deriva da un malcontento. Non c'è nessun evento scatenante. Il loro comportamento non è emotivo. È operativo.
Ma anche l'assenza di certi segnali è un segnale. I veri collaboratori presentano una certa ricchezza comportamentale. Possono lamentarsi delle riunioni, diventare più loquaci il venerdì o adottare progressivamente un ritmo di lavoro. Gli infiltrati tendono a avere un comportamento più uniforme: risposte preparate in anticipo, scuse ricorrenti relative alla telecamera, atteggiamento evasivo quando vengono messi alle strette, tempi di risposta che non corrispondono al fuso orario dichiarato, informazioni sull’identità che non coincidono con quanto nei fascicoli delle risorse umane, dell’IT e dei registri d’accesso. I dati di endpoint e cloud completano il quadro: accesso esteso a SharePoint in una fase precoce; estrazioni di dati in massa che vanno oltre le esigenze del ruolo, pulizia dei dati prima ancora che qualcuno abbia posto delle domande.
Se rapportati all’Insider Threat Matrix™, questi comportamenti possono far passare l’individuo attraverso tutte e cinque le fasi in poche settimane. Segnali diversi, stessa lezione: una fonte di dati unica può non rilevarli, ma non i dati di telemetria integrati.
Quindi, in cosa consiste effettivamente l’analisi della motivazione?
Il sentimento è un indicatore comportamentale, non un'intuizione
Cosa può rivelare il tono che un registro non può mostrare?
Il sentimento viene spesso frainteso. Alcune persone, sentendo tale termine, immaginano una macchina che cerca di interpretare le emozioni. Questa non è la versione utile.
La versione utile è pratica: identificare un'escalation, un tentativo di occultamento, una lamentela, un senso di urgenza, richieste che si trasformano pian piano in pretese, nonché i cambiamenti di tono nel tempo. Le persone lasciano degli indizi. Modificano il tono delle affermazioni. Un utente può sembrare perfettamente normale nei dati di telemetria degli endpoint, mentre le conversazioni in chat evidenziano una pressione in aumento prima che venga intrapresa l'azione a rischio.
Per questo motivo, il sentimento deve far parte del livello di rilevamento come elemento corroborante, a fianco delle attività legate a endpoint, email, cloud e IA. Permette di rispondere a domande a cui i registri non possono rispondere. Si è trattato di un atto accidentale, negligente, imprudente, forzato o malintenzionato? Il cambiamento di tono si è verificato prima o dopo l'evento tecnico? Queste distinzioni sono importanti per risorse umane e ufficio legale, perché la risposta deve essere adeguata alla situazione.
Un altro elemento che viene sottovalutato sono le segnalazioni umane. Un manager nota un cambiamento di tono. Un collega segnala un messaggio anomalo. Non sono segnali secondari. Sono spesso il primo ramo dell'albero delle prove.
Ecco come si configurano i livelli quando sono tutti presi in considerazione.
Una visibilità completa non significa monitorare tutti allo stesso modo, ma applicare la governance, soglie di rischio e un’analisi contestuale in modo che gli investigatori vedano solo le informazioni necessarie per la valutazione dei rischi.
Disponi già dei log, e la maggior parte di voi li utilizza.
Allora perché il triage è ancora il collo di bottiglia?
Ecco cosa mi dicono quasi tutti i team: raccolgono già questi dati in un determinato momento e li utilizzano per comprendere il motivo di un allarme. E contrariamente all’idea che gli analisti vogliano leggere tutto, non lo fanno. Vogliono vedere i rischi che devono analizzare e niente altro. Il problema è che il meccanismo deve permetterlo, e né la lettura manuale né gli inneschi lessicali lo permettono.
È qui che il componente LLM assume significato. Non come sostituto del giudizio umano, ma come primo passo per gestire le verifiche più laboriose: analizzare continuamente i contenuti, valutarli rispetto ai comportamenti a rischio che contano realmente per la tua azienda, ricollegarli alla matrice e segnalare solo ciò che merita l'attenzione di un umano.
Funziona solo con delle misure di protezione, e questo aspetto non è negoziabile: mascheramento predefinito, soglie di rischio che determinano gli elementi segnalati, accesso ai dettagli in base a livelli e ruoli, allineamento tra risorse umane e ufficio legale sul perimetro e registri di verifica che coprono l’intero processo. Verifiche controllate e difendibili, in cui le persone giuste vedono il giusto livello di dettaglio al momento opportuno.
Quando tutto è impostato correttamente, cambia anche un altro aspetto: il momento in cui rilevi il segnale.
La finestra iniziale è dove risiedono le tue opzioni
Cosa ti garantisce effettivamente rilevare prima un segnale?
Prima rilevali il segnale, più opzioni hai a disposizione. Una volta che il file è uscito, la chat eliminata e la cronologia del browser cancellata, non fai altro che documentare le conseguenze.
La motivazione e la preparazione rappresentano gli indicatori avanzati: un cambiamento di tono, pressioni esterne, piccole azioni che da sole sembrano insignificanti ma che analizzate insieme assumono rilevanza. È anche in questa fase che puoi stabilire se qualcuno è malintenzionato, negligente, imprudente o semplicemente sta attraversando una settimana terribile. Questa distinzione cambia tutto il seguito. Le risorse umane potrebbero aver bisogno di un approccio, il settore legale di un altro. Un utente potrebbe aver bisogno di un intervento prima che il comportamento si trasformi in un incidente.
Questi sono i temi trattati nelle parti 3 e 4
Quali condizioni devono verificarsi prima di poter migliorare la protezione e le indagini?
La parte 3 riguarda la protezione dinamica: ridurre l'esposizione senza interrompere le normali attività, che è possibile solo quando il sistema è in grado di distinguere le attività di routine dai rischi che generati in tempo reale. La parte 4 esplora in che modo i dati di telemetria connessi accelerano le indagini, riducono i vicoli ciechi e forniscono agli analisti le prove necessarie per convalidare i rischi in pochi minuti anziché ore. Ciò offre loro il tempo necessario per proteggere le persone, i dati e il marchio.
Entrambi dipendono da ciò che abbiamo trattato qui. Nessun sentimento, nessuna vera lettura della motivazione. Nessuna visibilità, nessuna protezione affidabile. Nessun dato di telemetria integrato in tutto il ciclo di vita, nessuna automazione affidabile. Nessuna catena di prove, nessun caso difendibile.
I rischi interni raramente sono nascosti in un singolo evento. Si nascondono nelle connessioni tra gli eventi. Le aziende che identificano queste connessioni il prima possibile hanno maggiori possibilità di agire, dispongono dei casi più solidi e delle maggiori possibilità di intervenire prima che un incidente si trasformi in una violazione.
Quindi, ecco cosa mi piacerebbe sapere: nel tuo programma, a quando risale solitamente il primo indizio davvero significativo e cosa porta concretamente a casi documentati? O speri ancora che qualcuno si accorga che qualcosa non va e che l’informazione ti arrivi in tempo per cambiarne l’esito?