
Teil 2 von 4: Umfassende Transparenz zu Insidern
Warum die Beweiskette wichtig ist und eine einzelne Datenquelle nicht ausreicht
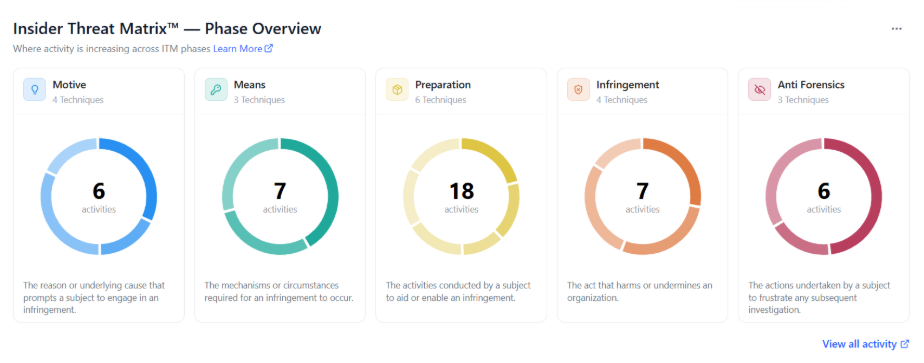
In Teil 1 haben wir darüber gesprochen, warum die Insider Threat Matrix™ wichtig ist: Sie gibt allen eine gemeinsame Sprache für Insider-Risiken zu Motiv, Mittel, Vorbereitung, Verstoß, Anti-Forensik. Das allein ist schon viel wert, weil es verhindert, dass die HR-, Rechts- und Sicherheitsverantwortlichen aneinander vorbeireden.
Die direkt darauf folgende Frage ist aber die wirklich wichtige: Haben Sie tatsächlich die erforderliche Transparenz, um dieses Framework gut nutzen zu können?
Schließlich ist eine Untersuchung nur so stark wie die Beweise, die ihr zugrunde liegen. Entscheidend ist nicht die Anzahl der Warnmeldungen und auch nicht das Dashboard: Die Beweise allein zählen. Bei Insider-Risiken befinden sich diese Beweise fast nie an einem Ort, sondern sind auf Endpunkten, in E-Mails, Cloud-Umgebungen, Chats, KI-Prompts, Identitätskontexten verteilt – und manchmal ist es auch ein Manager, der eine Abweichung vom Normalen wahrgenommen hat, bevor es das System bemerkt hat.
In Teil 2 geht es also um Transparenz während des gesamten Lebenszyklus, die der Matrix zugeordnet werden kann und den Analysten vom ersten Tag an die gesamte Anwendergeschichte bietet. In diesem Blog beantworte ich die wichtigsten Fragen, die ich von Kunden zum Thema Transparenz höre.
Der erste Hinweis ist selten das letzte Ereignis
Wo fängt die Geschichte eigentlich an?
Viele Programme tun bei Insider-Risiken immer noch so, als ob es dabei ausschließlich um die Erkennung einer Exfiltration gehen würde, d. h. dass jemand eine Datei herunterlädt, Daten auf einen USB-Stick kopiert, einen vertraulichen Anhang per E-Mail an ein privates Konto sendet. Erkannt. Fall abgeschlossen.
Wenn man diese Fälle rückverfolgt, stellt man aber fest, dass das nur ein Teil der Wahrheit ist.
Der letzte Schritt ist normalerweise das lauteste Signal, aber fast nie das erste wichtige und relevante. Die Geschichte beginnt früher – mit einer Veränderung des Tonfalls im Chat, mit einer seltsamen Frage in einer E-Mail, mit einem plötzlichen Interesse an Dateien, die außerhalb des üblichen Aufgabenbereichs des Anwenders liegen, mit einem seltsamen KI-Prompt oder mit Downloads, die sehr nach Staging aussehen.
Wenn Sie das Verhalten dort sehen können, wo es tatsächlich passiert, können Sie das Vorher, das Während und das Nachher miteinander verbinden, anstatt den Fall aus Fragmenten neu zu erstellen. Dies wirft die offensichtliche Frage auf: Woher stammt jedes dieser Fragmente?
Ein Lebenszyklus, viele Sensoren
Warum erzählt eine einzelne Datenquelle nie die ganze Geschichte?
Das sind die Arbeitsbereiche, auf die ich mich inzwischen verlasse:
-
Der Endpunkt zeigt die Aktivitäten.
-
E-Mail und Chat zeigen das Motiv.
-
Die Cloud-Umgebung zeigt die Bewegung.
-
Die KI zeigt, was der Anwender mit den Daten vor hatte.
-
Identität und HR-Kontext zeigen, wer diese Person innerhalb des Unternehmens ist und welcher Druck eine Rolle spielen könnte.
Jedes dieser Fragmente ist für sich allein nützlich, doch keines deckt die Matrix alleine ab. Genau dieser Teil wird unterschätzt.
Wenn Sie die Quellen dem Lebenszyklus zuordnen, werden die Lücken sichtbar. Informationen zum Motiv findet man fast ausschließlich in der Kommunikation, im Beziehungsnetzwerk und im HR-Kontext. Die Mittel lassen sich aus Identität und Zugriffsrechten ablesen. Die Vorbereitung wird auf dem Endpunkt und in der Cloud-Umgebung als Staging-Verhalten, Umbenennungen und ungewöhnlicher Zugriff sichtbar. Bei Verstößen laufen Endpunkt-, Cloud-, E-Mail- und KI-Aktivitäten zusammen. Die Anti-Forensik befindet wieder auf dem Endpunkt: gelöschte Dateien, Historie und Archive. Ein Programm, das sich allein auf Endpunkt und Cloud konzentriert, sieht die Mitte der Geschichte ohne den Anfang. Ein Programm, das allein die Kommunikation analysiert, sieht den Anfang ohne Beweis für die nächsten Schritte.
Aus diesem Grund ist Integration kein Checklisten-Feature. Sie ist der springende Punkt. Technische Indikatoren sagen Ihnen, was eine Person getan hat. Erkenntnisse zur Stimmung sagen Ihnen, warum – und sind häufig die ersten Signale. In Kombination decken sie den gesamten Lebenszyklus ab. Wenn die Bereiche getrennt betrachtet werden, bleiben jeweils Fragen dazu, was gerade nicht sichtbar ist.
„Zusammen“ setzt jedoch voraus, dass Sie die Kommunikationsseite tatsächlich lesen können, und hier greifen die meisten Programme nach dem falschen Tool.
Keyword-Listen stoßen immer an ihre Grenzen
Wenn Anwender wissen, dass sie überwacht werden, können sie sich um eine bestehende Wortliste herum mogeln.
Sobald es um Insider-Risiken geht, schlägt jemand eine Keyword-Liste vor. Die Erinnerung an die vielen Jahre, in denen ich diese Listen pflegen sollte, verfolgt mich bis heute. Natürlich sind Keyword-Listen in der Lage, offensichtliche Dinge zu erfassen. Aber bei den schwierigsten Fällen geht es nicht um offensichtliche Dinge.
In vielen Fällen wissen die Anwender, dass sie überwacht werden. Die technisch versierten wissen es normalerweise zuerst und äußern sich vage und verwenden eine kodierte Sprache. Manchmal merken sie nicht einmal, dass sie ein Risikosignal ausgeben, weil das Motiv in Frustration, Sarkasmus oder einem halben Witz begraben ist, der immer noch Gewicht hat.
Dann ist da noch die Sprache selbst. Übersetzungen durch Muttersprachler sind kein Zusatzprogramm, und bei den meisten Programmen mit zu kleinem Team übersetzt niemand alles manuell in dem Tempo, in dem sich das Unternehmen bewegt. Verschiedene Sprachen nutzen unterschiedliche Stile und Abkürzungen, sodass dieselbe Absicht sich auf sehr unterschiedliche Weise zeigen kann.
Das lässt sich mit einer statischen Liste nicht erfassen. Sie enthält nur die Phrasen, die im letzten Quartal hinzugefügt wurden. Besser geeignet ist ein Framework, das wächst, wenn Praktiker aus realen Fällen lernen.
Dies führt normalerweise zum nächsten Einwand.
„Werden die Klugen sich nicht einfach verstellen?“
Warum scheitert die Verheimlichung unter Druck?
Ich höre diesen Einwand ständig und er ist durchaus auch berechtigt, denn manche werden sich verstellen.
Heimliches Vorgehen erfordert jedoch Disziplin – und diese geht als Erstes verloren, wenn die Emotionen hochkochen. Und dieser halbkodierte Austausch ist oft das Stück, das die Verbindung zum Rest der Beweise herstellt.
Echte Fälle zeigen immer wieder, dass Anwender ihre Spuren auf frischer Tat verwischen und nachträglich „aufräumen“. Motiv und Vorbereitung sind fast immer chaotischer als die Anti-Forensik, weil der Anwender sich noch keine Sorgen macht.
Bei der schwierigeren Variante dieser Frage geht es überhaupt nicht darum, sich zu verstecken.
„Alles, was sie tun, passt zur Rolle. Was übersehen wir?“
Wo wird das Motiv sichtbar, wenn die Protokolle alltägliches Verhalten zeigen?
Diese Frage höre ich am häufigsten – und sie ist die entscheidende. Die offensichtlichen Fälle erledigen sich von selbst: der Massendownload um 2 Uhr morgens, der USB-Stick auf dem Weg nach draußen, die Weiterleitung an eine private E-Mail-Adresse. All diese Fälle lösen eine Regel aus. Aber wie sieht es mit dem Administrator mit umfangreichen Zugriffsrechten aus, der anscheinend nur Admin-Aufgaben erledigt? Wirkliche beunruhigend sind die Fälle, in denen jede einzelne Handlung mit der Arbeit vereinbar ist. Der Analyst, der Berichte abruft, ruft Berichte ab. Nichts auf dem Endpunkt oder in der Cloud-Telemetrie sieht falsch aus, denn für sich genommen ist nichts falsch. Wenn Sie nur diese technische Ebene haben, sind diese Anwender so lange unsichtbar, bis sie sich wirklich auffällig verhalten.
Sie werden durch das Motiv sichtbar – doch das wird selten in einem Protokoll erfasst. Es zeigt sich in der Stimmung, einem veränderten Tonfall, in einem Missstand, der immer wieder zur Sprache kommt, und darin, dass Personen, die früher direkt geantwortet haben, sich sehr vage ausdrücken. Und es zeigt sich im HR-Kontext im Zusammenhang mit Katalysatorereignissen – einer schlechten Bewertung, einer verweigerten Beförderung, einem Kündigungsschreiben, einem neuen Manager, einer Kündigung. Wenn Sie diese Ereignisse mit zu dem Zeitpunkt ansonsten normalen Aktivitäten kombinieren, ändert sich das Gesamtbild vollständig.
Aus diesem Grund ist die Beziehung zur Personalabteilung keine rein administrative Formalität. Programme, die gemeinsam mit der Personalabteilung praxisnahe Handlungsleitfäden entwickeln, in denen festgelegt wird, wer was wann und wie tun wird, agieren eher proaktiv, als dass sie lediglich auf Vorfälle reagieren. Ohne diesen Kanal bleiben die Signale für ein Motiv im Kopf eines Managers, während die Telemetrie sagt, dass alles in Ordnung ist.
„Was ist mit denen, die darauf geschult sind, sich unauffällig zu verhalten?“
Hinterlassen Eindringlinge die gleiche Spur wie ein verärgerter Mitarbeiter?
Ein geschulter Eindringling verhält sich anders als ein technisch versierter Mitarbeiter, der fahrlässig geworden ist. Bei dem betrügerischen Neueinsteiger, dessen Muster (etwa das eines IT-Mitarbeiters aus Nordkorea) als bekanntes Beispiel gilt, gibt es keinen Missstand und kein Katalysatorereignis. Er agiert nicht emotional, sondern absolut zielorientiert.
Die Abwesenheit von Emotionen ist aber auch ein Signal. Echte Mitarbeiter sind vielschichtig. Sie beschweren sich vielleicht über Besprechungen, plaudern freitags mit Kollegen, zeigen einen gewissen Rhythmus. Eindringlinge neigen dazu, nichts davon zu zeigen: immer die gleichen Antworten, immer wieder Ausreden, warum die Kamera nicht funktioniert, Ausweichen bei direktem Nachhaken, Reaktionszeiten, die nicht zu ihrer angeblichen Zeitzone passen, Identitätsdaten, die nicht mit den Angaben in den HR-, IT- und Zugriffsdatenbanken übereinstimmen. Telemetrie zu Endpunkten und Cloud-Umgebung füllen die Lücken: bereits früh umfassend gewährter SharePoint-Zugriff, massenhafter Datenabruf, der über den Projektbedarf hinausgeht, sowie „Aufräumarbeiten“, bevor jemand eine Frage stellt.
Wenn man diese Signale der Insider Threat Matrix™ zuordnet, können sie innerhalb weniger Wochen alle fünf Phasen durchlaufen. Verschiedene Anzeichen, dieselbe Lektion: Wenn nur eine Datenquelle verfügbar ist, werden die Signale übersehen. Eine Ansatz mit integrierter Telemetrie übersieht sie nicht.
Was ist tatsächlich erforderlich, um das Motiv herauslesen zu können?
Die Stimmung ist ein Verhaltensindikator, keine bloße Vermutung
Was kann der Tonfall verraten und ein Protokoll nicht?
Die Stimmung wird oft missverstanden. Manche hören das Wort und stellen sich eine Maschine vor, die versucht, Gefühle zu lesen. Dieser Ansatz ist nicht sehr nützlich.
Der nützliche Ansatz ist praktisch orientiert: Er erkennt Eskalationen, Geheimhaltung, Verärgerung, Dringlichkeit, Anfragen, die zu Forderungen werden, und die langfristige Veränderung des Tonfalls. Menschen machen Andeutungen und drücken sich verklausuliert aus. Ein Anwender kann basierend auf der Endpunkt-Telemetrie absolut gut aussehen, während der Chat zeigt, dass sich der Druck erhöht, bevor die riskante Aktion überhaupt stattfindet.
Aus diesem Grund gehört die Stimmung als bestätigender Faktor in die Erkennungsebene, direkt neben Endpunkt-, E-Mail-, Cloud- und KI-Aktivitäten. Sie beantwortet Fragen, die Protokolle nicht beantworten können. War das dieses Verhalten unbeabsichtigt, fahrlässig, rücksichtslos, erzwungen oder böswillig? Hat sich der Tonfall bereits vor dem technischen Ereignis geändert oder erst danach? Diese Details sind für die Personalabteilung und die Rechtsabteilung von Bedeutung, da die Reaktion der Situation entsprechen sollte.
Ein weiterer vernachlässigter Bereich sind Meldungen von Angestellten. Ein Manager bemerkt eine Veränderung des Tonfalls. Ein Kollege meldet eine ungewöhnliche Nachricht. Das sind keine schwachen Hinweise, sondern häufig der erste Zweig der Beweisstruktur.
Das sind alle relevanten Ebenen.
Bei umfassender Transparenz geht es nicht darum, alle gleichermaßen zu überwachen, sondern um die Anwendung von Governance, Risikoschwellenwerten und kontextbezogenen Überprüfungen, damit Analysten nur die Informationen sehen, die zur Risikobewertung notwendig sind.
Sie verfügen bereits über die Protokolle, und die meisten von Ihnen setzen diese auch schon ein.
Warum ist Triage also immer noch der Engpass?
Fast jedes Team erzählt mir, dass sie diese Daten durchaus abrufen und dann verwenden, um den Grund für eine Warnmeldung zu verstehen. Doch entgegen der Meinung, dass Analysten alles lesen möchten, tun sie es nicht. Sie wollen nur das Risiko sehen, das sie sehen müssen, und nichts von dem Rest. Der Haken dabei: Der Mechanismus muss das unterstützen und weder beim manuellen Lesen noch bei Lexikon-basierten Triggern ist dies der Fall.
Hier erweist sich die LLM-Komponente als unverzichtbar. Nicht als Ersatz für Urteilsvermögen, sondern als erster Durchgang, der die monotone Überprüfung übernimmt: Inhalte werden kontinuierlich gescannt, mit den für Ihr Unternehmen relevanten, benutzerdefinierten Risikoverhaltensmustern abgeglichen, der Matrix zugeordnet und ausschließlich das hervorgehoben, was die Aufmerksamkeit eines Analysten verdient.
Das funktioniert nur mit Leitlinien, und dieser Teil ist nicht verhandelbar: standardmäßige Maskierung, Risikoschwellenwerte, die festlegen, was zur menschlichen Prüfung weitergegeben wird, gestaffelter rollenbasierter Zugriff auf Details, Abstimmung zwischen Personal- und Rechtsabteilung in Bezug auf den Umfang und Audit-Protokolle, die alles erfassen. Im nächsten Schritt erfolgt eine kontrollierte, rechtssichere Überprüfung, bei der die richtige Person zum richtigen Zeitpunkt den richtigen Detailgrad sieht.
Richtig umgesetzt, ändert sich noch etwas: der Zeitpunkt, zu dem das Signal sichtbar wird.
Je früher, desto mehr Optionen haben Sie
Welche Vorteile bietet die frühe Erkennung tatsächlich?
Je früher Sie das Signal sehen, desto mehr Möglichkeiten haben Sie. Sobald die Datei kompromittiert, der Chat gelöscht und der Browserverlauf bereinigt wurde, dokumentieren Sie die Folgen.
Motiv und Vorbereitung sind führende Indikatoren: eine Veränderung im Tonfall, Druck von externen Parteien und kleine Handlungen, die für sich genommen unbedeutend erscheinen und im Zusammenspiel dennoch etwas bewirken. Hier können Sie auch erkennen, ob jemand böswillig, fahrlässig, rücksichtslos ist oder einfach nur eine schlechte Woche hinter sich hat. Diese Unterscheidung verändert den gesamten weiteren Verlauf. Die Personalabteilung benötigt möglicherweise einen anderen Weg als die Rechtsabteilung. Möglicherweise ist es sinnvoll einzugreifen, bevor das Verhalten eines Anwenders zu einem Zwischenfall wird.
Wo Teil 3 und 4 ansetzen
Was ist erforderlich, damit Schutz und Untersuchungen intelligenter werden?
Teil 3 widmet sich dem dynamischen Schutz: Der Reduzierung des Kompromittierungsrisikos, ohne die normalen Arbeitsabläufe zu stören. Dies gelingt nur, wenn das System in Echtzeit zwischen Routineaktivitäten und sich aufbauenden Risiken unterscheiden kann. Teil 4 zeigt auf, wie vernetzte Telemetrie Untersuchungen beschleunigt, Sackgassen vermeidet und Analysten innerhalb von Minuten anstatt in Stunden die notwendigen Beweise zur Risikobewertung liefert. Dadurch erhalten sie die Vorlaufzeit, die sie benötigen, um die Anwender, Daten und die Marke zu schützen.
Beides hängt von dem ab, was wir hier behandelt haben. Ohne Einblick in die Stimmung kein verlässlicher Einblick in das Motiv. Ohne Transparenz kein zuverlässiger Schutz. Ohne integrierte Telemetrie zum gesamten Lebenszyklus keine vertrauenswürdige Automatisierung. Ohne Beweiskette kein rechtssicherer Fall.
Insider-Risiken verbergen sich normalerweise nicht in einem einzigen Ereignis, sondern in den Verbindungen zwischen Ereignissen. Die Unternehmen, die diese Verbindungen früh erkennen, haben die meisten Optionen, überzeugende Beweise und die besten Chancen einzugreifen, bevor aus einem Zwischenfall ein Verstoß wird.
Meine Frage hierbei lautet: Wie weit zurück taucht in Ihrem Programm normalerweise der erste aussagekräftige Hinweis auf, und was führt tatsächlich zu begründeten Fällen? Oder setzen wir immer noch darauf, dass jemandem etwas Ungewöhnliches auffällt und wir rechtzeitig darauf hingewiesen werden, damit wir das Ergebnis ändern können?