
Parte 3 de 4: Proteção dinâmica: quando os controles acompanham o risco
Por que as equipes de ameaça interna e de proteção de dados estão se unindo e por que o ciclo de vida completo do risco do usuário muda a definição de uma boa proteção.
A maneira mais rápida de perder a confiança em um programa de proteção de dados é bloquear algo que a empresa precisava fazer. Quem já executou DLP conhece a sequência: uma regra é acionada em uma transferência legítima, uma exceção é registrada e, após um número suficiente de falsos positivos, as políticas passam a consistir em apenas monitoramento. Uma proteção que não se adequa ao momento não protege nada por muito tempo.
A parte 1 proporcionou uma linguagem comum por meio da Insider Threat Matrix™. A parte 2 apresentou a cadeia de evidências, com a análise de sentimentos revelando os fatores motivadores antes de qualquer ação. A parte 3 questiona o que podemos fazer com esse contexto antes que algo aconteça?
Isso é proteção dinâmica. A visibilidade e os controles são proporcionais ao risco que você consegue enxergar, são implementados onde devem estar, não interferem no trabalho dos outros e se retiram automaticamente assim que o risco passa.
As regras estáticas têm um problema de contexto
A DLP tradicional pergunta: esses dados devem ir para lá? Esses controles continuam sendo essenciais; eles detectam perdas acidentais e estabelecem uma referência. O risco interno acrescenta uma segunda pergunta: será que essa pessoa deveria estar fazendo isso, neste momento?
Imagine um vendedor exportando 2.000 registros de clientes durante uma mudança de território aprovada. Completamente normal. Agora, um segundo vendedor realiza a mesma exportação. Nas últimas semanas, ele trocou mensagens com um concorrente, avisou um colega de trabalho que planejava sair e pediu a um assistente de IA para reescrevesse uma carta de demissão. O departamento de RH não sabe nada disso. Nenhum aviso foi dado. Em seguida, os registros são enviados.
O conteúdo não foi alterado. O contexto se deu semanas antes de existir qualquer sinal formal de saída. Uma regra estática só pode bloquear as duas pessoas ou permitir ambas. Nenhuma das duas opções é satisfatória.
As equipes de risco interno e de proteção de dados estão se encontrando no meio do caminho.
A proteção de dados e o risco interno devem se tornar uma única equipe? Preocupo-me menos com o organograma do que com a compatibilidade das políticas, porque ambas as equipes acabam analisando a mesma coisa: dados sendo movidos para lugares onde não deveriam estar. DLP é a ferramenta que a equipe de proteção de dados utiliza para gerenciar essa movimentação. O risco interno considera a pessoa, o comportamento e o momento relacionados.
Na prática, as duas equipes trabalham nos mesmos eventos de saída de dados, mas de lados opostos. A triagem da DLP processa o alerta com contexto suficiente para resolvê-lo ou escalá-lo. A equipe de risco interno realiza investigações proativas sobre esses mesmos eventos em um conjunto de dados maior: contexto de risco do usuário, histórico comportamental e sinais de sentimento. Essa perspectiva torna-se ainda mais relevante quando as regras falham e um elemento interno descobre uma tática que os controles jamais previram. Tudo o que se enquadra na responsabilidade da DLP deve ser encaminhado para essa equipe. Eles se encontram no meio do caminho, trabalhando a partir de uma única cadeia de evidências em vez de apenas metade de uma imagem cada um.
Isso só funciona se ambas as equipes receberem informações da mesma fonte, e é por isso que a base técnica importa mais do que a hierarquia. Três capacidades tornam isso uma realidade.
- Um único agente, suficientemente flexível para ambos os programas. Um único agente de endpoint captura a telemetria de movimentação de arquivos que a equipe de proteção de dados necessita para a DLP e, quando um gatilho é acionado, fornece a profundidade comportamental e forense que o risco interno exige. Não há dois agentes competindo pelo mesmo endpoint e produzindo duas versões do mesmo evento. Uma única implantação, um único fluxo de dados, uma única cronologia.
- Acesso restrito ao âmbito do programa, imposto por política. Cada programa define seu escopo, e as políticas de acesso baseadas em funções o impõem. O evento ocorre uma única vez, mas um analista de DLP avalia o que a autorização de DLP permite, enquanto um analista de risco interno avalia o que a autorização de risco interno e suas obrigações de privacidade permitem. O escopo é protegido pela política, e não por confiança.
- Decisões de proteção baseadas em consciência comportamental. Como a política de DLP e o contexto de risco do usuário residem no mesmo agente, a decisão de proteção pode ponderar ambos no momento da ação: qual é o conteúdo, para onde ele está indo e se essa pessoa, neste momento, merece um aviso, um atraso ou um bloqueio.
Isso é vantajoso para os clientes porque ninguém precisa abrir mão de coisa alguma. Cada equipe mantém seu próprio fluxo de trabalho e seu próprio escopo, mas as evidências não se fragmentam. Um alerta de DLP que se transforma em risco interno chega com seu contexto anexado, em vez de apenas um número de protocolo e uma esperança, e a organização pode mostrar, política por política, quem viu o quê e por quê.
Pense em uma escada, e não em um interruptor de luz.
A proteção dinâmica não é um salto de "permitir" para "bloquear". É uma escada com um piso térreo.
O piso térreo é a política básica para todos: visibilidade simplificada da movimentação e saída de arquivos, além de controles regulatórios que nunca são desativados. Não se trata de uma coleção completa, propositalmente, porque a maioria das pessoas, na maioria das vezes, não a necessita.
O primeiro degrau é o monitoramento aprimorado: o trabalho continua e o programa presta mais atenção. Em seguida, vêm os controles leves: um aviso, uma solicitação de justificativa, um pequeno atraso ou um redirecionamento para um aplicativo aprovado. Na parte superior encontram-se controles rígidos para momentos em que a confiança e o impacto justificam a interrupção da ação.
Os dados também importam. Classificadores de IA reconhecem o código-fonte onde a correspondência de padrões encontra dificuldades. Colar código em uma ferramenta de IA é rotina para um desenvolvedor; porém, quando isso envolve um risco elevado para o usuário ou um comportamento típico de uma fase de preparação, exige uma resposta diferente. Entenda os dados, entenda a pessoa e aplique o atrito adequado àquele momento.
Monitoramento aprimorado: profundidade quando necessário, e não o tempo todo.
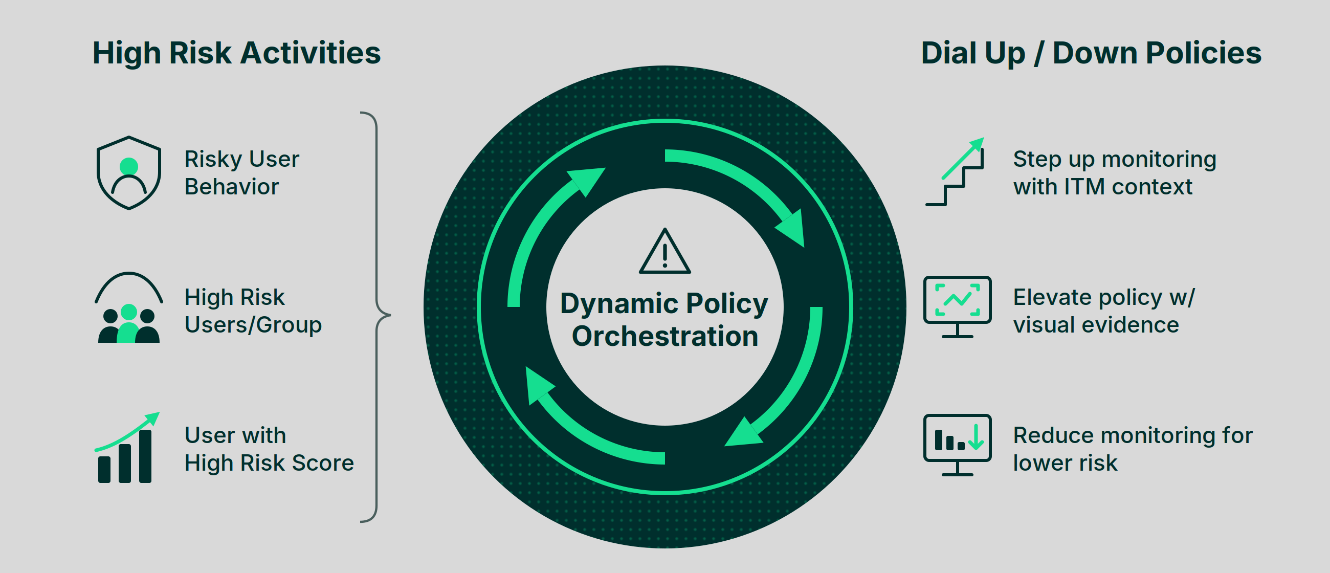
O monitoramento aprimorado é acionado, tem duração definida e se reinicia automaticamente. Um gatilho definido na política organizacional eleva uma pessoa da política básica de movimentação de arquivos para um nível de coleta mais profundo durante um período determinado. Durante esse período, os eventos são enviados com detalhes forenses sobre o arquivo e sua origem, a atividade no endpoint e na nuvem, além de capturas de tela dos momentos relevantes. Quando a janela se fecha e nada se desenvolve, a pessoa retorna automaticamente ao seu estado de referência. Ninguém precisa ser removido de uma lista de vigilância.
Os gatilhos vêm de duas direções: risco e comportamento do usuário (um pico de downloads, um primeiro upload para um destino não autorizado, um aviso ignorado, um limite de pontuação de risco) e grupo e ciclo de vida do usuário (novos funcionários nas primeiras semanas, funcionários que se desligam da empresa após o aviso prévio, contratados perto do fim do contrato, mudanças de função, qualquer pessoa em processo de RH). Elevar um grupo é uma decisão de política, e não um julgamento sobre um indivíduo.
Isso garante a privacidade e evita coleta excessiva de dados. A captura indiscriminada de telas é difícil de justificar para funcionários, conselhos de trabalhadores ou órgãos reguladores, e a maior parte dela nunca é visualizada. Ao vincular a coleta a comportamentos definidos pela política, o programa pode mostrar por que alguém foi elevado, por quanto tempo e o que foi registrado. As capturas de tela existem porque um gatilho documentado foi acionado, e não porque alguém estava curioso.
A reversão automática do monitoramento mantém os indivíduos com status elevado sob controle.
Os mesmos gatilhos acionam os controles. O que eleva alguém à condição de monitoramento também aplica um controle leve à sua próxima movimentação de dados e, se as evidências se acumularem, um bloqueio rígido. O monitoramento e a proteção são feitos a partir de uma única cadeia de evidências e, portanto, nunca se distanciam.
É aqui que a parte 2 se mostra útil: os sinais de motivação e preparação são frequentemente o que leva alguém a ser submetido a um monitoramento aprimorado, de modo que as evidências se acumulam enquanto ainda há tempo para agir. A pessoa não é sinalizada como uma ameaça; o programa simplesmente está prestando mais atenção, por um período e uma razão definidos.
O atrito leve pode revelar algo que um bloqueio rígido não revela.
Um aviso não interrompe simplesmente uma ação. Ele gera evidências. Alguém tenta enviar material confidencial para um local indevido e recebe um aviso. Talvez esse alguém perceba o erro e pare. Talvez justifique e continue seguindo um fluxo de trabalho aprovado. Talvez tente encontrar um caminho alternativo. A primeira ação pode ter sido negligente. O que acontece em seguida revela muito mais.
Dentro de limites definidos, e onde os dados e o impacto o permitirem, você pode dar espaço para que uma situação se desenvolva: o atrito protege contra o risco imediato enquanto você observa. Bloquear completamente a primeira ação questionável pode eliminar o contexto necessário para os investigadores. Isso não é uma licença para deixar que atividades perigosas ocorram; dados confidenciais ou violações de alta confiabilidade ainda recebem um bloqueio imediato e rigoroso, regido por limites alinhados entre os departamentos de RH e jurídico. Às vezes, a proteção adequada é um muro; outras vezes, é uma lombada que também indica para onde alguém está indo.
Observando a escada se mover: um caso, cinco dias
Jake, um engenheiro de software, dá aviso prévio de duas semanas numa segunda-feira. O sistema de RH identifica um potencial motivo de demissão, e a plataforma o eleva em um nível para monitoramento reforçado durante o período de aviso prévio. O acesso dele permanece inalterado, mas seus eventos são enviados com maior profundidade.
Na quarta-feira, seu volume de downloads aumentou muito acima do nível normal. Em conjunto com a demissão, isso amplia o escopo: mais atividades de endpoint e de nuvem são capturadas, incluindo capturas de tela em torno das transferências sinalizadas, para que um analista possa ver o que foi acessado e de onde.
Na sexta-feira, Jake cola um trecho de código-fonte em uma ferramenta de IA. Normalmente seria um procedimento de rotina, mas não para o seu perfil de risco atual. Um controle flexível exige uma justificativa para a empresa. Jake fecha o aviso, troca de navegador e tenta novamente.
Essa ação, e não o ato de colar, é que muda tudo. Contornar um aviso parece deliberado: a pontuação de risco aumenta, o acesso ao repositório é expandido para revisão e novas tentativas de mover o código-fonte para fora do repositório são bloqueadas. Nenhum momento isolado — demissão, pico de downloads, colagem de código — justificou, por si só, um bloqueio total. Juntos, eles contaram uma história diferente.
Agora imagine uma outra versão. O pico de quarta-feira é uma transição autorizada e a sexta-feira transcorre tranquilamente, sem maiores problemas. O período de aviso de Jake expira, a coleta é interrompida e ele retorna ao nível básico, sem que seja necessária qualquer decisão. É a escada funcionando ao contrário.
O objetivo não é fazer mais bloqueios. É uma proteção mais precisa.
"Proteção dinâmica" pode soar como uma desculpa para controles cada vez mais agressivos. Deveria ser o oposto: menos atrito para a maioria das pessoas, atrito mais preciso onde as evidências o justificam. Um controle aplicado de forma restrita é muito mais fácil de conviver do que uma política global que engloba o trabalho legítimo, levando todos a solicitar uma exceção.
Essa precisão exige governança, porque evidências mais robustas trazem responsabilidade. Os departamentos de RH e jurídico precisam estar alinhados quanto aos critérios para elevar um nível de risco, a duração dessa elevação, os dados coletados em cada nível e o que é permitido. Os limites são definidos, a revisão é auditável, as capturas de tela permanecem ocultas até o ponto de escalonamento adequado e o acesso segue as políticas definidas no escopo do programa, conforme descrito acima.
A DLP não desaparece. Ela ganha o contexto que nunca teve, de modo que os controles mais rigorosos são aplicados apenas onde são necessários — uma medida mais prática do que criar mais regras.
A seguir: como revelar os riscos que você desconhece.
A parte 1 nos deu a linguagem. A parte 2 apresentou a cadeia de evidências, com a análise de sentimentos revelando os fatores motivadores. A parte 3 mostrou como essas evidências permitem que a proteção se adapte enquanto o risco está em constante mudança.
Resta apenas uma questão: o que acontece quando o sistema passa a detectar, investigar e compilar o caso para você?
A parte 4 aborda a triagem e as investigações de ponta a ponta: conectando sinais ao longo de todo o ciclo de vida, para revelar riscos de ameaça interna emergentes, de modo que os analistas saibam onde procurar, em vez de depender exclusivamente de uma denúncia que geralmente é reativa. A necessidade é simples: usar todos esses dados valiosos para trabalhar de forma mais inteligente e identificar riscos mais rapidamente, porque a maioria das equipes não está contratando mais pessoas; os recursos estão estagnados na melhor das hipóteses, e muitas vezes estão diminuindo na era da adoção da IA.
Saiba mais
Assista ao nosso webinar recente com os cofundadores da Insider Threat Matrix, James Weston e Joshua Beaman.