
Partie 1 de 4 de notre série d'articles pour le mois de la sensibilisation aux menaces internes
Aujourd'hui, Proofpoint est fier de parrainer l'Insider Threat MatrixTM, un cadre ouvert et communautaire conçu pour aider les entreprises à mieux comprendre, détecter et investiguer les risques internes, qu'ils soient humains ou synthétiques. Notre soutien reflète une conviction de longue date : le principal défi en matière de risques internes n'est généralement pas le manque d'outils. C'est l'absence d'un cadre commun pour décrire les risques internes, prioriser les mesures de protection et relier les signaux disparates en une investigation défendable. L'Insider Threat Matrix est gérée en toute indépendance par Forscie et conserve sa neutralité vis-à-vis des éditeurs de solutions de par sa conception, le financement de son développement et de son infrastructure étant assuré par des parrainages.
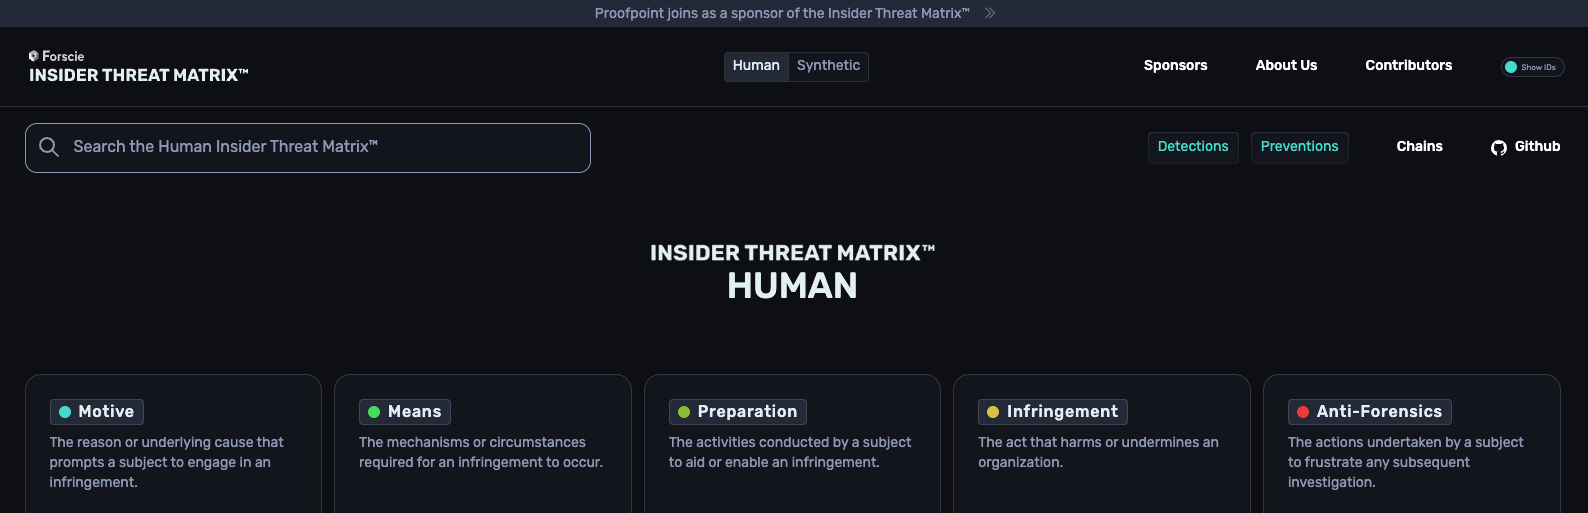
Développé par des praticiens pour des praticiens, l'Insider Threat Matrix fournit cette base. Il cartographie le cycle de vie complet d'un événement interne à travers cinq catégories : Motivation, Moyens, Préparation, Violation et Dissimulation des preuves numériques, tout en documentant plus de 800 techniques, motivations et capacités. Son étendue est à la fois sa plus grande force et la raison pour laquelle de nombreuses entreprises peinent à la mettre en pratique.
Les équipes les plus efficaces ne traitent pas l'Insider Threat Matrix comme une liste de contrôle à implémenter en une seule fois. Elles l'utilisent pour définir un langage commun entre les parties prenantes (à partir du livre blanc), prioriser les cas d'utilisation, évaluer les lacunes en matière de visibilité et guider les stratégies de détection et de prévention. Abordée de cette manière, l'Insider Threat Matrix devient bien plus qu'un cadre : c'est une feuille de route pratique pour la mise en place d'un programme mature et mesurable de gestion des risques internes.
Pourquoi cette matrice est importante aujourd'hui
Résoudre le problème de fragmentation
Les risques internes souffrent depuis longtemps d'un problème de fragmentation. Les équipes juridiques, de sécurité et de conformité, les RH et les praticiens des risques internes examinent souvent le même événement sous des angles différents, en utilisant une terminologie et des mesures du succès différentes. Cela se traduit par une certaine confusion quant aux risques les plus importants, à l'existence d'une couverture et à la manière dont les incidents doivent être investigués. L'Insider Threat Matrix répond à ce défi en fournissant un cadre commun pour comprendre les risques internes, créant ainsi une cohésion entre les parties prenantes avant même qu'une alerte ne soit générée.
Cet alignement permet de transformer la gestion des risques internes d'une fonction de sécurité réactive en un programme stratégique et proactif. Les entreprises qui obtiennent les meilleurs résultats n'essaient pas de traiter simultanément tous les scénarios liés aux risques internes. Elles utilisent le cadre pour prioriser les risques les plus importants pour leur entreprise, qu'il s'agisse du vol de propriété intellectuelle, de l'exposition de code source, de l'utilisation abusive d'accès à privilèges, de la fuite de données clients ou des risques associés à un collaborateur sur le départ. En concentrant d'abord les ressources sur les scénarios ayant le plus grand impact, les équipes obtiennent des résultats mesurables, gagnent en crédibilité et créent une feuille de route pour le renforcement de la maturité du programme.
La nécessité d'avoir confiance dans la visibilité
L'Insider Threat Matrix aide également les entreprises à répondre à une question fondamentale : sommes-nous réellement protégés ? La plupart des entreprises ont déjà consenti des investissements importants dans des technologies telles que la sécurité réseau, la prévention des fuites de données, la sécurité des identités, la détection des endpoints et les plates-formes SIEM. Pourtant, les lacunes en matière de visibilité restent courantes, et il est souvent difficile de comprendre où une protection existe et où elle fait défaut. En cartographiant les cas d'utilisation prioritaires par rapport à l'Insider Threat Matrix, les entreprises peuvent déterminer à quels endroits elles disposent d'une visibilité significative, où il existe des angles morts critiques et où les investissements dans les collaborateurs, les processus ou la technologie offriront le meilleur rendement.
Assurer une investigation adéquate au-delà de la simple détection
Sans doute plus important encore, l'Insider Threat Matrix ne se limite pas à la détection. Bon nombre de cadres aident les entreprises à identifier les activités suspectes, mais ils sont beaucoup moins nombreux à les aider à comprendre ces activités et à mener des investigations. L'Insider Threat Matrix fournit un moyen structuré de relier les comportements, le contexte et les preuves tout au long du cycle de vie d'un incident, de sorte que les enquêteurs disposent d'une image plus complète de ce qui s'est produit et pourquoi. Le résultat est une approche de l'investigation plus cohérente, plus défendable et mieux adaptée à la collaboration avec les parties prenantes des services RH, juridique et de conformité ainsi que de la direction.
L'impact peut être considérable. Les entreprises qui intègrent l'Insider Threat Matrix dans leurs programmes de gestion des risques internes constatent une réduction de la charge de travail des analystes, une résolution plus rapide des incidents et un renforcement de la confiance dans les résultats des investigations. Plus important encore, les équipes acquièrent un moyen reproductible de mesurer l'étendue de la protection, de prioriser les investissements et d'améliorer en permanence la façon dont elles détectent les risques internes et y répondent. Un client de Proofpoint a réduit de 97 % le nombre de sujets nécessitant un examen par un analyste en cartographiant les détections à l'aide de l'Insider Threat Matrix et en corrélant les comportements en fonction de 3 à 5 articles du cadre au lieu de trier des infractions isolées.
Mais comprendre le problème n'est que la première étape. Les entreprises doivent disposer des capacités adéquates pour opérationnaliser cette compréhension.
Ce dont a réellement besoin tout programme efficace de gestion des risques internes
Le parrainage de l'Insider Threat Matrix témoigne de notre engagement en faveur d'un cadre sectoriel partagé et d'un langage commun pour les risques internes. Mais un cadre ne réduit pas les risques à lui seul. L'Insider Threat Matrix aide les entreprises à définir des scénarios de risques internes. Parmi les programmes d'entreprise que nous voyons obtenir des résultats mesurables, trois fonctionnalités fondamentales distinguent systématiquement les programmes matures et efficaces de ceux submergés par des alertes et des signaux décousus. Au cours des trois prochaines semaines, notre série de blogs examinera chacun de ces piliers de risques internes :
Visibilité complète sur les risques internes — La fiabilité des investigations dépend avant tout de la qualité des preuves qui les étayent. Les programmes doivent associer la télémétrie native à l'Insider Threat Matrix, y compris les sentiments des communications, l'utilisation de l'IA, les emails, le cloud et les endpoints. La cartographie permet d'obtenir une chaîne de preuves complète dès le premier jour.
Protection dynamique — Réduisez l'exposition sans ralentir les activités. La protection doit s'adapter à la manière dont les collaborateurs travaillent réellement — en tenant compte de l'accès, du rôle et du risque — afin de sécuriser les données sur tous les canaux sans entraver la productivité.
Investigations agentiques — Lorsque la télémétrie couvre l'ensemble du cycle de vie des menaces internes, les investigations peuvent être menées de bout en bout : motif, préparation et infraction reliés de manière autonome dans un dossier étayé par des preuves. Les analystes peuvent ainsi résoudre plus rapidement les incidents et les capacités évoluent sans augmenter les effectifs.
Investigations agentiques, protection dynamique — rien de tout cela ne fonctionnera si vous n'avez aucune visibilité sur les comportements. Alors, à quoi ressemble donc une visibilité complète ? C'est ce que nous verrons dans la partie 2.
En savoir plus