
Teil 3 von 4: Dynamischer Schutz: Wenn sich die Kontrollen mit dem Risiko verändern
Warum Insider-Risiko- und Datenschutz-Teams zusammenarbeiten und warum die Betrachtung des gesamten Anwenderrisiko-Lebenszyklus dazu führt, dass sich die Vorstellung von gutem Schutz verändert.
Das Vertrauen in ein Datenschutzprogramm geht am schnellsten verloren, wenn eine für das Unternehmen geschäftskritische Aktion blockiert wurde. Wer schon einmal für die Konfiguration des DLP-Tools verantwortlich war, kennt das Procedere: Weil eine Regel eine legitime Übertragung blockiert hat, wird eine Ausnahme geschrieben, und nach genügend Fehlalarmen schalten die Richtlinien in den reinen Überwachungsmodus. Eine Schutzmaßnahme, die sich nicht situationsgerecht verhält, bietet auf Dauer keinen Schutz.
In Teil 1 ging es um die gemeinsame Sprache, die wir durch die Insider Threat Matrix™ erhalten. Teil 2 thematisierte die Beweiskette und die Analyse der Stimmung in der Kommunikation, mit der Motive sichtbar werden, bevor ein Zwischenfall eintritt. Teil 3 fragt nun: Was können wir mit diesem Kontext anfangen, bevor etwas passiert?
Das ist dynamischer Schutz. Transparenz und Kontrollen skalieren mit dem tatsächlich erkennbaren Risiko, manifestieren sich an den relevanten Punkten, behindern niemanden und ziehen sich von selbst zurück, sobald das Risiko vorüber ist.
Statische Regeln haben ein Kontextproblem
Klassische DLP-Systeme fragen: „Sollen diese Daten dorthin gelangen?“ Diese Kontrollmechanismen sind weiterhin unerlässlich, da sie versehentliche Verluste erfassen und die Basis bilden. Insider-Risiken werfen eine zweite Frage auf: „Ist es normal, dass diese Person dies genau jetzt tut?“
Stellen Sie sich einen Vertriebsmitarbeiter vor, der im Rahmen einer genehmigten Gebietsänderung 2.000 Kundendatensätze exportiert. Das ist völlig normal. Nun führt ein anderer Vertriebsmitarbeiter denselben Export durch. Er hat in den letzten Wochen mit einem Konkurrenzunternehmen Nachrichten ausgetauscht, einem Arbeitskollegen mitgeteilt, dass er kündigen will, und einen KI-Assistenten gebeten, ein Kündigungsschreiben umzuformulieren. Die Personalabteilung weiß davon nichts, denn sie wurde nicht darüber informiert. Dann werden die Datensätze exportiert.
Der Inhalt hat sich nicht verändert. Allerdings hat sich der Kontext schon vor Wochen verändert, noch bevor es überhaupt einen formalen Hinweis darauf gab, dass dieser Mitarbeiter das Unternehmen verlassen möchte. Eine statische Regel kann entweder die Aktionen beider Personen blockieren oder diese zulassen. Beide Möglichkeiten sind nicht zufriedenstellend.
Insider-Risiko- und Datenschutz-Teams treffen sich in der Mitte
Sollten Datenschutz- und Insider-Risiko-Teams zu einem Team zusammengeführt werden? Mich interessiert weniger das Organigramm als die Frage, ob die Richtlinien zusammenpassen, denn am Ende beobachten beide Teams dieselbe Situation: Daten werden an einen Ort übertragen, wo sie nicht hingehören. Das Datenschutz-Team nutzt ein DLP-Tool zum Kontrollieren solcher Datenübertragungen. Das Team für Insider-Risiken hat zusätzlich die handelnde Person, ihr Verhalten und den zeitlichen Zusammenhang im Blick.
In der Praxis betrachten beide Teams das gleiche Datenereignis aus entgegengesetzten Richtungen. Bei der DLP-Triage wird die Warnmeldung mit gerade so viel Kontext analysiert, dass sie als unkritisch eingestuft oder eskaliert werden kann. Bei der Analyse des Insider-Risikos werden dieselben Ereignisse proaktiv untersucht, allerdings mit einem Datensatz, der zusätzlich Anwenderrisiko-Kontext, Verhaltenshistorie und Stimmungssignale umfasst. Diese Sichtweise ist besonders wichtig, wenn die Regeln nicht ausreichen und ein Insider sich auf eine Weise verhält, die von den Kontrollen nie berücksichtigt wurde. Alles, was eindeutig in den Zuständigkeitsbereich von DLP fällt, geht an dieses Team zurück. Beide Teams treffen sich in der Mitte und arbeiten jeweils mit derselben Beweiskette anstatt mit einem halben Bild.
Das funktioniert nur, wenn sie auf dieselbe Quelle zugreifen. Deshalb ist die technische Grundlage wichtiger als die Berichtslinie. Dazu sind drei Dinge erforderlich:
- Ein Agent, der beide Programme unterstützen kann: Ein einzelner Endpunkt-Agent erfasst die Telemetrie zur Dateibewegung, die das Datenschutz-Team für DLP benötigt. Und wenn ein Trigger ausgelöst wird, bietet er die verhaltensbezogene und forensische Tiefe, die das Insider-Risiko-Team benötigt. Es ist nicht sinnvoll, zwei Endpunkt-Agenten einzusetzen, die um denselben Endpunkt konkurrieren und zwei Versionen desselben Ereignisses erzeugen. Stattdessen: Eine Bereitstellung, ein Datenstrom, eine Zeitleiste.
- Zugang auf Programmebene, der per Richtlinie durchgesetzt wird: Jedes Programm definiert seinen Geltungsbereich und rollenbasierte Zugriffsrichtlinien setzen diesen durch. Das Ereignis findet einmalig statt, aber ein DLP-Analyst sieht, was die DLP-Richtlinie erlaubt, und ein Insider-Risiko-Analyst sieht, was die Insider-Risiko-Richtlinie und ihre Datenschutzbestimmungen erlauben. Der Geltungsbereich wird durch eine Richtlinie geschützt, nicht durch Vertrauen.
- Verhaltensbasierte Schutzentscheidungen: Da die DLP-Richtlinie und der Anwenderrisiko-Kontext von demselben Agent ausgewertet werden, kann die Schutzentscheidung im Moment des Eingreifens beides berücksichtigen: den eigentlichen Inhalt sowie das Ziel der Datenübertragung und ob diese Person sofort eine Warnmeldung sieht oder die Aktion verzögert direkt gesperrt wird.
Das funktioniert für die Kunden, weil niemand auf etwas verzichten muss. Jedes Team behält seinen eigenen Arbeitsablauf und seinen eigenen Aufgabenbereich bei, aber die Beweise werden nicht fragmentiert. Eine DLP-Warnung, die zu einem Insider-Risiko eskaliert wird, wird mit ihrem Kontext übermittelt und nicht nur als Ticketnummer weitergereicht. Das Unternehmen kann für jede Richtlinie aufzeigen, wer was gesehen hat und warum.
Denken Sie an eine Leiter, nicht an einen Lichtschalter
Bei dynamischem Schutz springen die Entscheidungen nicht einfach zwischen „Erlauben“ und „Blockieren“ hin und her. Dieser Ansatz ist mit einer Leiter vergleichbar, die auf im Erdgeschoss steht.
Das Erdgeschoss bildet die Basisrichtlinie für alle: ressourcenschonende Transparenz zu Dateiübertragungen sowie jederzeit aktive regulatorische Kontrollen. Es wird bewusst auf eine vollständige Datenerfassung verzichtet, da dies für die meisten Anwender in den meisten Fällen nicht gerechtfertigt ist.
Auf der ersten Stufe der Leiter wird eine erweiterte Überwachung durchgeführt: Der Anwender kann normal weiterarbeiten und das Programm schaut genauer hin. Als der nächsten Stufe werden weiche Kontrollen aktiviert: eine Warnung, eine Aufforderung zur Begründung der Aktion, eine kurze Verzögerung oder eine Weiterleitung zu einer genehmigten Anwendung. Ganz oben, auf der letzten Stufe, werden die harten Kontrollen durchgesetzt, wenn die Konfidenzstufe und die Auswirkungen das Unterbrechen der Aktion rechtfertigen.
Die Daten sind ebenfalls wichtig. KI-Klassifikatoren erkennen Quellcode. Hier stößt Mustererkennung an ihre Grenzen. Das Einfügen von Code in ein KI-Tool ist für einen Entwickler Routine. Wenn diese Aktion in Kombination mit einem erhöhten Anwenderrisiko oder einem Verhalten beobachtet wird, das für die Vorbereitungsphase typisch ist, ist jedoch eine andere Reaktion erforderlich. Es geht darum, die Daten zu verstehen, den Anwender zu verstehen und genau so viel Reibung anzuwenden, wie im jeweiligen Moment erforderlich.
Erweiterte Überwachung: Detailtiefe nur bei Bedarf und nicht durchgehend.
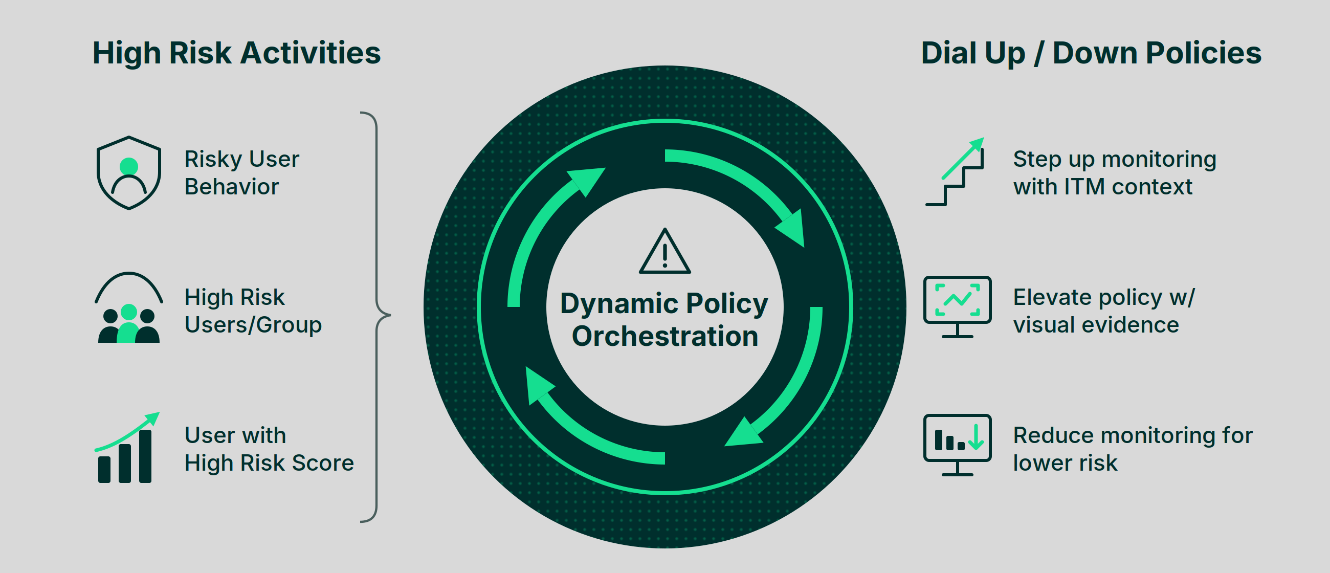
Die erweiterte Überwachung wird durch einen Trigger ausgelöst, sie erfolgt zeitlich begrenzt und setzt sich selbst zurück. Ein in der Unternehmensrichtlinie definierter Trigger führt dazu, dass auf einen Anwender statt der Basisrichtlinie für Dateiübertragungen für einen festgelegten Zeitraum eine Ebene mit umfassenderer Erfassung angewendet wird. Während dieses Zeitraums werden zu den Ereignissen zusätzlich forensische Details zur Datei und ihrer Herkunft, zu umgebenden Endpunkt- und Cloud-Aktivitäten sowie Bildschirm-Screenshots der relevanten Momente erfasst. Wenn sich das Zeitfenster schließt und keine weiteren Auffälligkeiten festgestellt werden, wird für den Anwender automatisch wieder die Basisrichtlinie angewendet. Niemand muss den Anwender von einer Beobachtungsliste nehmen.
Es gibt zwei Arten von Triggern: basierend auf Anwenderrisiko und -verhalten (eine plötzliche Zunahme des Download-Volumens, ein erstmaliger Upload an ein nicht genehmigtes Ziel, eine ignorierte Warnung, ein Schwellenwert für die Risikobewertung) sowie basierend auf der Anwendergruppe und dem Lebenszyklus (neue Mitarbeiter in den ersten Wochen, gekündigte Mitarbeiter während der Kündigungsfrist, Auftragnehmer, deren Vertrag bald abläuft, Rollenwechsel und Mitarbeiter, gegen die ein HR-Prozess läuft). Die Hochstufung einer Gruppe ist eine Richtlinienentscheidung und keine Bewertung einer Einzelperson.
Dieser Ansatz wahrt die Privatsphäre und verhindert übermäßige Datenerfassung. Flächendeckende Bildschirm-Screenshots sind gegenüber Mitarbeitern, Betriebsräten oder Aufsichtsbehörden schwer zu rechtfertigen, und die meisten dieser Screenshots werden nie abgerufen. Durch die Verknüpfung der Datenerfassung mit in den Richtlinien festgelegten Verhaltensweisen kann das Programm aufzeigen, warum jemand hochgestuft wurde, wie lange und was erfasst wurde. Die Screenshots existieren, weil ein dokumentierter Trigger ausgelöst wurde, nicht weil jemand neugierig war.
Durch die automatische Herabstufung wird die hochgestufte Gruppe als unauffällig eingestuft.
Die gleichen Trigger steuern die Kontrollen. Wenn Trigger den erweiterten Überwachungsmodus auslösen, werden parallel weiche Kontrollen für die nächste Datenübertragung aktiviert. Und wenn die Beweise dies rechtfertigen, wird eine harte Blockierung aktiv. Überwachung und Schutz basieren auf derselben Beweiskette, sodass sie sich niemals voneinander entfernen.
Hier zahlt sich Teil 2 aus: Signale für Motive und Vorbereitung lösen oft eine erweiterte Überwachung aus. Dadurch werden bereits Beweise zusammengetragen, während noch Zeit zum Handeln bleibt. Der Anwender wird nicht als Bedrohung eingestuft. Das Programm beobachtet diese Person lediglich für einen bestimmten Zeitraum und aus einem bestimmten Grund genauer.
Weiche Kontrollen können Ihnen etwas verraten, was eine harte Blockierung nicht kann
Eine Warnmeldung unterbricht nicht einfach eine Aktion, sondern schafft auch Beweise. Ein Anwender versucht, vertrauliches Material in einen unzulässigen Speicherort hochzuladen und erhält eine Sicherheitsabfrage. Wenn er seinen Fehler erkennt, beendet er die Aktion. Wenn er seine Aktion rechtfertigen kann, fährt er mit einem genehmigten Arbeitsablauf fort. Eventuell versucht er aber auch, eine andere Möglichkeit zum Erreichen seines Ziels zu finden. Bei der ersten verdächtigen Aktion kann es sich schlicht um Fahrlässigkeit handeln. Entscheidend ist, was als Nächstes geschieht.
Innerhalb festgelegter Schwellenwerte und sofern Daten und Auswirkungen dies zulassen, können Sie einer Situation Raum zur Entwicklung geben. Und während Sie zusehen, was passiert, schützt Reibung vor unmittelbaren Risiken. Durch ein striktes Blockieren der ersten fragwürdigen Handlung können Sie den Kontext verlieren, den die Analysten benötigen. Das heißt nicht, dass Sie gefährliche Aktivitäten einfach ablaufen lassen sollten. Die Übertragung geschäftskritischer Daten oder Übertragungen, die eine Sicherheitsverletzung darstellen, müssen dennoch umgehend hart blockiert werden, wobei die Schwellenwerte von der HR- und Rechtsabteilung definiert werden. Manchmal ist der richtige Schutz eine Mauer und in anderen Fällen eine Bodenschwelle, die Ihnen auch die Richtung verrät, in die sich der Anwender bewegt.
Die Bewegung auf der Leiter: ein Fall, fünf Tage
Der Softwareentwickler Jake kündigt an einem Montag mit einer zweiwöchigen Kündigungsfrist. Das System der Personalabteilung registriert einen bekannten kündigungsbezogenen Trigger, sodass die Plattform ihn während seiner Kündigungsfrist eine Stufe höher einstuft und die erweiterte Überwachung aktiviert. Sein Zugang bleibt unverändert, allerdings werden alle Ereignisse zu seinem Verhalten detaillierter erfasst.
Am Mittwoch steigt sein Download-Volumen deutlich über den Normalwert. Zusammen mit der Kündigung wird die Überwachung verstärkt: Es werden mehr Endpunkt- und Cloud-Aktivitäten erfasst, einschließlich Bildschirm-Screenshots zu den auffälligen Übertragungen, sodass ein Analyst sehen kann, was abgerufen wurde und wohin die Dateien übertragen werden.
Am Freitag fügt Jake einen Teil des Quellcodes in ein KI-Tool ein. Das ist normalerweise Routine, aufgrund seines aktuellen Risikoprofils jedoch auffällig. Eine weiche Kontrollmaßnahme fordert ihn auf, eine arbeitsbezogene Begründung einzugeben. Jake schließt die Warnmeldung, wechselt den Browser und versucht es erneut.
Diese Handlung – nicht das Einfügen des Codes – verändert alles. Das Umgehen einer Warnung wird als vorsätzlich interpretiert, sodass die Risikobewertung sprunghaft ansteigt. Zugriffe auf das Repository werden verstärkt überprüft und weitere Versuche, Quellcode extern zu verschieben, werden strikt blockiert. Mit anderen Worten: Die strikte Blockierung wurde nicht durch ein einzelnes Ereignis (z. B. die Kündigung, den plötzlichen Anstieg des Download-Volumens, das Einfügen von Code) gerechtfertigt, zusammen genommen erzählten sie jedoch eine andere Geschichte.
Stellen Sie sich nun die andere Version vor. Die Zunahme des Download-Volumens am Mittwoch erfolgt im Rahmen einer genehmigten Übergabe an einen Nachfolger und der Freitag verläuft ruhig. Nichts eskaliert. Jakes Zeitfenster endet mit seiner Kündigungsfrist, die Datenerfassung wird beendet, sodass beim Verlassen des Unternehmens die Basisrichtlinie gilt und keine Entscheidung erforderlich ist. Bei dieser Version bewegt sich der Anwender in entgegengesetzter Richtung auf der Leiter nach unten.
Das Ziel sind nicht mehr Blockierungen, sondern präzisere Schutzmaßnahmen
„Dynamischer Schutz“ kann wie eine Ausrede für immer aggressivere Kontrollmaßnahmen klingen. Dabei sollte genau der umgekehrte Fall eintreten: weniger Reibung für die meisten Anwender, präzisere Reibung dort, wo Beweise dies rechtfertigen. Eng gefasste Kontrollmaßnahmen werden viel leichter akzeptiert als globale Richtlinien, die legitime Arbeitsprozesse erfassen, sodass jeder eine Ausnahme fordert.
Für diese Präzision ist ein effektives Governance-Modell erforderlich, da umfangreichere Beweise Verantwortung mit sich bringen. Die Personal- und die Rechtsabteilung müssen sich darüber abstimmen, wodurch die Risikostufe erhöht wird, wie lange diese Erhöhung andauert, welche Daten in jeder Stufe erfasst werden und welche Aktionen jeweils zugelassen werden. Schwellenwerte sind definiert, die Überprüfung ist auditfähig, Bildschirm-Screenshots bleiben bis zum festgelegten Eskalationspunkt maskiert, und der Zugriff richtet sich nach den oben genannten programmbezogenen Richtlinien.
DLP-Tools werden nicht überflüssig, vielmehr erhalten sie den Kontext, den sie vorher nie hatten, sodass die strengsten Kontrollen nur dann eingesetzt werden müssen, wenn sie gerechtfertigt sind. Das ist deutlich praktischer als das Schreiben weiterer Regeln.
Im nächsten Teil: Risiken erkennen, von denen Sie nichts wissen
In Teil 1 haben wir die gemeinsame Sprache thematisiert. In Teil 2 ging es um die Beweiskette und die Analyse der Stimmung in der Kommunikation, mit der Motive sichtbar werden. In Teil 3 haben Sie erfahren, wie Sie die Schutzmaßnahmen basierend auf Beweisen an sich ändernde Risiken anpassen.
Eine Frage bleibt noch offen: Was passiert, wenn das System das Erkennen, Untersuchen und Aufbereiten für Sie übernehmen kann?
Teil 4 behandelt die agentenbasierte Triage und durchgängige Untersuchungen: die Verknüpfung von Signalen aus dem gesamten Lebenszyklus, um neu auftretende Insider-Risiken zu erkennen und Analysten zu zeigen, wo sie suchen müssen, sodass sie sich nicht ausschließlich auf meist reaktive Weiterleitungen verlassen müssen. Die Aufgabe ist einfach: Verwenden Sie all diese umfangreichen Daten, um intelligenter zu arbeiten und Risiken schneller aufzudecken, denn die meisten Teams bekommen nicht mehr Personal – die Ressourcen stagnieren bestenfalls und schrumpfen im Zeitalter der KI oft sogar.
Weitere Informationen
Sehen Sie sich unser aktuelles Webinar mit James Weston und Joshua Beaman, den Mitbegründern der Insider Threat Matrix, an.