
Parte 1 de 4 de nuestra serie de artículos con motivo del mes para la concienciación sobre las amenazas internas
Proofpoint anuncia hoy con orgullo su patrocinio de Insider Threat MatrixTM, un marco abierto y comunitario diseñado para ayudar a las organizaciones a comprender, detectar e investigar mejor los riesgos internos, tanto de origen humano como sintético. Nuestro apoyo refleja una convicción que defendemos desde hace tiempo: el principal reto en materia de riesgos internos no suele ser la falta de herramientas. Se trata de la falta de un marco común para describir los riesgos internos, priorizar la cobertura y relacionar señales dispares para llevar a cabo una investigación sólida y justificable. La Insider Threat Matrix está gestionada de forma totalmente independiente por Forscie y mantiene su neutralidad respecto a los fabricantes de soluciones, ya que tanto su desarrollo como su infraestructura se financian mediante patrocinios.
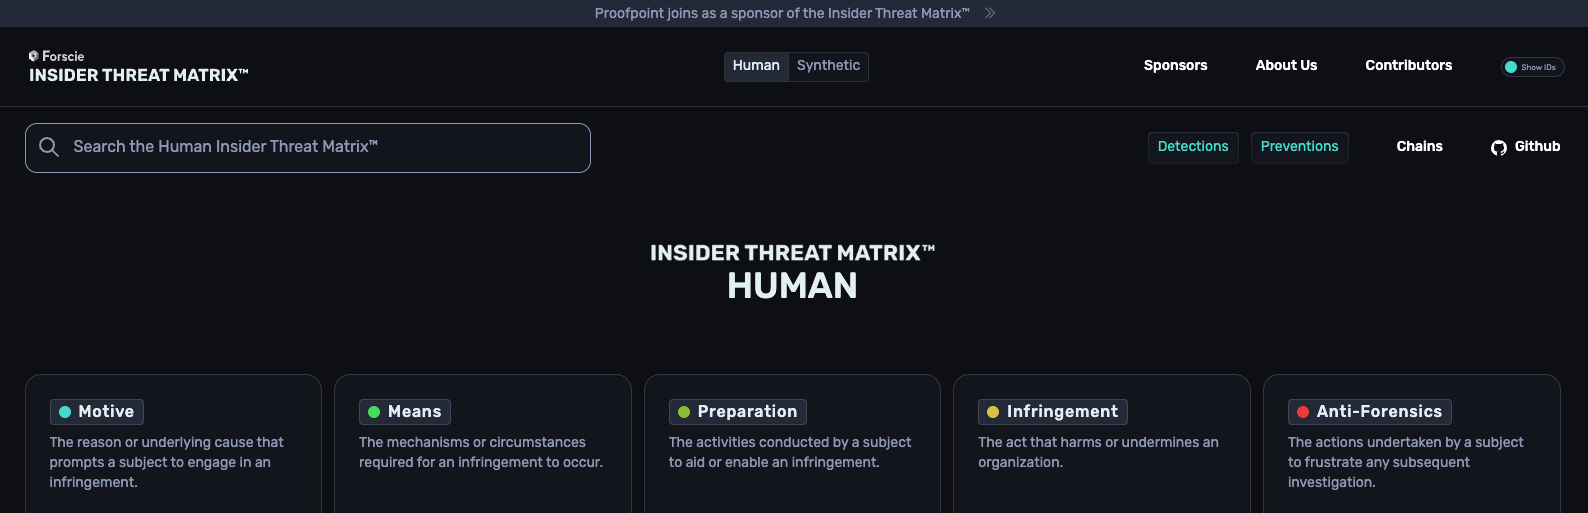
Desarrollada por profesionales para profesionales, la Insider Threat Matrix proporciona esa base. Representa el ciclo de vida completo de un evento interno a través de cinco categorías: Motivación, Medios, Preparación, Manipulación y Ocultación de pruebas digitales, además de documentar más de 800 técnicas, motivaciones y capacidades. Su amplitud es, al mismo tiempo, su mayor fortaleza y la razón por la que a muchas organizaciones les cuesta ponerla en práctica.
Los equipos más eficaces no consideran la Insider Threat Matrix como una lista de comprobación para aplicar una sola vez. La utilizan para definir un lenguaje común entre las partes interesadas (a partir del documento técnico), priorizar los casos de uso, evaluar las carencias de visibilidad y orientar las estrategias de detección y prevención. Así entendida, la Insider Threat Matrix se convierte en mucho más que un marco: es una guía práctica para desarrollar un programa sólido y cuantificable de gestión de riesgos internos.
¿Por qué es importante esta matriz hoy?
Resolver el problema de la fragmentación
Los riesgos internos llevan mucho tiempo adoleciendo de un problema de fragmentación. Los equipos jurídicos, de seguridad, de cumplimiento normativo y de recursos humanos, así como los responsables de la gestión de riesgos internos, suelen analizar un mismo suceso desde perspectivas diferentes y utilizar una terminología y unos indicadores de éxito distintos. Esto genera confusión sobre cuáles son los riesgos más importantes, dónde existe cobertura y cómo deben investigarse los incidentes. La Insider Threat Matrix responde a este reto ofreciendo un marco común para comprender los riesgos internos, lo que favorece la cohesión entre las partes interesadas incluso antes de que se genere una alerta.
Esta armonización permite transformar la gestión de los riesgos internos de una función de seguridad reactiva en un programa estratégico y proactivo. Las organizaciones que obtienen los mejores resultados no intentan abordar simultáneamente todas las situaciones de riesgo interno. Utilizan este marco para dar prioridad a los riesgos más importantes para su organización, ya se trate del robo de propiedad intelectual, la divulgación de código fuente, el uso indebido de accesos con privilegios, la pérdida de datos de clientes o los riesgos asociados a un empleado que va a dejar la empresa. Al centrar primero los recursos en los escenarios que tienen mayor impacto, los equipos obtienen resultados cuantificables, ganan en credibilidad y crean una hoja de ruta para reforzar la madurez del programa.
La necesidad de confiar en la visibilidad
La Insider Threat Matrix también ayuda a las organizaciones a responder a una pregunta fundamental: ¿estamos realmente cubiertos? La mayoría de las empresas ya han realizado importantes inversiones en tecnologías como la seguridad de redes, la prevención de pérdida de datos (DLP), la seguridad de identidades, la detección en endpoints y las plataformas SIEM. Sin embargo, las carencias de visibilidad siguen siendo habituales y, a menudo, resulta difícil saber dónde existe protección y dónde falta. Al identificar los casos de uso prioritarios en la Insider Threat Matrix, las organizaciones pueden determinar en qué áreas cuentan con suficiente visibilidad, dónde existen puntos ciegos críticos y dónde las inversiones en personal, procesos o tecnología ofrecerán el mayor rendimiento.
Garantizar una investigación adecuada que vaya más allá de la mera detección
Tal vez lo más importante es que la Insider Threat Matrix no se limita a la detección. Son muchos los marcos que ayudan a las organizaciones a identificar actividades sospechosas, pero muchos menos los que les ayudan a comprenderlas e investigarlas. La Insider Threat Matrix ofrece una forma estructurada de relacionar los comportamientos, el contexto y las pruebas durante todo el ciclo de vida de un incidente, de modo que los investigadores dispongan de una visión más completa de lo que ha ocurrido y por qué. El resultado es un enfoque de la investigación más coherente, más sólido y mejor adaptado a la colaboración con las partes interesadas de RR. HH., los departamentos jurídico y de cumplimiento normativo, así como la dirección.
El impacto puede ser considerable. Las organizaciones que incorporan la Insider Threat Matrix en sus programas de gestión de riesgos internos reducen la carga de trabajo de los analistas, resuelven los incidentes con mayor rapidez y aumentan la confianza en los resultados de las investigaciones. Y lo que es más importante aún, los equipos disponen de un método reproducible para medir el alcance de la protección, priorizar las inversiones y mejorar continuamente la forma en que detectan los riesgos internos y responden a ellos. Un cliente de Proofpoint redujo en un 97 % el número de casos que requerían la revisión de un analista al relacionar las detecciones con la Insider Threat Matrix y correlacionar los comportamientos en función de entre 3 y 5 elementos, en lugar de clasificar las infracciones de forma aislada.
Pero comprender el problema no es más que el primer paso. Las organizaciones deben contar con las capacidades adecuadas para llevar este conocimiento a la práctica.
Lo que realmente necesita un programa eficaz de gestión de riesgos internos
El patrocinio de la Insider Threat Matrix pone de manifiesto nuestro compromiso con un marco común para el sector y un lenguaje compartido en materia de riesgos internos. Pero un marco por sí solo no reduce el riesgo. La Insider Threat Matrix ayuda a las organizaciones a definir escenarios de riesgos internos. Entre los programas corporativos que logran resultados cuantificables, observamos tres características fundamentales que distinguen de forma sistemática a los programas maduros y eficaces de aquellos que se ven desbordados por alertas y señales inconexas. Durante las próximas tres semanas, nuestra serie de entradas de blog analizará cada uno de estos pilares de la gestión de riesgos internos:
Visibilidad completa de los riesgos internos — La fiabilidad de las investigaciones depende, ante todo, de la calidad de las pruebas en las que se basan. Los programas deben establecer una correspondencia entre la telemetría nativa y la Insider Threat Matrix, incluido el análisis del tono de las comunicaciones, el uso de la IA, los correos electrónicos, la nube y los endpoints. Esta correspondencia permite obtener una cadena de pruebas completa desde el primer día.
Protección dinámica — Reduce la exposición sin ralentizar las actividades. La protección debe adaptarse a la forma en que trabajan realmente los empleados, teniendo en cuenta el acceso, el rol y el riesgo, para proteger los datos en todos los canales sin obstaculizar la productividad.
Investigaciones agénticas — Cuando la telemetría abarca todo el ciclo de vida de las amenazas internas, las investigaciones pueden llevarse a cabo de principio a fin: el motivo, la preparación y la infracción se relacionan automáticamente en un único expediente respaldado por pruebas. De este modo, los analistas pueden resolver las incidencias con mayor rapidez y aumentar su capacidad sin necesidad de ampliar la plantilla.
Investigaciones agénticas, protección dinámica… nada de eso funcionará si no tiene visibilidad del comportamiento. Entonces, ¿en qué consiste exactamente una visibilidad completa? Eso es lo que veremos en la parte 2.
Más información