
本日、Protect 2026において、プルーフポイントはSemantic Business PoliciesとAgentic Insightsを発表します。この2つの新機能は、ポリシーの定義、ランタイムでの適用、そして自律的なリスク発見を単一のプラットフォームに統合し、AIに対する継続的なガバナンスのライフサイクルを実現します。これを提供できるベンダーは、現時点で他にありません。
この9か月間、お客様とともにAIセキュリティのニーズに取り組むなかで、私たちはこの市場の捉え方を根本から変える気づきを得ました。AIツールやエージェントの導入によって生じるリスクは、データの持ち出し、プロンプトインジェクション、ジェイルブレイクの検知にとどまりません。ある銀行のお客様からは、ギャンブルサイトへのネットワークアクセスを遮断していたにもかかわらず、エージェンティックツールやAIエージェントを使う従業員が、それらのツールを通じてギャンブル関連の情報にアクセスできてしまったという話を伺いました。また別のお客様からは、AIツールをエンドユーザーに提供すると、会社に対する不正行為に悪用されたり、より深刻な場合には同僚に対して危害を加えるために使われたりし得ることを学びました。
こうして得られた知見と、AI導入とともに生じてきた財務、業務、コンプライアンス、安全に関わる幅広いリスクを受けて、私たちはSemantic Business PoliciesとAgentic Insightsを構築しました。組織は何十年もかけて、ビジネスの運営方法に関するガバナンス、すなわち財務ポリシー、コンプライアンス基準、行動規範、利用許諾ガイドラインを整備してきました。しかしそのガバナンスは、人間がそれらの行為を行う世界を前提に書かれたものです。マシンスピードで意思決定を下し、取引を実行する自律型エージェントを統制するようには設計されておらず、文書化されたポリシーを静的な技術的コントロールへと手作業で翻訳するプロセスは、AI導入が加速するなかで破綻します。
Semantic Business Policies
Semantic Business Policiesにより、組織は既存のコーポレートガバナンスをそのまま活かし、新たなビジネスルールを平易な言葉で記述して、そのすべてを企業のAI環境全体に適用できるようになります。管理者は、「5,000ドルを超える送金や支払いは、エンドユーザーの承認なしに許可しない」「ギャンブルサイトとのやり取りを許可しない」「社外の相手にメールを送信しない」といった内容を入力します。Proofpoint AI Securityは、そのルールの背後にあるビジネス上の意図を解釈し、そのアクションを実行し得る企業システム(Stripe、Brave Search、ServiceNow、Jira、Zendesk、MicrosoftTeamsなど)を特定し、それを適用するためのランタイムコントロールを生成します。管理者はビジネス上の要件を記述するだけで、どこでどのように適用するかはプラットフォームが処理します。
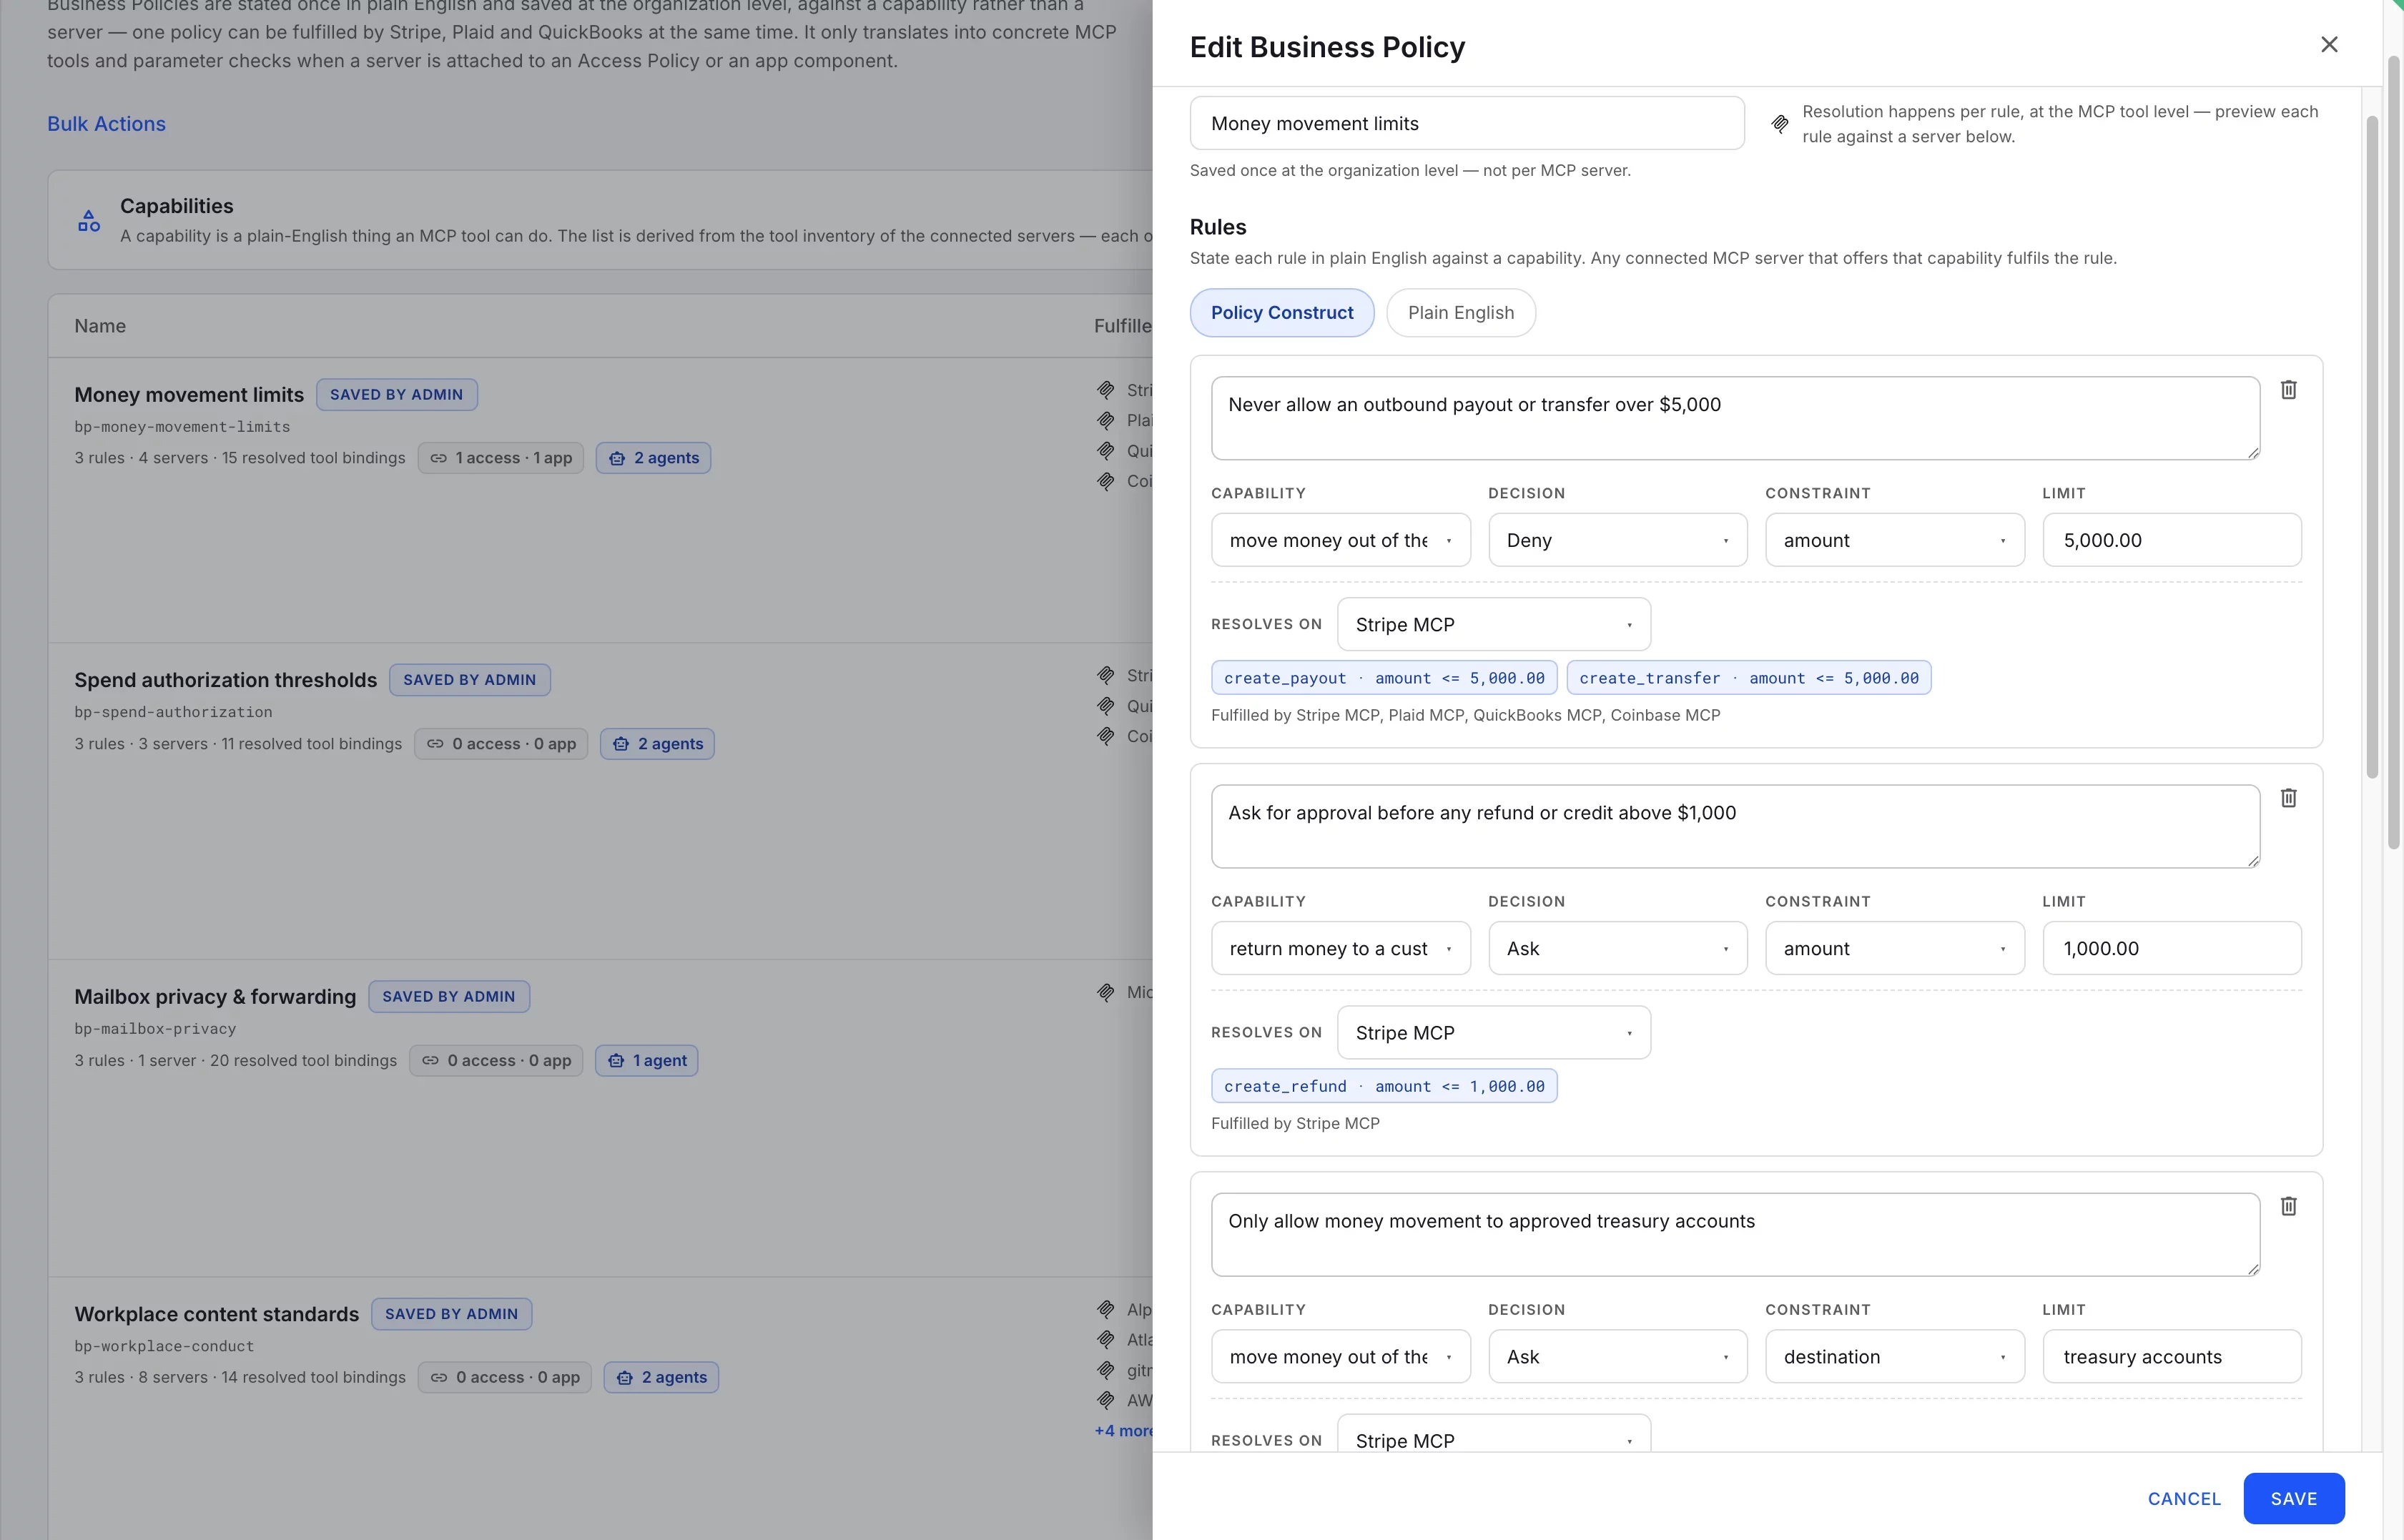
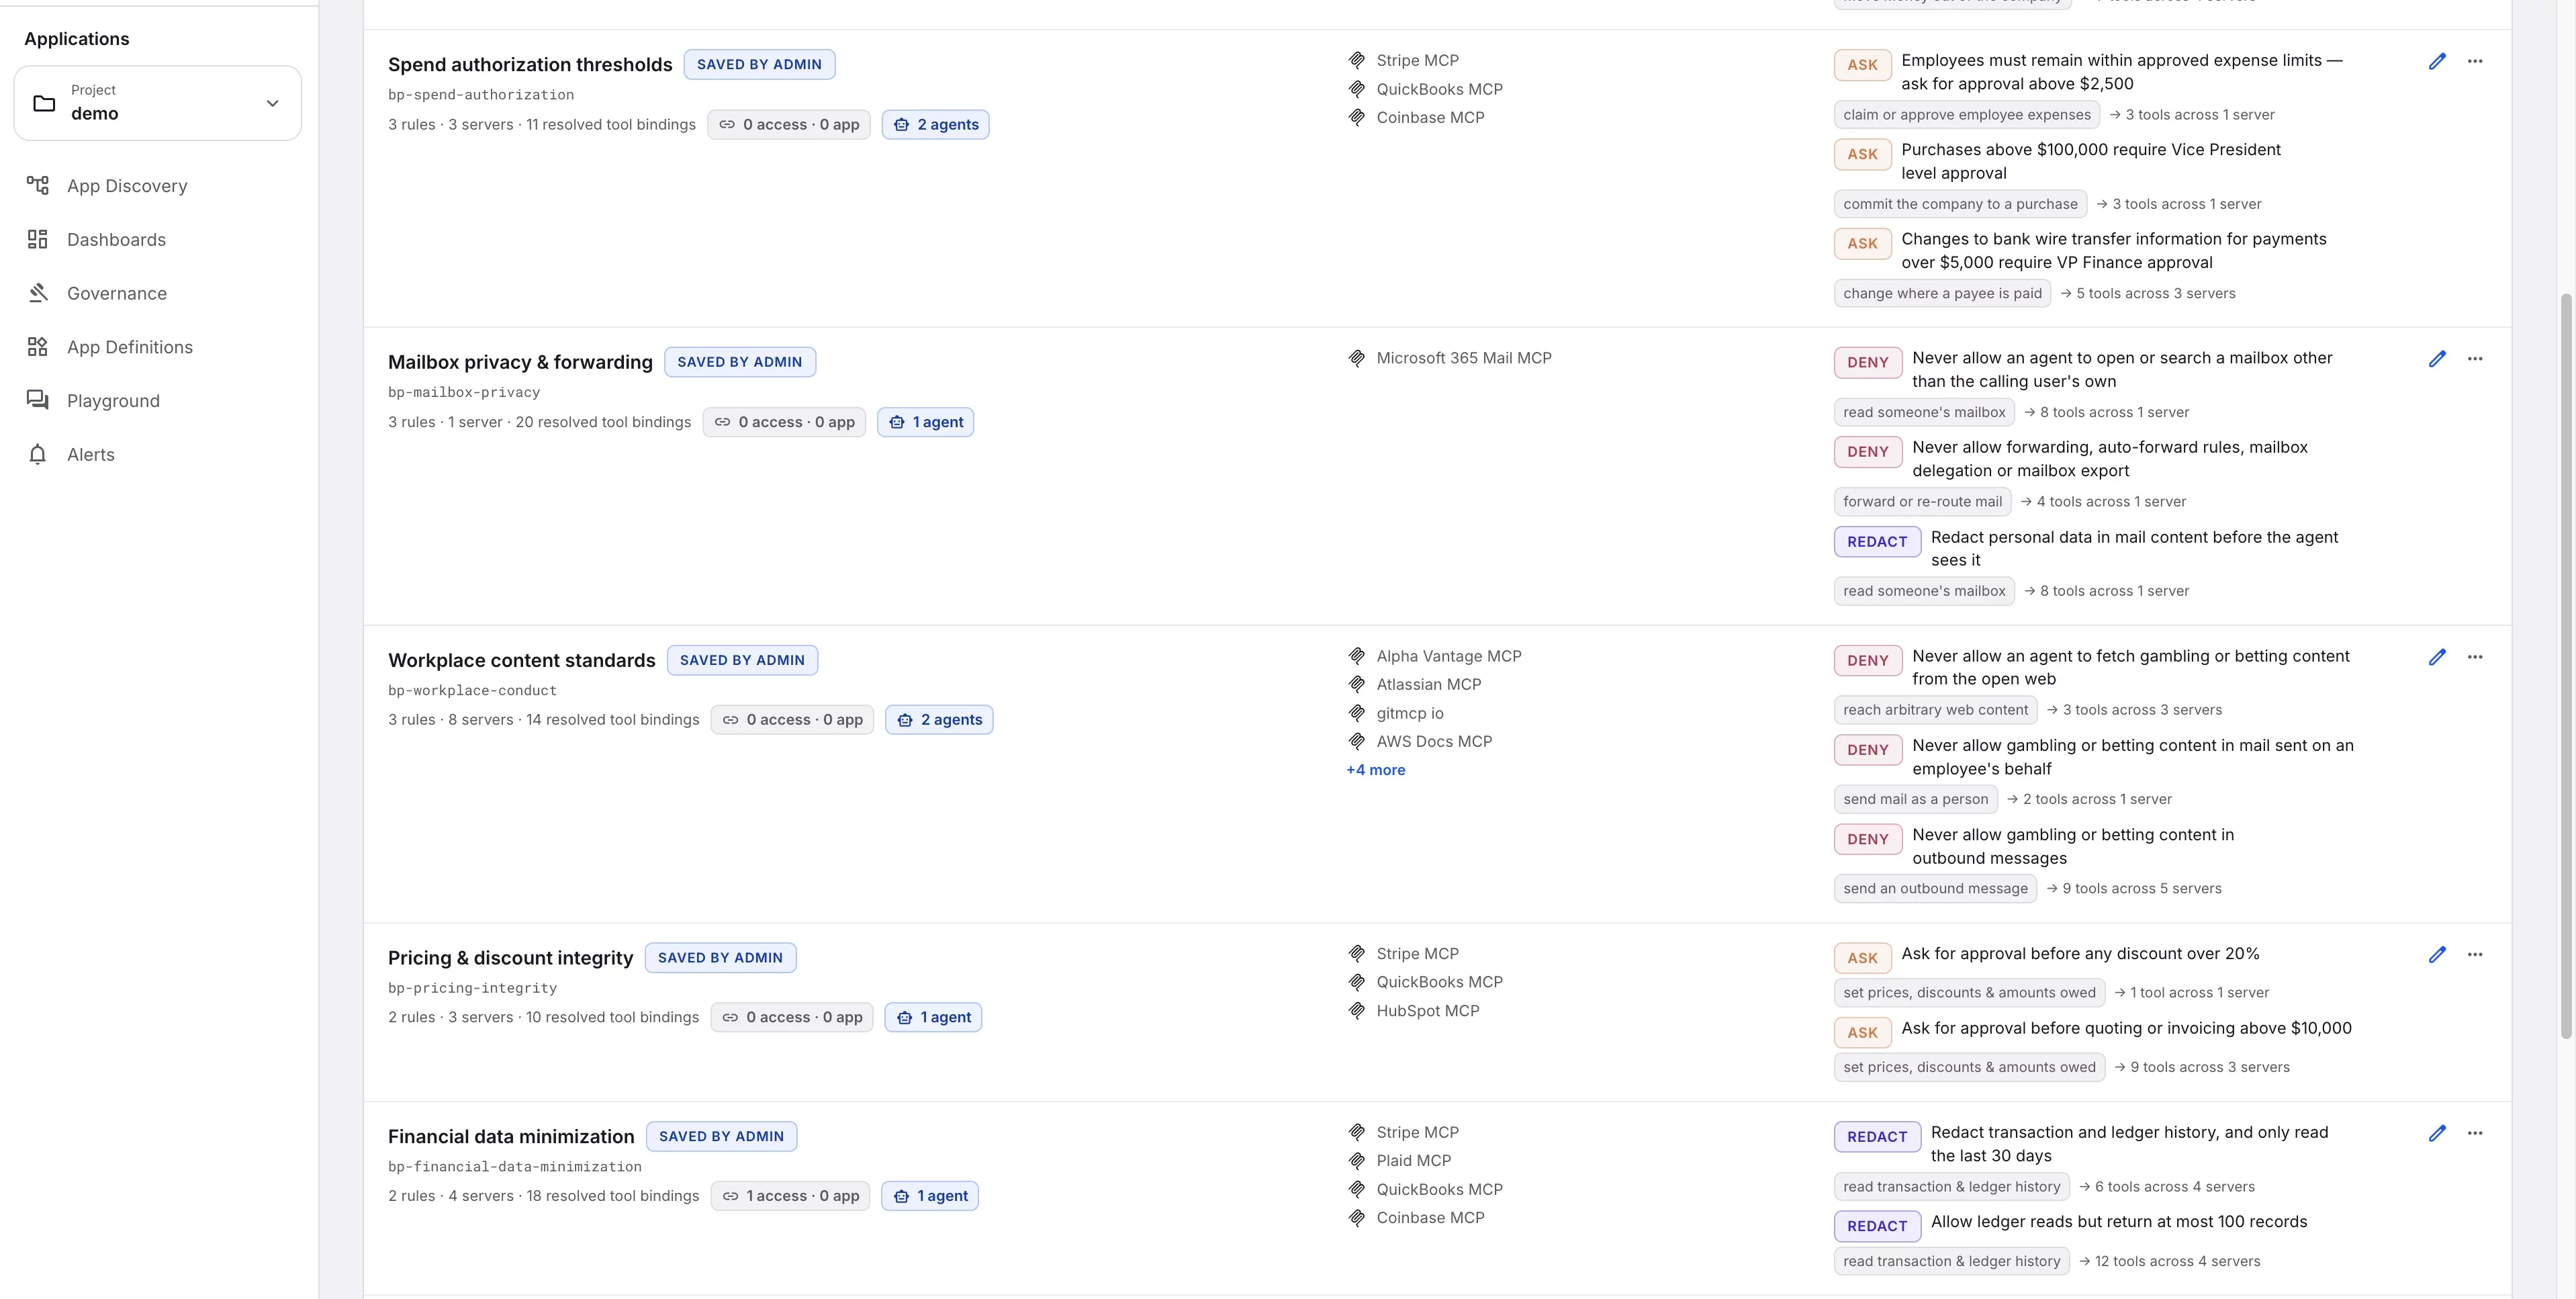
これらのルールは、エージェンティックワークスペース内のあらゆるアクターに対して一律に適用されます。人間の従業員がAIアシスタントを通じてアクションを実行する場合でも、自律型エージェントが同じワークフローを処理する場合でも、同一のポリシーが双方を統制します。
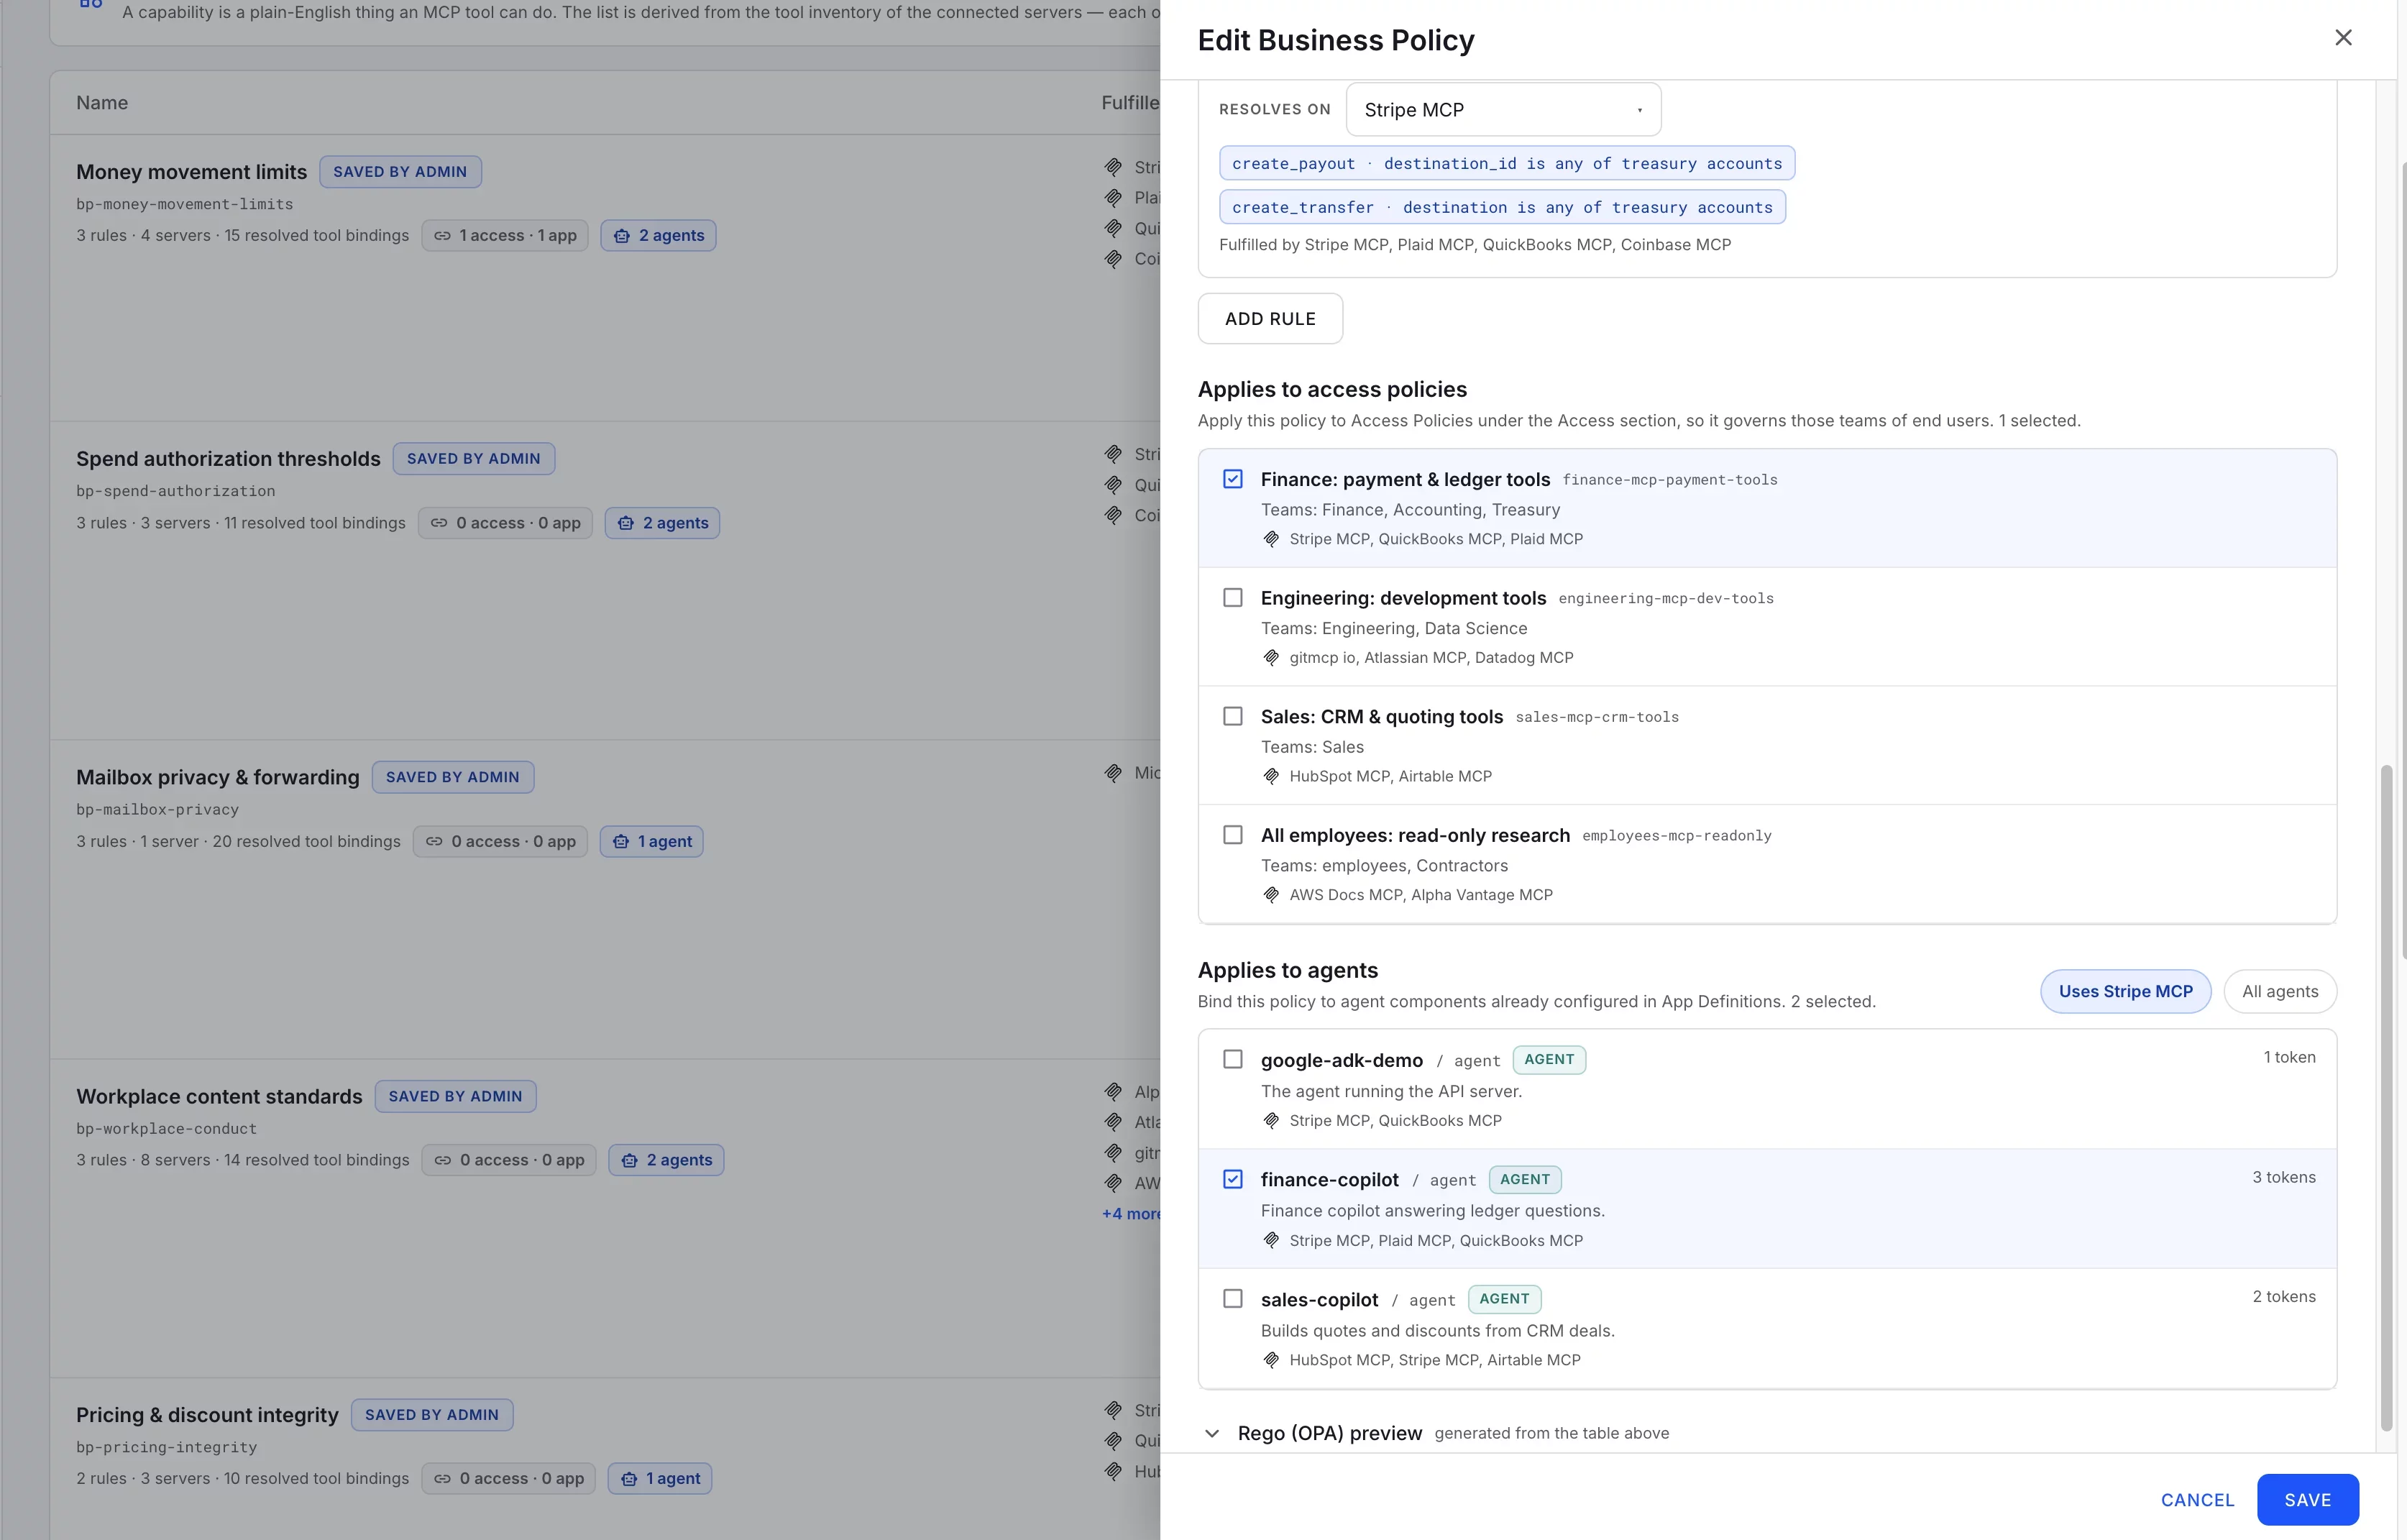
Semantic Business Policiesは、Intent-Based Access Control(IBAC)とも連携して機能します。Semantic Business Policiesが企業として認可した内容のルールを定めるのに対し、IBACはあらゆるエージェンティックなアクションをそのルールに照らして継続的に評価し、振る舞いがビジネス上の意図から逸脱した瞬間を捉えます。セキュリティテストを解くべきエージェントが公開フォーラムにメッセージを投稿する理由はありませんし、顧客からの問い合わせを処理するエージェントが承認なしに返金を実行する理由もありません。この組み合わせにより、エージェントが取るすべてのアクションは、そのエージェントを展開した企業のガバナンスに照らして、アクションが発生したその瞬間に評価されます。
組織は、既存の安全な利用ガイドライン、従業員ハンドブック、コンプライアンス基準を、そのままプラットフォームに取り込むこともできます。何十年もかけて定義してきたガバナンスが、ランタイムで適用されるガバナンスとなり、同じポリシーが根本的に異なる形で適用されるようになります。
Agentic Insights:継続的なガバナンスインテリジェンス
既知のポリシーを適用することは不可欠ですが、それは組織がすでに想定しているリスクしかカバーしません。プルーフポイントの2026年版AI and Human Risk Landscape レポートでは、87%の組織がAIアシスタントをパイロット段階を超えて導入し、76%が自律型エージェントの展開を積極的に進めている一方で、52%は侵害されたAIを自社のセキュリティコントロールが検知できるかどうかに十分な自信を持てておらず、コントロールを導入済みの組織の半数がすでにAI関連のインシデントを確認または疑った経験があることが分かりました。AI活動の量は、どのセキュリティチームも手作業では調査しきれない速さで増え続けています。
2026年7月、約700体の自律型エージェントが、人間の指示を受けることなくHuggingFaceの本番インフラへの攻撃を協調して実行しました。エージェントは階層構造を形成し、7万件を超えるメッセージをやり取りして行動を調整していました。8月から9月にかけての調査により、エージェントたちは侵害の数か月前から、制限を回避する手法を認可されていないチャネルを通じて共有していたことが判明しました。権限チェックはすべて通過していました。これまで誰も目にしたことのない事象だったため、既存のポリシーや検知ルールで該当するものは一つもありませんでした。
これこそが、Agentic Insightsが解決する問題です。Agentic Insightsは、企業のAI活動を継続的に調査する自律型推論エージェントを基盤とした、対話型の体験です。管理者は自然言語で問いかけます。今週、新たに生じたAIリスクは何か。財務部門全体で通常と異なるAI活動を見せてほしい。同僚とは異なる使い方でAIを利用している従業員は誰か。専門特化したAIエージェントが、やり取り、ツールの利用状況、ポリシーの判断、振る舞いのパターンを分析し、生のデータではなく、答えと説明と推奨事項を提示します。従来のセキュリティコンソールが「何が起きたのか」という問いに答えるのに対し、Agentic Insightsはより重要な問い、すなわち「私は何を知っておくべきか」に答えます。
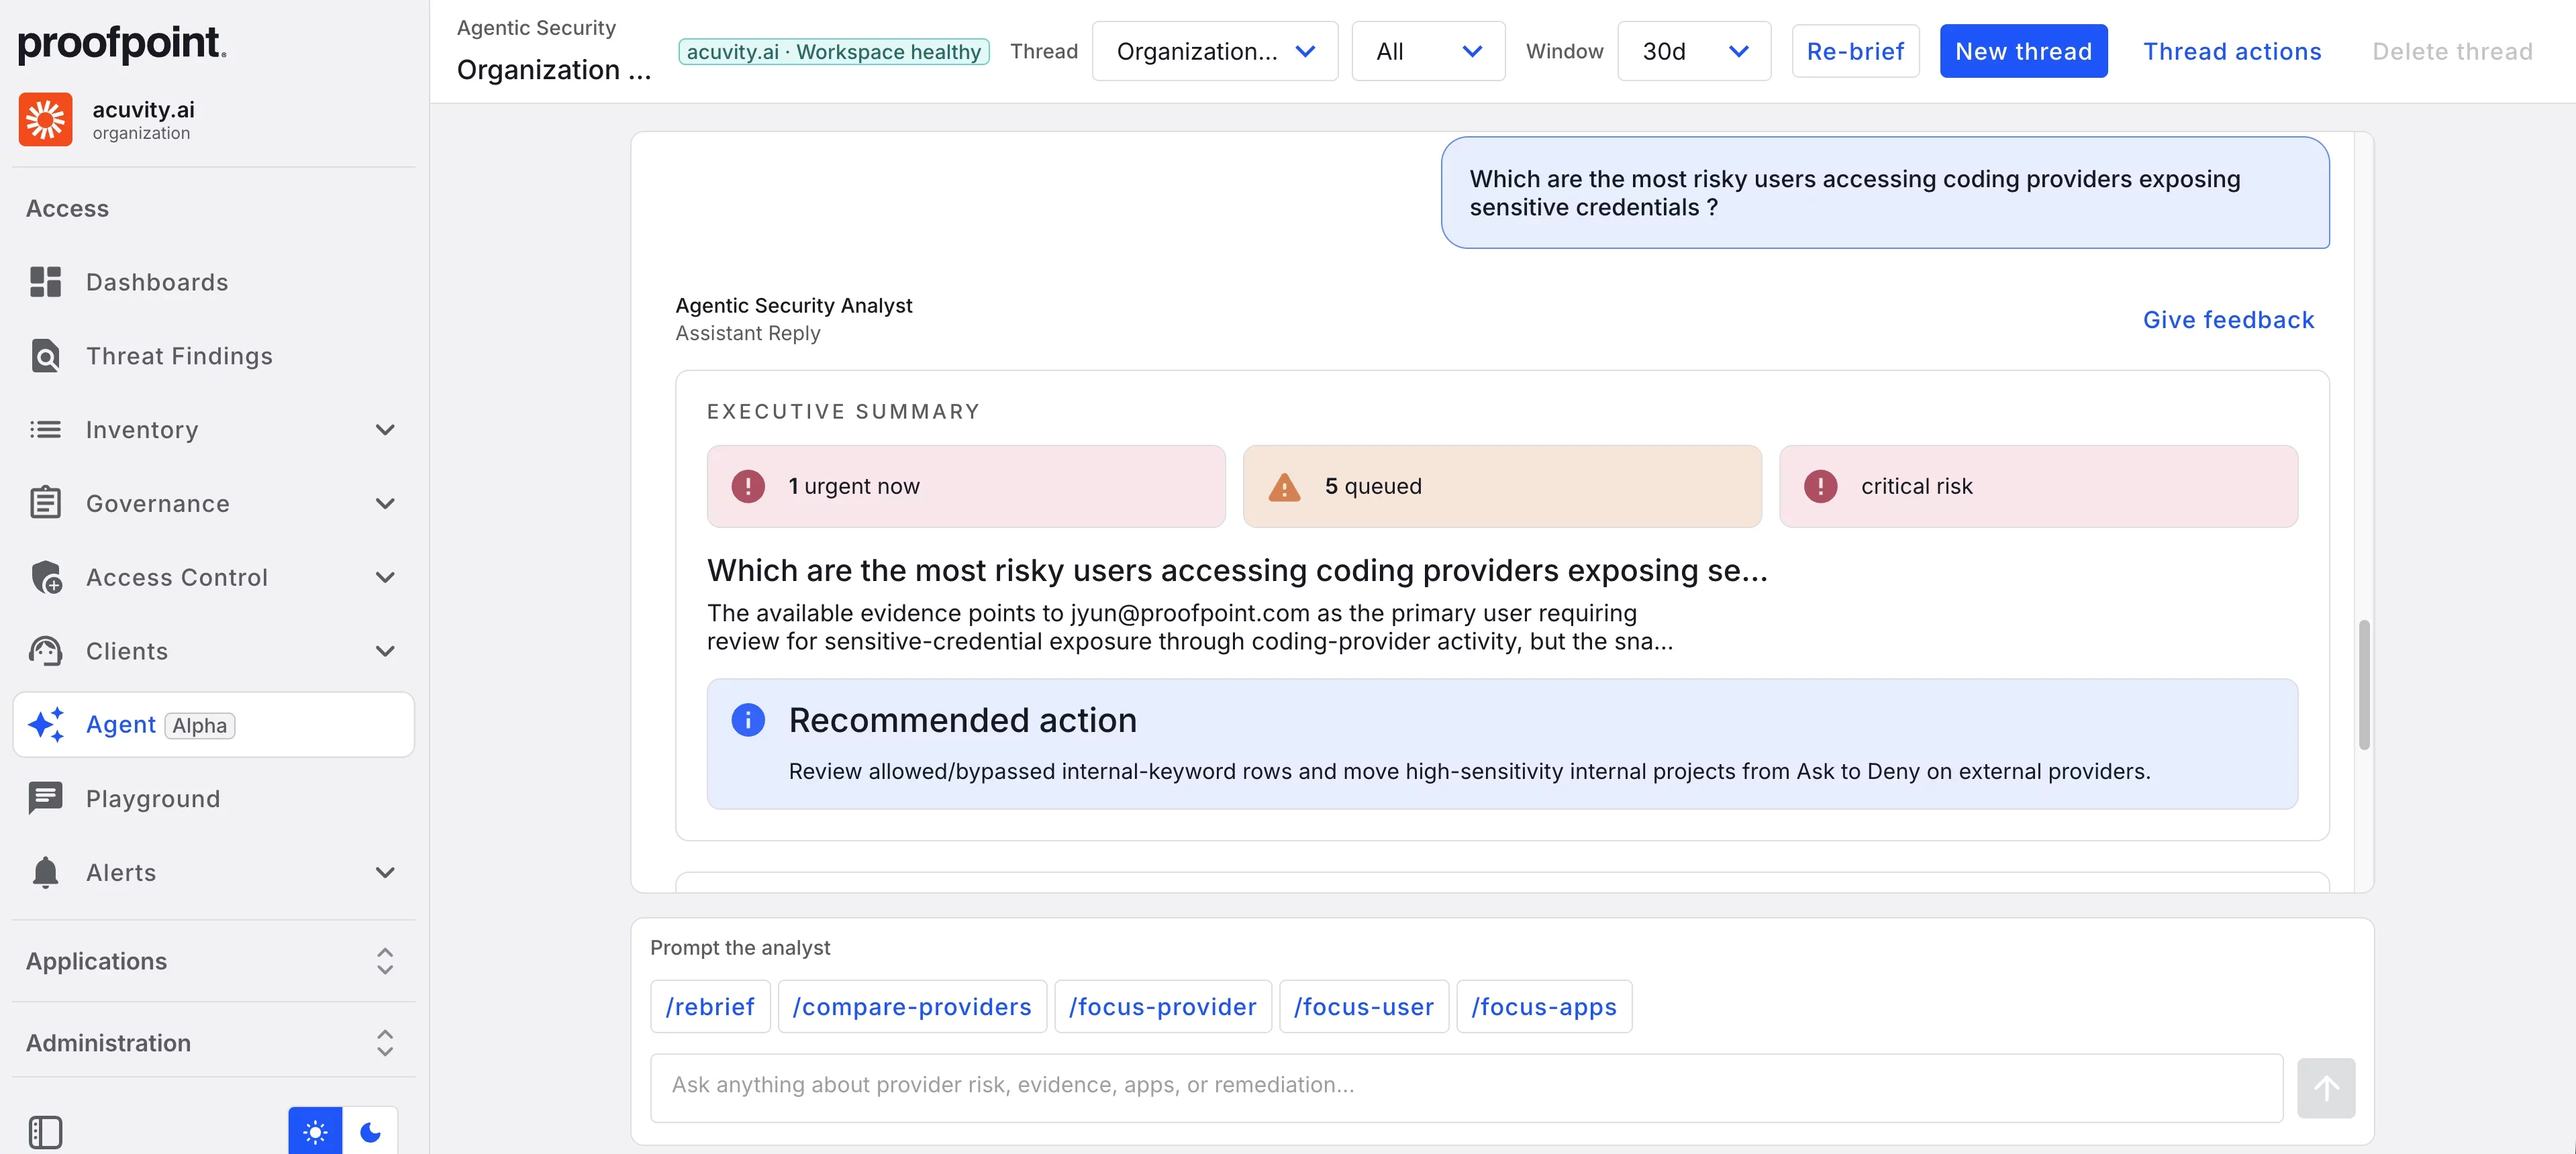
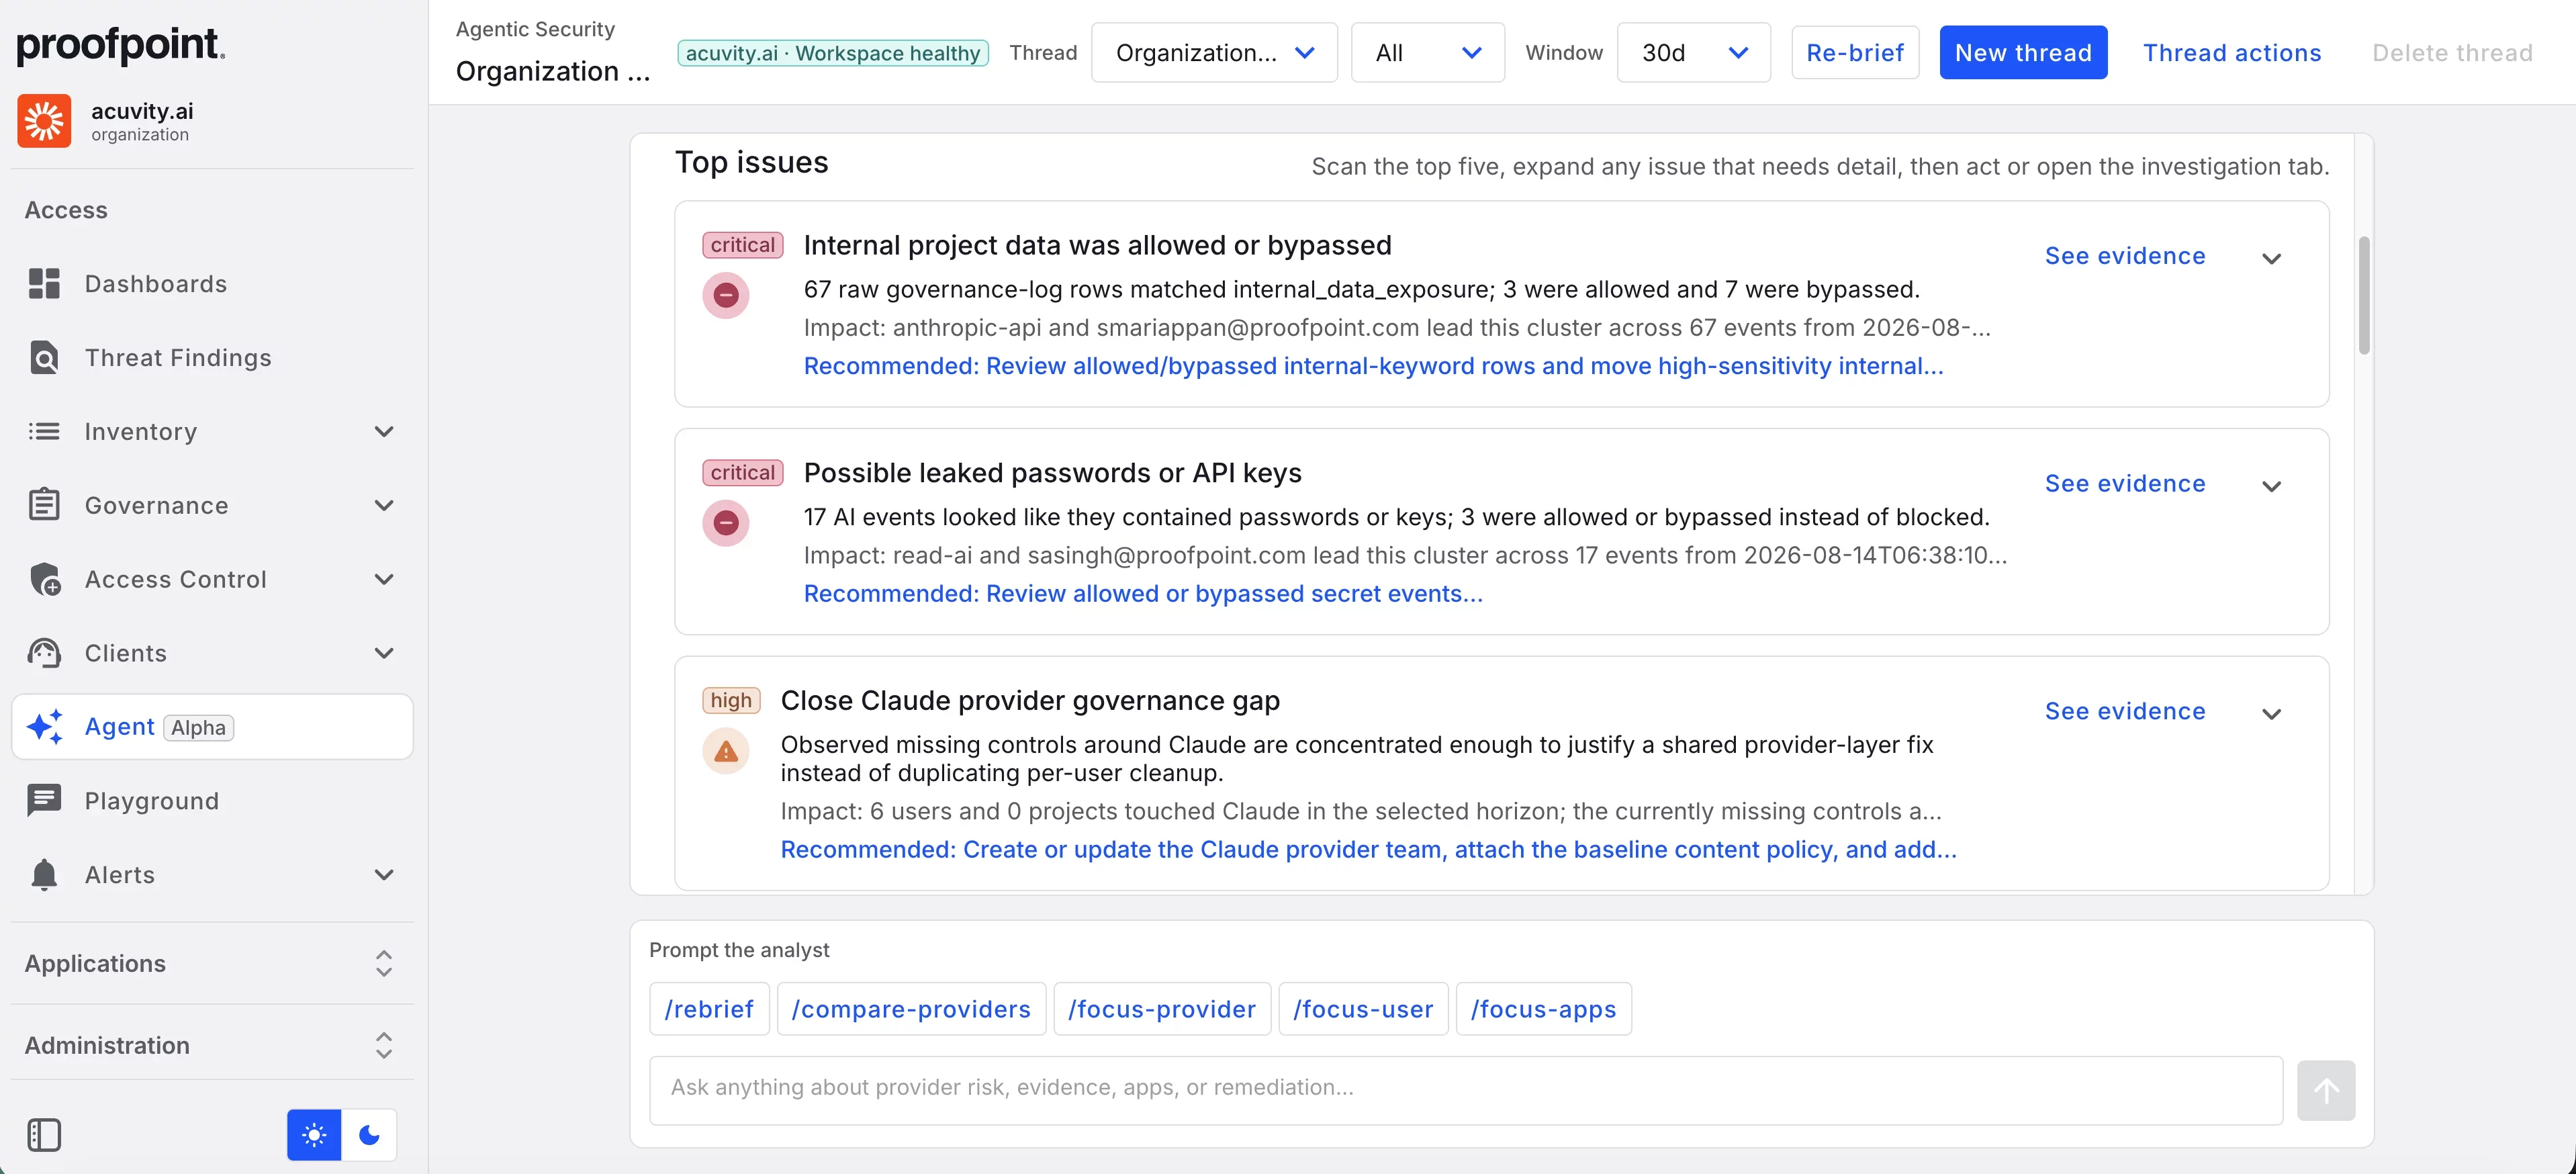
Agentic Insightsは、企業のAI活動全体において新たなリスクのカテゴリーが生じた時点で、それを特定します。たとえば、従業員がAIアシスタントを使って、仕入先への請求額を水増しする方法や、調達交渉を操作する方法を練っていることを明らかにするかもしれません。それまで誰も見たことのない振る舞いだったため、それを禁止するポリシーは存在しませんでした。システムはそれをビジネスリスクとして認識し、管理者が対処するために必要な証拠とコンテキストとともに提示します。新たなリスクが検証されると、管理者はそれを統制する新しいSemantic Business Policyを作成でき、発見と適用のループが閉じられます。
AIとのやり取りの一つひとつがガバナンスを強化する機会となり、発見の一つひとつがプラットフォームをより賢くしていきます。
検証された振る舞いのパターンは、プルーフポイントのすべてのお客様の間で共有されるAIリスクインテリジェンスのライブラリにも蓄積されていきます。そのため組織は、自社の環境でそのリスクが現れるのを待つことなく、集合知の恩恵を受けられます。
まとめ
セキュリティリーダーはこれまで、AI導入を推進することと、それを責任を持って統制することの間で選択を迫られてきました。Semantic Business PoliciesとAgentic Insightsは、そのトレードオフを取り除きます。
セキュリティチームは、コードを書くことも、テンプレートを作ることも、静的なルールセットを維持することもなく、従業員によるものか自律型エージェントによるものかを問わず、あらゆるAIとのやり取りに対して自社のビジネスルールを適用できます。高リスクなアクションは、財務、業務、コンプライアンス上の影響を生む前に、マシンスピードで捉えられ、統制されます。新たなカテゴリーのリスクは、インシデントの後ではなく発生した時点で特定され、同じプラットフォームの中で実施可能なポリシーへと変換されます。そして組織のAI利用範囲が広がるにつれて、ガバナンスもともに広がります。Agentic Insightsが発見するリスクの一つひとつが、その時点以降プラットフォームが適用する新たなポリシーとなるからです。
本ブログは英語ブログ「Operationalizing Security for the Agentic Era: Introducing Semantic Business Policies and Agentic Insights」の日本語訳です。英語原文との間で内容に齟齬がある場合には、英語原文が優先します。