
主な調査結果
- 中国語圏のフィッシングおよび詐欺のエコシステムで、中心的な存在を狙った阻止措置が実施されました。プルーフポイントのデータでもっとも大量に確認されていた脅威に、大きな打撃を与えるものです。
- プルーフポイントは、民事訴訟とテイクダウン措置で、Microsoftをはじめとする民間および公的機関のパートナーを支援しました。
- プルーフポイントのキャンペーンデータで、メールによる直接的な脅威として最大規模なのが、リサーチャーがCoGUI、CoAceV、CoFish_Wsと名付けた3つのフィッシングキットです。いずれも日本の組織を積極的に狙っており、今回の措置の対象に含まれています。
- これらのフィッシングキットに関連するキャンペーンは、消費者向けや金融のブランドを中心に有名企業になりすまし、数億通のメッセージを配信しています。
- プルーフポイントは、これらのフィッシングキットがすべて共通のルーツを持ち、重複するアフィリエイトに使われていると、高い確度で評価しています。
- YAM StoreやIron Manなど、より広いエコシステムを支える存在も対象にした今回の阻止措置は、これらのフィッシングキットの有効性と成功率に影響を与える可能性があります。脅威アクターは、運用面、評判面、金銭面で損害を被るおそれがあります。
概要
最近、中国語を話すサイバー犯罪の脅威アクターのグループと、その認証情報フィッシング活動を支えるインフラを標的とした阻止措置が実施されました。
CoGUIと関連インフラは、民間と公的機関のパートナーが連携して阻止しました。パートナーには、プルーフポイント、Microsoft、日本サイバー犯罪対策センター(JC3)、Resecurity、Cloudflare、Oracle、TRM Labsが含まれます。Microsoftと共同原告のHealth-ISACは、YAM Storeの脅威アクターと、フィッシング活動に関与した個人に対する訴訟も起こしました。さらに両者は、YAM Store、CoGUI、Iron Manによる詐欺を可能にしていたドメインを差し押さえ、転送先を変更しました。
米国フロリダ州南部地区連邦地方裁判所への民事訴訟を含む今回の措置は、CoGUIの運用と脅威活動全体に大きな影響を与える可能性があります。
プルーフポイントは、Microsoftの措置を支援しました。プルーフポイントの可視性から得た脅威データとして、悪意のあるドメインや、CoGUI、CoAceV、CoFish_wsのキャンペーンに関する情報を提供しています。訴訟用の陳述書も提出しました。
阻止措置とあわせて、差し押さえたドメインには次のスプラッシュページが表示されました。
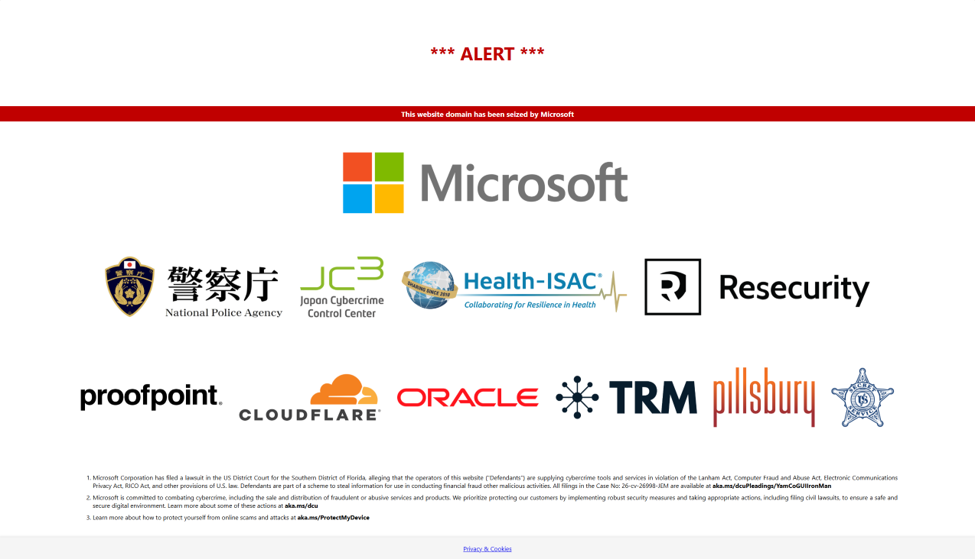
図 1:悪意のあるサイトの訪問者に表示されるスプラッシュページ
数億通の悪意あるメッセージを送り、金銭詐欺を試みてきた脅威アクターを狙ったテイクダウンは、中国語圏のフィッシングのエコシステムに測定可能な影響を与えるでしょう。複数の脅威グループの運用にも、大きな支障が出ると見られます。
背景
2024年末ごろ、プルーフポイントのリサーチャーは、日本を継続的に狙う新たなフィッシング活動のクラスターを特定しました。大量のメールキャンペーンを伴うものでした。その後、リサーチャーが「CoGUI」と呼ぶフィッシングキットの詳細を公開しました。このキットは、日本や海外の有名企業になりすまし、ユーザー名、パスワード、クレジットカード情報などの支払いデータを盗み出していました。
公開の数日後、フィッシングキットの開発者は、このレポートに対する茶化したと思われる文言をキットに仕込みました。ネットワーク通信に、新たなパターン「coguicogui」が現れたのです。
それ以来、回避能力の高いこのキットによって、日本は、キャンペーン量で見るとプルーフポイントのデータでもっとも標的にされている国になりました。プルーフポイントは、CoGUIフィッシングキットを使い、組織を狙ってユーザー名、パスワード、支払いデータを盗もうとするメールを、毎月1億通以上検出してブロックしています。
1年以上たった現在も、プルーフポイントのデータによると、サイバー犯罪者はCoGUIフィッシングキットを定期的に使っています。さらに、CoGUIと密接に関連する別の2つのフィッシングキットも登場し、中国語圏のフィッシングキットのエコシステムが拡大しました。プルーフポイントはこれらをCoAceV、CoFish_wsと名付け、3つのキットすべてに関連があると高い確度で評価しています。
これらはより広いエコシステムの一部です。Microsoftのデータによると、YAM Store、CoGUI、Iron Manは、2026年1月以降、世界の75,000を超える組織を狙った、10億通を超える悪意あるメッセージの配信を可能にしました。
キャンペーンの詳細
プルーフポイントは、これらのフィッシングキットがなりすましたブランドを、合計で66種類確認しました。大半が日本のブランドです。なりすまされたブランドの例には、Amazon、PayPay、MyJCB、Apple、オリコ、楽天、SMBC、セゾンカード、イオンカード、UCカード、松井証券、DHL、ヤマト運輸があります。
| フィッシングキット名 | キャンペーン数 | 使用されたユニークドメイン数 |
| CoGUI | 1,081 | 13,586 |
| CoAceV | 242 | 2,812 |
| CoFish_Ws | 19 | 191 |
表 1:フィッシングキットの統計
これら3つのフィッシングキットが使うユニークドメインは、追跡を始めてからの合計で約17,000件を確認しています。ドメインは頻繁に作成され、入れ替えられています。たとえば、2026年7月1日から9月17日までの間には、完全修飾ドメイン名(FQDN)で3,788件のユニークなものが、3つのキットで使われていました。フィッシングインフラを大規模に購入、管理できる能力とリソースを備えた、動的な運用だとわかります。
メールのルアーはさまざまで、金融や銀行の情報、クレジットカードや支払いアカウントの詳細、消費者向け小売の情報、配送や輸送などをテーマにしています。メッセージにはURLが含まれます。CAPTCHAを含むさまざまなフィルタリングを経て、なりすまされた企業のログインページや支払いページを装ったランディングページに誘導されます。
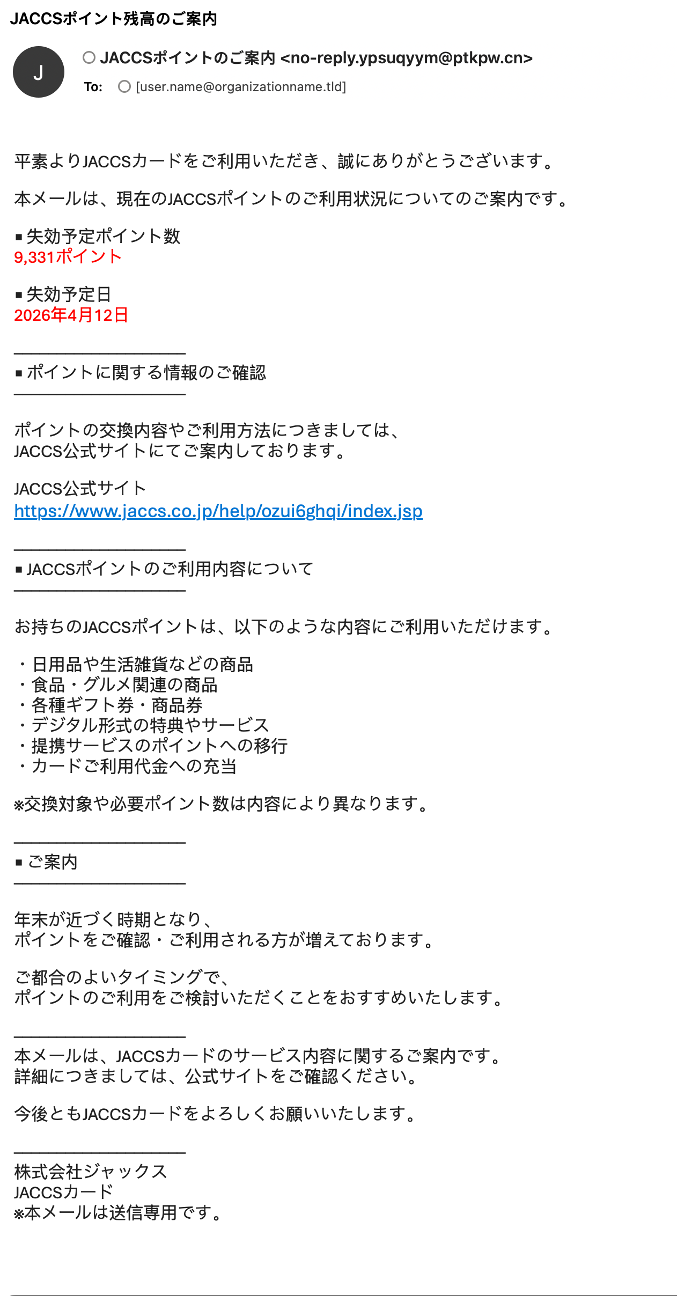
図 2:JACCSになりすました、匿名化済みのCoFish_wsメール
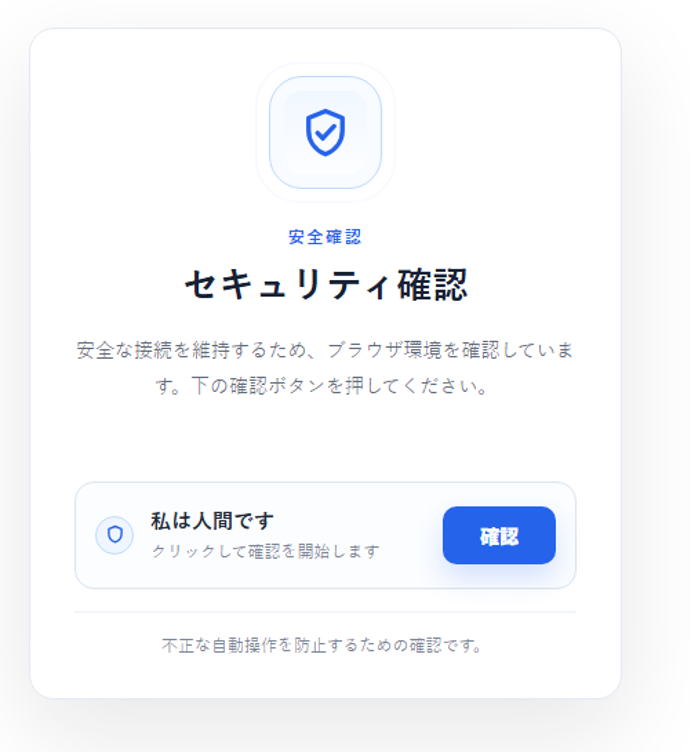
図 3:CoFish_wsキャンペーンで使われたCAPTCHA
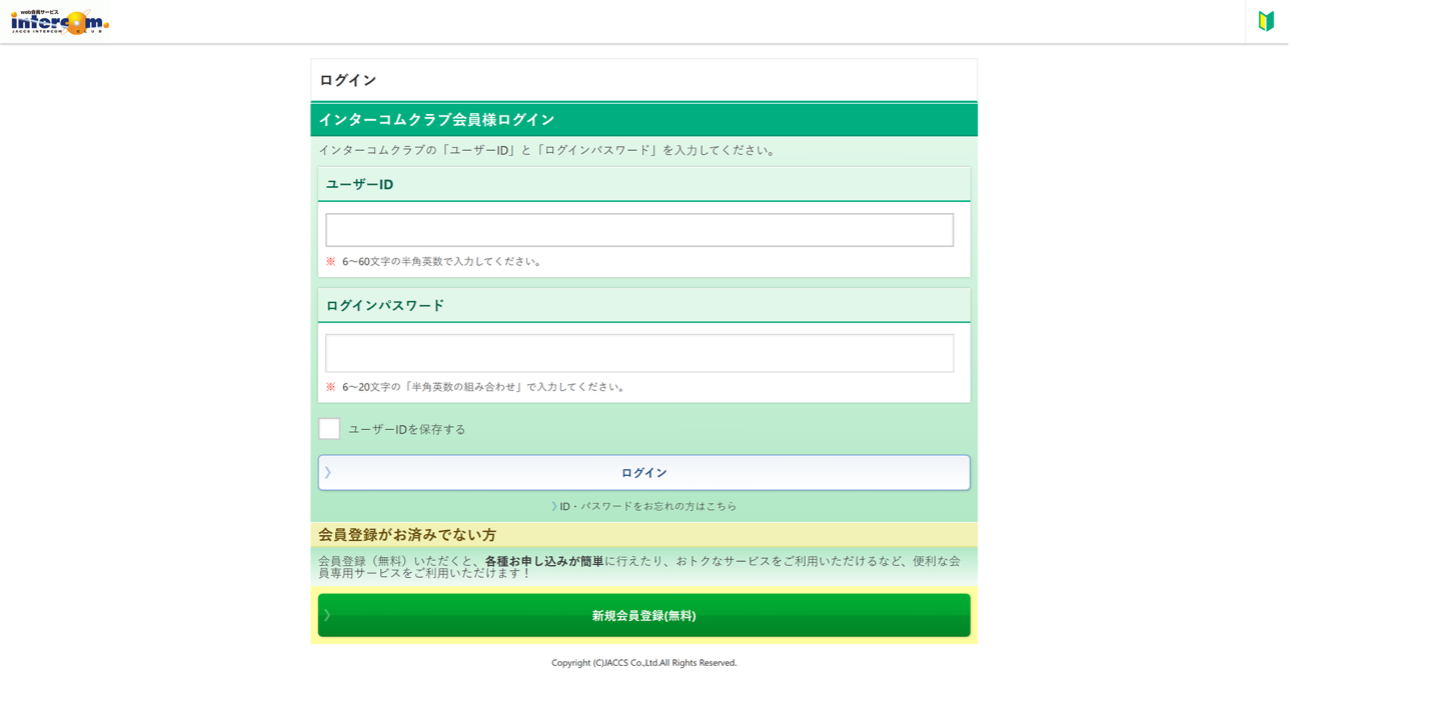
図 4:JACCSになりすまし、認証情報を要求するCoFish_wsのフィッシングページ
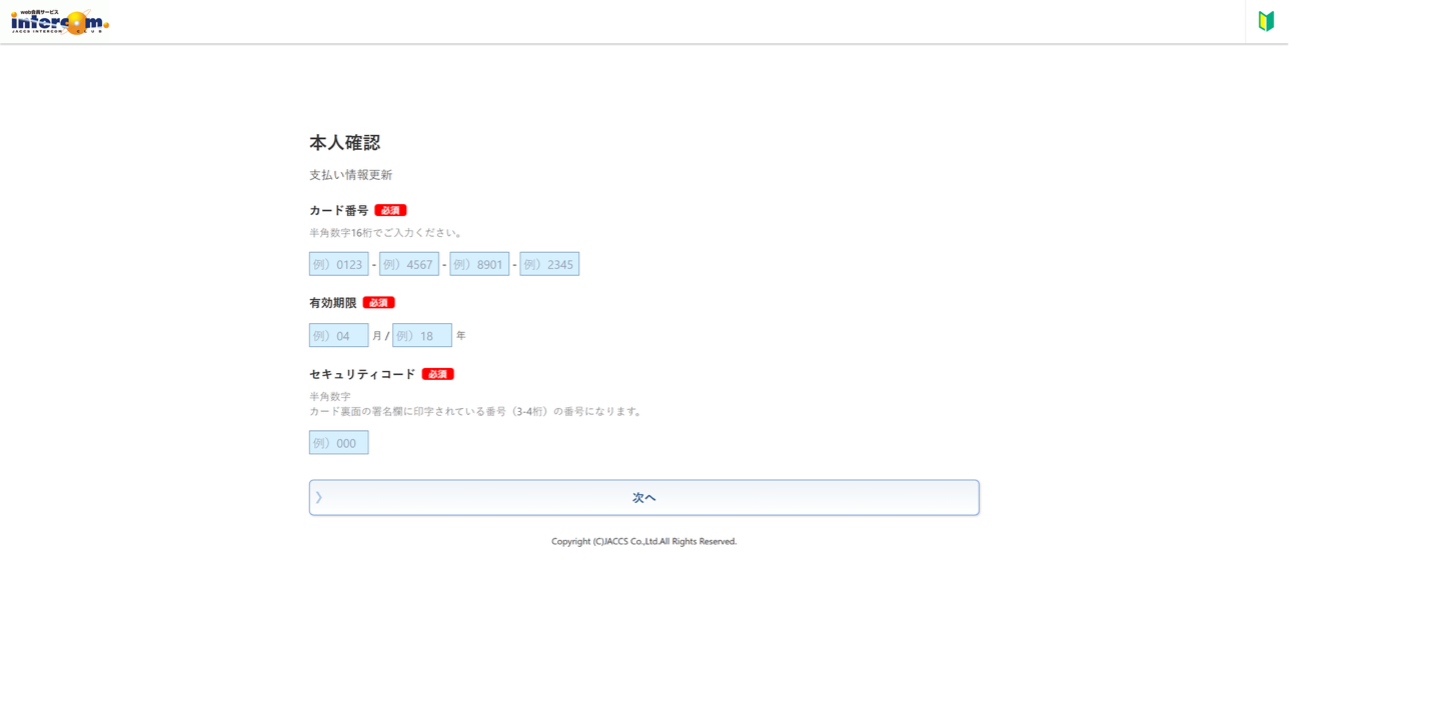
図 5:JACCSになりすまし、クレジットカード情報を要求するCoFish_wsのフィッシングページ
フィッシングキット間の重複
時間の経過とともに、フィッシングキット間に重複が見つかりました。標的の特徴、デコイのランディングページ、URL構造などです。
たとえば、2026年2月、CoGUIフィッシングキットに新しいデコイの手法が現れました。閲覧条件を満たさない場合に、ブラウザーをwww.a.com、www.b.com、www.c.comのいずれかへ誘導するものです。(デコイとは、自動化されたサンドボックスによる検出を避けるため、脅威アクターがトラフィックをフィッシングキットとは別のWebサイトへ向ける手法です。)CoGUIがこの手法を使い始めた数日後、CoAceVフィッシングキットもまったく同じデコイ手法をキャンペーンで使っていることを確認しました。
一例として、Appleをかたる2つのフィッシングキャンペーンが、2026年4月13日から17日までの同じ期間に現れました。1つはCoGUI、もう1つはCoAceVを使っており、同じデコイページを使っていました。
URLのパターンやパスにも重複が見られます。これらのケースでは、ユニークドメインは1つのフィッシングキットが運用していますが、どちらも同一または類似のURLパスを共有しています。
CoGUI: hxxps://kenandy[.]shop/paidy/ubmisionsjp/
CoAceV: hxxps://paidy[.]farradae.com/paidy/ubmissionsjp
CoGUI: /MoldWnfEpQOjMnhOpLnumth/help
CoAceV: /SmbdWnfEp7OjMnhEVdyubtCl/help
3つのキットすべてが使っていたURLパターンが1つあります:
CoGUI: hxxps://lygyaou[.]com/9AioLNhtdi.kumamoto-city[.]jp
CoAceV: hxxps://ylhgkj[.]com/BCuXkTPfKZ.kumamoto-city[.]jp
CoFish_Ws: hxxps://new-app-haixing[.]com/1DWSd1DeDf.kumamoto-city[.]jp
影響
追跡したCoGUI、CoAceV、CoFish_Wsのキャンペーンの大半は、日本に影響しています。米国、オーストラリア、イタリアに影響したものも少数あります。プルーフポイントのメール脅威データによると、影響を受けた頻度がもっとも高い業種は金融サービスとヘルスケアです。上位5業種の残りは、政府、教育、製造業です。
脅威アクターは、金融サービスへのアクセスにとくに関心があるようです。2025年に日本の当局は、金融機関を狙うフィッシング活動の増加について、詳細を公表しました。報告によると、脅威アクターの目的は、被害者のアカウントにアクセスして金銭を得ることでした。多くの場合、不正に得た資金で中国株を購入していました。観測された活動と第三者の報告から、この活動はCoGUIの認証情報フィッシングの脅威アクターと関連していた可能性があります。これは、同グループの金銭窃取という目的や詐欺キャンペーンと一致します。
阻止措置
アカウント乗っ取りが成功すると、侵害された組織は金銭的損害や評判の低下など、深刻な被害を受けるおそれがあります。CoGUIと関連キットは大量に使われ、プルーフポイントのデータで一貫してもっとも活発な脅威の一部です。YAM StoreやIron Manを含むより広いエコシステムを狙った今回の阻止措置で、この状況が変わることを期待しています。
プルーフポイントのミッションは、高度な脅威から顧客を守る、人を中心としたセキュリティ対策を、最高の品質で提供することです。可能で適切な場合には、プルーフポイントは自社チームの知識とスキルを生かし、より広い層をマルウェアやフィッシングの広範な脅威から守ります。CoGUIの阻止措置もその一例です。プルーフポイントは、CoGUI、CoAceV、CoFish_wsの活動の調査を支援できたことを誇りに思います。
プルーフポイントは、独自の視点から、最大規模で影響の大きいメール脅威の配信キャンペーンを特定できます。世界中でもっとも多くの人々に影響する、社会への最大の脅威について、当局が必要とする知見を提供しています。
本ブログは英語ブログ「Disruption Targets Major Chinese-Language Phishing Kits with Japanese Focus」の日本語訳です。英語原文との間で内容に齟齬がある場合には、英語原文が優先します。