
主な調査結果
- 2026年7月、プルーフポイントがTA419として追跡している中国系の脅威アクターが、複数の認証情報フィッシング キャンペーンを展開しました。著名な経済学者や人工知能(AI)政策の立案者になりすまし、米国のシンクタンク、大学、法律分野の組織に所属するAI専門家を標的にしています。
- TA419は2026年2月にも、Anthropicの著名な社員になりすまし、米国のシンクタンクに所属するAI政策の専門家を標的にしていました。
- この活動は、米国のAI政策や規制の最新動向を把握するという、中国の広範な情報収集の目的を支えている可能性が高いと考えられます。背景には、米中間の激しい戦略的競争、モデル蒸留をめぐる非難、輸出規制があります。
概要
2026年7月、TA419は米国のAI政策専門家を狙った認証情報フィッシング キャンペーンで、複数の人物になりすましました。その中には、米ホワイトハウス科学技術政策局の元幹部も含まれます。同グループはまず、会話のきっかけとなる無害なメールを送りました。メールには「AI政策諮問委員会(AI Policy Advisory Committee)」への参加など、AI政策をテーマにした呼びかけが含まれていました。狙いは、標的との信頼関係を築いて返信を引き出すことです。標的が返信すると、TA419は多段階のURLリダイレクトチェーンを送ります。その先にあるのは、Adversary-in-the-Middle(AitM)型の認証情報フィッシングです。このフィッシングには、オープンソースのBrowser-in-the-Browser(BitB)フィッシングツール「Frameless BitB」のカスタマイズ版が使われていました。
TA419は中国系の脅威アクターで、スパイ活動を目的としています。プルーフポイントは遅くとも2025年4月以降、同グループが標的型の認証情報フィッシング キャンペーンを定期的に展開していることを確認しています。標的は、米国と日本を拠点とするシンクタンク、防衛関連企業、大学、法律事務所に所属する個人です。同グループの活動が公に報告されるのは、今回が初めてです。
AI政策アナリストを標的とするTA419の活動
2026年7月8日以降、TA419は米国のシンクタンク、大学、法律事務所のAI政策専門家を狙ったキャンペーンを展開しました。最初になりすました相手は、米ホワイトハウス科学技術政策局の元首席副局長(Principal Deputy Director)であるLynne Edwards Parker氏です。続いて、著名な経済学者で外交政策の専門家でもあるHeidi Crebo-Rediker氏になりすましました。
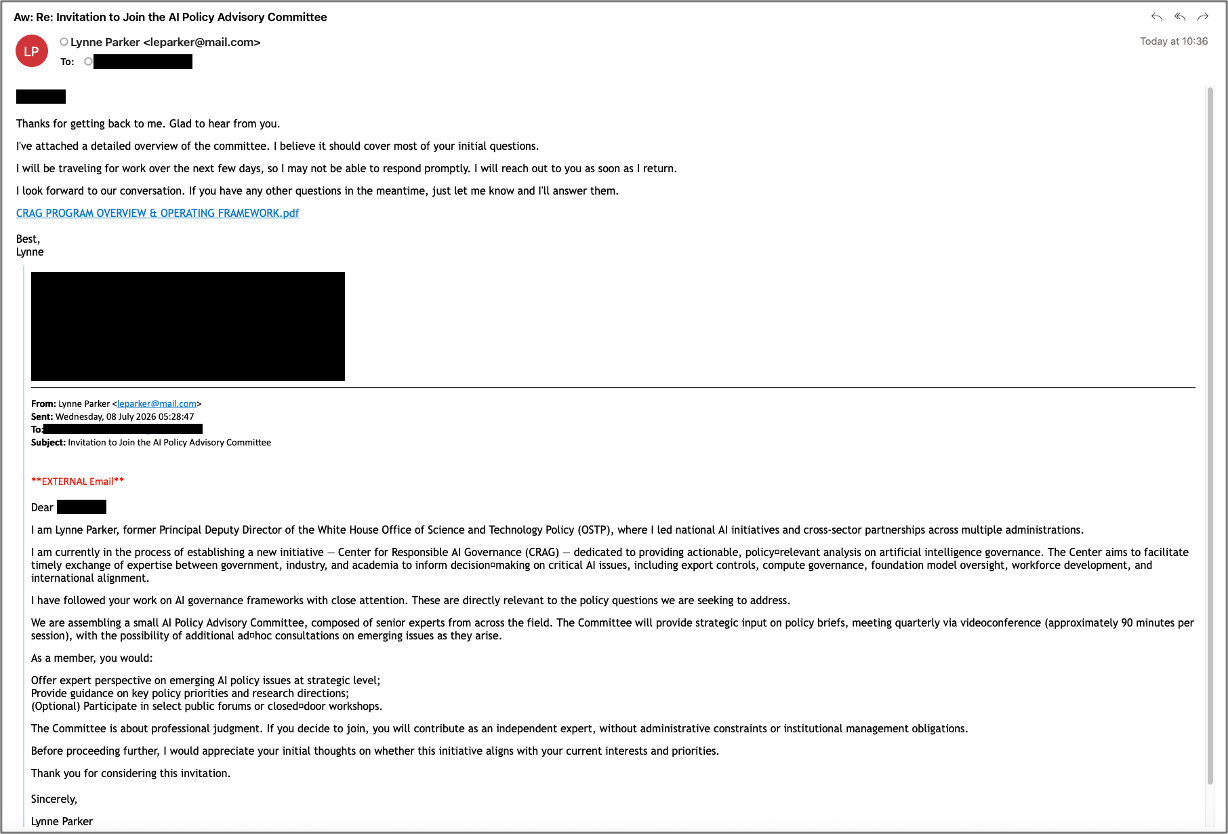
図 1:米ホワイトハウス科学技術政策局の元職員を装ったTA419のキャンペーン
いずれのケースでも、同グループは無害な連絡から接触を始めました。誘い文句は、架空の「AI政策諮問委員会」への参加や、米上院外交委員会の報告書への寄稿です。この報告書は、AIの輸出規制とサプライチェーンをテーマにしたものとされていました。
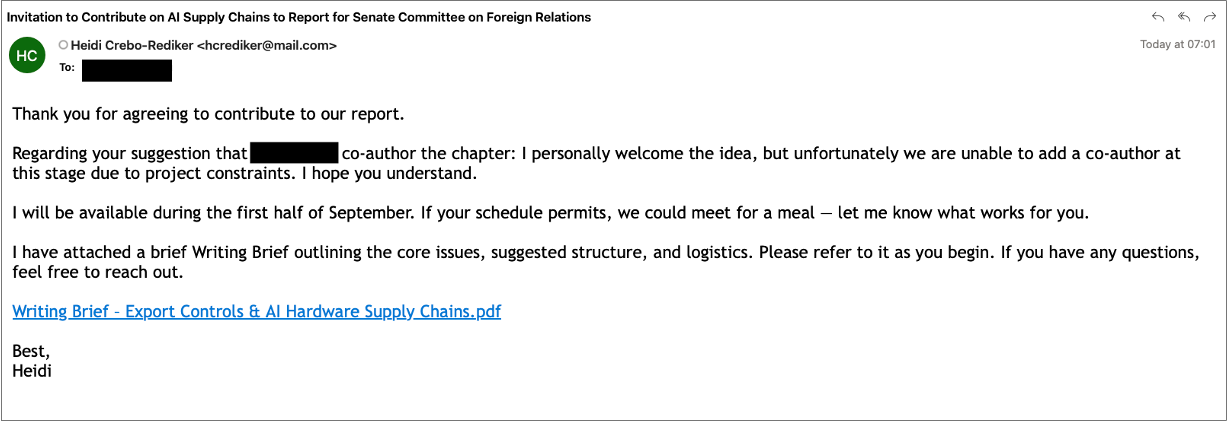
図 2:AIサプライチェーンに関する報告書への寄稿を依頼するTA419のキャンペーン
標的が返信すると、TA419は追加情報を共有すると称して短縮URLを送ります。このリンクの最終的な行き先は、偽のOneDriveを装ったAitM型の認証情報フィッシングページです。標的のクラウドアカウントへのアクセスを奪うことが目的です。
2026年2月には、同グループはAI企業Anthropicの幹部社員になりすまし、米国のシンクタンクに所属するAI政策アナリストを標的にしました。メールの件名は「Request for Feedback on Military Integration of Claude」です。これは、AnthropicのClaudeモデルの米軍での利用をめぐる議論を引き合いに出したものです。このキャンペーンも、同様のAitM型認証情報フィッシングチェーンにつながっていました。
感染チェーン
TA419はURL短縮サービスを使い、攻撃者が管理する一連のドメインへ標的をリダイレクトします。1つ目のドメインは、初期フィルターの役割を果たします。偽のOneDrive読み込み画面の裏でCloudflare Turnstileによるチェックを挟み、その後、標的をAitM型の認証情報フィッシングページへ送ります。このページは、TA419が管理する2つ目のドメインでホストされています。2026年7月に米国のAI政策専門家を狙った2つのキャンペーンでは、どちらも同じドメインが使われていました。第1段階はdriftshare[.]co、第2段階はglobalfileshareplatform[.]comです。
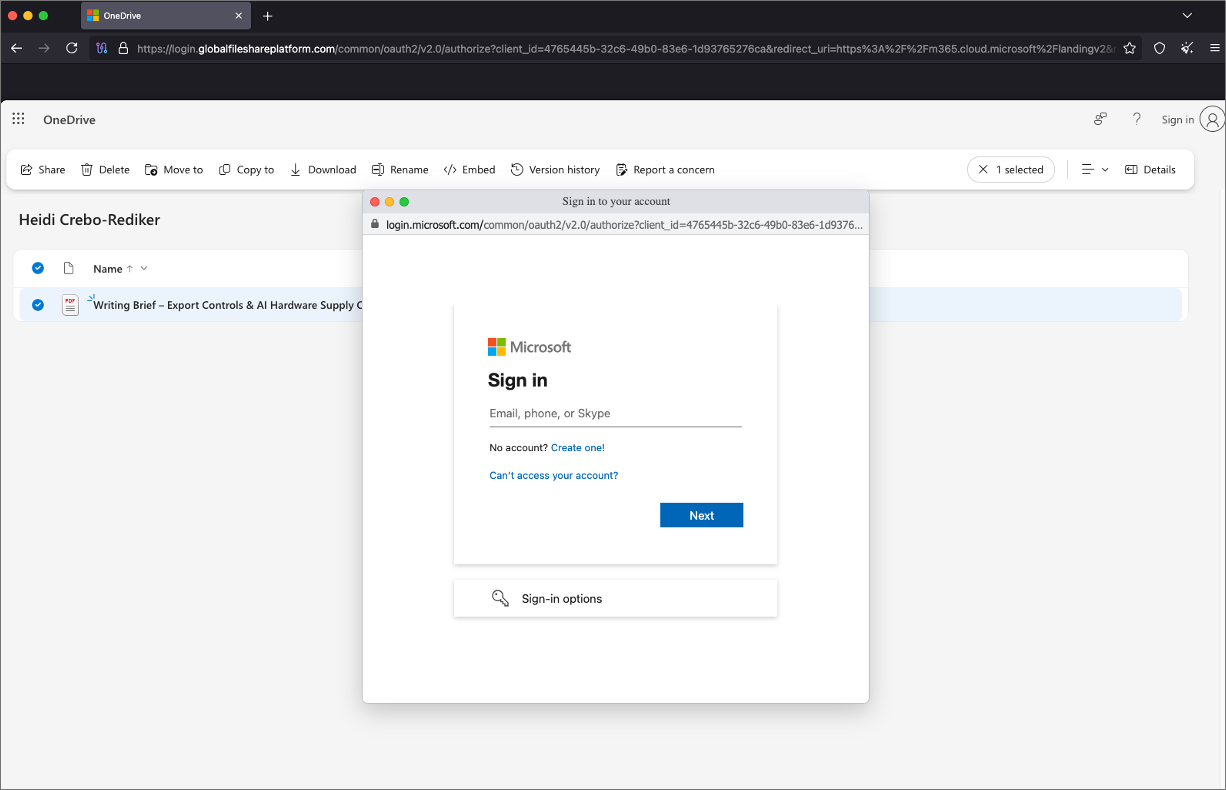
図 3:2026年7月に確認されたTA419のAitMおよびBitBフィッシングページの例
TA419が使うAitMフィッシングチェーンは、ファーストパーティのOfficeHomeアプリケーション(client_id=4765445b-32c6-49b0-83e6-1d93765276ca)を通じて、Microsoft 365およびEntra IDを狙います。このチェーンは、オープンソースのBrowser-in-the-Browserキット「Frameless BitB」をベースにしています。キットには、BitBオーバーレイのほか、Microsoft 365向けのEvilginx phishletと、サーバー側の置換ルールが含まれています。置換ルールは、プロキシで中継するページにキットを注入するためのものです。
TA419はこのキットを拡張し、独自のテレメトリおよび自動化モジュールを追加しています。このモジュールは、多要素認証(MFA)を含むMicrosoftのサインインフローで、標的の進み具合を追跡し、操作を先へ進めます。標的がたどり着くページは、本物のMicrosoftの/common/oauth2/v2.0/authorizeのレスポンスをリアルタイムで中継したものです。プロキシはこのページに、2つの悪意あるスクリプト(/secondary/script.jsと/secondary/observe.js)を注入します。BitBオーバーレイの裏で、プロキシはサインインを本物のMicrosoftインフラストラクチャへ中継します。そのため、標的のパスワード、MFAコード、条件付きアクセスのチェックはすべて正常に通ります。その一方で、攻撃者はその結果発行されたセッションクッキーを手に入れます。おもなクライアント側スクリプトの機能は以下のとおりです。
/secondary/script.jsは、Frameless BitBのドライバーで、オープンソースのファイルを改変したコピーです。コンテナ要素にShadow DOMをアタッチし、おとり文書を含むOneDriveのフォルダー一覧をそこに表示します。本物の文書は、攻撃者が管理するOneDriveアカウントでホストされています。文書へはプロキシパスを経由してアクセスします。このプロキシパスは、1drv.msの共有リンクを埋め込み可能な同一オリジンのページに変換します。/secondary/script.jsは、同じShadow DOMに別のスクリプト(/primary/script.js)も読み込みます。/primary/script.jsも同様にFrameless BitBを改変したものですが、本体は置き換えられています。TA419のバージョンは、フォルダー一覧に対する標的の操作を傍受します。クリックとタッチのハンドラーを登録し、OneDrive自体が表示するアクセス拒否のバナーを監視します。その結果、偽のChromeブラウザーを模したBitBオーバーレイが表示されます。きっかけは、文書のクリックか、Microsoft本来の認証プロンプトのどちらかです。/secondary/observe.jsは独自のスクリプトで、中継されたサインインページに対するテレメトリと自動化を担います。被害者がログインフローのどの段階にいるかを攻撃者に報告し、各セッションをライブで確認できるようにします。同じスクリプトは「Keep me signed in(サインインしたままにする)」を自動で承諾し、盗んだセッションを延長します。さらに、ワンタイムコードが検証されるとすぐに自動送信します。
インフラストラクチャ
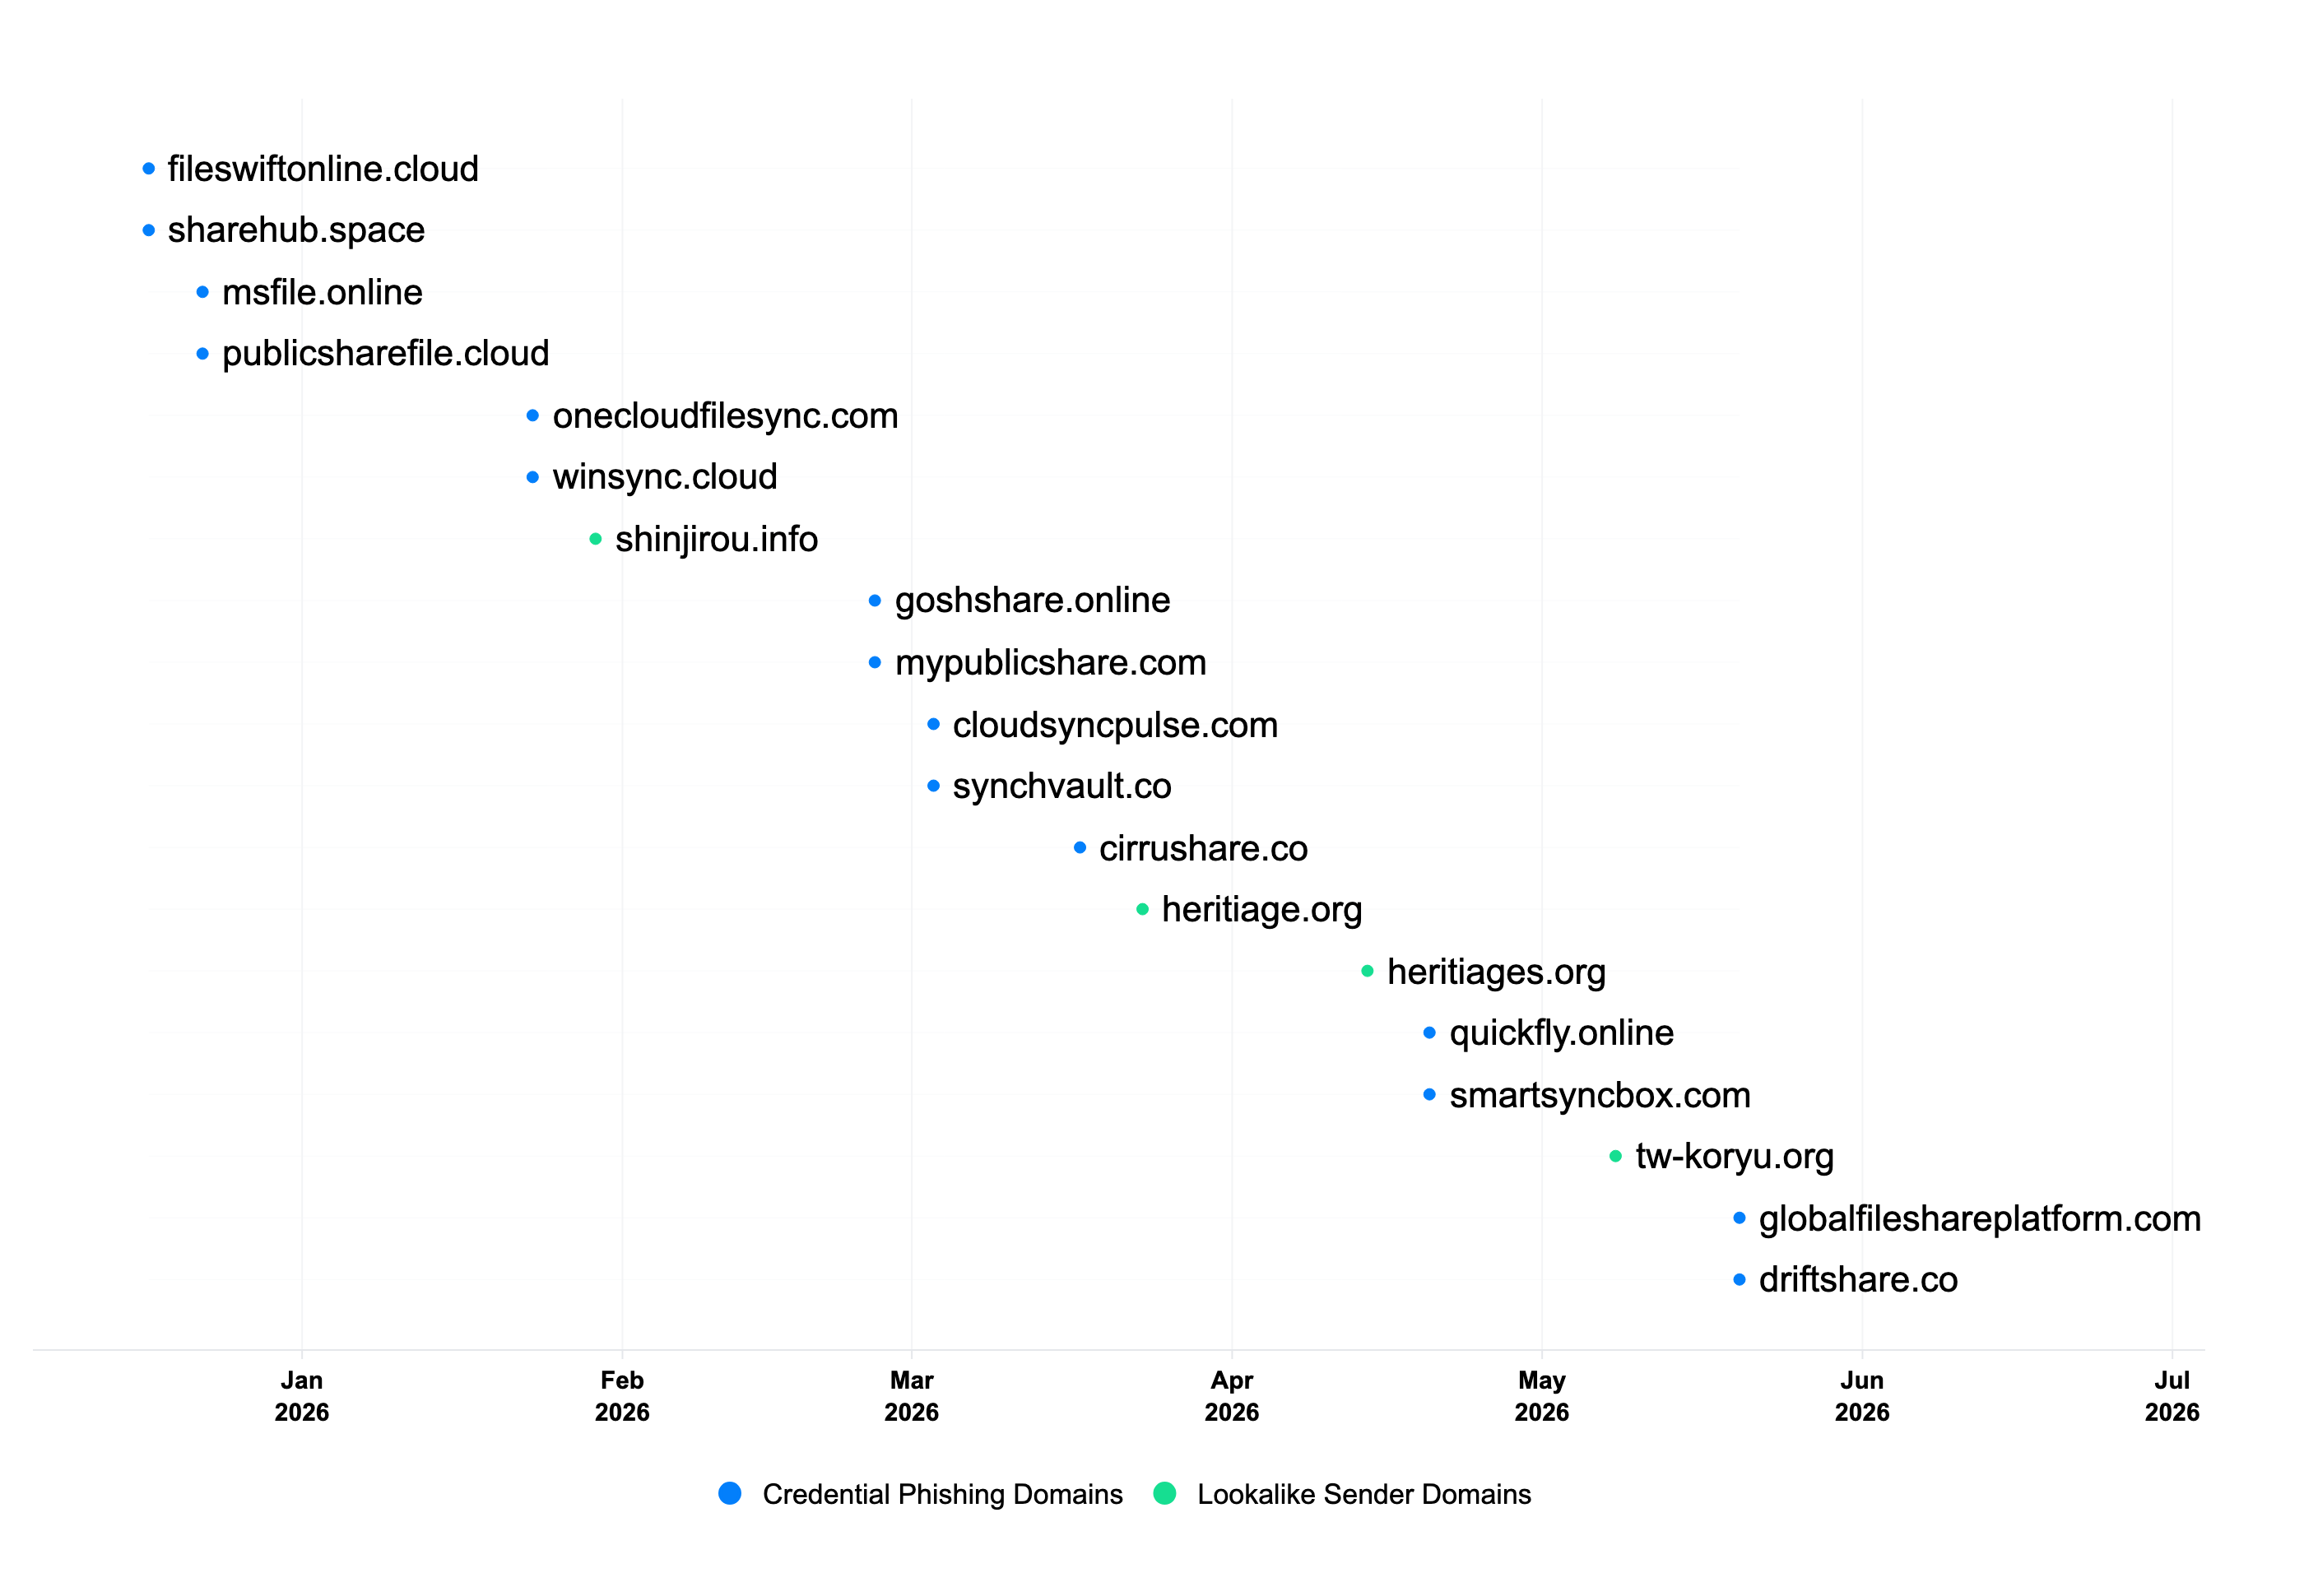
図 4:TA419によるドメイン登録のタイムライン
TA419は一貫してCloudflareのコンテンツ デリバリー ネットワーク(CDN)を使い、ドメインのバックエンドのホスティングIPアドレスを隠しています。ドメインは通常、NameSiloを通じて登録されています。同グループの認証情報フィッシング用ドメインは、ファイル共有サイトやクラウドサービスをテーマにしたものが一般的です。また、TA419は特定の組織になりすましたドメインをときどき登録し、フィッシング キャンペーンに利用しています。
| なりすまされた組織 | TA419のドメイン |
| 日本台湾交流協会 | tw-koryu[.]org |
| ヘリテージ財団 | heritiages[.]org heritiage[.]org |
| 小泉進次郎氏の公式Webサイト (現・防衛大臣) |
shinjirou[.]info |
表 1:2026年にTA419がなりすました組織
2026年には複数回にわたり、TA419のフィッシングメールに含まれる最初のホップのReceivedヘッダーから、送信元のサーバーが判明しました。これらは、攻撃者が管理している可能性が高い仮想プライベートサーバー(VPS)です。確認されたサーバーはすべて、同じ自己署名TLS証明書を共有していました。この証明書は高位のエフェメラルポートで提示されていました。サブジェクトと発行者の識別名(DN)は「C=US, ST=Kansas, L=Millsstad, O=Castro Inc, CN=CI」です。この証明書は、TA419の活動で匿名化インフラストラクチャとして機能する秘匿ネットワークに関連している可能性が高いと考えられます。ほかのケースでは、同グループがレジデンシャルプロキシ(住宅用プロキシサービス)経由でメールを送信していたことも確認されています。
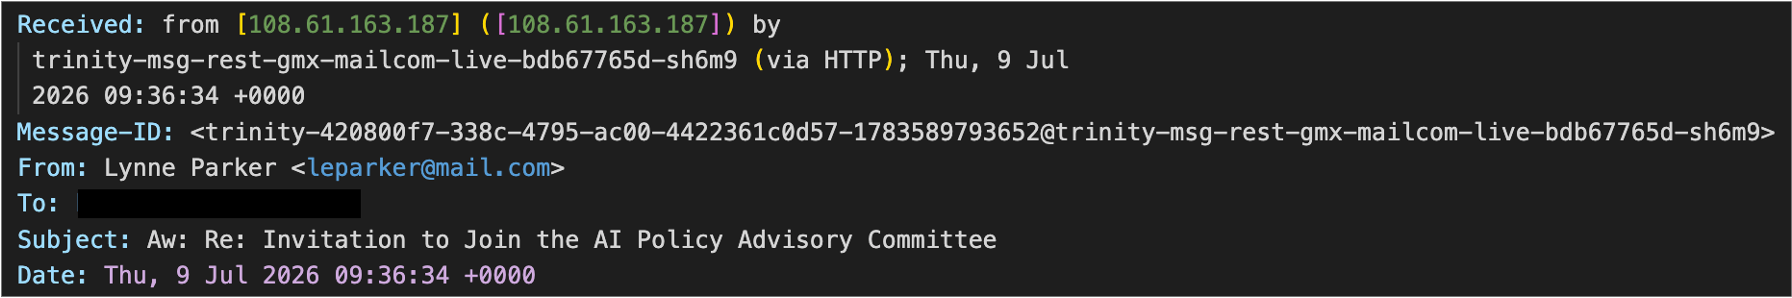
図 5:攻撃者が管理するVPS(108.61.163[.]187)が示されたTA419のメールヘッダーの例
まとめ
TA419はこれまで一貫して、防衛、国家安全保障、エネルギー、国際関係および外交政策の分野の標的に関心を示してきました。その多くは米国と日本にかかわるものです。AI政策の専門家を標的にしたことは、従来の方針からの逸脱ではなく、対象範囲の拡大といえます。 より広い視点では、プルーフポイントは以前、中国系の別の脅威アクターであるUNK_SweetSpecterによるAI関連のフィッシング活動を報告しています。また、中国系の脅威アクターがほかの業界を標的にする様子も定期的に確認しています。たとえば半導体やレアアースなど、AIをはじめとする戦略的技術のサプライチェーンに欠かせない業界です。
プルーフポイントの評価では、TA419は今後もシンクタンクや政策専門家を標的にし続ける可能性が高いと見られます。対象となるのは、中国政府がとくに関心をもつ技術や地域にかかわる人々です。今後のキャンペーンでも、実在する専門家になりすます手口が続く可能性が高いでしょう。
推奨事項
TA419の活動の対象となりうる組織は、パスキーのように、フィッシングに強くオリジンに紐づいた認証方式の導入を検討してください。TA419の標的となりうる個人は、専門分野に関する一方的な打診を、攻撃の口実づくりの段階かもしれないと考えてください。こうした予期しない連絡を受けたときは、別の独立した手段で正当性を確認するようにしてください。
侵害の痕跡
| 指標 | 種類 | 説明 | 初回確認 |
| leparker@mail[.]com | メールアドレス | 攻撃者が管理するメールアドレス | 2026年7月 |
| hcrediker@mail[.]com | メールアドレス | 攻撃者が管理するメールアドレス | 2026年7月 |
| hcrediker@outlook[.]com | メールアドレス | 攻撃者が管理するメールアドレス | 2026年7月 |
| driftshare[.]co | ドメイン | 第1段階のリダイレクト用ドメイン | 2026年7月 |
| globalfileshareplatform[.]com | ドメイン | 第2段階のAitMフィッシング用ドメイン | 2026年7月 |
| quickfly[.]online | ドメイン | 第1段階のリダイレクト用ドメイン | 2026年5月 |
| smartsyncbox[.]com | ドメイン | 第2段階のAitMフィッシング用ドメイン | 2026年5月 |
| cirrushare[.]co | ドメイン | 第1段階のリダイレクト用ドメイン | 2026年4月 |
| mypublicshare[.]com | ドメイン | 第2段階のAitMフィッシング用ドメイン | 2026年3月 |
| goshshare[.]online | ドメイン | 第1段階のリダイレクト用ドメイン | 2026年3月 |
| synchvault[.]co | ドメイン | 第1段階のリダイレクト用ドメイン | 2026年3月 |
| cloudsyncpulse[.]com | ドメイン | 第2段階のAitMフィッシング用ドメイン | 2026年3月 |
| onecloudfilesync[.]com | ドメイン | 第2段階のAitMフィッシング用ドメイン | 2026年2月 |
| msfile[.]online | ドメイン | 第1段階のリダイレクト用ドメイン | 2026年2月 |
| winsync[.]cloud | ドメイン | 第1段階のリダイレクト用ドメイン | 2026年2月 |
| publicsharefile[.]cloud | ドメイン | 第2段階のAitMフィッシング用ドメイン | 2026年2月 |
| fileswiftonline[.]cloud | ドメイン | 第2段階のAitMフィッシング用ドメイン | 2025年12月 |
| sharehub[.]space | ドメイン | 第1段階のリダイレクト用ドメイン | 2025年12月 |
| tw-koryu[.]org | ドメイン | 送信元ドメイン | 2026年5月 |
| heritiages[.]org | ドメイン | 送信元ドメイン | 2026年3月 |
| heritiage[.]org | ドメイン | 送信元ドメイン | 2026年3月 |
| shinjirou[.]info | ドメイン | 送信元ドメイン | 2026年2月 |
| b314a1499cd728ca3e54b7150661fd0c7d2279065fe3f570f0f66c395d744460 | TLS証明書 | O=Castro Inc証明書のSHA256フィンガープリント | 2026年2月 |
本ブログは英語ブログ「Hallucinating Credibility: China-Aligned TA419 Impersonates its Way into US AI Policy Circles」の日本語訳です。英語原文との間で内容に齟齬がある場合には、英語原文が優先します。