2023年の38%から2025年には73%へ。世界12か国の比較で日本の感染率の伸び率が最大に。
ランサムウェア感染率、身代金支払いとサイバー保険の実態から、日本企業が見直すべきランサムウェア対策を考える。
日本企業のランサムウェア被害は新たな局面へ
日本企業を取り巻くサイバー攻撃の脅威が、激変しています。弊社プルーフポイントの調査によると2024年12月から日本を狙うフィッシング攻撃が増加し、2025年の新種メール攻撃のうち82.8%は日本をターゲットにしたものでした。また2025年はランサムウェア攻撃によって企業の基幹システムが停止し、製品の生産や出荷、物流、顧客サービスなど、事業活動そのものに深刻な影響が及ぶ事例が相次ぎました。また2026年の9月末からは、多くの企業が不正アクセスの絨毯爆撃に見舞われています。もはやサイバー攻撃は一部の企業だけが警戒すべき特殊な脅威ではなく、企業規模や業種を問わず、事業継続を脅かす経営リスクとなっています。
こうした状況の中、プルーフポイントは世界12か国のセキュリティ担当者953名を対象に実施した調査をもとに、「AI Ransomware Landscape Report 2026」を発表しました。今回の調査では、日本企業のランサムウェア感染状況に関して、重要な変化が明らかになりました。
日本の感染率は38%から73%へ。比較対象11か国で最大の伸び率を記録
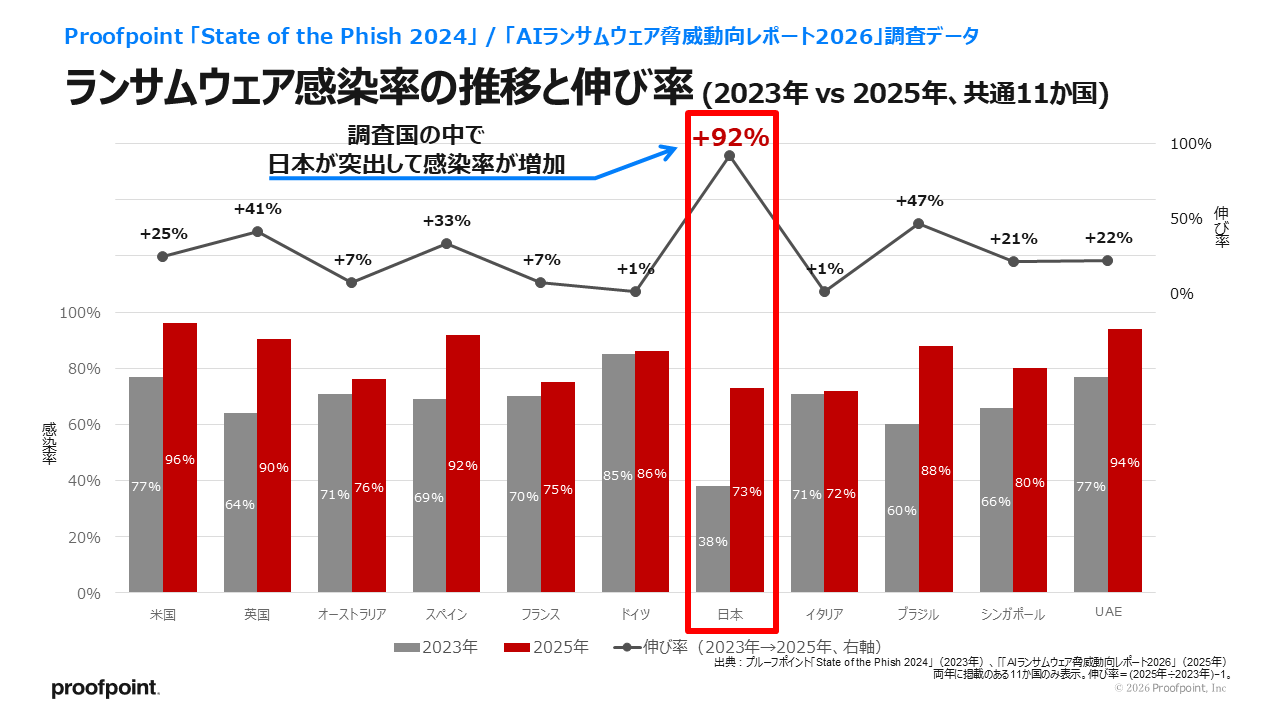
ランサムウェア感染率の推移と伸び率(2023 vs 2025年の比較、共通11か国)
今回の調査によると、2025年のランサムウェア感染率は、世界12か国平均で84%でした。国別では、米国が96%と最も高く、アラブ首長国連邦(UAE)が94%、スペインが92%、英国とインドが90%と続いています。
一方、日本の感染率は73%で、調査対象12か国の中では比較的低い水準であるものの、2023年の38%から35ポイント上昇。伸び率は約92%、すなわち約1.9倍に達し、比較可能な11か国の中で最大となりました。日本のランサムウェア感染状況は、このわずか2年間で大きく変化したのです。
日本の伸び率は、2番目に高いブラジルの約47%を大きく上回っています。これまで日本は、欧米と比較してランサムウェア感染率が低い国として位置付けられてきました。しかし今回の調査結果は、日本企業を取り巻く脅威環境が急速に変化していることを示しています。「日本は海外ほどランサムウェアの被害を受けない」という従来の認識を改める必要があります。
日本の身代金支払い率は37%。世界平均より低いものの増加傾向
ランサムウェア攻撃において、企業が直面する難しい判断の一つが、攻撃者から要求された身代金を支払うかどうかです。今回の調査でも、身代金の支払い状況は国ごとの違いが明らかになっています。
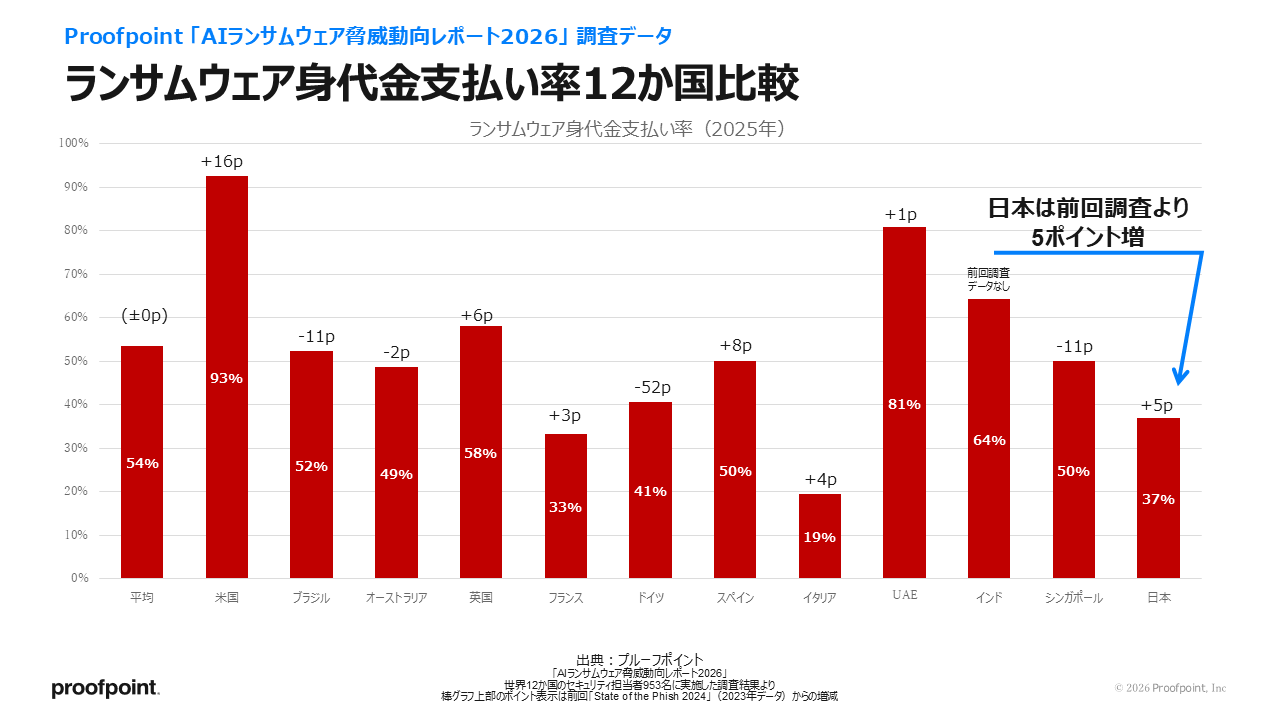
ランサムウェア身代金支払い率 12か国比較(2025年)
2025年の世界12か国平均の身代金支払い率は54%でした。国別では、米国が93%と突出して高く、UAEが81%、インドが64%、英国が58%と続いています。
一方、日本の身代金支払い率は37%で、世界平均を17ポイント下回っています。日本は過去の調査においても、他国と比べて身代金支払い率は低いことが判明しています。これは「反社会的勢力に対して利益供与すべきではない」という概念が社会的に浸透している点と、災害大国であるためバックアップの導入が普及していることが影響していると考えられます。
しかし、日本の支払い率は前回調査から5ポイント上昇しており、感染率の急増とともに、身代金支払いの状況にも変化が見られます。
ここで考えなければならないのは、身代金を支払うことが、必ずしも事業の復旧につながるわけではないという点です。
身代金を支払っても、約4割は追加の支払いや復旧不能に直面
ランサムウェア攻撃の被害を受けた企業にとって、システムやデータを一刻も早く復旧させることは極めて重要です。しかし、攻撃者に身代金を支払ったとしても、すべてが解決するとは限りません。
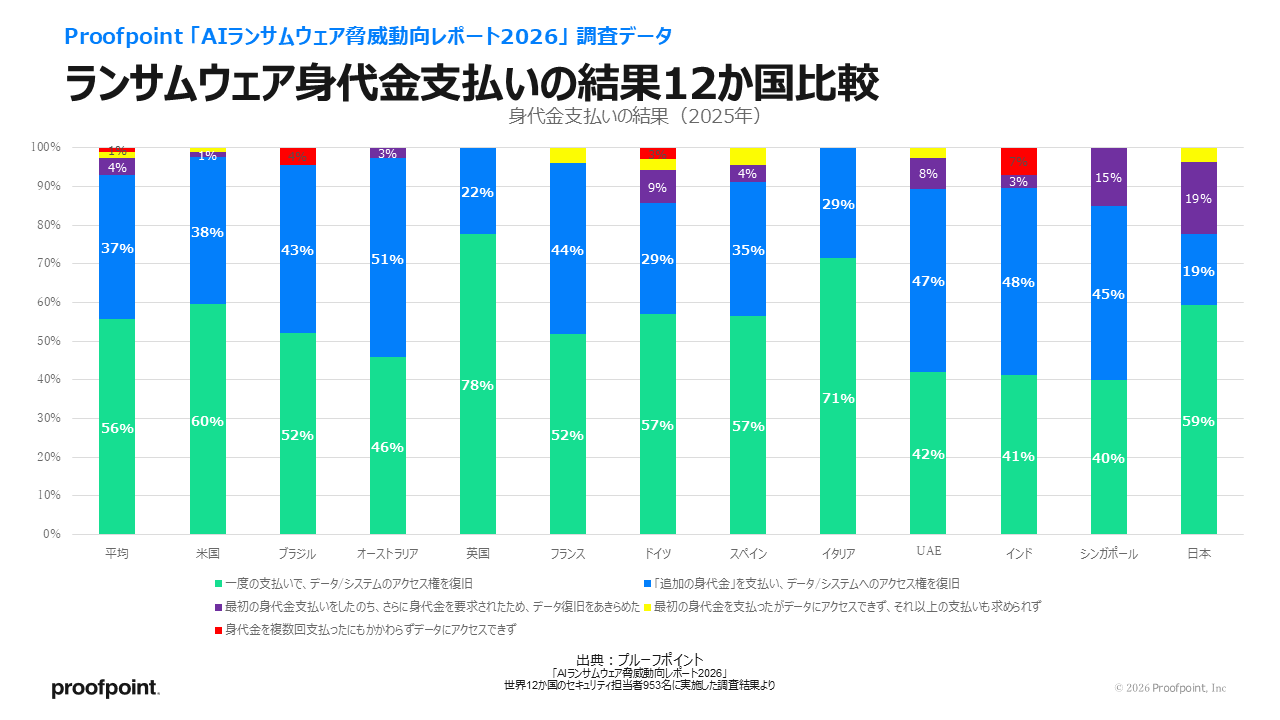
ランサムウェア身代金支払いの結果12か国比較(2025年)
今回の調査によると、身代金を支払った日本の組織のうち、1回の支払いでデータやシステムへのアクセスを復旧できた割合は59%でした。これは前回調査の17%を大きく上回ります。
このように1回の支払いでデータを復旧できる割合が上昇したのは、攻撃者が提供する復号ツールの品質やサポート体制の変化などが影響している可能性もあります。また攻撃者にとって、身代金の支払いによって実際に復旧できたという実績は、将来の被害者に支払いを促す材料にもなり得ます。
一方、19%は追加の身代金を支払うことで復旧しています。さらに19%は、最初の身代金を支払った後に追加の支払いを要求され、データの復旧を断念しています。また4%は、身代金を支払ってもデータを復旧できませんでした。つまり、日本では、身代金を支払った組織の約4割が、一度の支払いだけでは復旧できていないことになります。
身代金の支払いが、確実な復旧手段ではありません。攻撃者は、被害企業の事業停止による損失や、顧客・取引先への影響、企業の信用低下などを利用して、金銭的な要求を繰り返す可能性があります。また、仮にシステムが復旧したとしても、攻撃者が窃取した情報を削除したことまで保証されるわけではありません。攻撃者への支払いに依存せず、自力で事業を復旧できる体制が求められます。
サイバー保険の全額補償は36%、補償内容と想定損失のバランス
ランサムウェア攻撃による経済的損失への備えとして、サイバー保険の活用も進んでいます。しかし、今回の調査では、サイバー保険だけですべての損失をカバーすることの難しさも浮き彫りになりました。
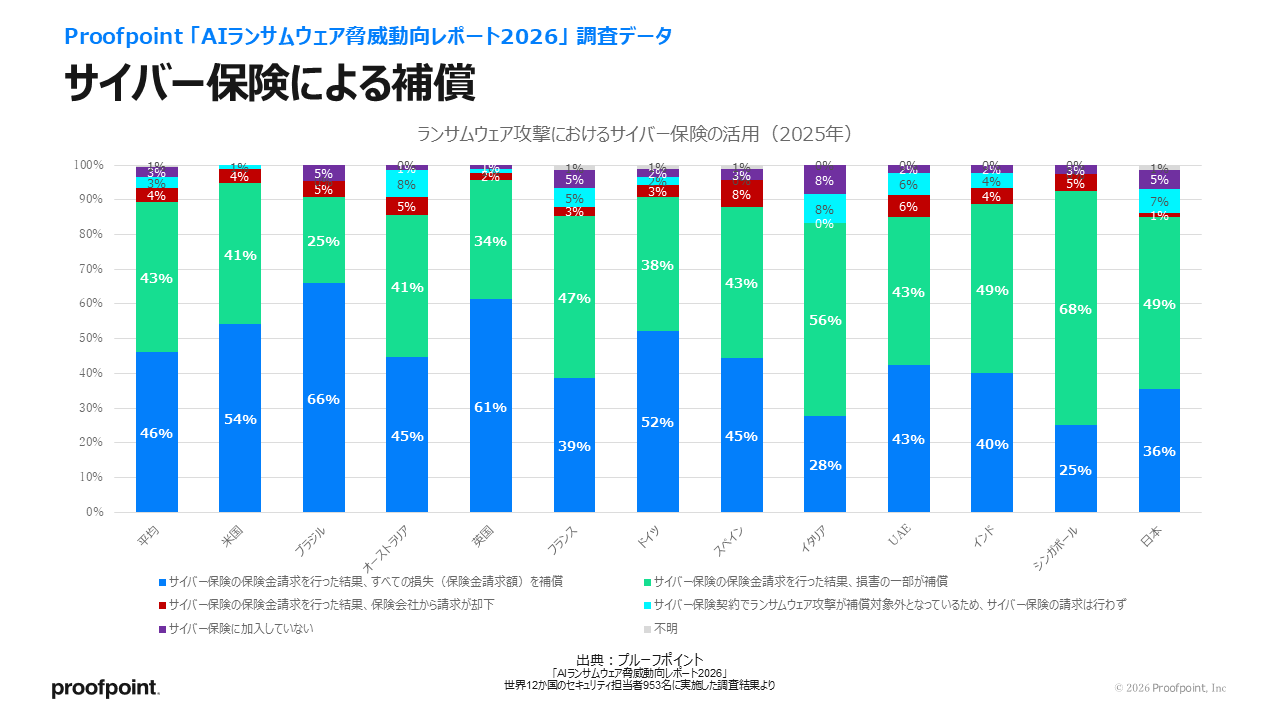
サイバー保険による補償12か国比較(2025年)
日本の調査結果では、ランサムウェア攻撃に関連してサイバー保険の保険金を請求した結果、保険請求額の全額が補償された割合は36%でした。一方、49%は請求額の一部のみが補償されたと回答しています。つまり、サイバー保険を活用したケースでも、必ずしもすべての損失が補償されるわけではありません。
今回の調査では、日本において全額補償された割合は世界平均の46%を10ポイント下回る一方、一部補償された割合は世界平均の43%を6ポイント上回っています。
この背景には、日本企業と海外企業におけるサイバー保険の契約条件や補償範囲、補償限度額などの違いが影響している可能性があります。例えば、保険料を抑えるために、事業停止による損失の補償を限定したり、補償限度額を低めに設定したりしていることも考えられます。ただし、今回の調査では契約条件の詳細まで明らかになっていないため、こうした要因についてはさらなる分析が必要です。
ランサムウェア攻撃によって発生する損失は、システムの復旧費用だけではありません。事業停止による売上の減少、代替業務の実施に伴う追加費用、外部専門家による調査、顧客対応、ブランドや企業信用への影響など、被害はさまざまな領域に及びます。
そのため、サイバー保険を契約する際には、ランサムウェア攻撃によって自社に発生し得る損失を具体的に見積もり、その損失規模に見合った補償内容や補償限度額を設定することが重要です。補償範囲を広げ、補償限度額を引き上げれば、一般的には保険料も高くなります。企業は、想定される被害額や事業停止による影響を踏まえ、保険料と補償内容のバランスを慎重に検討する必要があります。
対策①:セキュリティチームの疲弊を防ぐ
今回の調査資料はランサムウェアの感染状況や被害対応を中心にまとめたものであり、感染率の増加がAIの利用によって引き起こされたことを直接示すものではありません。しかし、AIの進化がサイバー攻撃の環境を大きく変えつつあることも事実です。
生成AIによるフィッシングメールの高度化や、AIを活用した自律型のサイバー攻撃など、企業が対処すべき脅威は今後さらに激化するでしょう。
2026年9月末から、従来であれば年に一度あるかないかというような重大な脆弱性の発見やサイバーセキュリティ事象が、毎週のように発生しています。一方で、DXの推進によって日本企業は数多くのデジタル資産を抱えるようになりました。デジタル化が事業の効率化や競争力向上をもたらした半面、利用されなくなったシステムや老朽化したシステムが十分に整理されず、攻撃表面積が拡大している企業も少なくありません。
その結果、セキュリティ担当者やエンジニアは、次々と発見される脆弱性への対応やインシデント対応に日夜追われ、疲労が蓄積しています。この状況が続けば、慢性的な過重労働やストレスにより人材の流出を招き、組織のセキュリティ体制そのものが弱体化する恐れがあります。
サイバー攻撃から組織を守るためには、組織を守っている「人」を守ることも重要です。経営者のみなさまには、まず、日々対応にあたっているエンジニアの方々が十分な休息が取れているか、過度な負担が一部の担当者に集中しないかを確認していただきたいと思います。そして、必要な人員やリソースの追加や、体制への投資、業務の優先順位の見直しを検討していただきたいと思います。
対策②:デジタル資産を整理し、攻撃表面積を縮小する
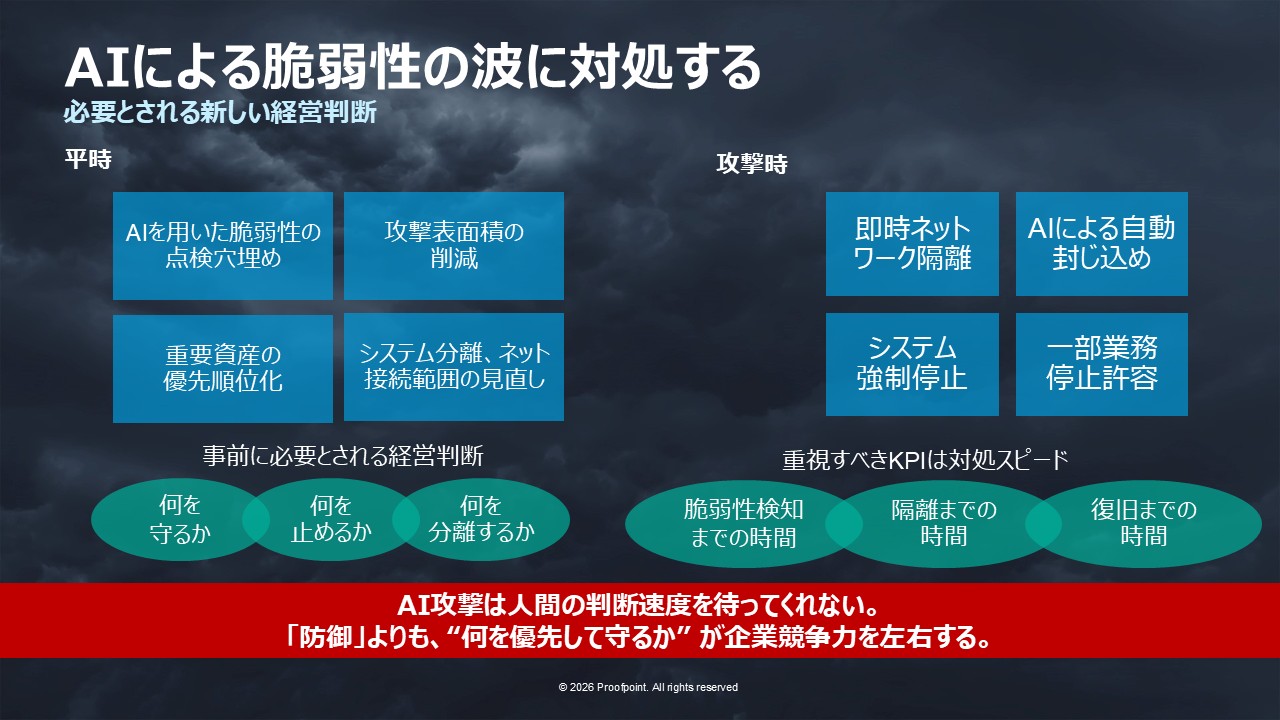
AIによる脆弱性の波に対処するために必要な経営判断
セキュリティチームの疲弊を防ぐことと同様に重要なのは、「守るべきデジタル資産そのものを減らす」という経営判断です。使われなくなったシステムや老朽化したシステム、不要な外部公開サービスなどを棚卸しし、統廃合や廃止を進めることで、攻撃表面積を縮小することができます。これは、攻撃者に狙われる機会を減らすだけでなく、限られたセキュリティ人材が、本当に守るべき重要なシステムに集中できる環境を整えることにもつながります。
しかし、システムの廃止や停止は、セキュリティチームやエンジニアでは判断できるものではありません。業務への影響や投資の優先順位、事業継続性を踏まえた経営判断が必要です。
経営層のみなさまには、「何を守るのか」と同時に「何を捨てるのか」についても、検討していただきたいと思います。AI攻撃は人間の判断速度を待ってくれません。事前に守るべき領域を小さくし、優先して守るべき領域にリソースを集中できるかどうかが今後の組織の競争力を左右します。
組織を守るためには、組織を守っている人を守らなければなりません。何を守り、何を手放すのか。その判断こそが今まさに経営層に求められています。