
Parte 1 di 4 della nostra serie di articoli per il mese della sensibilizzazione alle minacce interne
Oggi, Proofpoint è orgogliosa di sponsorizzare l’Insider Threat Matrix TM, un framework aperto e collaborativo concepito per aiutare le aziende a comprendere, rilevare e analizzare meglio i rischi interni, sia umani sia sintetici. Il nostro supporto riflette una convinzione che nutriamo da tempo: la sfida più grande in termini di rischi interni raramente è la mancanza di strumenti. È l'assenza di un framework comune per descrivere i rischi interni, dare priorità alle misure di protezione e collegare segnali diversi in un'indagine difendibile. L’Insider Threat Matrix è gestita in modo indipendente da Forscie e mantiene la propria neutralità nei confronti dei fornitori grazie alla sua struttura, poiché il finanziamento del suo sviluppo e della sua infrastruttura è garantito da sponsorizzazioni.
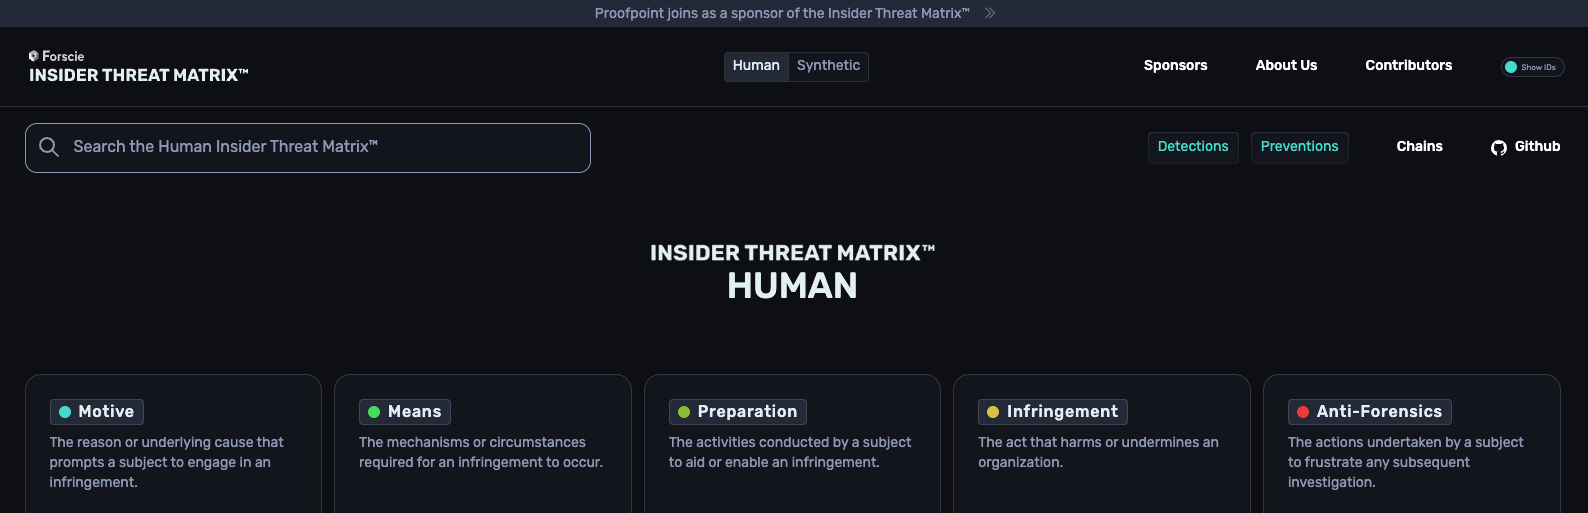
Sviluppato da professionisti per professionisti, l'Insider Threat Matrix fornisce quella base. Mappa l'intero ciclo di vita di un evento interno attraverso cinque categorie: Motivazione, mezzi, preparazione, violazione e occultamento delle prove forensi, documentando al contempo più di 800 tecniche, motivazioni e capacità. La sua ampiezza è sia la sua più grande forza sia la ragione per cui molte aziende faticano a metterla in pratica.
I team più efficienti non considerano l'Insider Threat Matrix come una lista di controllo da implementare tutta in una volta. La utilizzano per definire un linguaggio comune tra le parti interessate (a partire dal white paper), dare priorità ai casi d'uso, valutare le lacune in termini di visibilità e guidare le strategie di rilevamento e prevenzione. Se affrontata in questo modo, l’Insider Threat Matrix diventa più di un framework: è una tabella di marcia pratica per la creazione di un programma maturo e misurabile di gestione dei rischi interni.
Perché questa matrice è importante ora
Risolvere il problema della frammentazione
I rischi interni soffrono da tempo di un problema di frammentazione. I team della sicurezza, i professionisti delle risorse umane, legali, della conformità e dei rischi interni spesso esaminano lo stesso evento da diverse prospettive, utilizzando una terminologia e criteri di valutazione del successo diversi. Ciò si traduce in una certa confusione in merito ai rischi più importanti, all’esistenza di una copertura e alle modalità di indagine sugli incidenti. L'Insider Threat Matrix risponde a questa sfida fornendo un quadro comune per comprendere i rischi interni, creando un allineamento tra le parti interessate prima che venga generato un singolo avviso.
Questo allineamento permette di trasformare la gestione dei rischi interni da una funzione di sicurezza reattiva in un programma strategico e proattivo. Le aziende che ottengono i migliori risultati non tentano di affrontare tutti i possibili scenari legati ai rischi interni contemporaneamente. Invece, utilizzano il framework per dare priorità ai rischi più importanti per la loro azienda, che si tratti di furto di proprietà intellettuale, esposizione di codice sorgente, uso improprio dell'accesso con privilegi, perdita di dati dei clienti o rischi associati a un collaboratore in uscita dall’azienda. Concentrando innanzitutto le risorse sugli scenari di maggiore impatto, i team ottengono risultati misurabili, guadagno credibilità e creano una tabella di marcia per il rafforzamento della maturità del programma.
La necessità di aver fiducia nella visibilità
L'Insider Threat Matrix aiuta anche le aziende a rispondere a una domanda fondamentale: Siamo davvero protetti? La maggior parte delle aziende ha già investito in modo significativo in tecnologie come la sicurezza di rete, la prevenzione della perdita di dati, la sicurezza delle identità, il rilevamento degli endpoint e le piattaforme SIEM. Tuttavia, le lacune di visibilità rimangono comuni e spesso è difficile capire dove esiste una protezione e dove manca. Mappando i casi d'uso prioritari rispetto all'Insider Threat Matrix, le aziende possono stabilire dove hanno una visibilità significativa, dove esistono punti ciechi critici e dove gli investimenti in collaboratori, processi o tecnologie offriranno il massimo ritorno.
Assicurare un'indagine adeguata oltre il semplice rilevamento
Forse ancor più importante, l'Insider Threat Matrix non si limita al rilevamento. Molti framework aiutano le aziende a identificare le attività sospette; molto meno le aiutano a comprendere tali attività e a condurre indagini. L'Insider Threat Matrix fornisce un modo strutturato per collegare comportamenti, contesto e prove lungo l’intero ciclo di vita di un incidente, offrendo agli investigatori un quadro più completo di ciò che è accaduto e perché. Il risultato è un approccio investigativo più coerente, più difendibile e più adatto alla collaborazione con le parti interessate delle risorse umane, dell’ufficio legale, della conformità e della dirigenza.
L'impatto può essere significativo. Le aziende che incorporano l'Insider Threat Matrix nei loro programmi di gestione dei rischi interni riscontrano una riduzione del carico di lavoro degli analisti, una risoluzione dei casi più rapida e un rafforzamento della fiducia nei risultati delle indagini. Ancora più importante, i team ottengono un modo ripetibile per misurare la portata della protezione, dare priorità agli investimenti e migliorare continuamente il modo in cui rilevano i rischi interni e rispondono di conseguenza. Un cliente di Proofpoint ha ridotto del 97% il numero di soggetti da sottoporre a revisione da parte degli analisti mappando i rilevamenti grazie all’Insider Threat Matrix e correlando il comportamento in funzione di 3-5 articoli del framework invece di classificare le singole violazioni.
Ma capire il problema è solo il primo passo. Le aziende hanno ancora bisogno delle giuste capacità per rendere operativa tale comprensione.
Di cosa ha effettivamente bisogno un programma efficace di gestione dei rischi interni
La sponsorizzazione dell’Insider Threat Matrix riflette il nostro impegno a favore di un framework di settore condiviso e un linguaggio comune per i rischi interni. Ma un framework da solo non riduce i rischi. L'Insider Threat Matrix aiuta le aziende a definire scenari di rischi interni. Tra i programmi aziendali che vediamo ottenere risultati misurabili, tre funzionalità principali differenziano costantemente i programmi maturi ed efficaci da quelli sommersi da avvisi e segnali disconnessi. Nelle prossime tre settimane, la nostra serie di articoli del blog esaminerà ciascuno di questi pilastri dei rischi interni:
Visibilità completa sui rischi interni — L’affidabilità delle indagini dipende prima di tutto dalla qualità delle prove su cui si basano. I programmi dovrebbero associare la telemetria nativa all'Insider Threat Matrix, inclusi i sentimenti delle comunicazioni, l'uso dell'IA, le email, il cloud e gli endpoint. La mappatura permette di ottenere una catena completa di prove sin dal primo giorno.
Protezione dinamica— Riduci l'esposizione senza rallentare le attività. La protezione deve adattarsi al modo in cui i collaboratori lavorano effettivamente, tenendo conto dell'accesso, del ruolo e del rischio, per salvaguardare i dati su tutti i canali senza bloccare la produttività.
Indagini agentiche— Quando la telemetria copre l'intero ciclo di vita delle minacce interne, le indagini possono essere eseguite end-to-end: motivazione, preparazione e infrazione collegate autonomamente in un caso supportato da prove. Gli analisti possono così risolvere più rapidamente gli incidenti e le capacità evolvono senza dover aumentare il personale.
Indagini agentiche, protezione dinamica, nulla di tutto ciò funziona se non si ha visibilità sui comportamenti. Quindi, che aspetto ha effettivamente una visibilità completa? Questo è quanto vedremo nella parte 2.
Per saperne di più