
Teil 1 von 4 unserer Reihe zum US-weiten Monat der Sensibilisierung für Insider-Bedrohungen
Proofpoint ist stolz darauf, die Insider Threat MatrixTM zu sponsern. Dies ist ein offenes, gemeinschaftlich entwickeltes Framework, das Unternehmen dabei helfen soll, sowohl personenbezogene als auch synthetische Insider-Risiken besser zu verstehen, zu erkennen und zu untersuchen. Unsere Unterstützung spiegelt eine Überzeugung wider, die wir schon lange vertreten: Die größte Herausforderung im Bereich Insider-Risiko ist selten ein Mangel an Hilfsmitteln. Stattdessen fehlt ein gemeinsames Framework für die Beschreibung von Risiken, die Priorisierung der Abdeckung und die Verknüpfung unterschiedlicher Signale zu einer rechtssicheren Untersuchung. Die Insider Threat Matrix wird von Forscie unabhängig verwaltet und ist bewusst herstellerneutral gestaltet; Entwicklung und Infrastruktur werden durch Sponsoring finanziert.
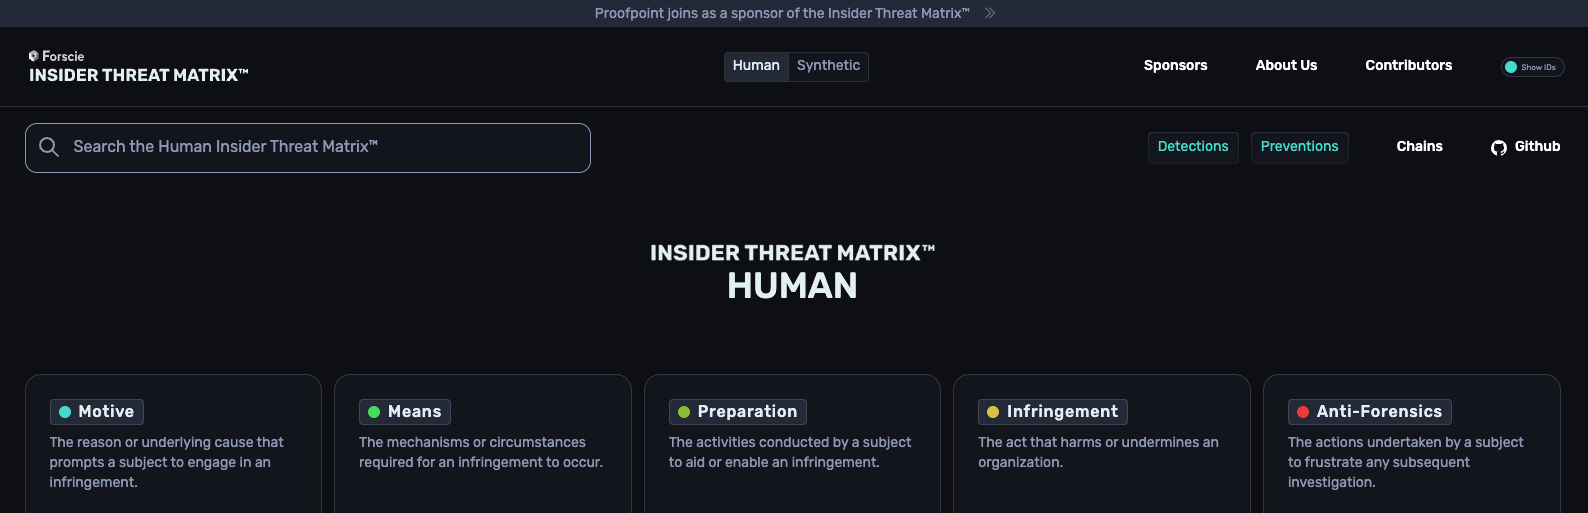
Die von Praktikern für Praktiker entwickelte Insider Threat Matrix bietet die dafür notwendige Grundlage und bildet den gesamten Lebenszyklus eines Insider-bezogenen Zwischenfalls in fünf Kategorien ab: Motiv, Mittel, Vorbereitung, Rechtsverletzung und Anti-Forensik. Zudem werden mehr als 800 Techniken, Motivationen und Fähigkeiten dokumentiert. Die Bandbreite ist die größte Stärke und gleichzeitig auch der Grund, warum die Umsetzung in die Praxis vielen Unternehmen schwer fällt.
Die erfolgreichsten Teams betrachten die Insider Threat Matrix nicht nur als Prüfliste, die es abzuarbeiten gilt, sondern definieren basierend darauf eine gemeinsame Sprache zwischen den relevanten Verantwortlichen, priorisieren Anwendungsfälle, bewerten Transparenzlücken und entwickeln Strategien für Erkennung und Prävention. Bei dieser Herangehensweise wird die Insider Threat Matrix von einem reinen Framework zu einem praktischen Leitfaden für den Aufbau eines ausgereiften, wirksamen Programms zur Abwehr von Insider-Risiken.
Warum diese Matrix jetzt wichtig ist
Das Fragmentierungsproblem
Bemühungen zur Behebung von Insider-Risiken leiden seit Langem unter einem Fragmentierungsproblem. Sicherheitsteams, Personalabteilungen, Rechtsabteilungen, Compliance-Beauftragte und Experten für Insider-Risiken betrachten dasselbe Ereignis oft aus unterschiedlichen Perspektiven und verwenden dabei unterschiedliche Terminologien und Erfolgsmaßstäbe. Dies führt zu Unstimmigkeiten darüber, welche Risiken am wichtigsten sind, welche Bereiche abgedeckt werden und wie Zwischenfälle untersucht werden sollten. Die Insider Threat Matrix stellt ein gemeinsames Framework für das Verständnis von Insider-Risiken zur Verfügung, sodass noch vor der Auslösung einer Warnmeldung eine Abstimmung zwischen den Verantwortlichen hergestellt wird.
Diese Abstimmung wandelt die Abwehr von Insider-Risiken von einer reaktiven Sicherheitsfunktion in ein strategisches und proaktives Programm um. Die erfolgreichsten Unternehmen versuchen nicht, jedes mögliche Insider-Szenario gleichzeitig anzugehen, sondern nutzen dieses Framework, um die für das Unternehmen wichtigsten Risiken zu priorisieren, sei es der Diebstahl von geistigem Eigentum, die Offenlegung von Quellcode, der Missbrauch privilegierter Zugriffsrechte, der Verlust von Kundendaten oder die Risiken durch ausscheidende Mitarbeiter. Wenn sich Teams zunächst auf die Szenarien mit dem größten Wirkungsradius konzentrieren, erzielen sie messbare Ergebnisse, bauen Glaubwürdigkeit auf und können eine Roadmap für die weitere Programmentwicklung erstellen.
Zuverlässige Transparenz
Die Insider Threat Matrix hilft Unternehmen auch bei der Beantwortung einer grundlegenden Frage: Sind wir tatsächlich geschützt? Die meisten Unternehmen haben bereits erheblich in Technologien wie Netzwerksicherheit, DLP, Identitätssicherheit, Endpunkterkennung und SIEM-Plattformen investiert. Dennoch bestehen häufig weiterhin Transparenzlücken und es ist oft schwierig zu verstehen, welche Bereiche nicht ausreichend abgedeckt sind. Durch die Zuordnung ihrer prioritären Anwendungsfälle zur Insider Threat Matrix erkennen Unternehmen, wo sie über aussagekräftige Transparenz verfügen, wo kritische blinde Flecken bestehen und wo Investitionen in Personal, Prozesse oder Technologie den größten Nutzen bringen.
Gründliche Untersuchungen, die über reine Erkennungen hinausgehen
Einer der wichtigsten Aspekte der Insider Threat Matrix ist wahrscheinlich die Tatsache, dass sie über die reine Erkennung hinausgeht. Viele Frameworks helfen Unternehmen bei der Erkennung verdächtiger Aktivitäten, aber nur wenige helfen dabei, diese Aktivitäten zu verstehen und zu untersuchen. Die Insider Threat Matrix bietet einen strukturierten Ansatz für die Verknüpfung von Verhaltensweisen, Kontext und Beweisen über den gesamten Lebenszyklus eines Zwischenfalls hinweg, sodass Analysten ein umfassenderes Bild von den Ereignissen und den Hintergründen erhalten. Dieser Untersuchungsansatz ist einheitlicher, rechtssicherer und besser geeignet, die Zusammenarbeit zwischen HR-, Rechts- und Compliance-Verantwortlichen und Führungskräften zu unterstützen.
Die Auswirkungen können erheblich sein. Unternehmen, die die Insider Threat Matrix in ihre Programme zur Abwehr von Insider-Risiken integrieren, können ihre Analysten entlasten, Fälle schneller lösen und gewinnen größeres Vertrauen in Untersuchungsergebnisse. Noch wichtiger ist jedoch, dass Teams mit einer wiederholbaren Methode die Abdeckung bewerten, Investitionen priorisieren und ihre Möglichkeiten zur Erkennung und Behebung von Insider-Risiken kontinuierlich verbessern können. Ein Proofpoint-Kunde reduzierte die Anzahl der von Analysten zu prüfenden Fälle um 97 %, indem er die festgestellten Verstöße der Insider Threat Matrix zuordnete und das Verhalten über 3 bis 5 Artikel hinweg korrelierte, anstatt einzelne Rechtsverletzungen zu triagieren.
Doch das Verstehen des Problems ist nur der erste Schritt. Unternehmen benötigen nach wie vor die richtigen Funktionen und Kompetenzen, um dieses Verständnis in die Praxis umzusetzen.
Voraussetzungen für ein erfolgreiches Programm zur Abwehr von Insider-Risiken
Durch das Sponsoring der Insider Threat Matrix unterstreichen wir unser Engagement für die Weiterentwicklung eines gemeinsamen Frameworks und einer gemeinsamen Sprache für Insider-Risiken. Das Framework allein ist jedoch nicht in der Lage, das Risiko zu reduzieren. Die Insider Threat Matrix hilft Unternehmen bei der Definition von Insider-Risikoszenarien. Bei allen Unternehmensprogrammen mit messbaren Ergebnissen zeichnen sich ausgereifte, effektive Programme durchweg durch drei Eigenschaften aus, die verhindern, dass Sicherheitsteams durch Warnmeldungen und unzusammenhängende Signale überfordert sind. In den kommenden drei Wochen gehen wir in dieser Blog-Reihe auf jede dieser Säulen für die erfolgreiche Abwehr von Insider-Risiken ein:
Umfassende Transparenz zu Insidern: Untersuchungen sind nur so aussagekräftig wie die Beweise, die ihnen zur Verfügung stehen. Programme sollten native Telemetriedaten der Insider Threat Matrix zuordnen, einschließlich Stimmung der Kommunikation, KI-Nutzung, E-Mail, Cloud und Endpunkt. Die Zuordnung liefert vom ersten Tag an eine lückenlose Beweiskette.
Dynamischer Schutz: Das Risiko wird reduziert, ohne den Geschäftsbetrieb auszubremsen. Der Schutz sollte sich an die tatsächliche Arbeitsweise der Mitarbeiter anpassen (und Zugriffsrechte, Rolle und Risiko berücksichtigen), damit Daten auf allen Kanälen geschützten werden, ohne die Produktivität zu beeinträchtigen.
Agentenbasierte Untersuchungen: Wenn die Telemetrie den gesamten Lebenszyklus von Insider-Bedrohungen abdeckt, sind umfassende Untersuchungen möglich und Motiv, Vorbereitung und Rechtsverletzung werden autonom zu einem evidenzbasierten Fall verknüpft. Analysten können Probleme schneller beheben. Zudem wird die Kapazität skaliert, ohne dass zusätzliches Personal erforderlich ist.
Agentenbasierte Untersuchungen und dynamischer Schutz sind nicht möglich, wenn Sie das Verhalten nicht sehen können. Was macht umfassende Transparenz tatsächlich aus? Das erfahren Sie in Teil 2.
Weitere Informationen