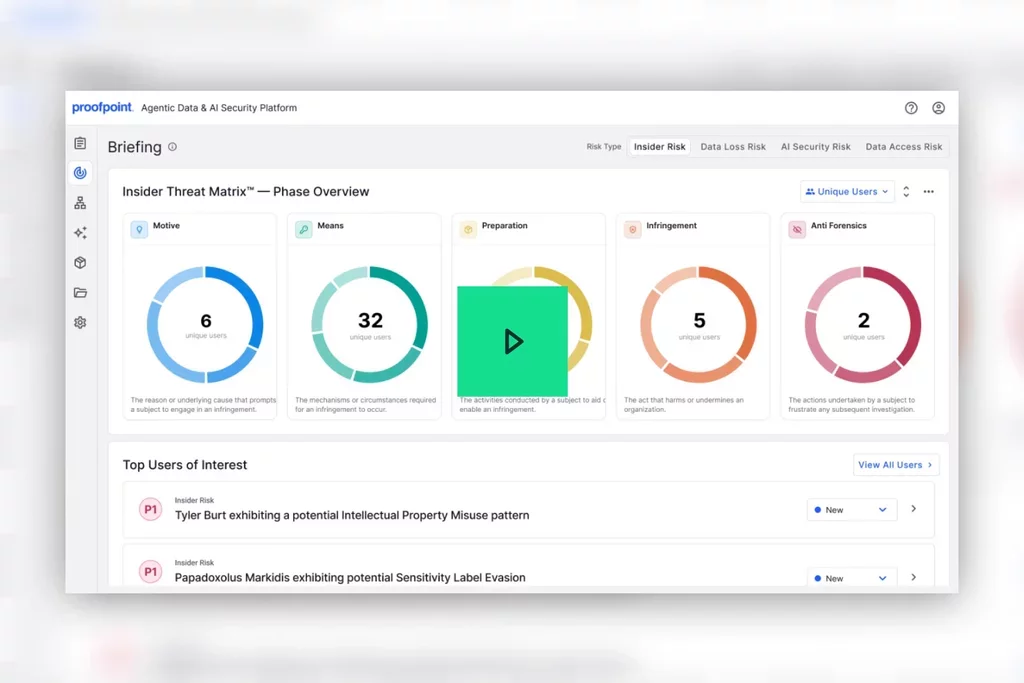
Proofpoint Insider Threat Management

Identifizieren neuer Risiken mit Proofpoint Insider Threat Management

Erkennen Sie Motive und riskantes Verhalten auf allen Kanälen – Endpunkte, Chat, KI, E-Mail, Cloud und Web –, um Untersuchungen zu beschleunigen und Schaden zu verhindern.

insider-threat-management-data-security-employee-risk

ÜBERBLICK

Reduzieren Sie das Insider-Risiko in Ihrem gesamten Unternehmen

Proofpoint Insider Threat Management hilft Sicherheitsteams dabei, riskantes Verhalten zu erkennen und zu verstehen, verdächtige Aktivitäten zu untersuchen und Sicherheitszwischenfälle auf allen Kanälen zu verhindern. Durch die Kombination von Verhaltensanalysen, Anwenderaktivitäten, Datenkontext und anpassbaren Steuerelementen sind Sicherheitsteams in der Lage, Insider-Risiken frühzeitig zu erkennen und schneller auf Sicherheitszwischenfälle zu reagieren.

Gezielte Maßnahmen zur Reduzierung von Risiken

Konzentrieren Sie sich auf die Anwender, bei denen aufgrund ihrer Motive, ihres Verhaltens und anderer Datensignale das Risiko am höchsten ist.

insider-threat-management-user-activity-monitoring

Schnellere Untersuchungen mit Beweisen

Verstehen Sie durch Aktivitätenzeitleisten, intelligente Stimmungsanalysen und forensische Beweise, was tatsächlich passiert ist.

insider-threat-management-threat-detection-risk-analysis

Schutz für Anwender und Privatsphäre

Erkennen Sie Bedrohungen und wahren Sie gleichzeitig die Privatsphäre der Anwender – dank verhaltensbasierter Überwachung und Anonymisierung.

insider-threat-management-data-loss-prevention
01 04

WARUM IST DAS WICHTIG?

Moderne Insider-Bedrohungen entziehen sich regelbasierter Erkennung

Ihre Anwender haben Zugriff auf vertrauliche Daten an mehr Orten als je zuvor – von Endpunkten und Cloud-Anwendungen bis hin zu E-Mails, Web- und GenAI-Tools. Und weil Insider oft legitimen Zugriff haben, kann riskantes Verhalten wie normale Arbeit aussehen, bis Daten gestohlen, kompromittiert oder missbraucht werden. Sicherheitsteams benötigen Transparenz zu den Aktivitäten und Motiven der Anwender, um Insider-Risiken frühzeitig erkennen und reagieren zu können, bevor Schaden entsteht.

58  %
nennen fahrlässige Anwender und Dritte als häufigste Ursache für Datenverlust
48  %
sagen, dass Transparenz zu riskantem Anwenderverhalten eine große Herausforderung darstellt
76  %
aller Datenverlustereignisse werden durch nur 1 % der Anwender verursacht

PRODUKTDETAILS

Erkennen Sie mit Ihrem Team frühzeitig Risiken

Proofpoint Insider Threat Management identifiziert Anwender mit hohem Risiko basierend auf einer Kombination aus Verhaltensanalysen, Anwenderaktivitäten, Datenbewegungen und personenbezogenen Risikosignalen auf allen Kanälen – Endpunkte, Browser, Cloud, E-Mail und Web. Die adaptive Echtzeit-Risikoüberwachung hilft Sicherheitsteams, sich auf die Aktivitäten zu konzentrieren, die am ehesten zu Zwischenfällen führen.

Überwachung von Anwenderaktivitäten

Überwachen Sie das Anwenderverhalten und die Aktivitäten in allen Endpunkten, Browser, Cloud-Umgebungen und E-Mails in Echtzeit und ohne Benachrichtigungswarteschlange.

Stimmungsanalyse

Verstehen Sie die Motive, indem Sie die Kommunikation am Arbeitsplatz auf frühe Risikosignale analysieren.

Vordefinierte Risikoerkennungen

Starten Sie schnell mit sofort einsatzbereiten Bibliotheken für Warnmeldungen, sofort einsetzbaren Insider-Bedrohungsszenarien und anpassbaren Erkennungsregeln.

Adaptive Risikoüberwachung

Verstärken Sie die Überwachung, wenn Anwender riskante Aktionen ausführen, und kombinieren Sie Signale zu Verhalten, Identität, Daten und Motiven, um Schaden zu verhindern.

01 04

COMPLETE INCIDENT CONTEXT

Untersuchen Sie Insider-Zwischenfälle unter Berücksichtigung des vollständigen Kontextes

Integrieren Sie Anwenderaktivitäten, Verhaltenskontext und forensische Beweise in einen einheitlichen Untersuchungs-Workflow. Sicherheitsteams können das Insider-Risiko schneller validieren, die Stimmung der Anwender klarer verstehen und während der Reaktion auf Zwischenfälle relevante Beweise an HR-, Rechts- und Compliance-Verantwortliche weitergeben.

Zeitleistenbasierte Untersuchungen

Zeigen Sie Aktivitäten vor, während und nach Insider-Zwischenfällen in einem einheitlichen Untersuchungs-Workflow an.

Erfassung forensischer Beweise

Erfassen Sie Screenshots und den Aktivitätskontext, um fahrlässiges oder böswilliges Verhalten zu validieren.

Weitergabe von Untersuchungsergebnissen

Stellen Sie forensische Beweise und den Untersuchungskontext Ihren Personal-, Rechts- und Compliance-Teams zur Verfügung.

Datenschutz durch Technikgestaltung

Schützen Sie die Privatsphäre Ihrer Anwender durch Anonymisierung, Maskierung und rollenbasierte Zugriffskontrollen.

01 04

VERSATILE, AUTOMATED CONTROLS

Reduzieren Sie Insider-Risiken mit anpassbaren Steuerelementen

Verwenden Sie anpassbare Steuerelemente und dynamische Richtlinien, um riskante Datenbewegungen über Endpunkte, Cloud-Apps, Webaktivitäten und GenAI-Tools zu verhindern. Sicherheitsteams können Aktionen mit hohem Risiko blockieren, richtlinienbasierte Schutzmaßnahmen anwenden und Anwender im entscheidenden Zeitpunkt unterstützen, ohne die Produktivität zu beeinträchtigen.

Echtzeit-Datenschutz

Blockieren Sie riskante Datenübertragungen über USB-Geräte, Cloud-Sync-Apps, Web-Uploads und GenAI-Tools.

Dynamische Richtliniendurchsetzung

Passen Sie die Kontrollen automatisch an das Anwendungsverhalten und die Insider-Risiko-Indikatoren an.

Schulungen zum richtigen Zeitpunkt

Unterstützen Sie Anwender mit anpassbaren Benachrichtigungen dabei, den sicheren Umgang mit Daten zu erlernen und riskante Aktionen zu überdenken.

Flexible Ökosystemintegration

Integrieren Sie SIEM- und SOAR-Workflows über APIs und Webhooks.

01 04

Erweitern Sie Ihr ITM-Programm

Stärken Sie Ihr ITM-Programm mit fachkundiger Beratung, operativer Unterstützung und Erkenntnissen, die Ihrem Team helfen, Risiken schneller zu reduzieren.

Weitere Informationen zu Proofpoint Advisory-Services

GRÜNDE, WARUM SICH UNTERNEHMEN FÜR PROOFPOINT ENTSCHEIDEN

Proofpoint ITM und statische Überwachung von Insider-Bedrohungen im Vergleich

FunktionStatische Überwachung von Insider-BedrohungenProofpoint ITM
Adaptive Überwachung Erfordert manuelle Richtlinienupdates, wenn sich das Anwenderrisiko ändert Passt die Überwachung in Echtzeit an das Anwenderverhalten und die Risikosignale an
Verhaltenskontext Überprüft einzelne Ereignisse basierend auf begrenztem Verhaltenskontext Kombiniert Verhalten, Kommunikation und Datenaktivitäten, um die Stimmung des Anwenders zu verstehen
Kanalübergreifende Transparenz Bietet Transparenz zu weniger Aktivitätenquellen Bietet einheitliche Transparenz zu E-Mail, Cloud, Web, Endpunkten und Datenbewegungen
Priorisierung personenbezogener Risiken Priorisiert Warnmeldungen statt korrelierter personenbezogener Risiken Priorisiert Anwender, indem Verhalten, Identität, Daten und Motive kombiniert werden
Kontext bei Untersuchungen Beweise für verschiedene Ereignisse müssen manuell zusammengeführt werden Zeitleisten, forensische Beweise und Aktivitätenkontext werden kombiniert, um Untersuchungen zu beschleunigen
Datenschutz durch Technikgestaltung Nutzt administrative Kontrollen für die Verwaltung von Zugriffen für Untersuchungen Schützt die Privatsphöre durch Anonymisierung, Maskierung und rollenbasierte Zugriffe
Adaptiver Datenschutz Wendet statische Kontrollen an, die sich nicht automatisch an Risikoänderungen anpassen Wendet dynamische Richtlinien an und bietet Anwenderschulungen in Echtzeit, um Datenverlust zu vermeiden

Weiten Sie Ihre Datensicherheitsmaßnahmen auf Ihr gesamtes Unternehmen aus

Kombinieren Sie Proofpoint ITM mit Proofpoint Enterprise DLP, Proofpoint Adaptive Email DLP und Proofpoint Email DLP and Encryption, um riskante Anwender zu identifizieren, vertrauliche Daten zu schützen und Untersuchungen zu beschleunigen.

Mehr über einheitliche Datensicherheit

Demo anfordern

Bleiben Sie Insider-Bedrohungen einen Schritt voraus

Erkennen Sie riskantes Verhalten frühzeitig, beschleunigen Sie Untersuchungen und reduzieren Sie Insider-Risiken, ohne Ihr Team auszubremsen. Fordern Sie eine Demo an und erleben Sie Proofpoint Insider Threat Management in Aktion.

Häufig gestellte Fragen

Herkömmliche Sicherheitstools können Insider-Bedrohungen nur schwer erkennen, weil sie sich üblicherweise auf statische Regeln und isolierte Warnmeldungen stützen. Viele riskante Aktionen sehen wie normale Aktivitäten aus, die Anwender mit legitimen Zugriffsrechten für vertrauliche Daten ausführen. Moderne Lösungen zur Abwehr von Insider-Bedrohungen kombinieren Verhaltensanalysen und Datenkontext, damit Sicherheitsteams verdächtige Aktivitäten leichter frühzeitig erkennen und reagieren können, bevor es zu Datenverlust oder Sicherheitszwischenfällen kommt.

Unternehmen sollten nach Lösungen zur Abwehr von Insider-Bedrohungen (ITM) suchen, die riskantes Verhalten erkennen können, bevor es zu Zwischenfällen kommt. Viele herkömmliche Sicherheitstools basieren auf statischen Regeln und isolierten Warnmeldungen, wodurch Insider-Risiken durch scheinbar normale Aktivitäten häufig übersehen werden. Leistungsstarke ITM-Lösungen kombinieren Verhaltensanalysen, Datenkontext und adaptive Überwachung, damit Sicherheitsteams Vorfälle schneller untersuchen und sich auf die größten tatsächlichen Risiken konzentrieren können.

Die Abwehr von Insider-Bedrohungen (ITM) hilft Sicherheitsteams dabei, riskantes Verhalten zu erkennen, bevor es zu Datenschutzverletzungen oder Datenlecks kommt. Viele Insider-Bedrohungen sehen aus wie normale Anwenderaktivitäten, sodass sie allein mit statischen Regeln nur schwer zu erkennen sind. Moderne ITM-Lösungen kombinieren Verhaltensanalysen, anpassbare Steuerelemente und Echtzeitüberwachung, um vertrauliche Daten zu schützen und Insider-Risiken zu reduzieren.

Die Abwehr von Insider-Bedrohungen konzentriert sich auf die Erkennung und Reaktion auf riskante Aktivitäten, die zu Datenverlust, Zwischenfällen oder unberechtigten Zugriffen führen können. Die Abwehr von Insider-Risiken ist ein umfassenderer Ansatz, bei dem es darum geht, personenbezogene Risiken zu identifizieren und zu reduzieren, bevor es zu einem Zwischenfall kommt. Moderne Lösungen zur Abwehr von Insider-Bedrohungen kombinieren häufig beide Ansätze, indem sie Sicherheitsteams mit Verhaltensanalysen, adaptiver Überwachung und Echtzeitkontrollen dabei unterstützen, Insider-Risiken frühzeitig zu erkennen und zu reduzieren.