
主要ポイント
- 脅威アクターは、侵害した大学のメールアカウントを悪用し、求人を装った前払い金詐欺を拡散しています。
- 大学生は経済的な余裕がないうえ、大学のメールを信頼しやすいため、とくに狙われやすい存在です。
- 脅威アクターは、従来のWebベースのフィッシングキットではなく、フォームを使って認証情報を詐取しています。
- 一連のキャンペーンは単発の詐欺ではなく、多段階で収益化を図るものです。
概要
プルーフポイントは、米国の大学を狙った一連の脅威活動を追跡しています。キャンペーンで確認された詐欺のエコシステムは、既知の前払い金詐欺(AFF)の手口と一致しています。
キャンペーンは認証情報の詐取から始まり、AFFを利用した求人詐欺による収益化へとつながります。
大学の学生、職員、卒業生は、さまざまな種類のサイバー犯罪に絶えず狙われています。求人詐欺や偽の奨学金、アカウント乗っ取り(ATO)などがその例です。脅威アクターが高等教育機関のメールアカウントに価値を見いだす理由はいくつもあります。若い学生はメールのやり取りに慣れておらず、仕事や収入を得る機会に接した経験も浅い場合があります。卒業生のアカウントは、有効なまま、ほとんど使われていないことがあります。脅威アクターにとっては、連絡先リストを乗っ取る好機になります。職員や教員は、学生や保護者、地域住民などから、個人用と大学用のさまざまなアドレスで絶えず連絡を受けています。.eduアカウントにアクセスできれば、脅威アクターはこのトップレベルドメイン(TLD)の権威を利用できます。標的組織の内外で、詐欺に信ぴょう性をもたせられるのです。
本レポートでは、同じ脅威アクターによる2種類のサイバー犯罪を取り上げます。認証情報フィッシングを足がかりに、大学関係者を狙った詐欺へとつなげる攻撃チェーンを明らかにします。攻撃チェーンの全体像を理解すれば、組織はユーザー教育や検知を強化でき、進行中の活動を阻止できる可能性もあります。
キャンペーンの詳細
キャンペーンは通常、パスワードの確認や更新を求めるメールのルアー(おとりに使われるテーマ)から始まります。受信者は、正規サービス上でホストされたWebフォームへ誘導されます。使われるサービスはGoogleフォーム、Wix、Jotformのほか、Zoho FormsやMicrosoft Officeなどです。フォームでは通常、ユーザー名やパスワード、個人を特定できる情報(PII)の入力を求められます。ユーザーが入力すると、その情報は脅威アクターに送られ、アカウント侵害に使われます。脅威アクターは、侵害した信頼性の高い大学アカウントから、求人やインターンシップに関する新たなメールを送信します。これらのメールは最終的にAFFにつながります。
最初のルアーは、幅広い大学関係者の関心を引くように作られています。たとえば「退職、卒業、または転籍」を理由にアカウントを停止するといった、対象を絞らない脅しがあります。メールは、サードパーティのWebサイトにあるフォームへ入力するよう受信者に促します。
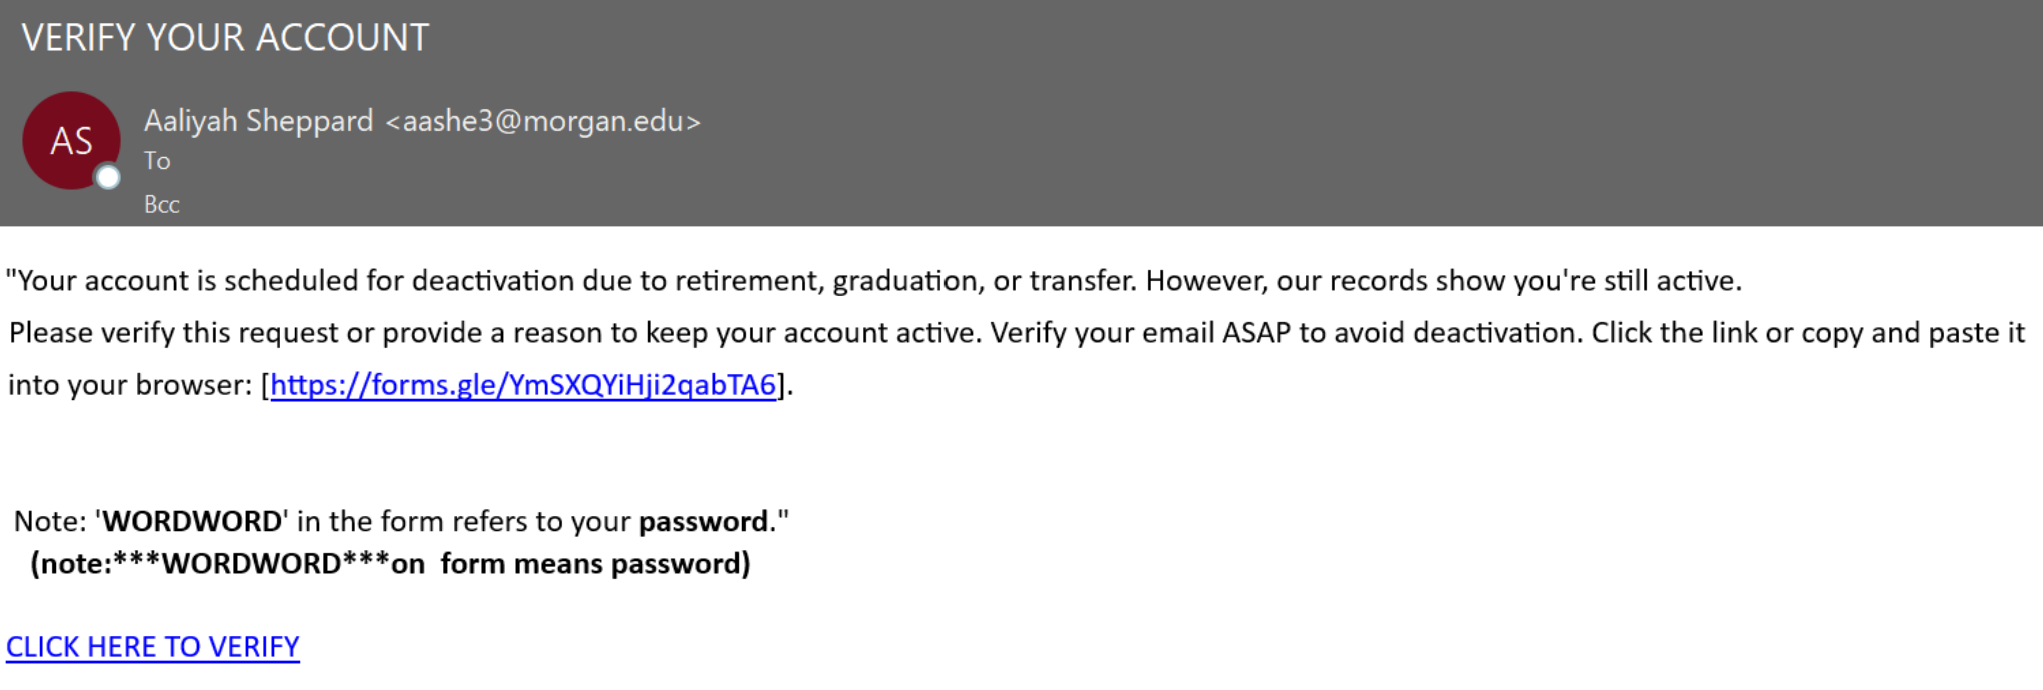
図 1:「アカウント停止」のルアー(おとりに使われるテーマ)
こうしたフォーム作成サイトの多くは、パスワードなどの機密情報が入力されないよう、フォームに単語フィルターを設けています。そのため、脅威アクターはフォームの項目に「password」などの語を明記するのを避けることがよくあります。代わりに、どの欄にパスワードを入力すればよいかを被害者に指示します。上の例では、「password」の代わりに「WORDWORD」というプレースホルダーを使っています。
「注:フォーム内の『WORDWORD』は、お客様のパスワードを指します。」
フォームは認証情報だけでなく、正式な氏名や電話番号、大学と個人のメールアドレスといった多様なPIIも収集します。これにより脅威アクターは、個人情報をその後の活動に悪用できます。たとえば、より個人的で信じやすいルアーの作成や、個人の受信トレイへの標的拡大、さらには個人情報の盗用などです。フォームは実際には何もリセットも更新もしません。被害者は、日常的なIT手続きを済ませたと思い込みます。一方、攻撃者は有効な認証情報を手に入れています。
なお、脅威アクターはより高度な認証情報の窃取手法を使っていません。たとえば、多要素認証の認証情報を盗む中間者攻撃型(AiTM)のフィッシングや、デバイスコード フィッシングは確認されていません。そのため、今回のケースでアカウントの乗っ取り(ATO)が成立するのは、2要素目の認証が導入されていない場合に限られます。
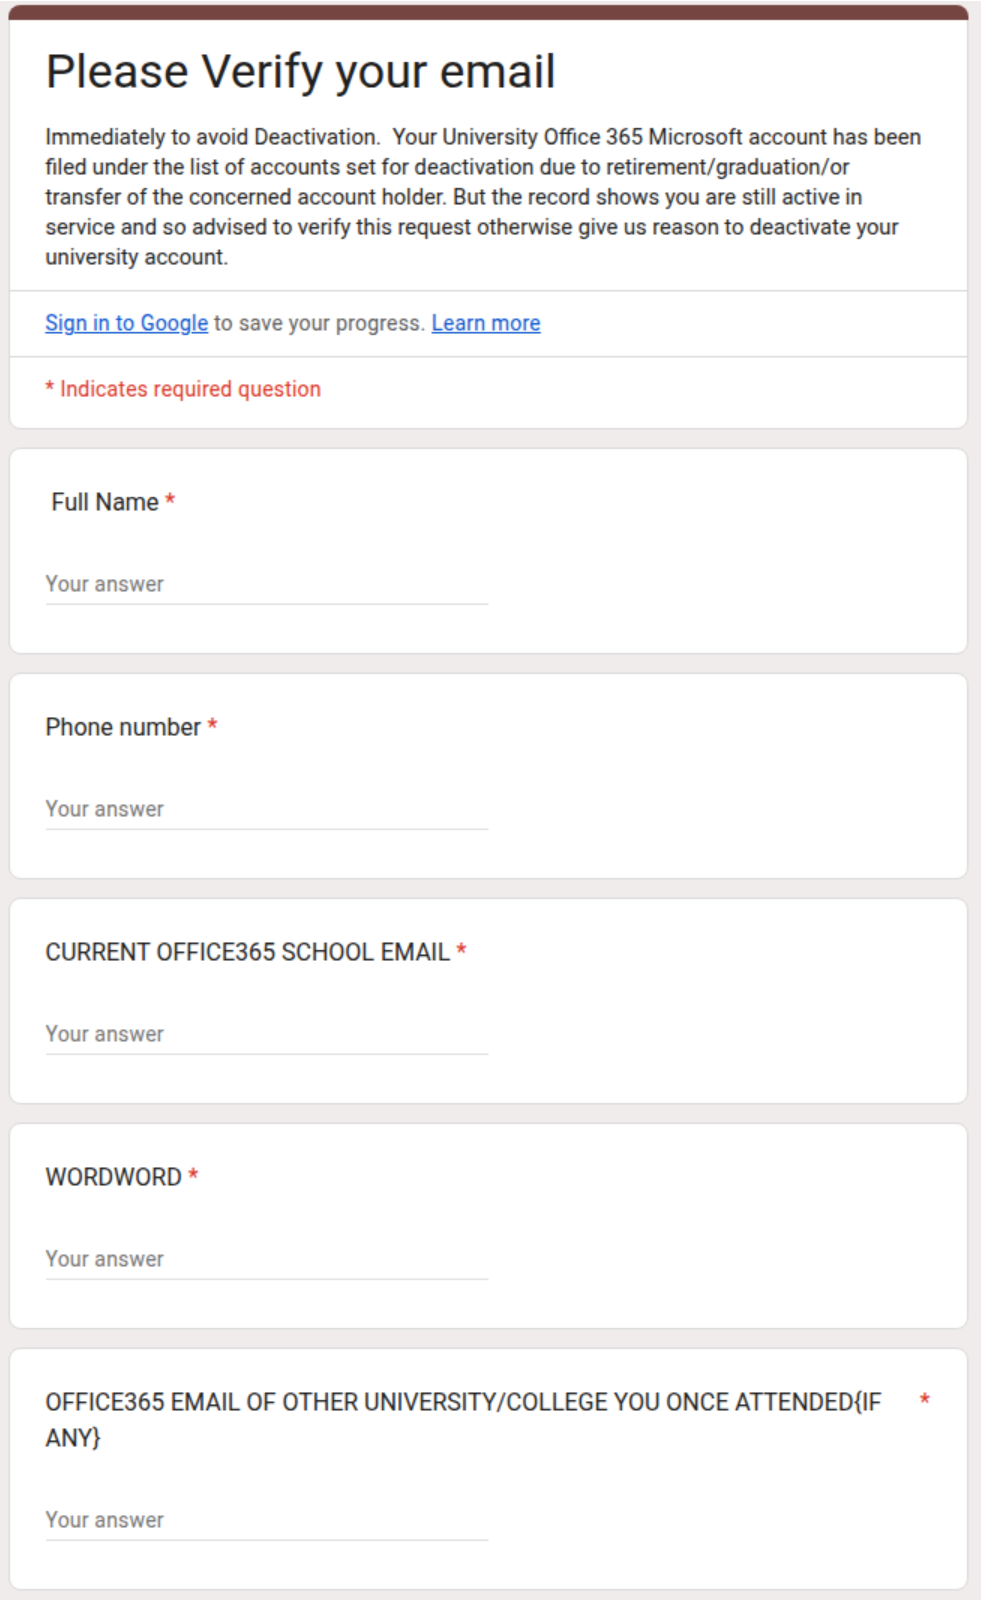
図 2:PASSWORDの代わりにWORDWORDと表記された認証情報詐取フォーム
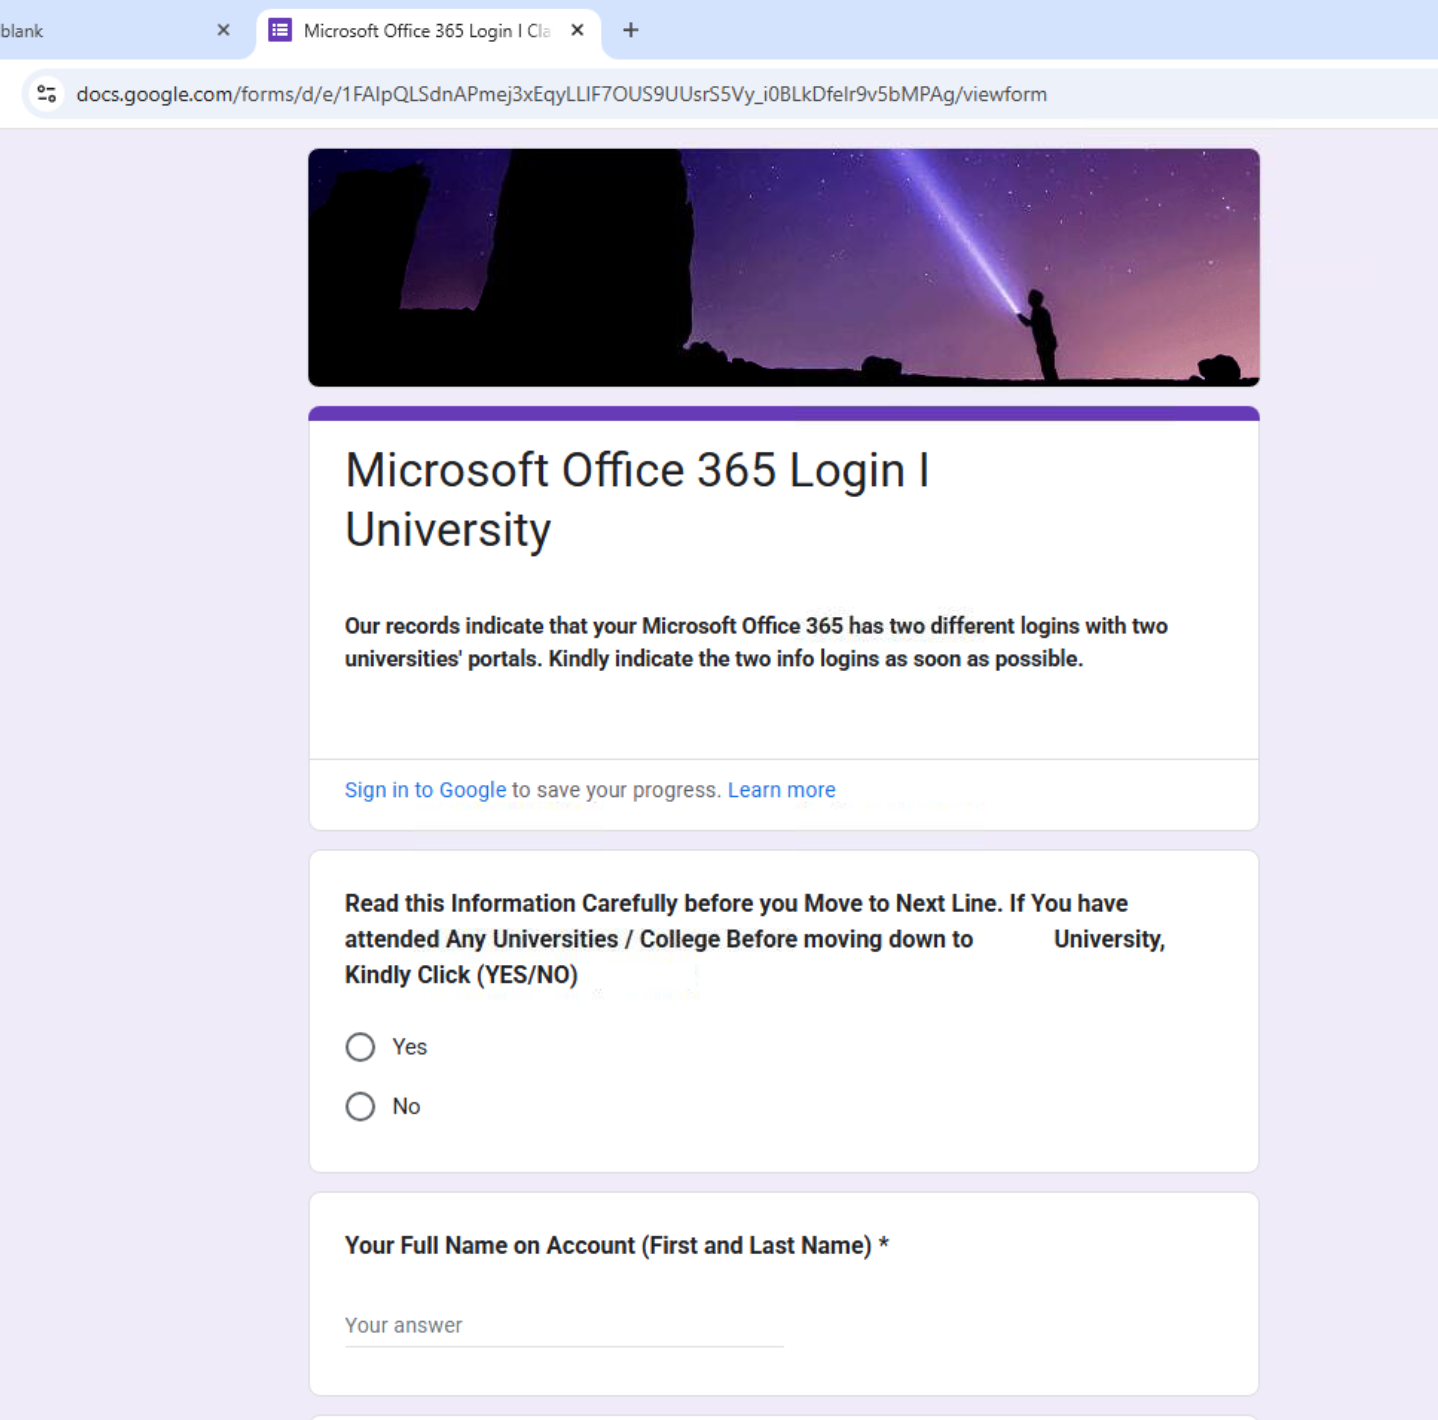
図 3:偽の大学フォーム
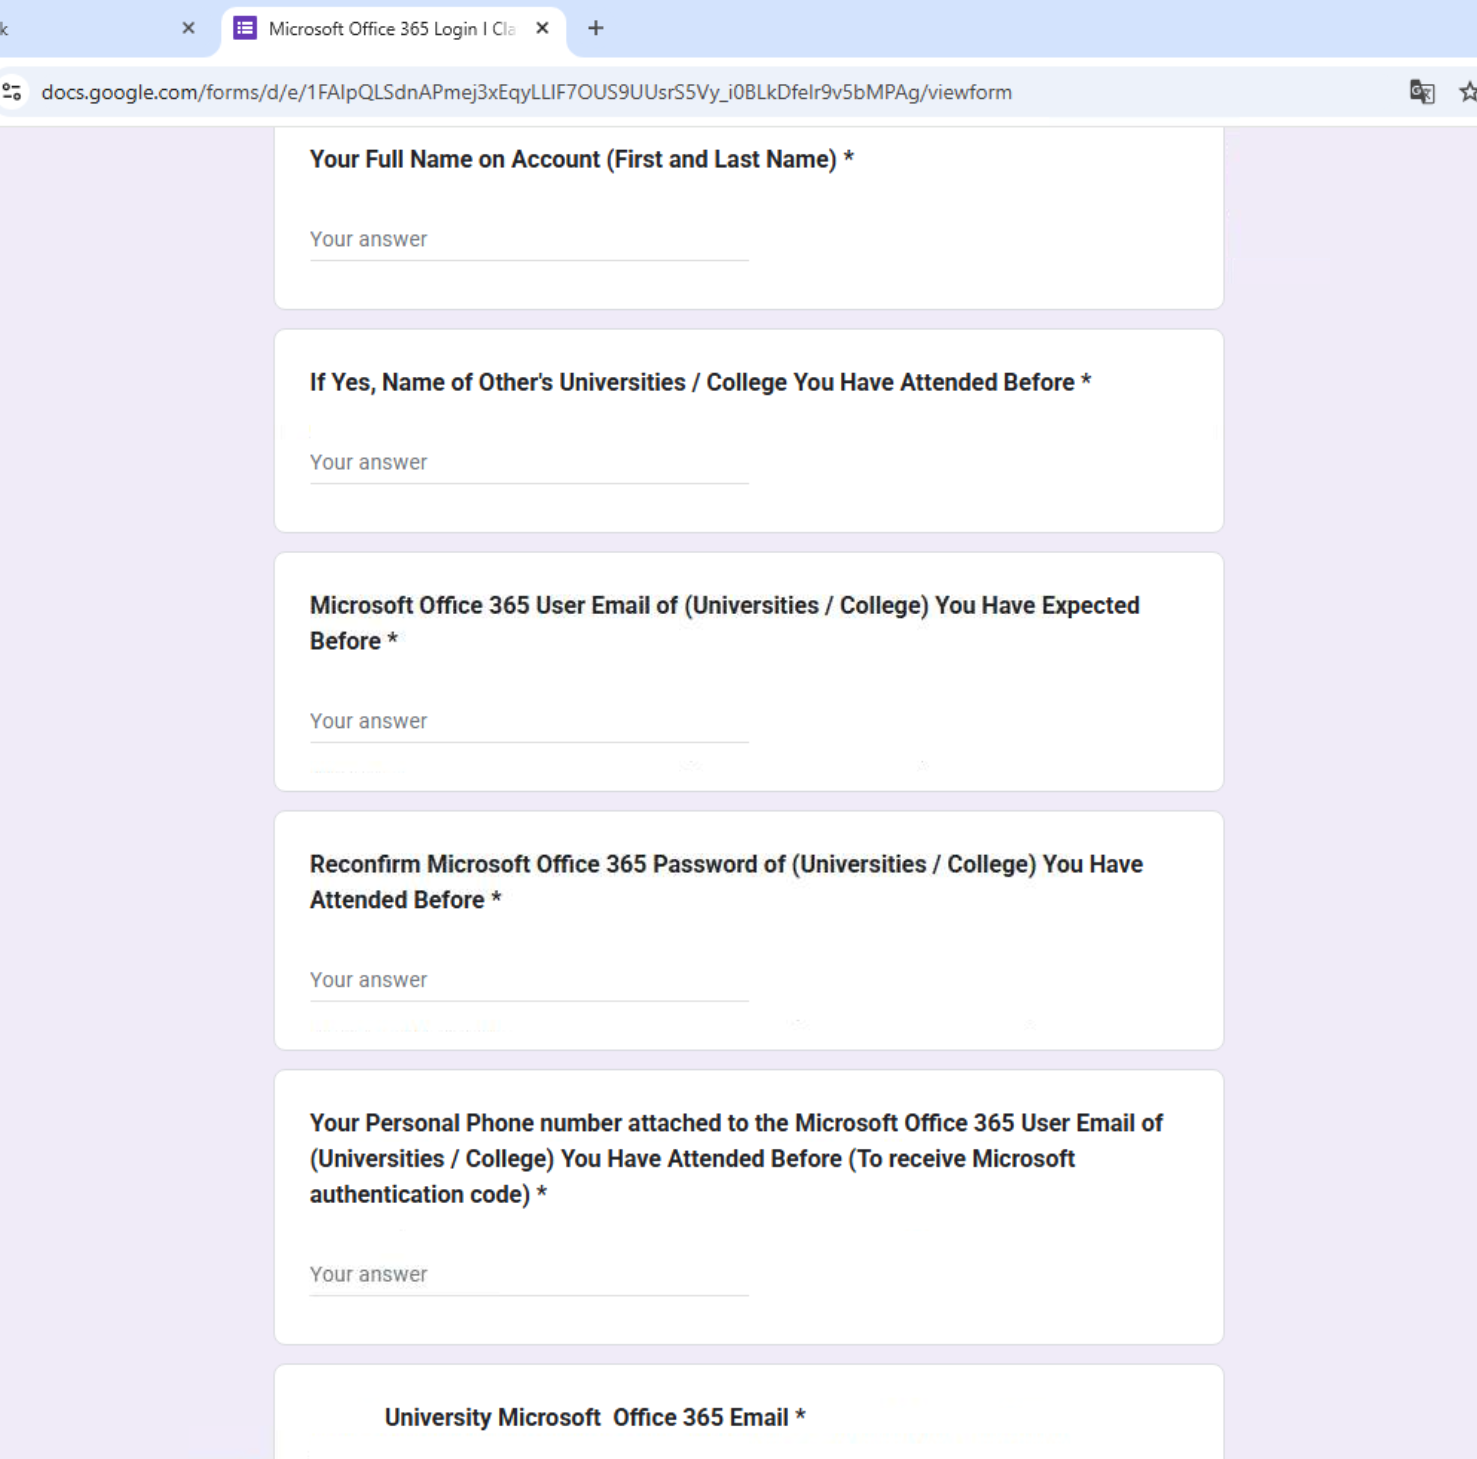
図 4:偽の大学フォーム
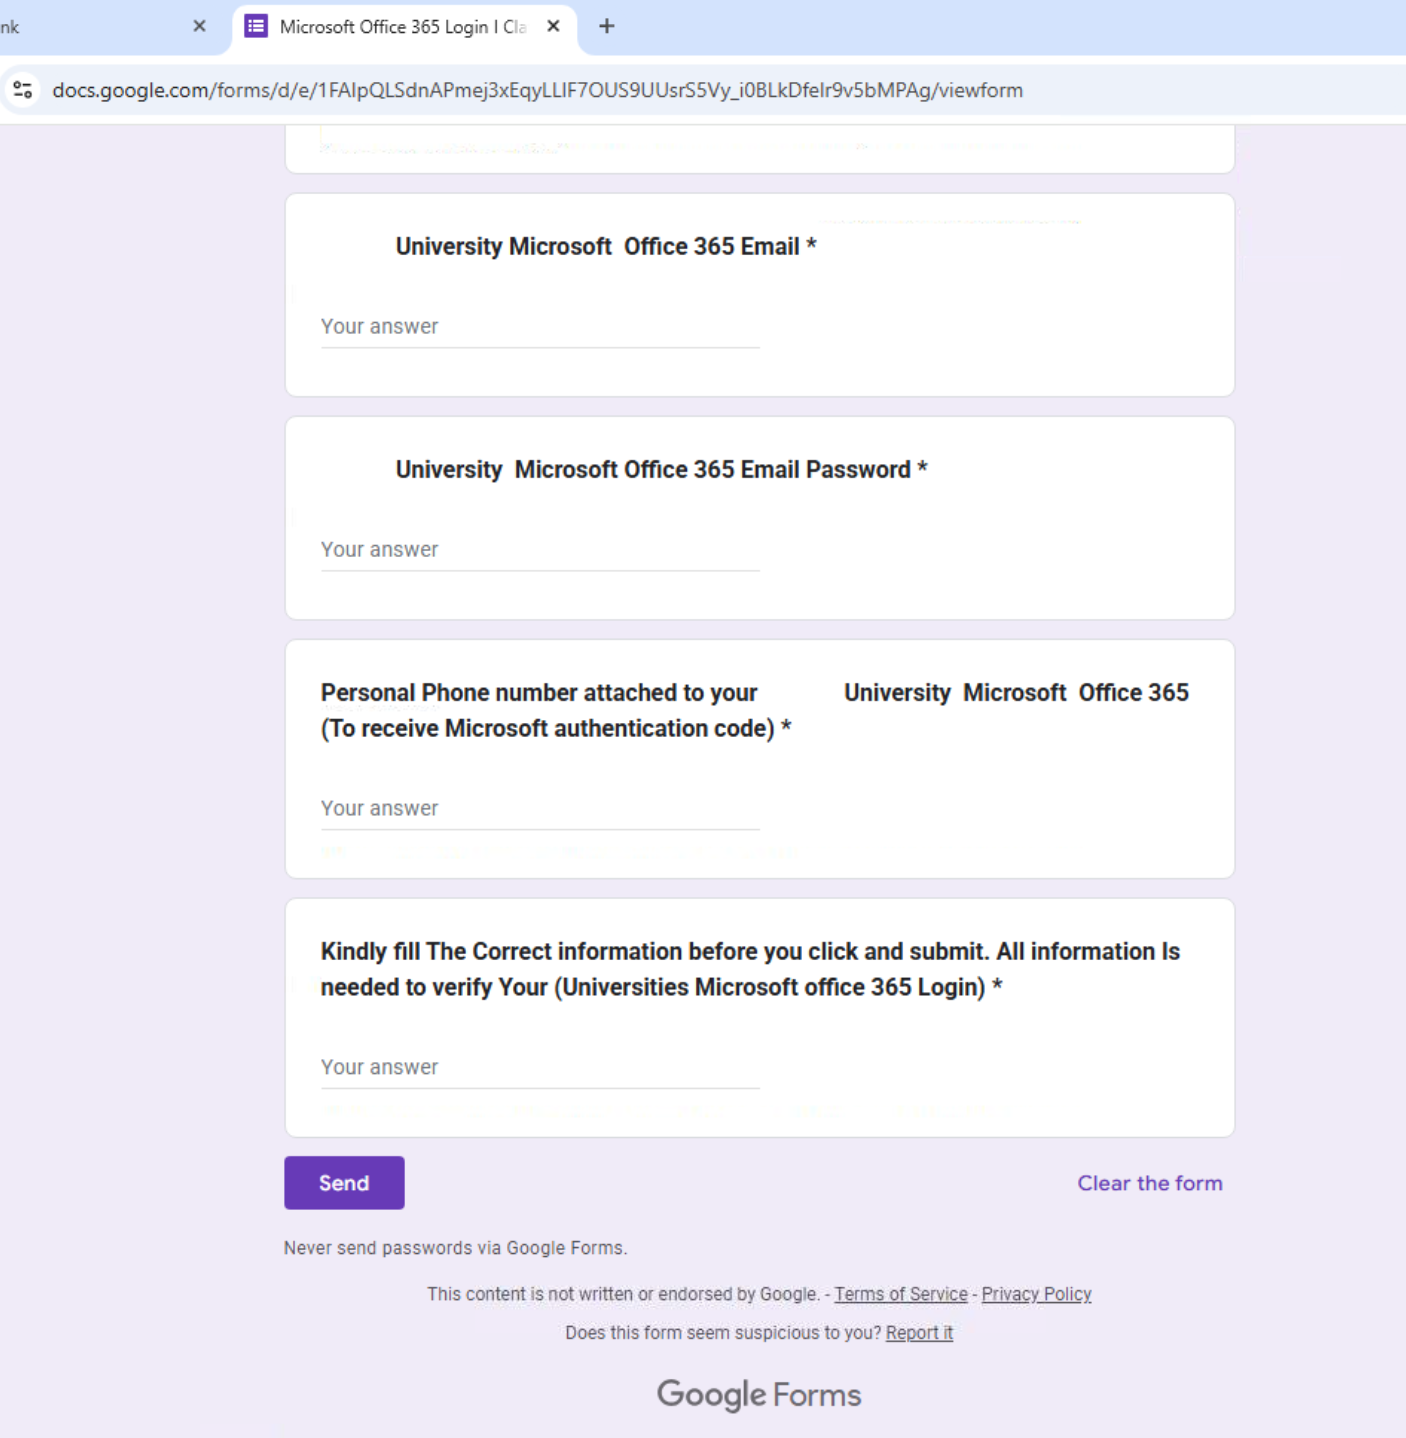
図 5:偽の大学フォーム
アカウントを侵害すると、脅威アクターはそのアカウントを使って金銭を得ようとします。侵害したメールアカウントで大学の職員や関係者になりすまし、求人を装ったメールを広くばらまくのです。プルーフポイントのリサーチャーは、さまざまな求人ルアーを確認しています。その内容は、個人向けコンシェルジュやリモートの慈善団体スタッフから、大学の研究助手、覆面調査員まで多岐にわたります。
メールには求人情報とされるリンクが含まれています。しかし実際には、フィッシングに使われたのと同じ種類のサードパーティ製Webフォームです。ただし今回は、フォームが応募書類のように見せかけられています。
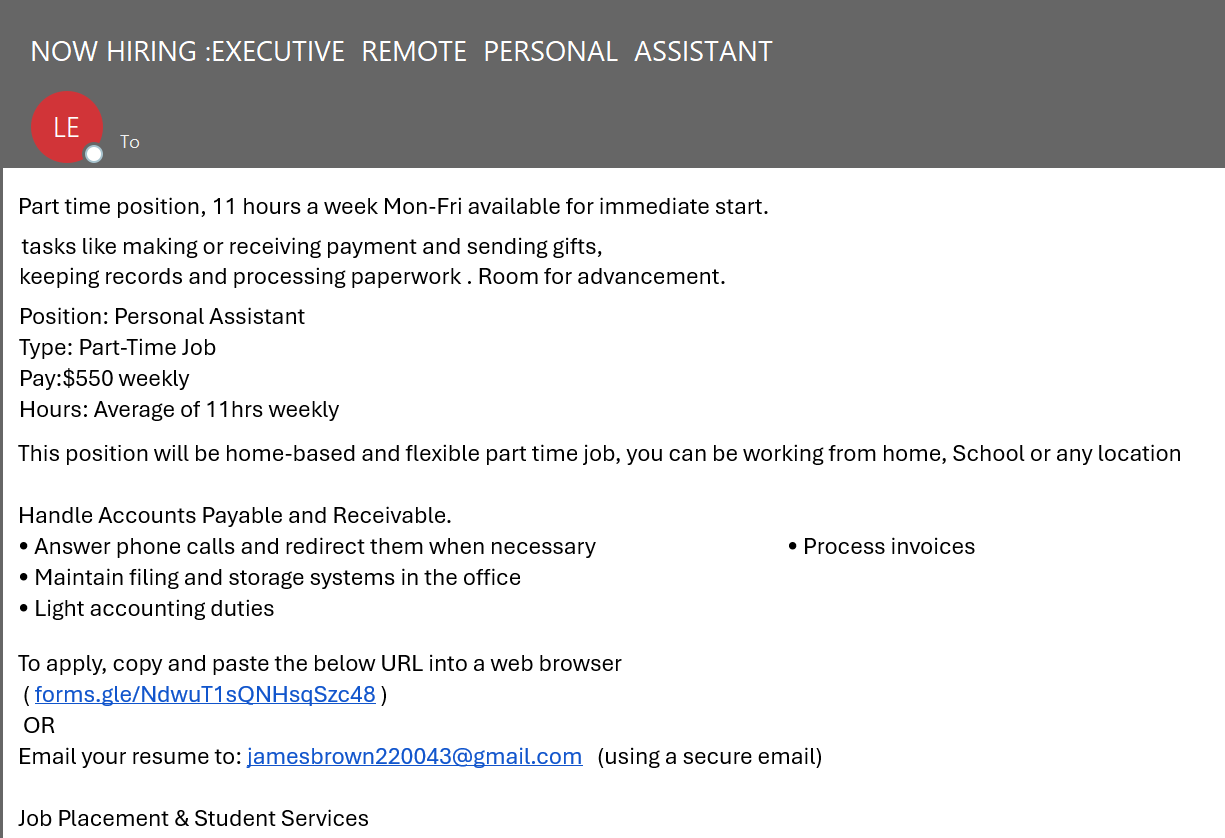
図 6:「リモートの個人アシスタント」を募集する求人詐欺メールのルアー
認証情報詐取フォームと同様に、これらのWebフォームも被害者から十分な情報を集めるよう作られています。すぐに収益化できなくても、将来ほかの方法で収益化できるようにするためです。
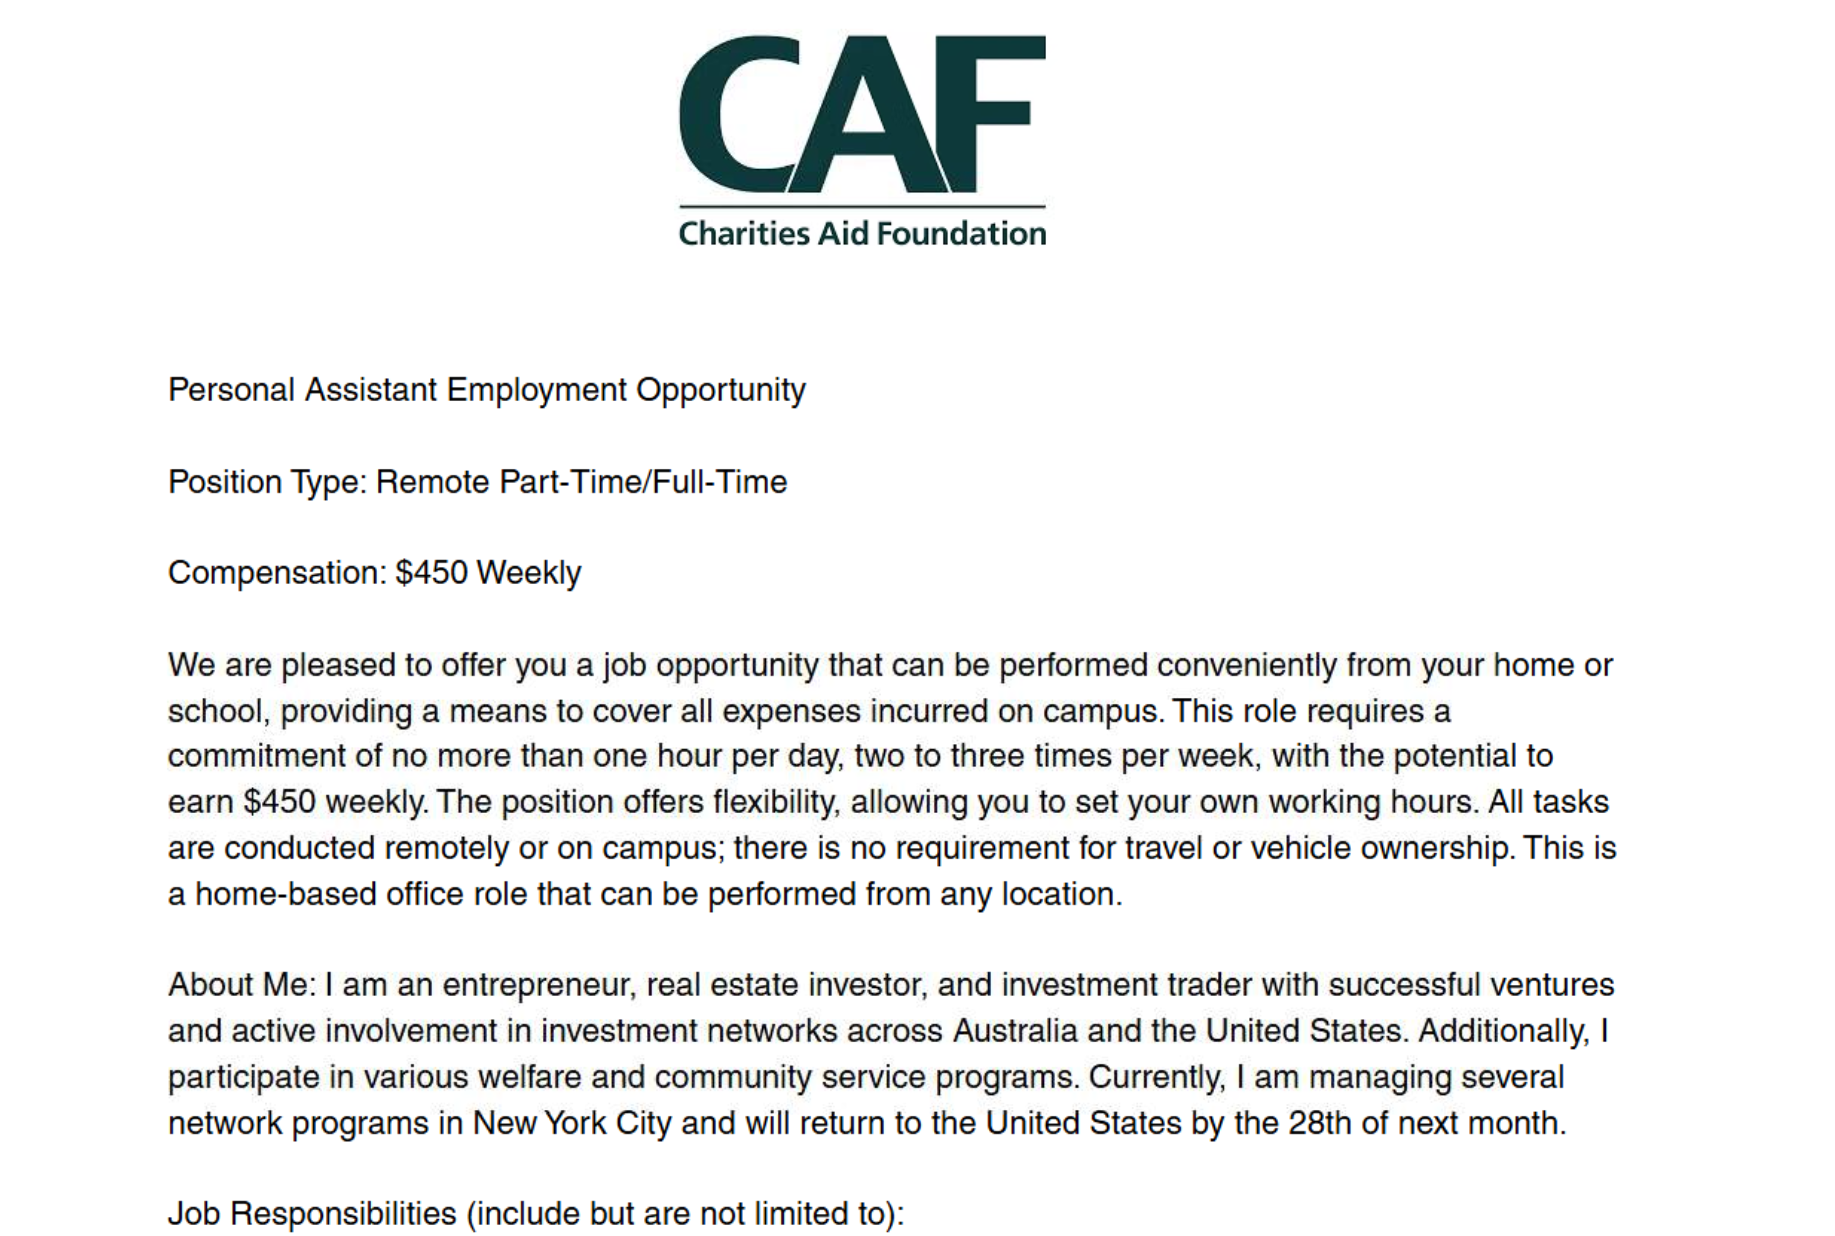
図 7:Webフォーム上の職務内容
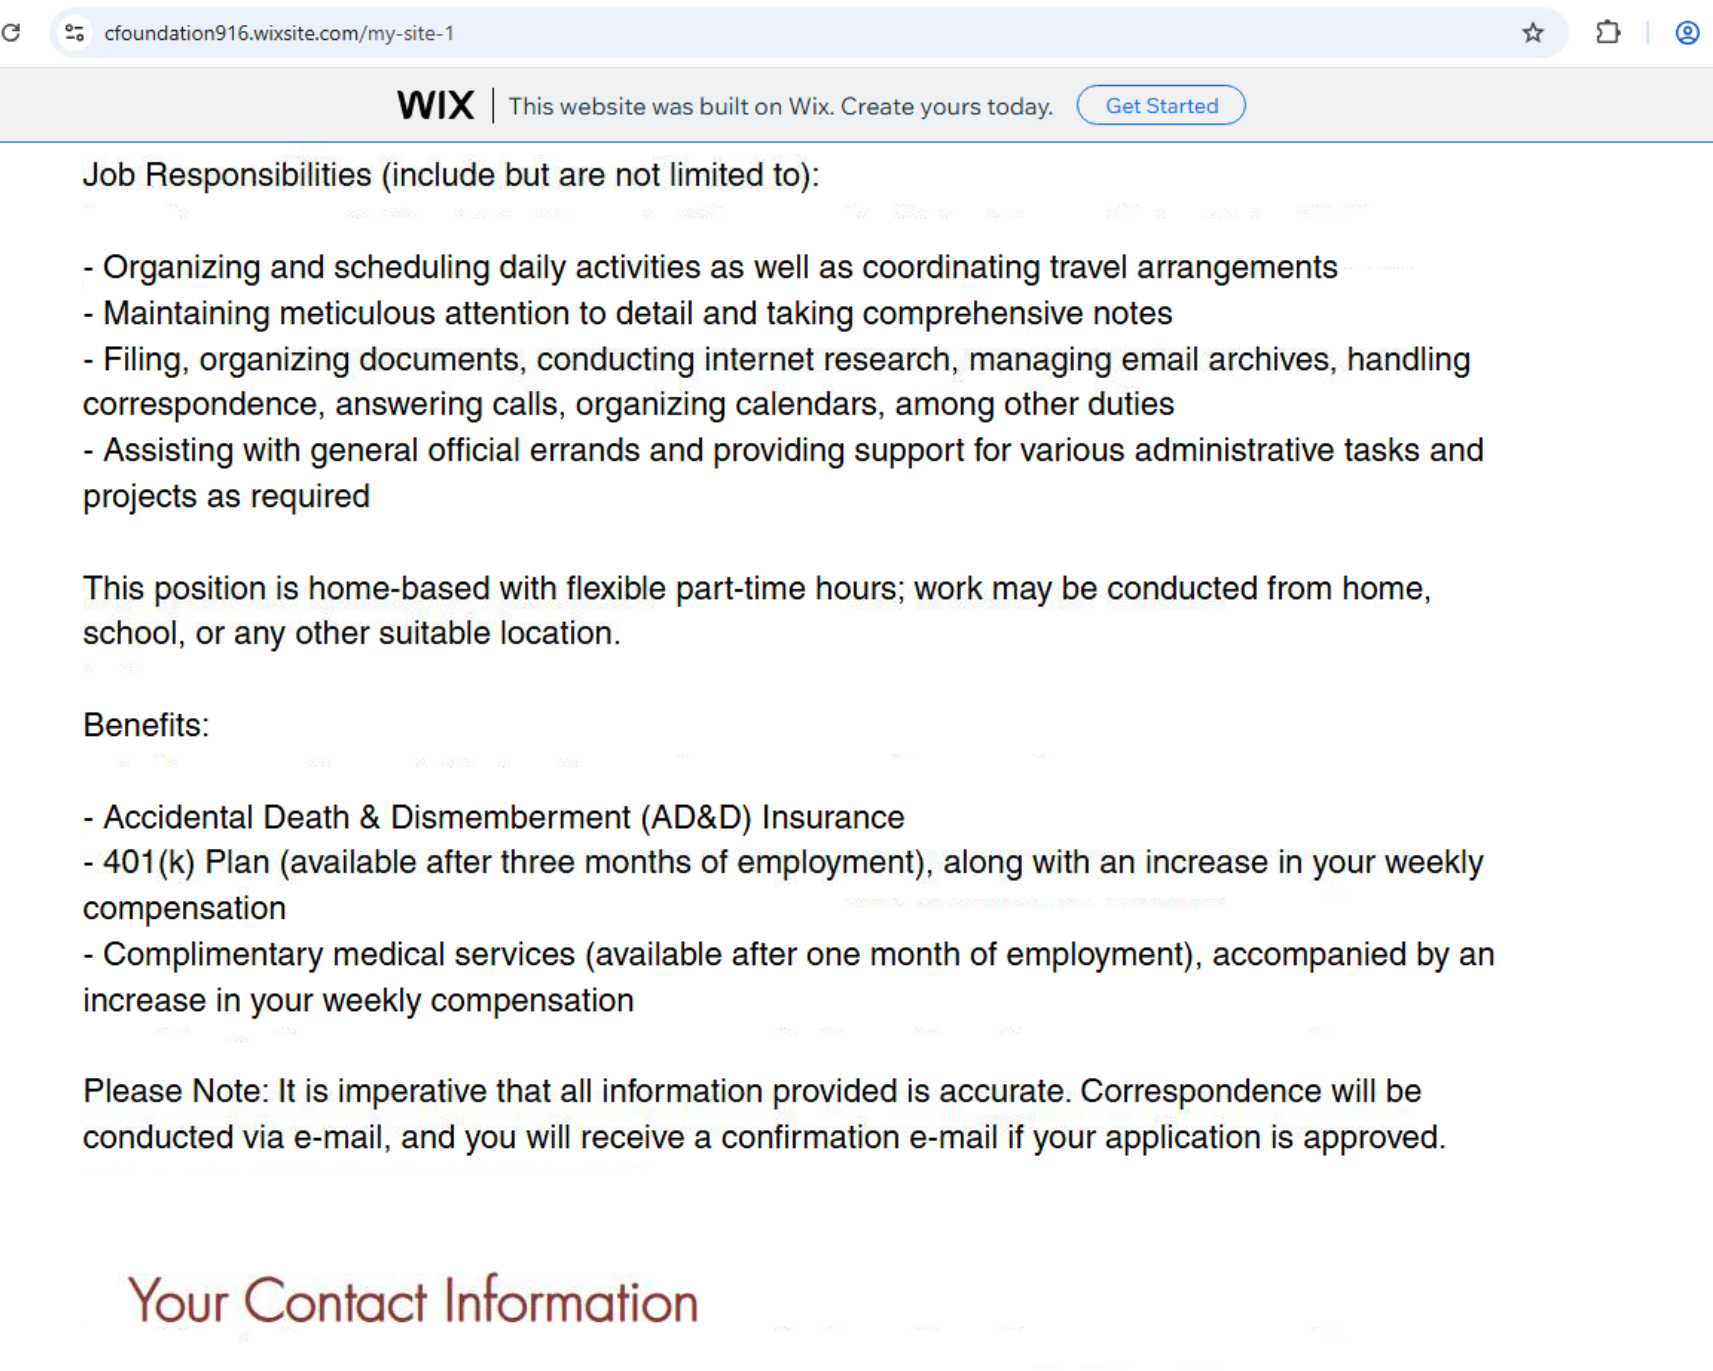
図 8:フォームに記載されたリモートワークや充実した福利厚生の約束
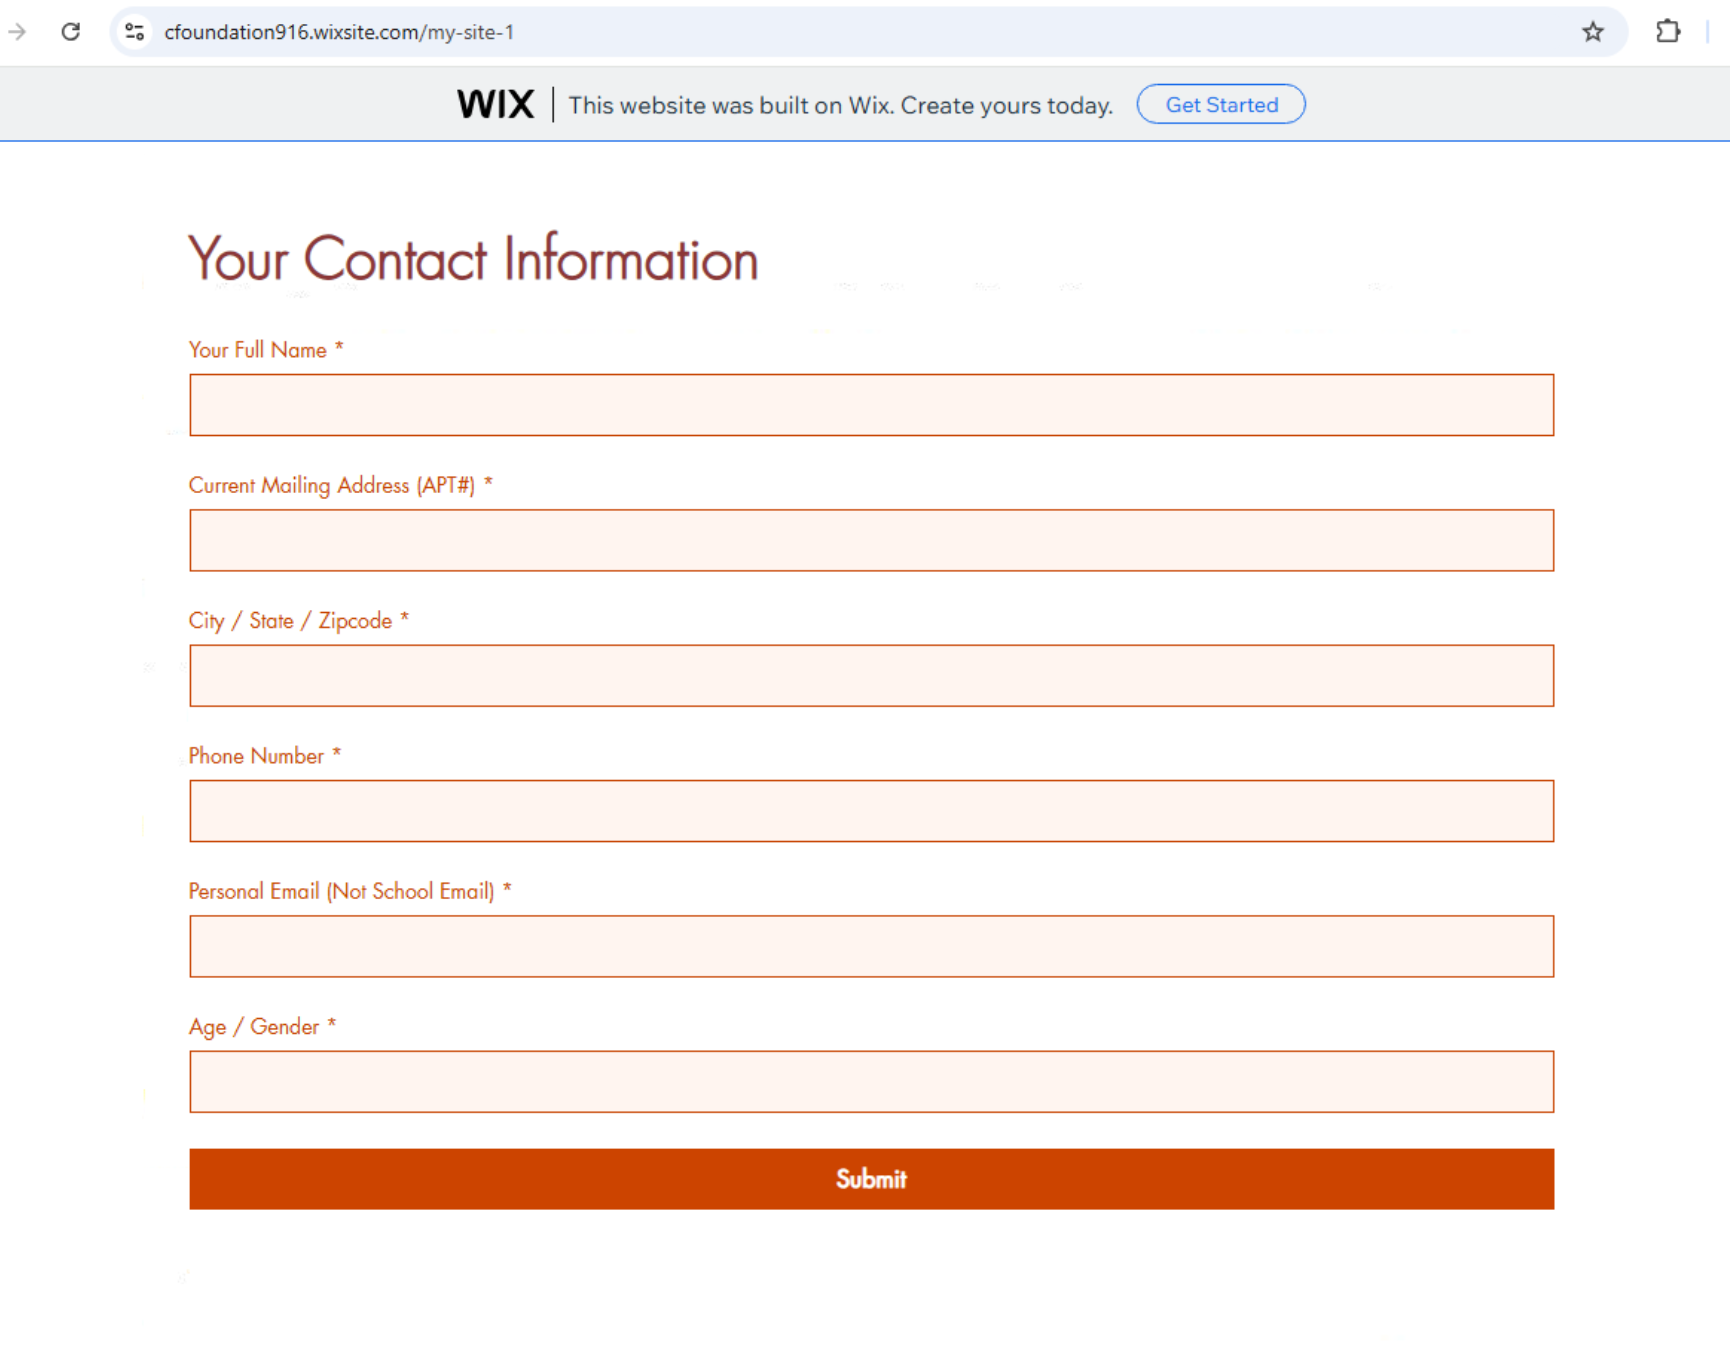
図 9:個人識別情報(PII)の収集
詐欺用のランディングページや関連フォームのテーマやデザインは、題材に応じてさまざまです。以下の例のように、メールアドレス、パスワード、個人識別情報(PII)のみを収集するものもあります。
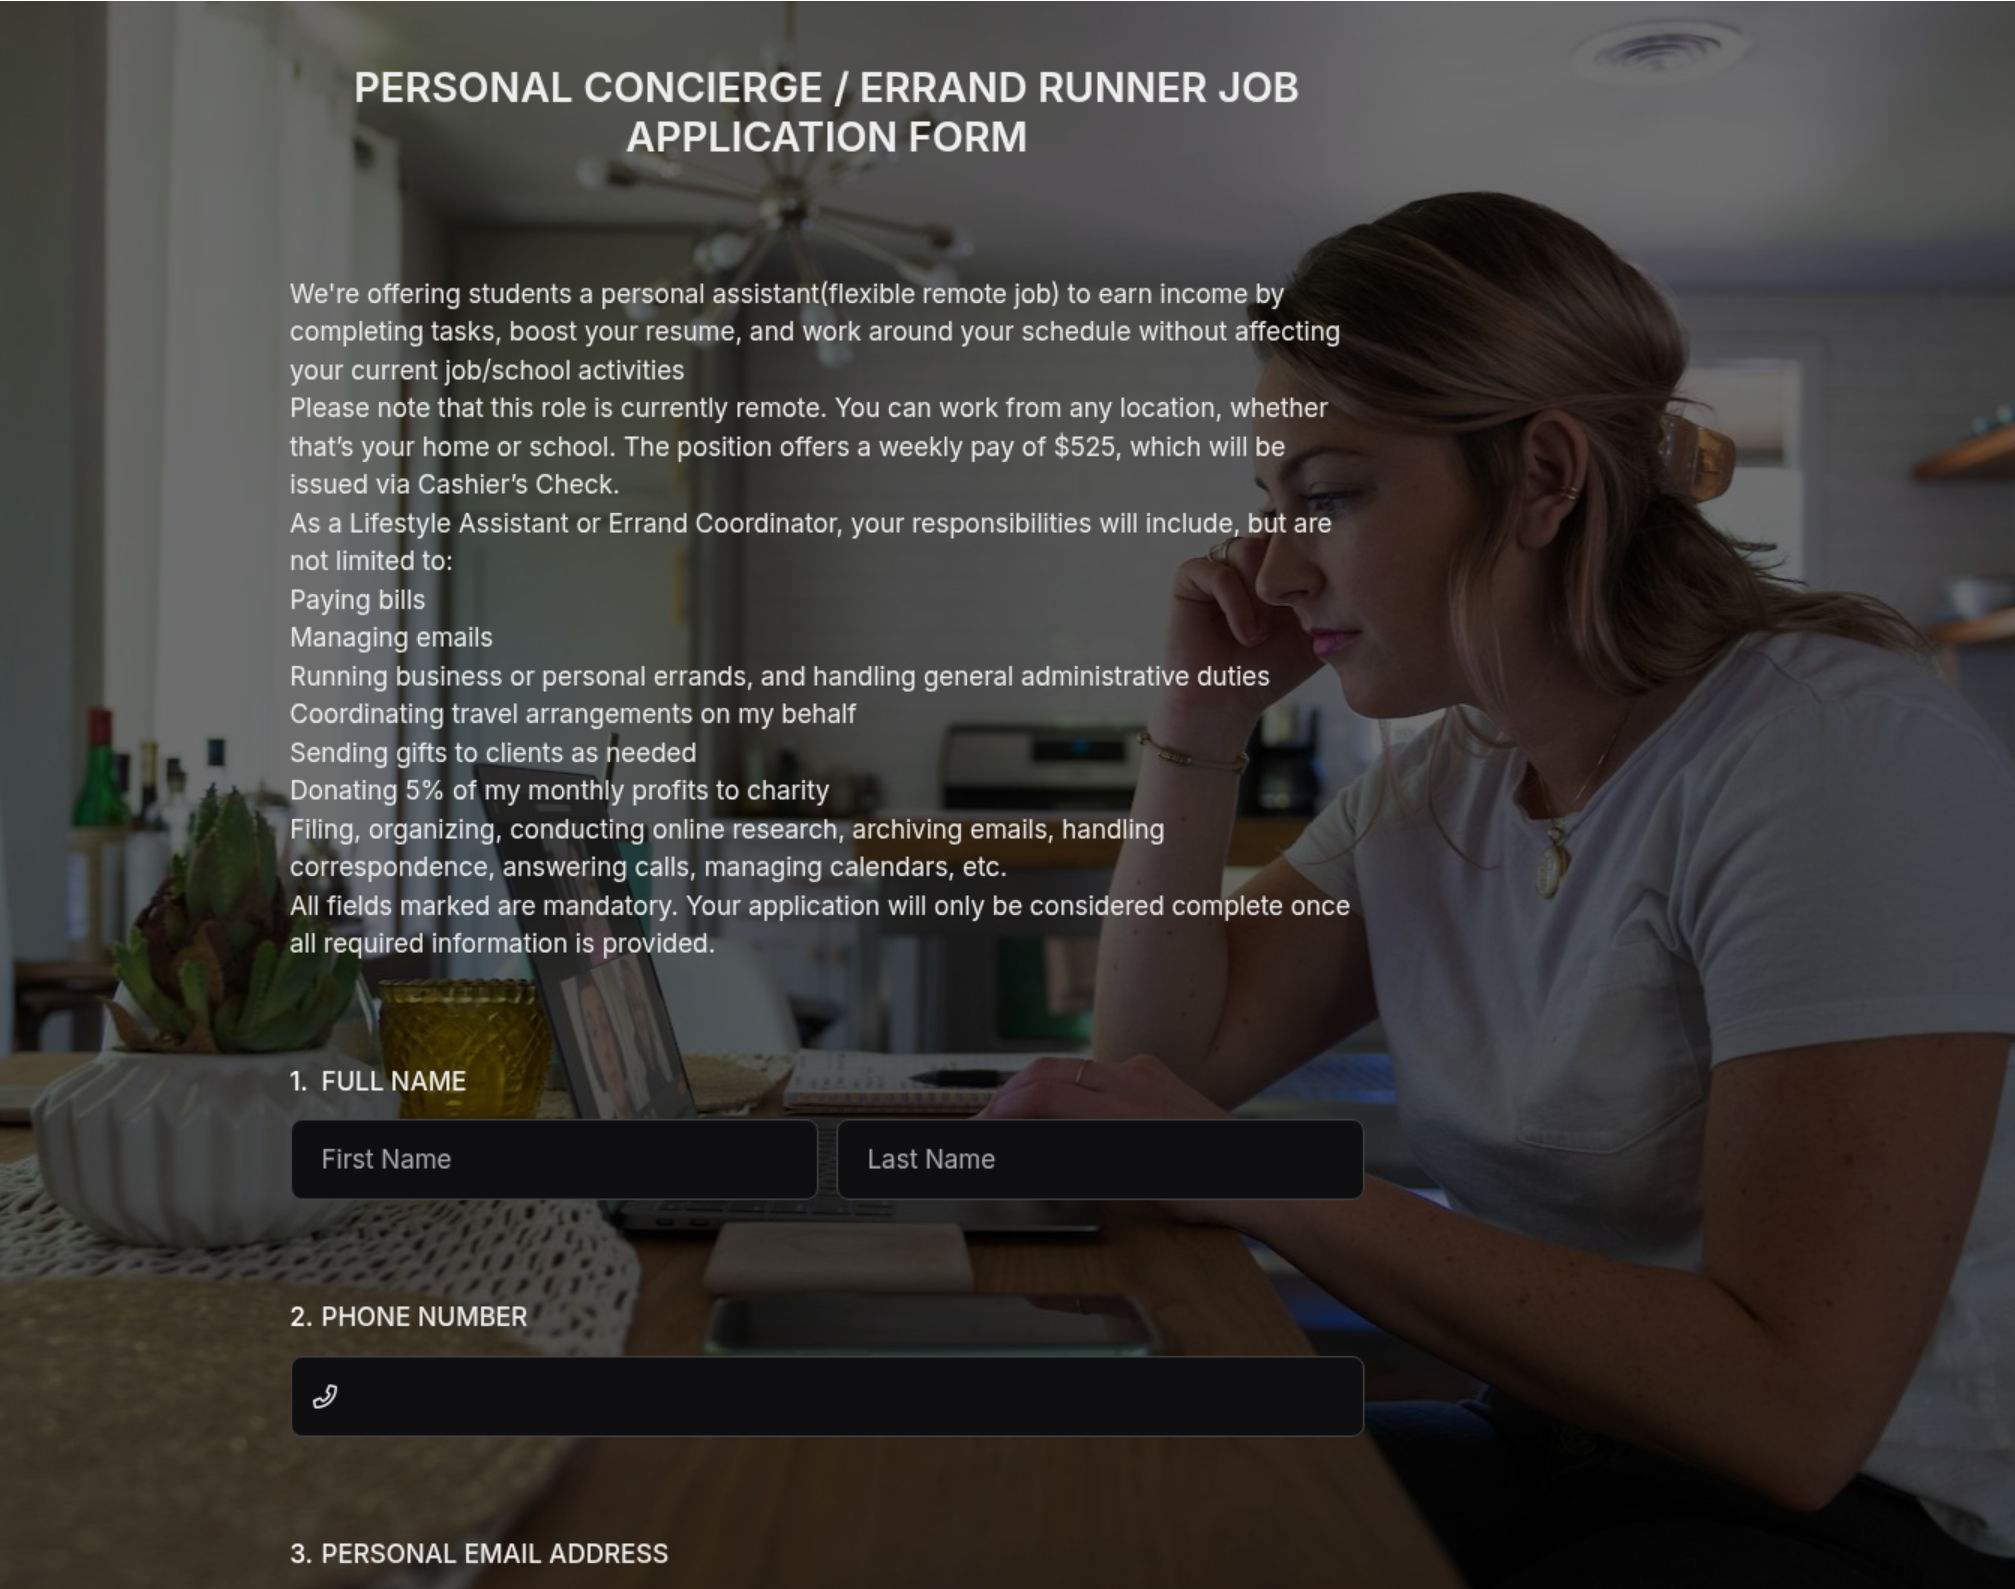
図 10:「お使い代行(エランドランナー)」の求人応募フォーム
一方で、個人情報に加えて性別、銀行口座情報、決済用アカウントなどを尋ねるものもあります。
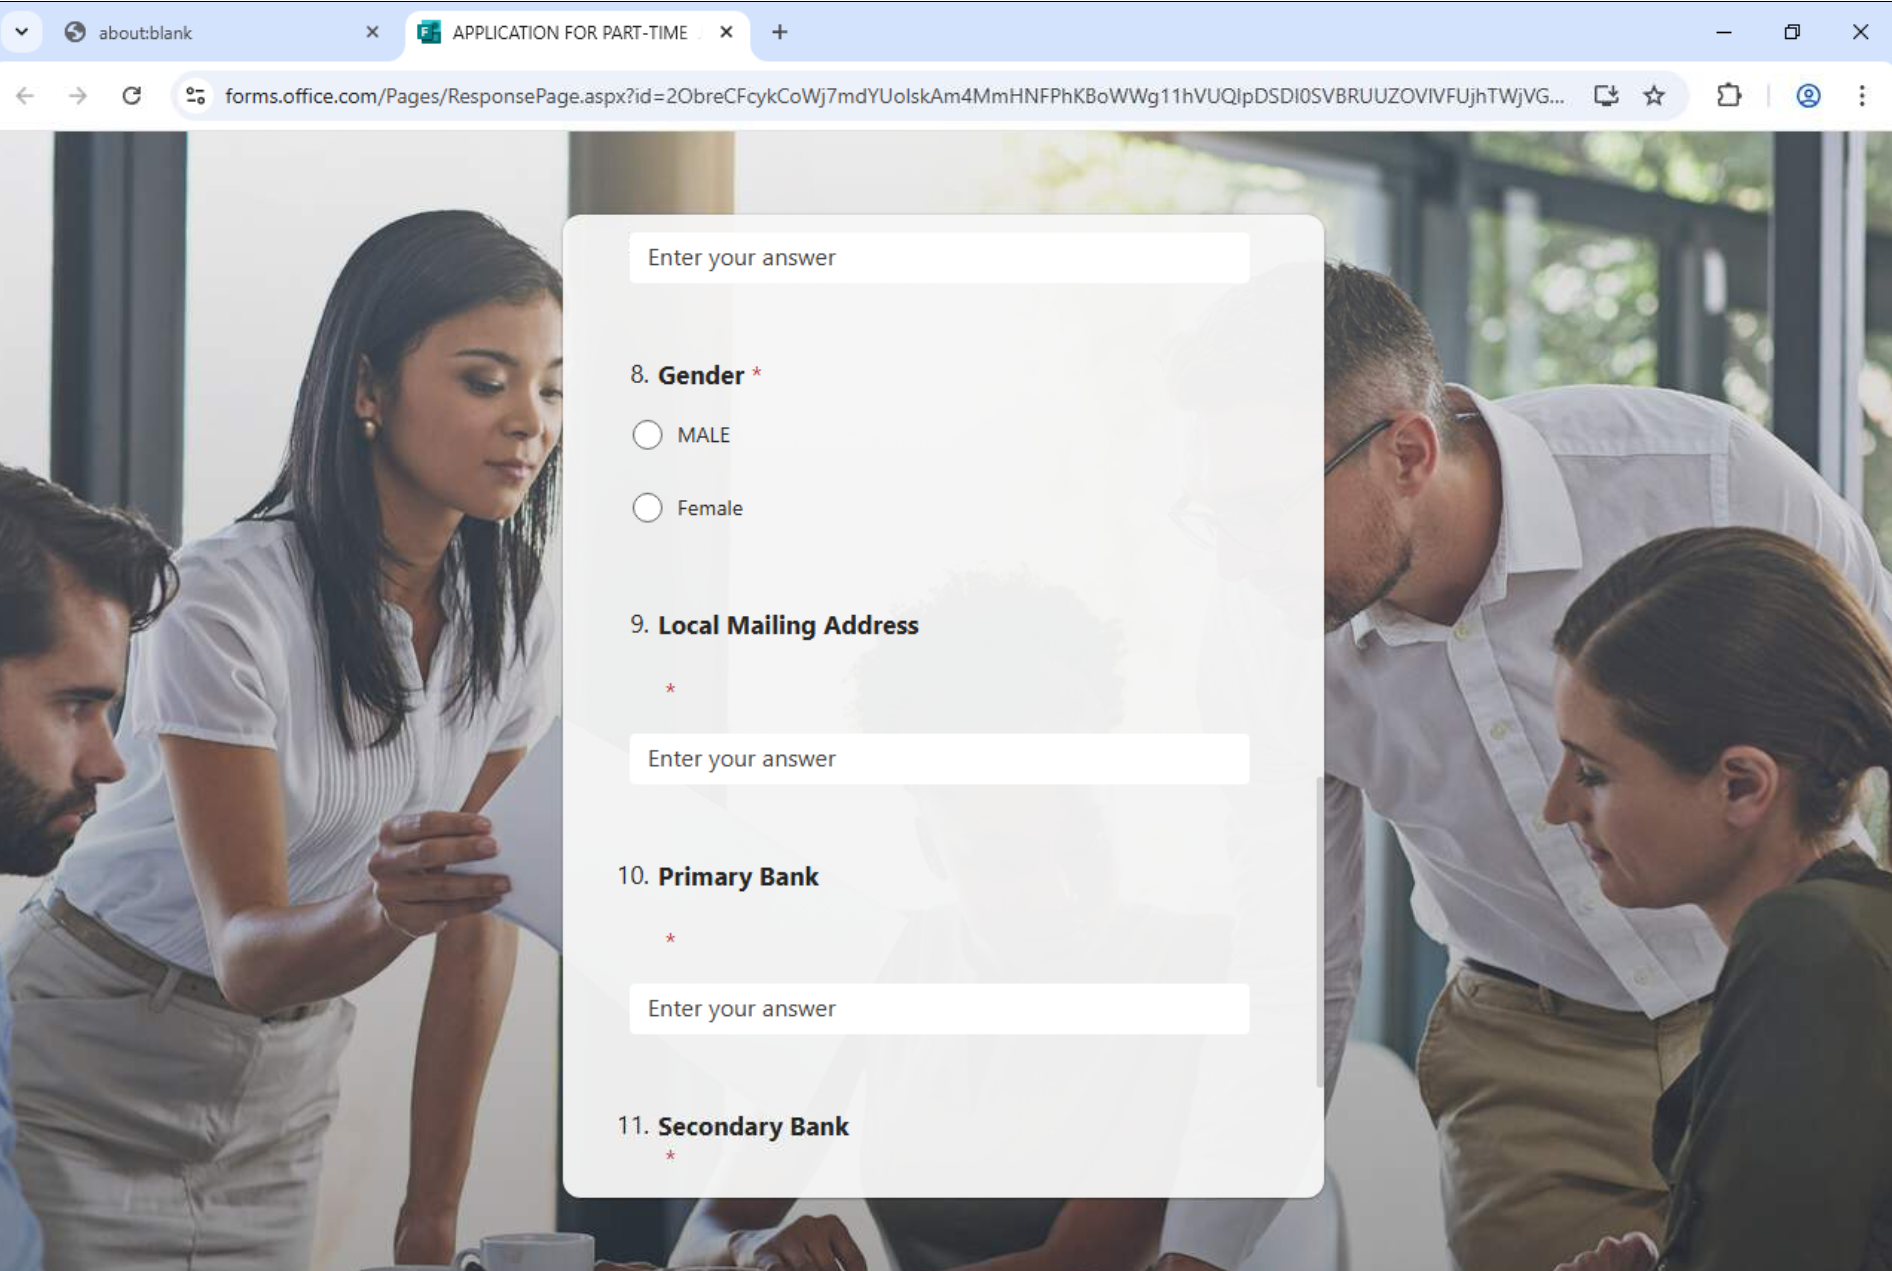
図 11:郵送先住所、銀行口座、性別を尋ねる「覆面調査員」と「個人アシスタント」の求人応募フォーム
フォームの中には、繰り返しの多いリストや絵文字、汎用的な説明文など、大規模言語モデル(LLM)で生成された特徴をもつものもあります。AIを使ったことで、ユーザーの反応率やキャンペーンの効果が変わる可能性は低いと考えられます。ただし、脅威アクターが悪意あるWebページの作成にかける時間は短縮できているかもしれません。
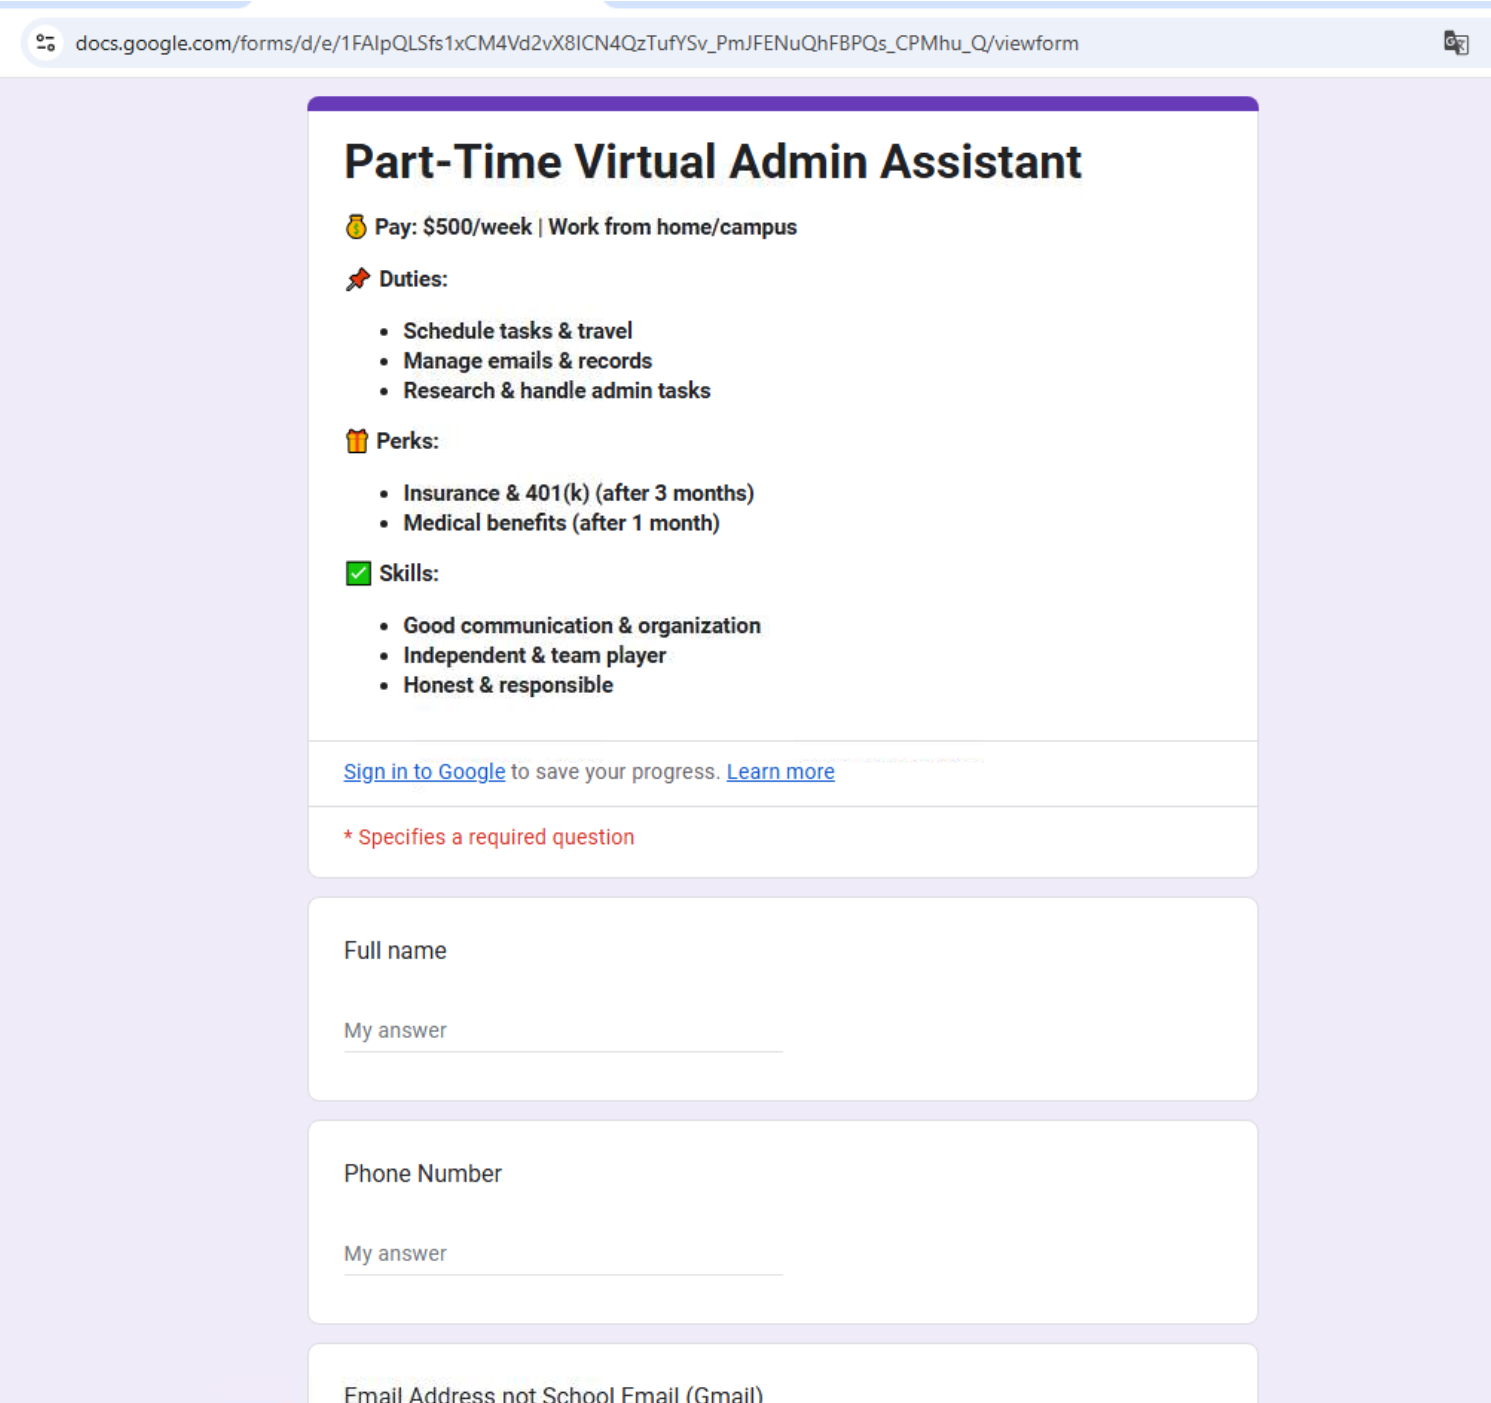
図 12:AIで生成された偽の「バーチャル事務員」の求人応募フォーム
詐欺師とのやり取り
脅威アクターがこうした詐欺でどのように収益を得ているかを把握するため、プルーフポイントのリサーチャーは複数のキャンペーンの詐欺師と直接やり取りしました。毎回、シナリオは次の内容に沿っていました。
- 脅威アクターはまず、メールで履歴書を送るようリサーチャーに指示しました。続いて、「プリンターを使えますか?」「モバイルバンキングを利用していますか?」といった質問をしてきました。
- 回答に納得すると、脅威アクターは小切手のスキャン画像(平均約1,000ドル)をメールで送ってきました。そして、モバイル入金で小切手を預け入れ、一部(通常は約半分)を最初の1週間分の給料として受け取るよう指示しました。
- 残りの「収入」については、100ドル単位でギフトカードを購入するよう指示されます。一部の小売店が実施している不正防止策を回避するためです。
- 最後に、ギフトカードのコードを脅威アクターに送り返すよう指示されます。
標的が指示に従わないと、脅威アクターはどんな手段を使ってでも金を手に入れようと、ますます執拗になりました。ビットコインのほか、PayPalやCashAppなどの送金サービスまで提案してきたのです。送金がないとわかると敵意をあらわにし、複数の電話番号からテキストメッセージや電話で「いつ支払われるのか」と催促し始めました。それでも支払いを受けられないと、詐欺師は脅迫に転じました。あるケースでは、FBI捜査官になりすまし、法的措置や逮捕をちらつかせて脅しました。
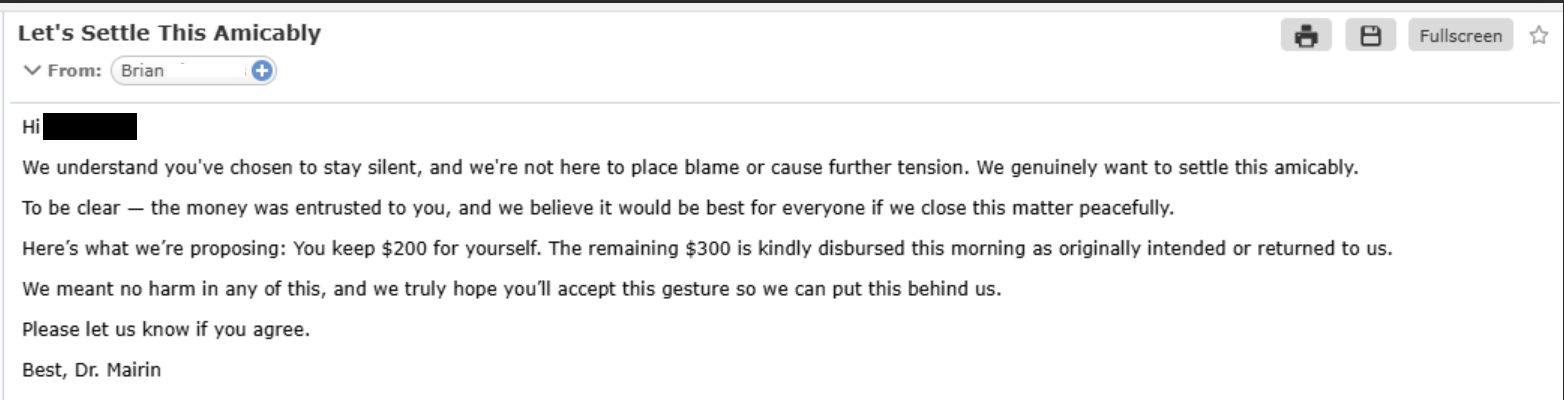
図 13:プルーフポイントのリサーチャーと脅威アクターのやり取り
タイトル:友好的に解決しましょう
「あなたが沈黙を守ることを選んだことは理解しています。私たちは、責任を追及したり、さらなる緊張を招いたりするつもりはありません。心から、この件を友好的に解決したいと考えています。
はっきりさせておきますが、そのお金はあなたに預けられていたものです。この件を平和的に解決することが、皆にとって最善だと考えています。
私たちの提案は以下の通りです。200ドルはあなたが手元に残してください。残りの300ドルについては、当初の予定通り今朝中に配分していただくか、私たちに返還していただくようお願いいたします。
私たちには悪意は一切ありません。この提案を受け入れていただき、この件を水に流せることを心から願っています。
ご同意いただける場合は、お知らせください。
敬具 Dr.メイリン
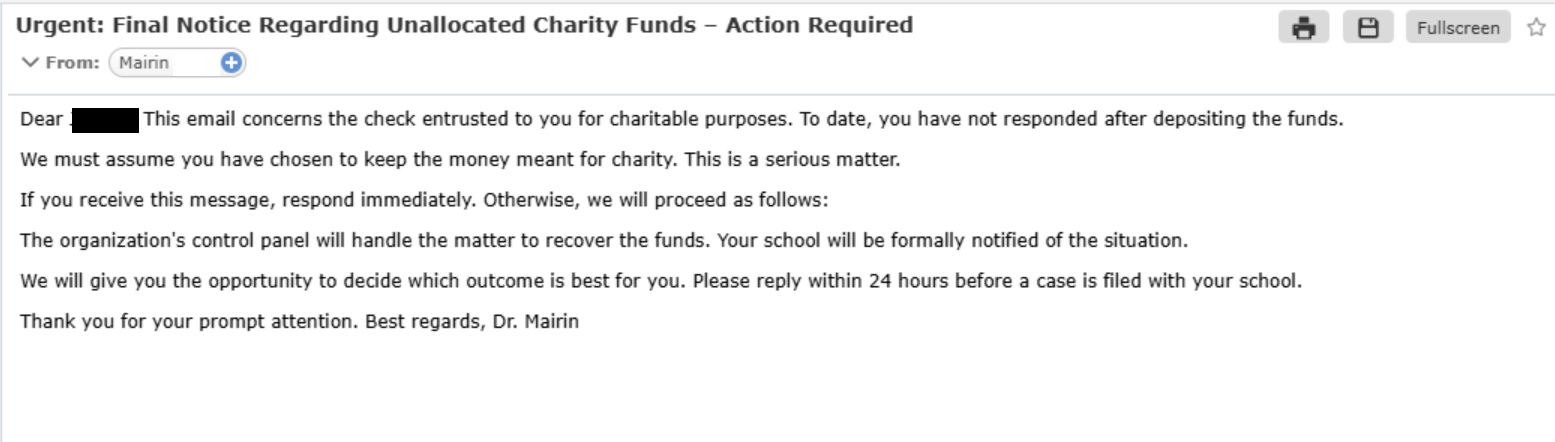
図 14:プルーフポイントのリサーチャーに対してエスカレートする脅威アクターの言動
脅威アクターは、研究者が支払いに応じないことに対して次第に強い態度を示し、繰り返し連絡を取りながら送金を要求しています。友好的な解決を持ちかけた後も支払いがないと、要求をエスカレートさせ、相手に圧力をかける内容のメッセージを送っています。
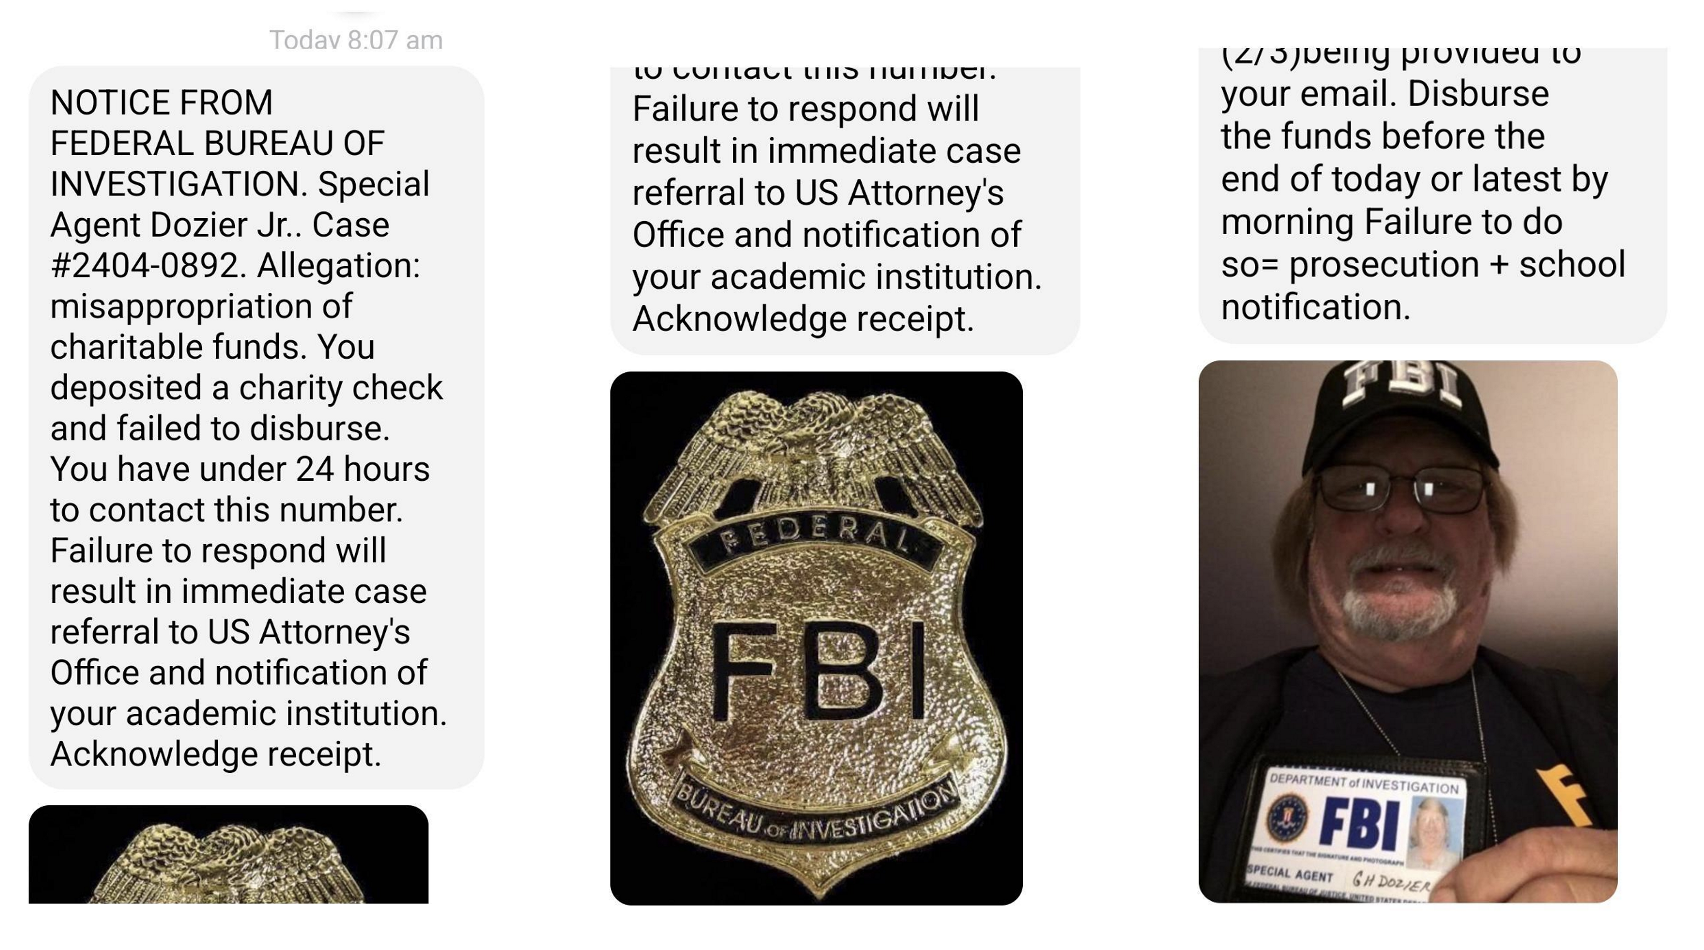
図 15:「Agent Dozier Jr.」という「FBI捜査官」を名乗る詐欺師からのテキストメッセージ
詐欺師は「Agent Dozier Jr.」というFBI捜査官を名乗り、FBI関係者であるかのように装ったテキストメッセージを送っています。この名前は実在のもので、無関係な人物の画像とともに、これまでさまざまな詐欺師に使われ、インターネット上で広く出回っています。法的措置や逮捕を示唆することで相手を威圧し、支払いに応じるよう圧力をかけています。
アトリビューション(攻撃者の紐づけ)
オンライン犯罪の多くは、必ずしもそこに限られるわけではないものの、一貫して特定の地域から発生しています。サポート詐欺(TOAD:電話指向型攻撃配信)の脅威アクターは、電話を使った詐欺やマルウェア配信のため、インドのコールセンターを拠点にしていることが多くあります。ピッグブッチャリング(日本ではロマンス詐欺や暗号資産投資詐欺)は、カンボジアやミャンマーなどの東南アジア諸国を拠点とすることがよくあります。AFFの場合、プルーフポイントのリサーチャーは、おもにナイジェリアを拠点とする西アフリカの詐欺組織との地理的なつながりを日常的に確認しています。
プルーフポイントのリサーチャーは、攻撃チェーンの全体像を把握するため、被害者を装って大学を狙う脅威アクターとやり取りしました。その際、Grabifyを使った追跡リンクを何度か送りました。詐欺師は本物の被害者とチャットしていると思い込んでいました。Grabifyは、オンラインマーケティング担当者が使うIPロギングおよびURL短縮サービスです。このリンクを使うと、デバイス情報やIPアドレスなどの情報を取得できます。詐欺師がリンクをクリックすると、リサーチャーはクリック元の場所を確認できました。いずれのやり取りでも、脅威アクターの拠点はナイジェリアであることが判明しました。脅威アクターがインフラを偽装することは可能です。しかし、数百件のやり取りに基づく調査では、こうしたAFF詐欺師は通常、自身の実際のモバイル回線インフラを使って犯行に及んでいます。詐欺師がVPNを使っている場合でも、本物のデバイスからリサーチャーのリンクをクリックすることがよくあります。複数のプラットフォームを使い分けてやり取りしているためです(また、匿名性が失われるおそれがあっても収益化したいという思いもあります)。
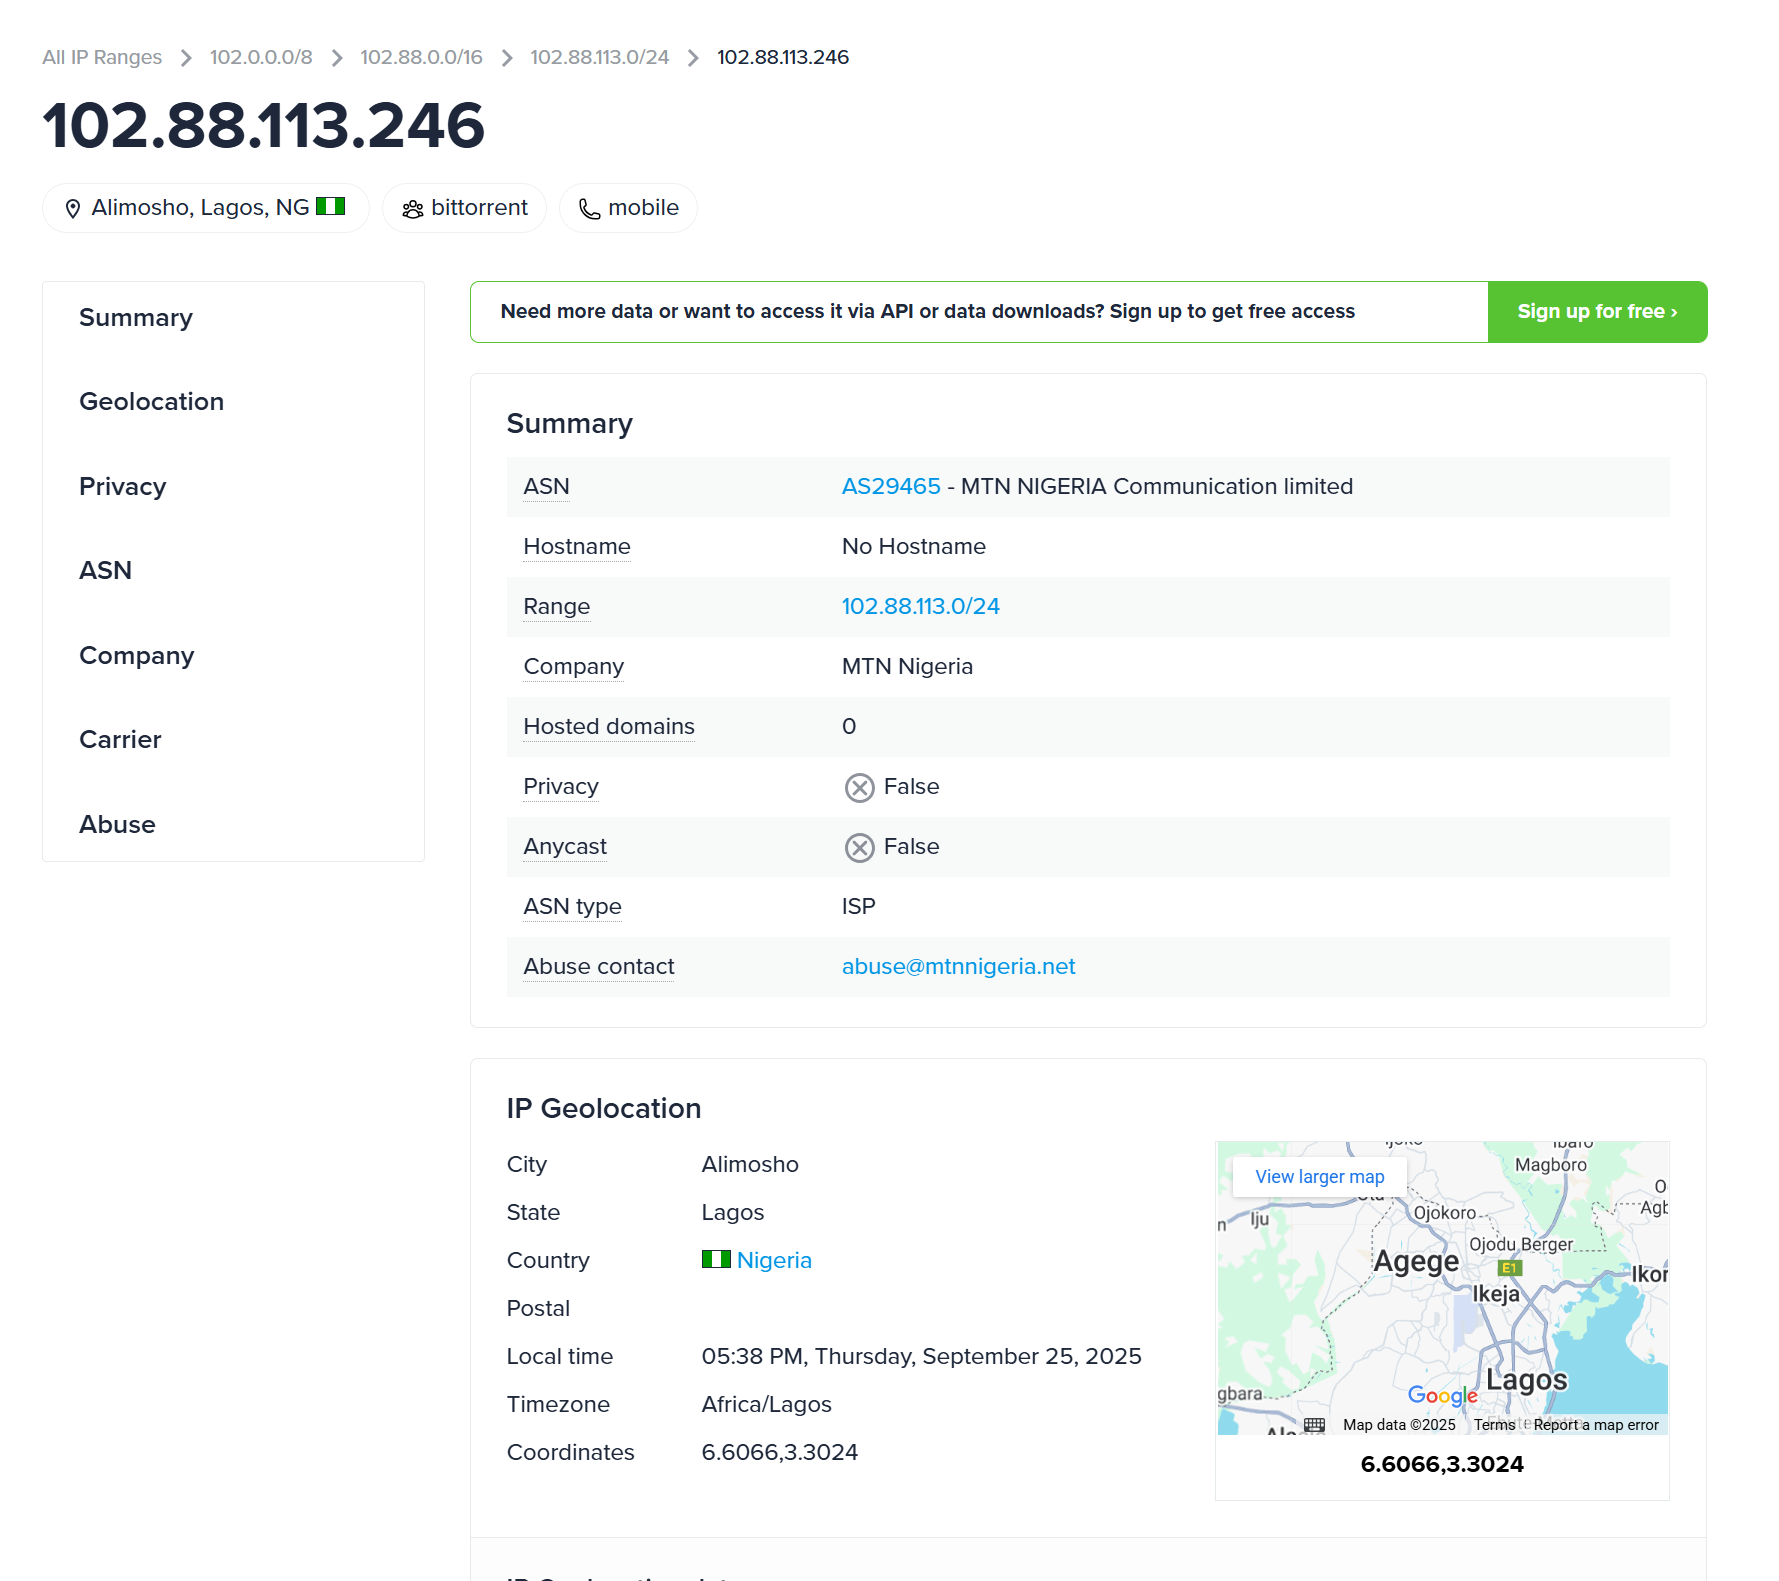
図 16:詐欺行為に使われたIPアドレスの一例
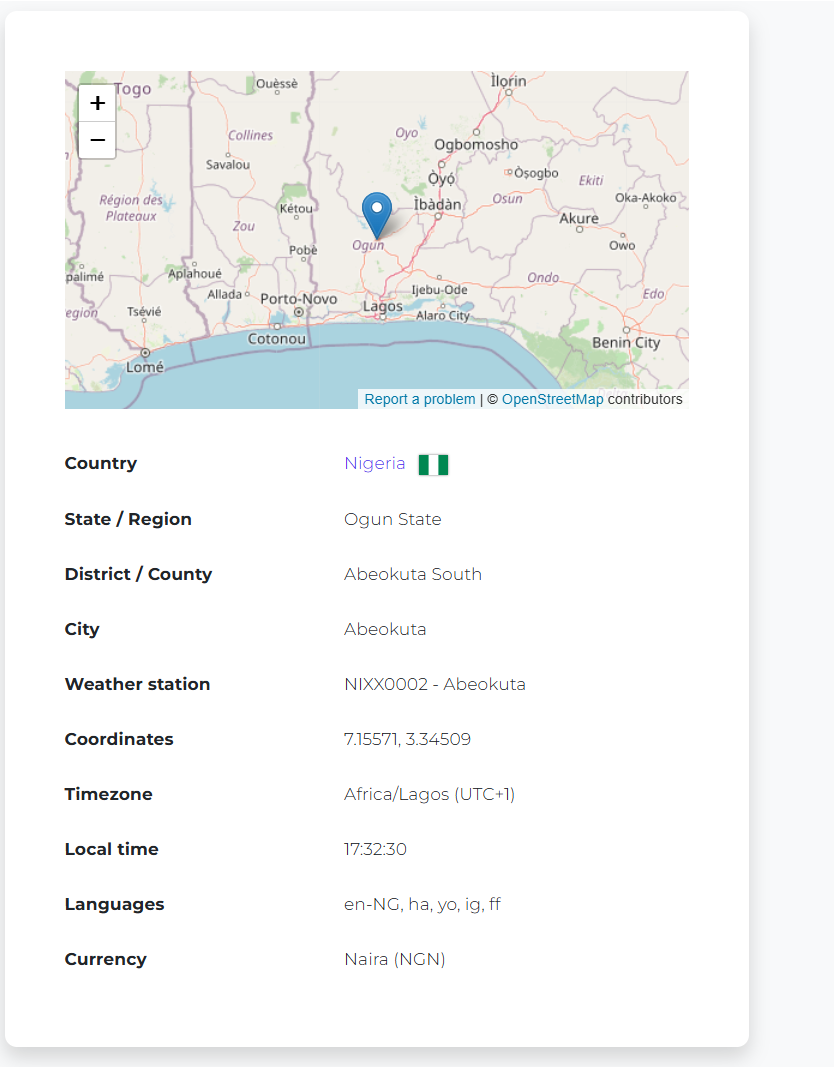
図 17:詐欺行為に使われたIPアドレスに関する地理情報
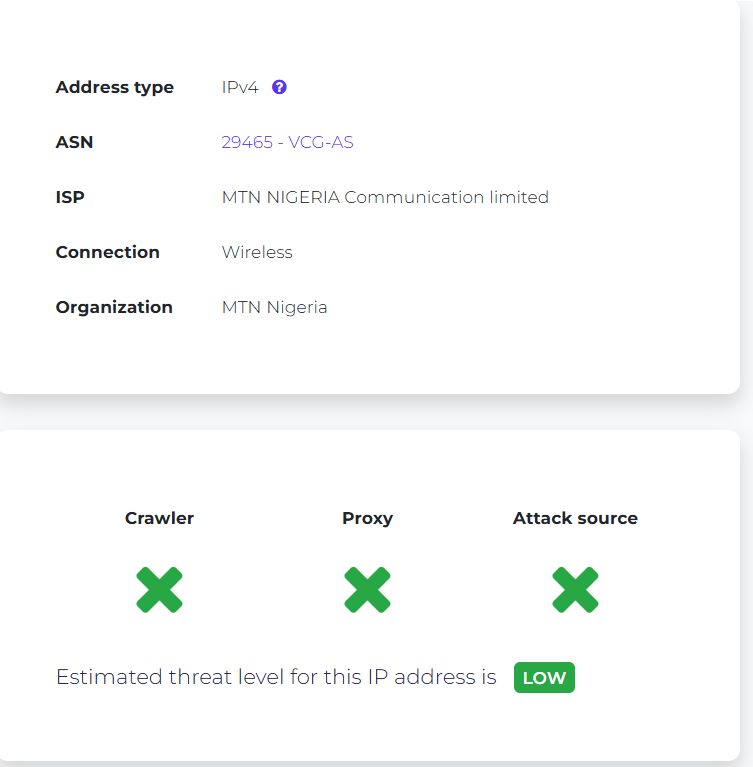
図 18:詐欺行為に使われたIPアドレスに関する情報
まとめ
大学は今後も、スパイ活動からサイバー犯罪まで、さまざまな脅威アクターにとって価値の高い標的であり続けるでしょう。ただし、本レポートで紹介した詐欺は防げます。プルーフポイントでは、次の対策を推奨します。
- すべてのアカウントで多要素認証(MFA)の使用を必須にしてください。AFF詐欺師は「狙いやすい標的」を狙うため、通常はMFAが有効なアカウントの侵害を試みません。
- 突然届いた求人の誘いには、どのプラットフォームやアプリケーションで受け取ったものでも警戒してください。この種の詐欺師は、最初の接触にメールだけでなく、ソーシャルメディアやSMSもよく使います。
- 雇用主を名乗る人物には、決してお金を渡さないでください。今回の詐欺は、不正な小切手を換金させ、ギフトカードを購入させる手口です。しかしプルーフポイントは、暗号資産を盗もうとする別の種類の求人詐欺 や、コンピューター機器などの商品やサービスの代金を要求する手口も 確認しています。
本ブログは英語ブログ「From EDU Account Takeover to Job Scam Abuse: West African Fraud Actors Target Universities」の日本語訳です。英語原文との間で内容に齟齬がある場合には、英語原文が優先します。